SIEM · NetFlow · IDS · NIS2
Logy, síťový provoz i NIS2
na vašem serveru
FlowPro NG sbírá logy ze serverů a síťových prvků, analyzuje NetFlow a kontroluje provoz pomocí IDS Suricata. Upozorní vás na útoky a zranitelnosti a připraví podklady pro audit NIS2. Data přitom neopouštějí vaši síť.
100% on-premises. 14 dní Enterprise zdarma, bez platební karty.
- 10:42:07critIDSFortiOS SSL-VPN exploit attempt (CVE-2024-21762) from 203.0.113.48
- 10:41:55highAUTHSSH brute force: 214 failed logins in 5 min from 198.51.100.23
- 10:41:31highFLOWHorizontal port scan 192.0.2.77 → 10.20.0.0/24
- 10:40:58medCVECISA KEV: Cisco ASA/FTD CVE-2025-20333 matches 3 assets
- 10:40:12medDNSPossible DNS tunnel from 10.20.4.15 (avg 412 B/query)
- 10:39:44lowFIM/etc/sudoers modified on web-02
Postaveno na osvědčených open-source základech
ElasticsearchClickHouseKafkaSuricataT-Pot
- Nástrojů a modulů
- 30+
- Nástrojů a modulů
- Compliance frameworků
- 6
- Compliance frameworků
- Automatizovaných kontrol
- 130+
- Automatizovaných kontrol
- Jazyky
- 3
- Jazyky
Platforma
Co FlowPro NG hlídá
Šest oblastí, které pokryje jeden server s FlowPro NG. Které moduly poběží, určuje licence, data zůstávají u vás.
Všechny funkce- 01
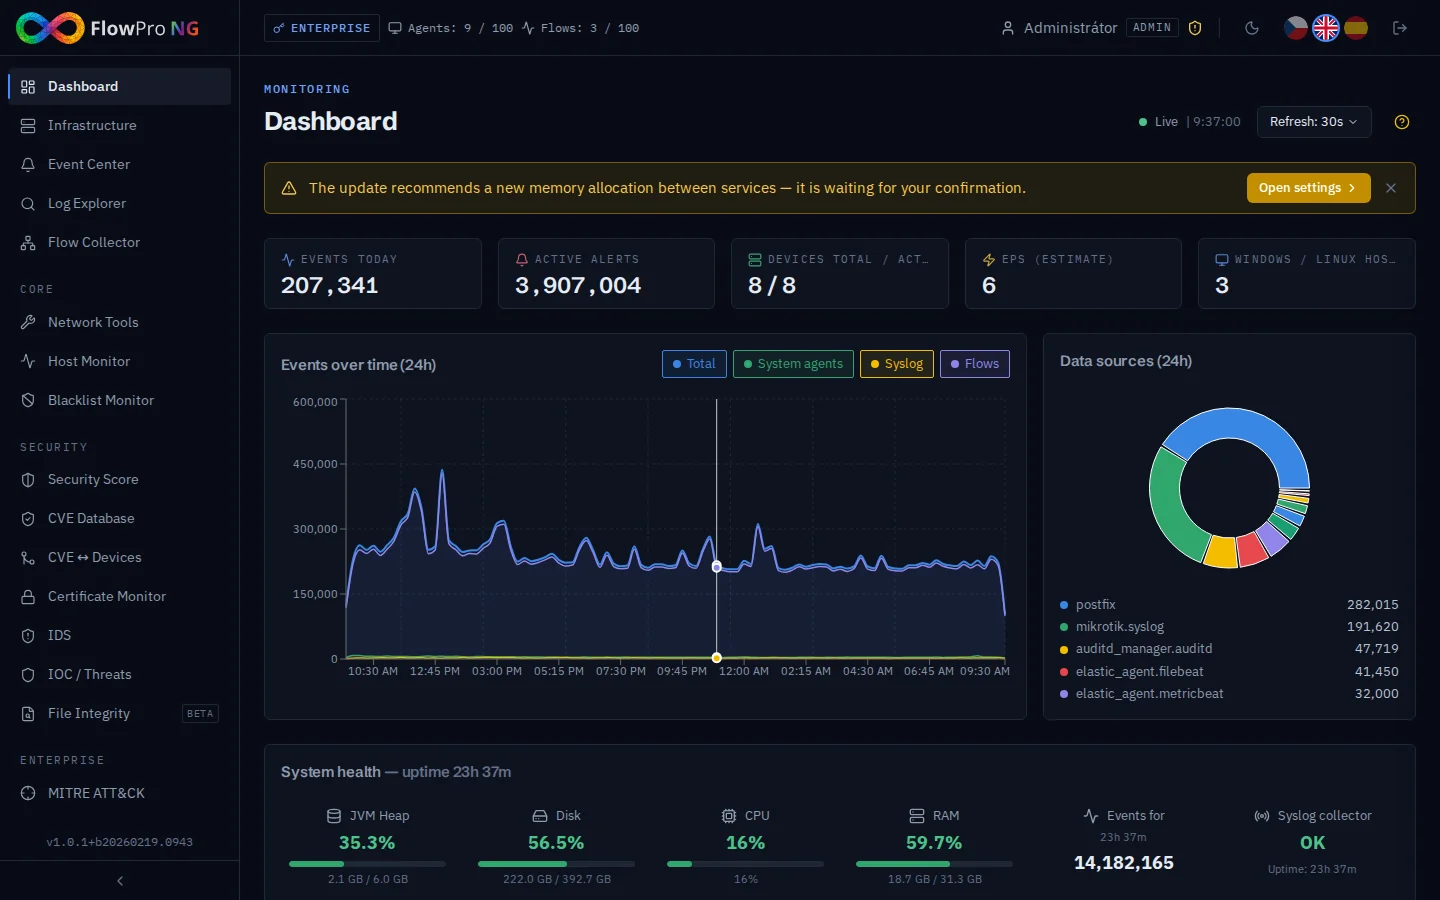
Přehled v reálném čase
Stav zdrojů, trendy upozornění a systémové metriky na jedné obrazovce. Aktualizuje se sám přes WebSocket.
- 02
Detekce průniků (IDS)
Suricata kontroluje provoz včetně DNS, HTTP, TLS a FTP. U každého útoku uvidíte, odkud přichází.
- 03
Analýza síťových toků
NetFlow a sFlow se ukládají přes Kafka do ClickHouse, takže vyhledáte i v miliardách záznamů. Detekce anomálií upozorní na skenování portů nebo únik dat.
- 04
AI analýza
Lokální LLM (Ollama) nebo cloudová AI roztřídí logy podle závažnosti a navrhne další kroky.
- 05
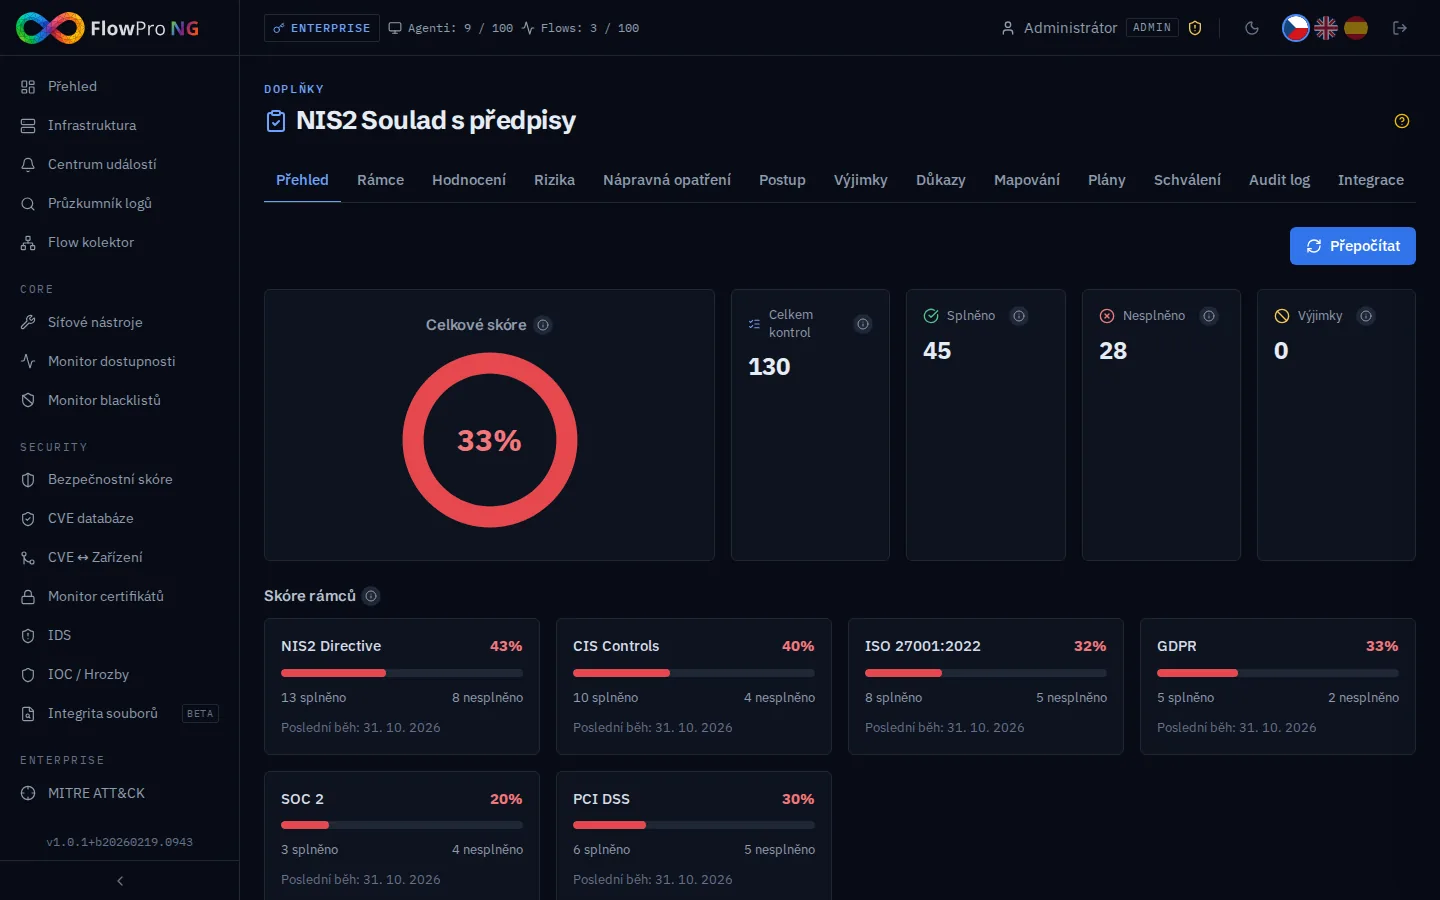
Automatizace compliance
130+ automatizovaných kontrol pro NIS2, CIS v8.1, ISO 27001, GDPR, SOC 2 a PCI DSS. K tomu důkazy a export do PDF pro auditora.
- 06
Honeypot
T-Pot s více než 20 typy honeypotů zaznamená útoky hrubou silou na SSH, nahraný malware, sběr přihlašovacích údajů i chování útočníků.
Jak to funguje
Od surových dat k rozhodnutí
Všechno běží na vašem serveru. Logy, toky ani upozornění neopouštějí vaši síť.
- 1
Zdroje
Servery, stanice, firewally a routery.
Elastic AgentSyslogNetFlow / sFlow - 2
Sběr
Parsování, normalizace a fronta, která nic neztratí.
LogstashKafkanfacctd - 3
Úložiště
Logy a metriky v Elasticsearch, toky v ClickHouse.
ElasticsearchClickHouse - 4
Detekce
Pravidla, IDS signatury, anomálie toků a AI.
1 500+ pravidelSuricataAI - 5
Reakce
Upozornění, playbooky a důkazy pro NIS2.
E-mailSlackTelegramWebhook
NIS2 Compliance Pack
Audit NIS2 bez tabulek v Excelu
- 6 frameworků NIS2, CIS v8.1, ISO 27001, GDPR, SOC 2 a PCI DSS.
- 130+ automatizovaných kontrol vyhodnocovaných průběžně z dat, která FlowPro už sbírá.
- Důkazy a PDF export připravené pro auditora, česky, anglicky nebo španělsky.
Zkušební verze Enterprise na 14 dní zdarma
Nainstalujete ji na vlastní server se všemi moduly a bez platební karty. Po 14 dnech přejde na bezplatnou verzi.