Zranitelnosti
Správa zranitelností: nejdřív záplatujte to, co útočníci opravdu zneužívají
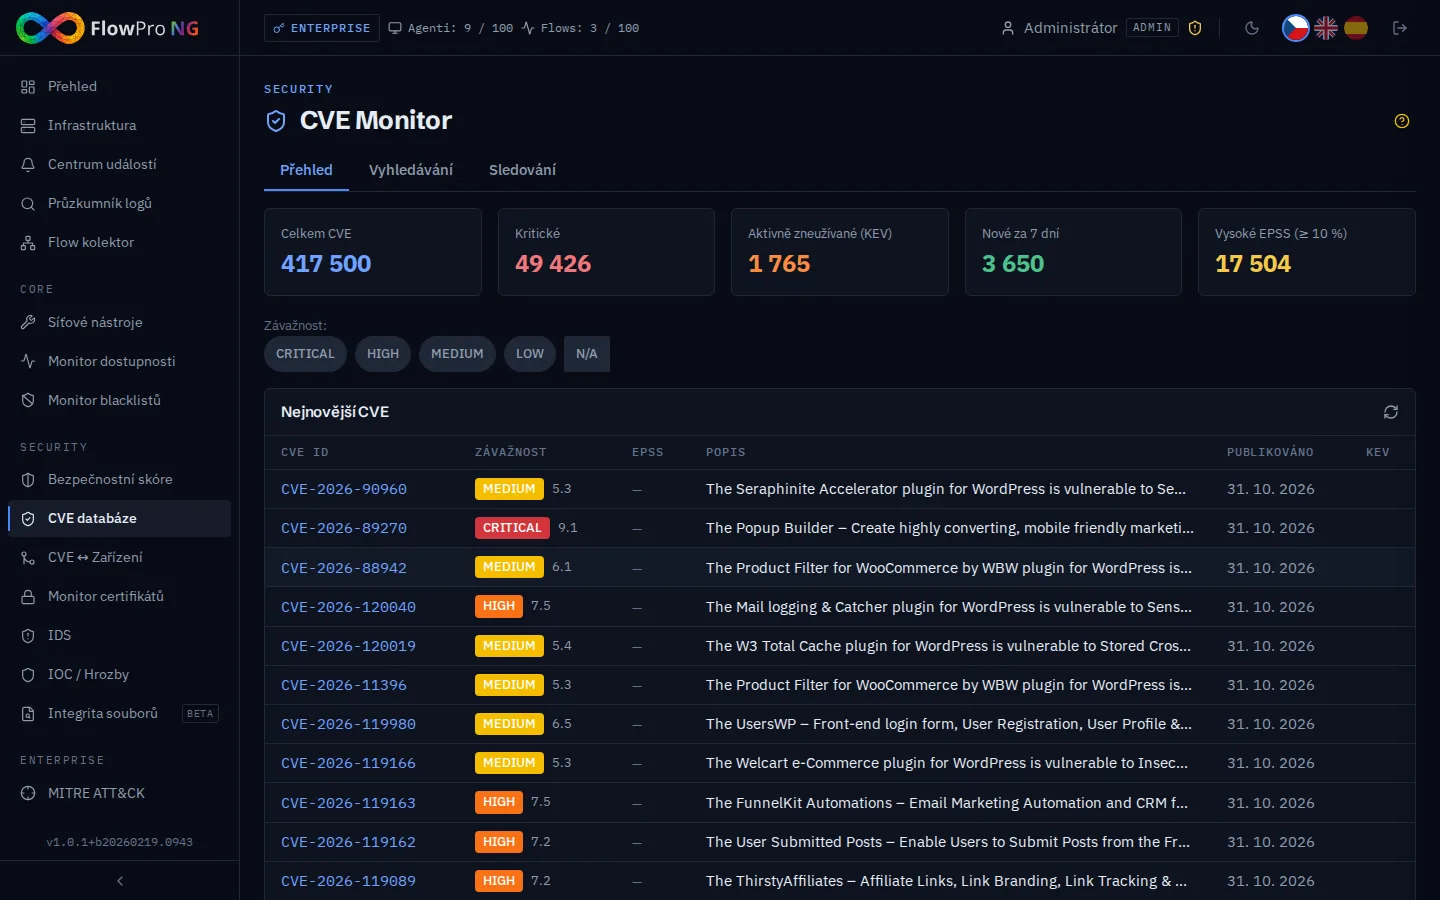
Zranitelností přibývají desítky tisíc ročně. Záplatovat všechny hned nejde.
Podle samotného CVSS je „kritických“ tolik, že seznam nikdy nezmizí. Přitom většina zranitelností se v praxi nikdy nezneužije. Malý tým potřebuje vědět, které chyby se týkají jeho zařízení a které už útočníci aktivně používají.
Proto FlowPro NG kombinuje tři zdroje: CVSS říká, jak vážná chyba je, EPSS odhaduje, jak pravděpodobně bude zneužita, a katalog CISA KEV potvrzuje, že zneužívána už je. Řízení zranitelností vyžaduje i NIS2, takže se vám hodí i přehled o tom, co jste vyřešili.
Co získáte
Správa zranitelností ve FlowPro NG
Lokální databáze CVE z NVD
Po instalaci se stáhnou všechny záznamy z NVD API 2.0 (stovky tisíc CVE), pak se každou hodinu doplňují jen změny. Hledáte podle CVE ID, klíčových slov, výrobce, produktu nebo data.
Katalog CISA KEV
Zranitelnosti, které americká agentura CISA eviduje jako aktivně zneužívané, mají v seznamu i v detailu příznak KEV. Katalog se aktualizuje s každou synchronizací.
Skóre EPSS
Ke každé CVE se jednou denně načte skóre EPSS od organizace FIRST: pravděpodobnost zneužití v příštích 30 dnech. Podle EPSS můžete filtrovat i řadit.
Párování CVE se zařízeními
Modul CVE ↔ Zařízení porovná CVE s operačními systémy, softwarem a modely vašich zařízení. U každého zařízení vidíte, které zranitelnosti se ho týkají, jejich závažnost, CVSS, EPSS a KEV.
Stav řešení a export
Každé dvojici CVE a zařízení nastavíte stav: otevřeno, řeší se, vyřešeno nebo přijaté riziko. Celou tabulku exportujete do CSV jako podklad pro audit nebo plán záplat.
Sledování produktů
Přidejte do sledování výrobce a produkty, které používáte, nebo konkrétní CVE. Když se objeví nová zranitelnost sledovaného produktu, dostanete upozornění.
- CVE
- NVD API 2.0
- CISA KEV
- FIRST EPSS
- CVSS v3.1
- CPE
- Elastic Agent
- NIS2
Jak to funguje
Zprovoznění v několika krocích
- 01
Zapněte modul CVE
Je součástí licence Security a vyšší. Server potřebuje odchozí přístup k NVD, CISA a FIRST. První stažení databáze trvá déle, další aktualizace jsou rychlé.
- 02
Mějte přehled o zařízeních
Zařízení s agentem Elastic se zaregistrují sama, ostatní doplníte ručně. Čím přesnější je verze systému a softwaru, tím přesnější je párování s CVE.
- 03
Řešte podle priority
Začněte zranitelnostmi s příznakem KEV, pak vysokým EPSS v kombinaci s vysokým CVSS. Stav řešení zapisujte přímo u zařízení.
FAQ
Časté otázky
Co je EPSS?
Co je katalog CISA KEV?
Jaký je rozdíl mezi CVSS a EPSS?
Jak FlowPro NG pozná, které CVE se týkají mých zařízení?
Odcházejí data o mých zařízeních ven?
Související řešení
Vyzkoušejte to na vlastní síti
Zkušební verze Enterprise na 14 dní odemyká všechny moduly. Nainstalujete ji na vlastní server a platební kartu nepotřebujete.