Funkce
Od logů a síťových toků
po podklady pro audit NIS2
25 modulů, které běží na vašem vlastním serveru: vyhledávání v logech, detekce průniků, analýza NetFlow, sledování zranitelností a compliance. Níže je projdete jeden po druhém.
flowpro.local/mitre-attack
01
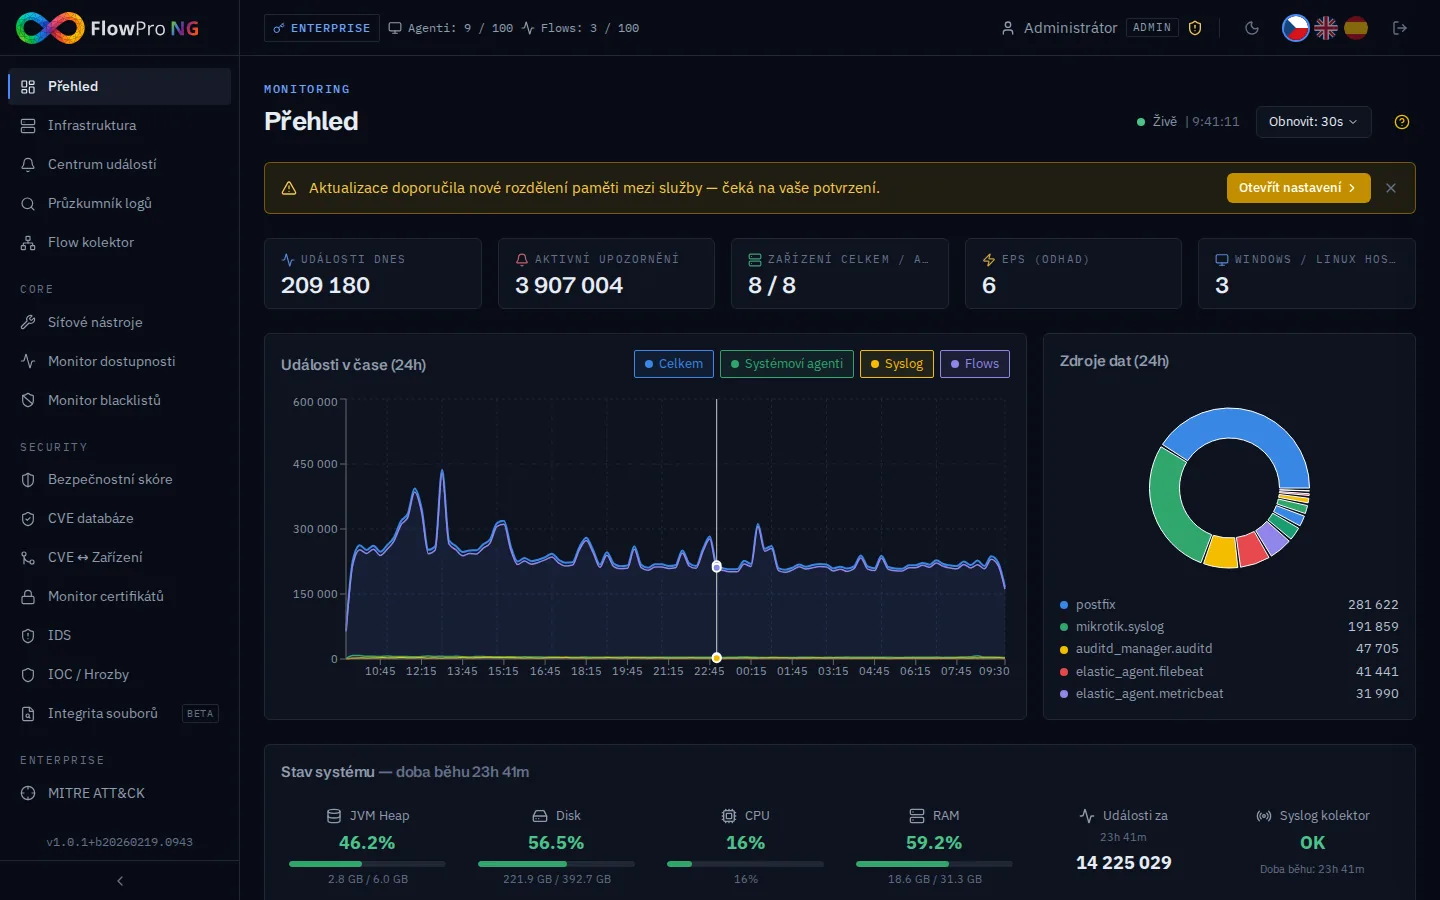
Přehled v reálném čase
- Přehled se přes WebSocket aktualizuje každých 10 sekund, nic nemusíte obnovovat
- Statistické karty s indikátory trendu: celkový počet událostí, bezpečnostní upozornění, aktivní zdroje, zdraví systému
- Mapa hrozeb — geografická vizualizace příchozího a odchozího provozu (choropleth)
- Hlídání služeb: každých 60 sekund kontroluje 8 systémových služeb a při výpadku zobrazí červený banner
- Panely monitorů dostupnosti a anomálií toků s mapou
flowpro.local/dashboard
02
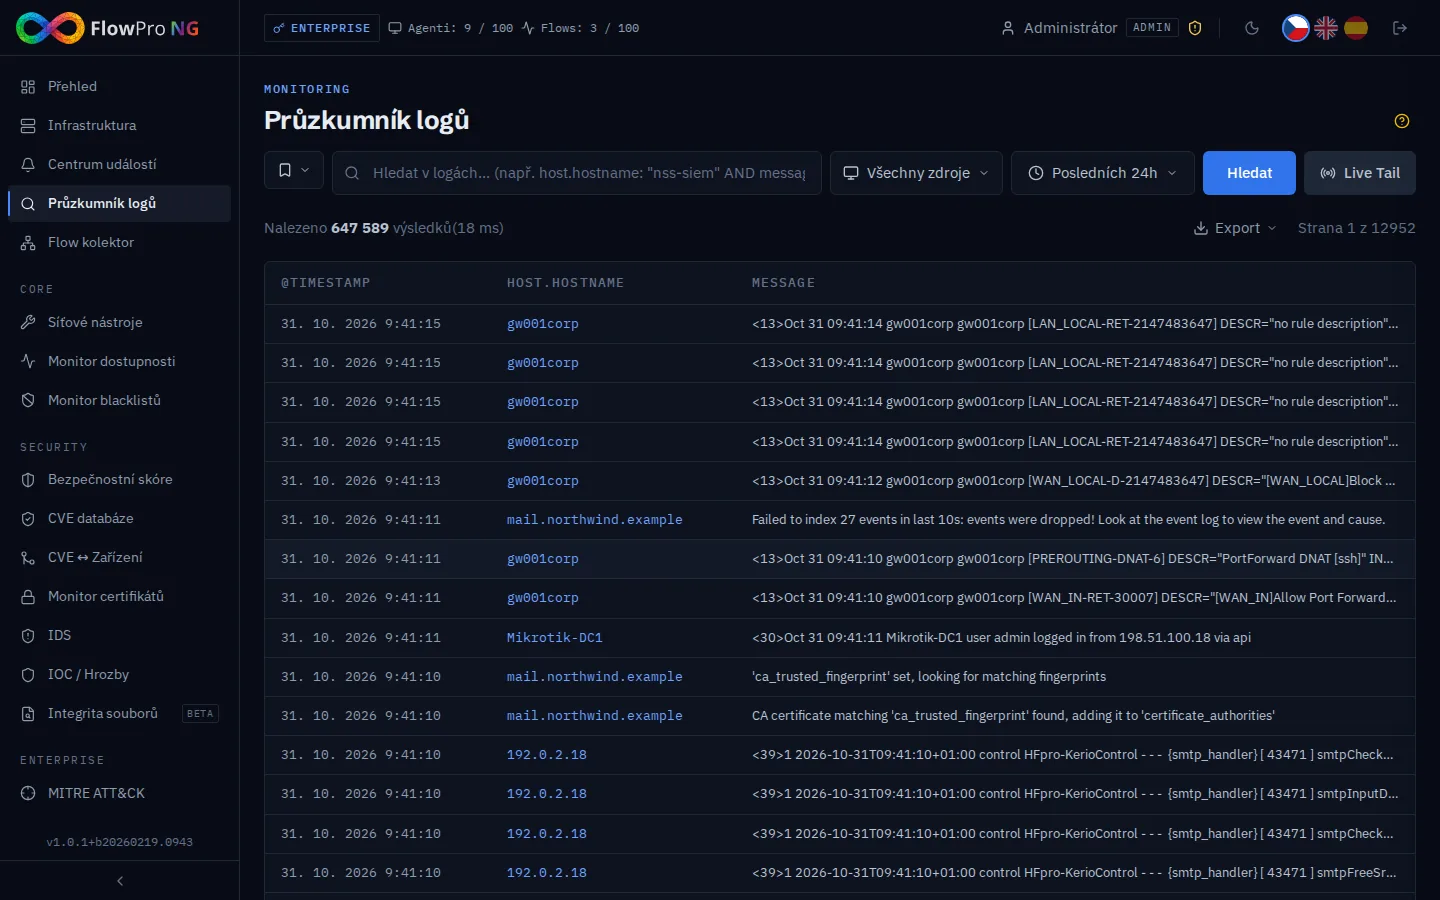
Průzkumník logů
- Fulltextové vyhledávání v miliardách logů s odezvou pod sekundu (Elasticsearch)
- Pokročilé filtrování podle zdroje, závažnosti, časového rozsahu a vlastních polí
- Živý výpis (Live Tail): nové záznamy přibývají v reálném čase přes WebSocket
- Uložená vyhledávání (CRUD) a statistiky polí (analytika na úrovni sloupců)
- Export do CSV a JSON i pro velké objemy dat (stránkování search_after)
flowpro.local/log-explorer
03
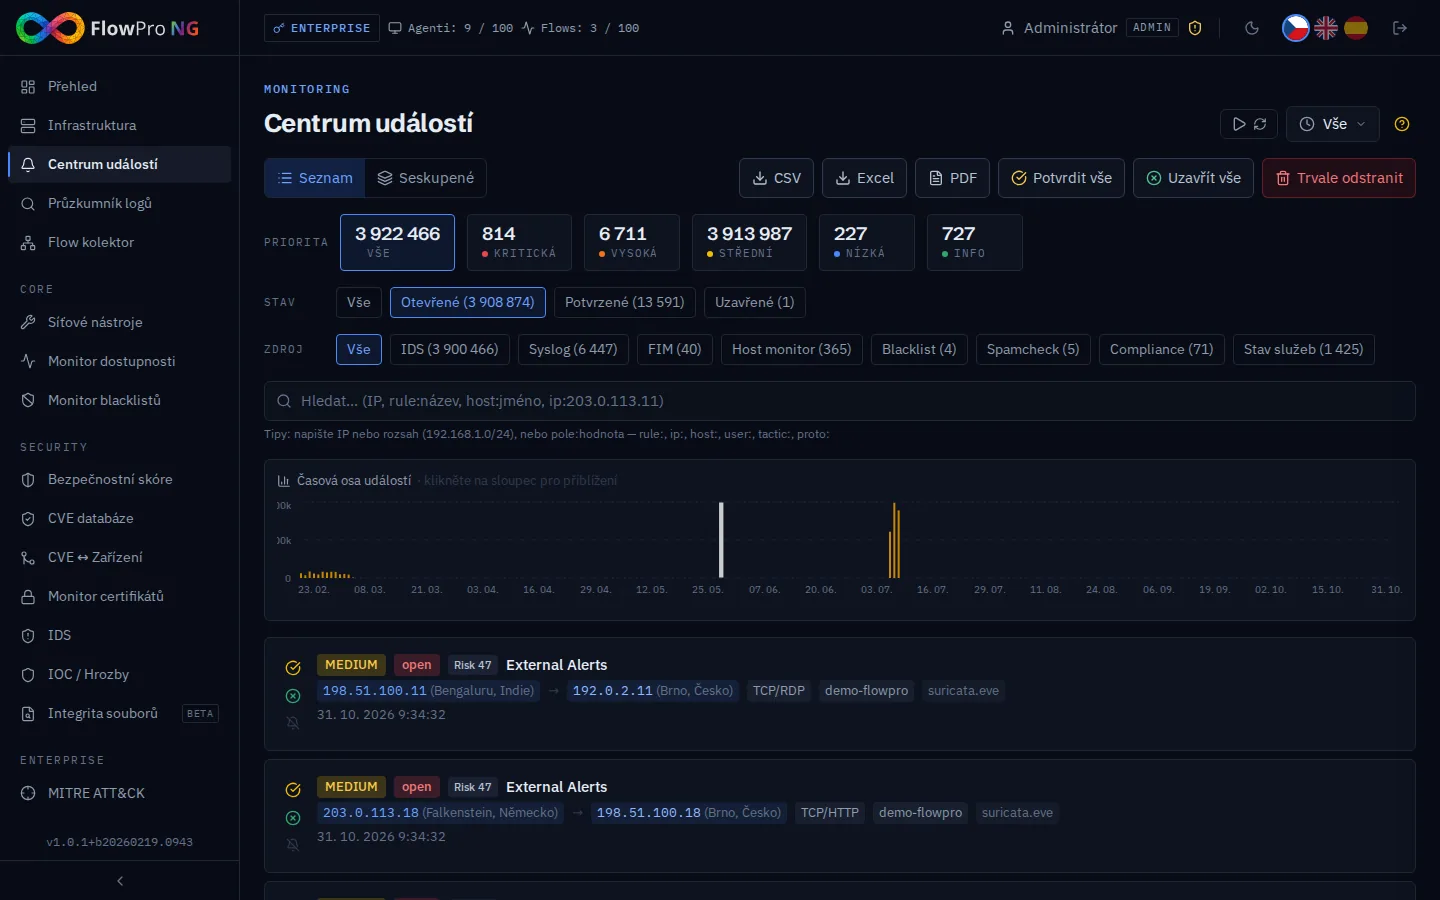
Centrum událostí a upozornění
- Elastic Detection Engine s 1 500+ předpřipravenými pravidly + 5 vlastních MikroTik pravidel
- Kaskádové filtry: kombinací závažnosti a stavu rychle roztřídíte upozornění
- Záložka Systémové události: stav služeb, compliance, dostupnost a audit hesel
- 5 kanálů pro upozornění: Telegram, Slack, e-mail, ntfy.sh, webhook
- Hromadné operace, komentáře k upozorněním a správa ztlumených pravidel
flowpro.local/alerts
04
Systém detekce průniků (IDS)
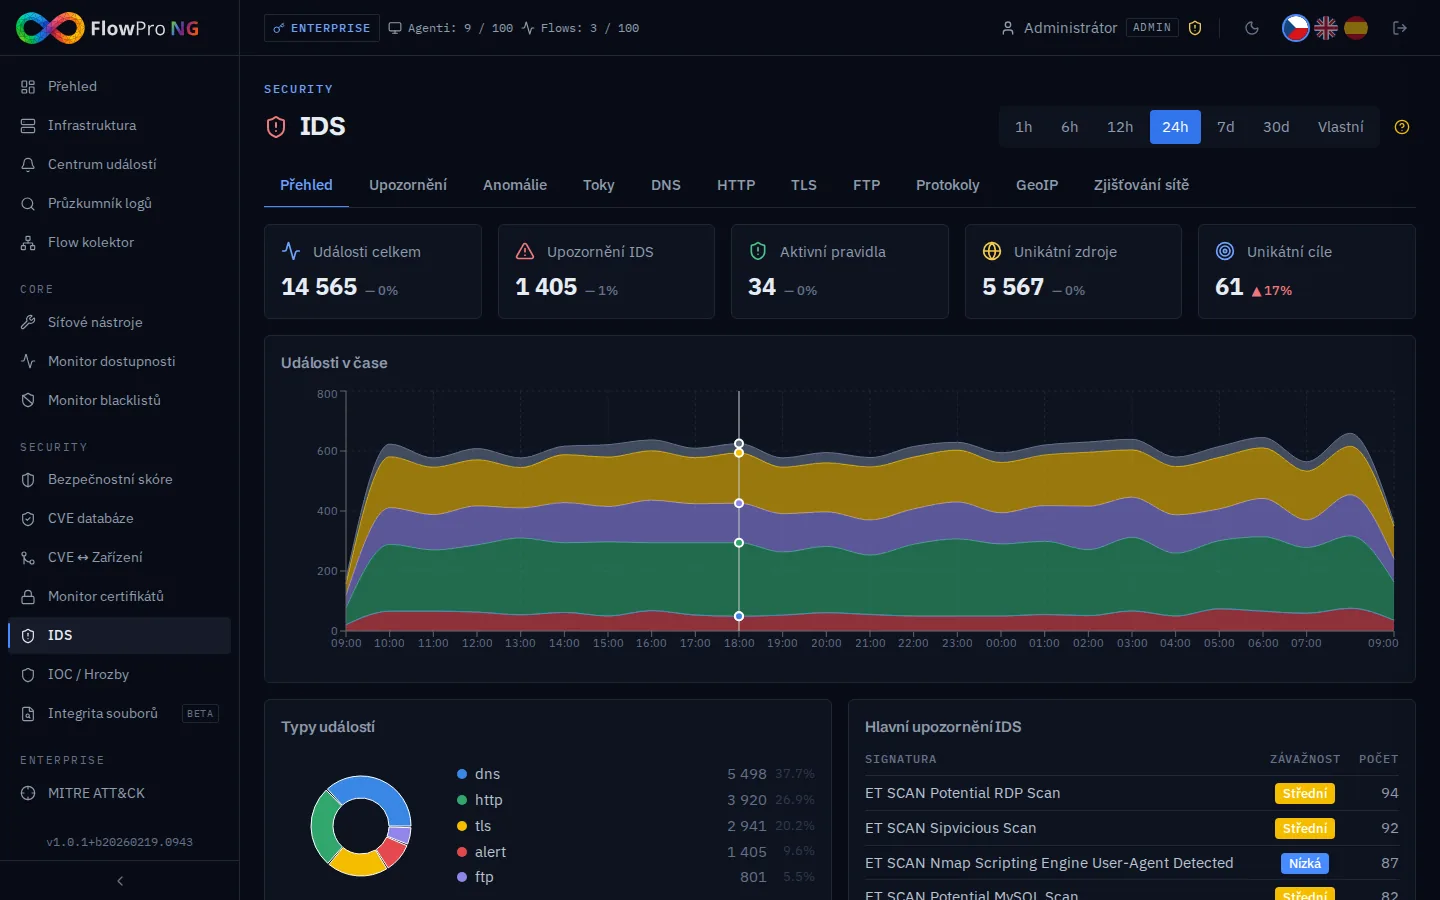
- Síťová detekce průniků založená na Suricata se zpracováním EVE JSON
- Hloubková analýza: DNS dotazy, HTTP požadavky, TLS handshake, FTP relace
- Geolokace útočníků na interaktivní mapě s GeoIP obohacením
- Trendy upozornění s porovnáním předchozího období
- Export do CSV, JSON, PDF (až 10 000 záznamů na export)
flowpro.local/ids
05
Kolektor toků (analýza NetFlow)
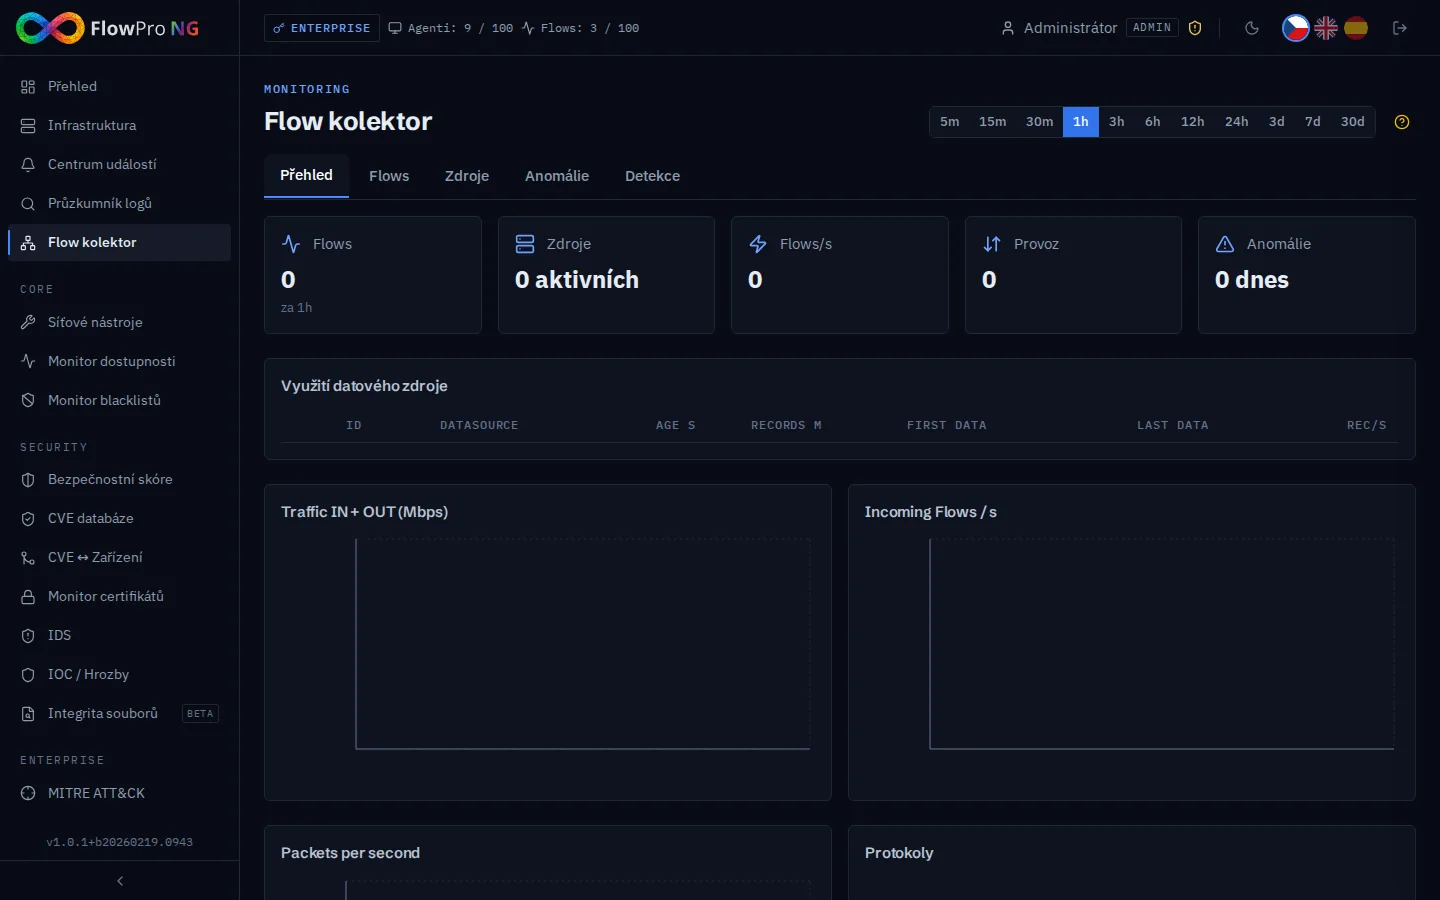
- Sběr NetFlow v5/v9, sFlow, IPFIX přes nfacctd (pmacct)
- Výkonné úložiště, do kterého data proudí přes Apache Kafka
- 5 záložek: Přehled (mapa 780×660), Toky (vyhledávání a export), Zdroje, Anomálie, Detekce
- Detekce anomálií pomocí ML (špičky v šířce pásma, skenování portů, exfiltrace dat)
- Správa zdrojů s geografickou vizualizací na mapě
flowpro.local/flowpro
06
AI bezpečnostní analýza
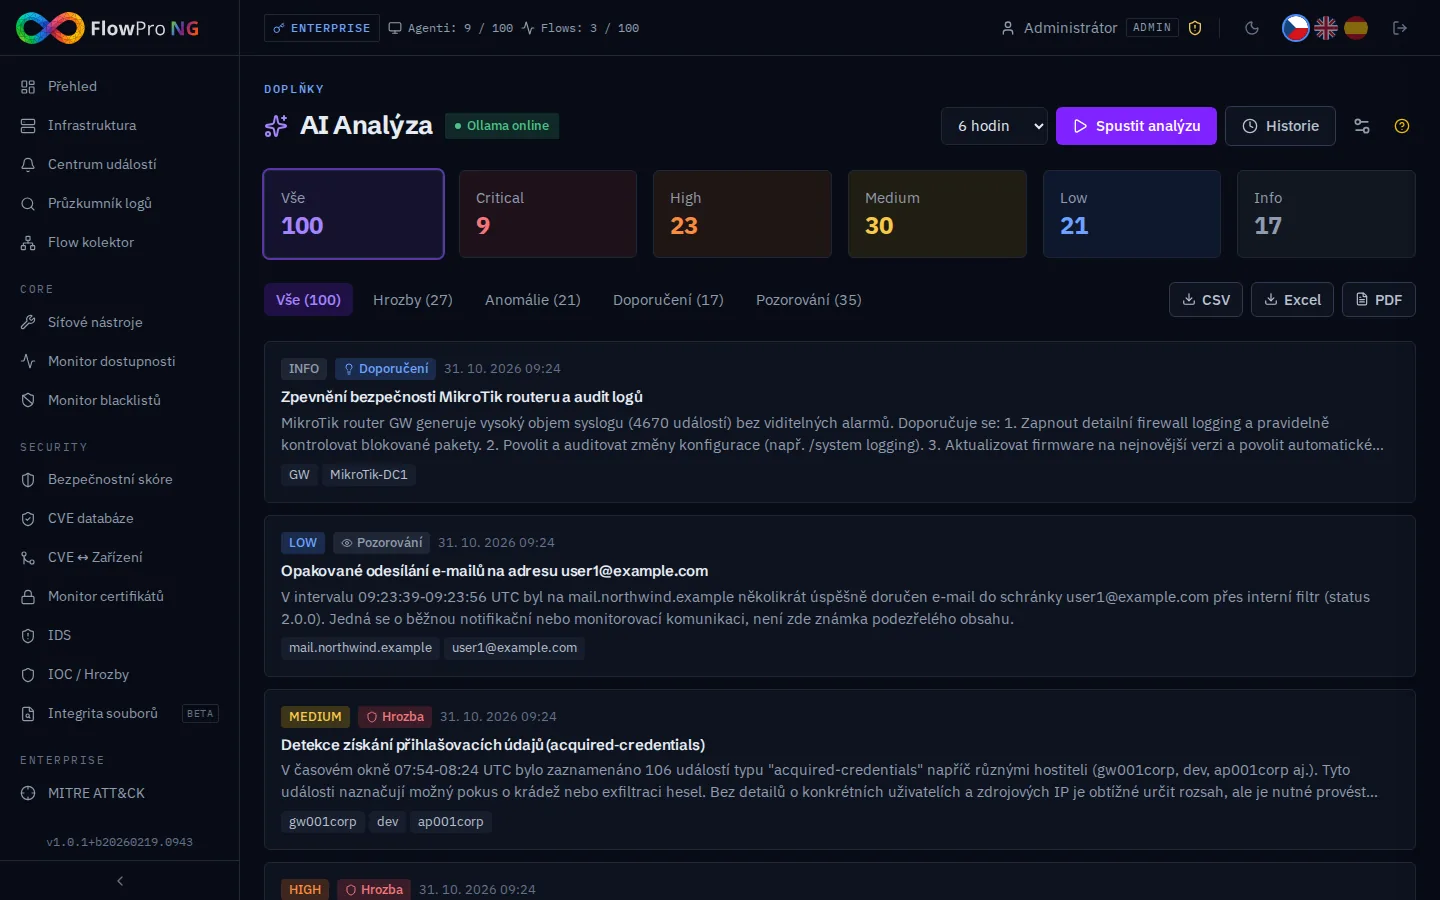
- Lokální LLM přes Ollama (qwen2.5:72b, gpt-oss:120b) nebo zabezpečená cloudová proxy
- Automatická klasifikace hrozeb s mapováním MITRE ATT&CK
- Compliance Chat — NIS2 RAG chatbot (221 sémantických bloků, pgvector, nomic-embed-text)
- Výsledek analýzy se vypisuje průběžně přes WebSocket
- Export nálezů do CSV, JSON, PDF s doporučeními seřazenými dle závažnosti
flowpro.local/ai-analysis
07
Automatizace souladu s NIS2
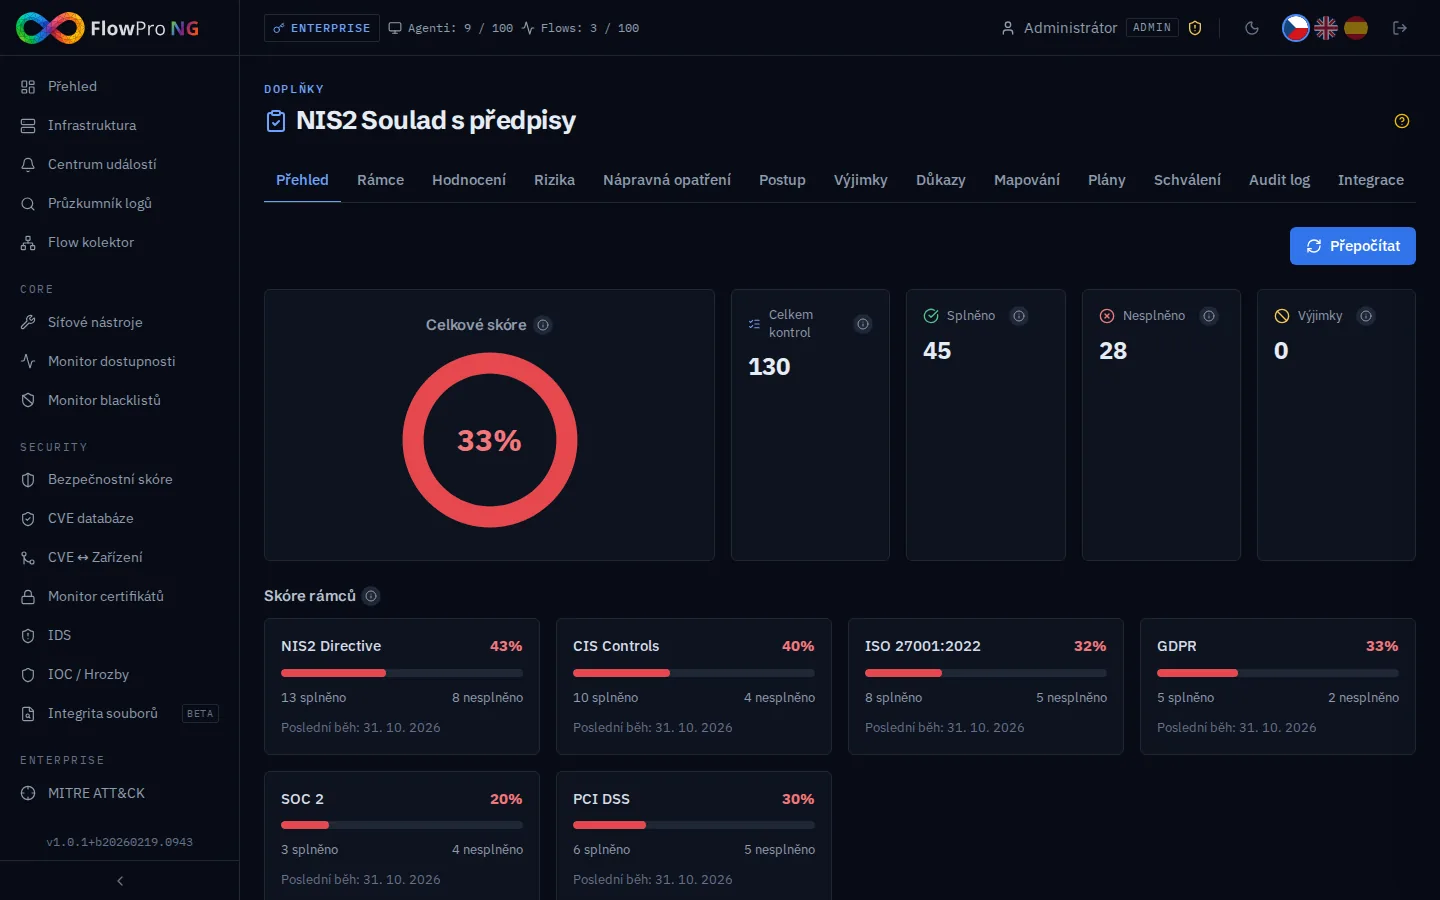
- 6 frameworků: NIS2, CIS Controls v8.1, ISO 27001, GDPR, SOC 2, PCI DSS
- 130+ automatizovaných kontrol s 5 typy kontrol (ES dotaz, PG dotaz, API, konfigurace, manuální)
- 14 záložek: Přehled, Frameworky, Hodnocení, Rizika (5×5 heatmapa), Evidence, Builder, ...
- Schvalování atestací s auditní stopou
- Export do PDF a CSV pro auditory a vedení
flowpro.local/compliance
08
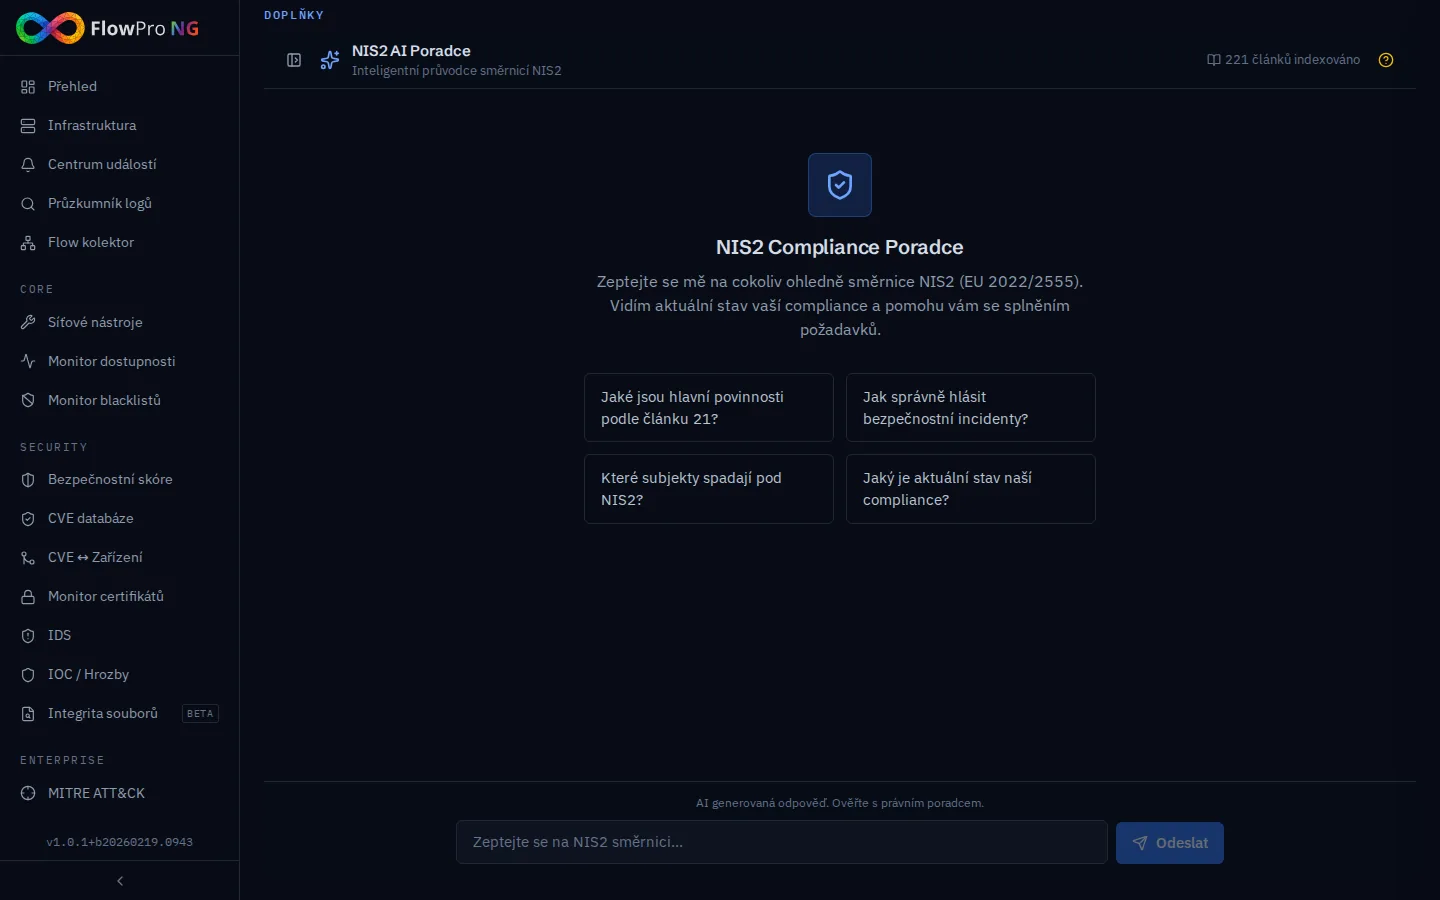
NIS2 AI asistent (Compliance Chat)
- AI chatbot naučený na celé znění směrnice NIS2: ptejte se běžnou řečí a hned dostanete odpověď
- RAG pipeline: 221 sémantických bloků textu NIS2 indexovaných přes pgvector (768-dim embeddingy, nomic-embed-text)
- Odpověď se přes WebSocket vypisuje průběžně, jak vzniká
- Odpovědi odkazují na konkrétní články NIS2, kategorie a kroky implementace k vašemu dotazu
- Historie konverzací se ukládá, takže navážete tam, kde jste skončili
- Běží na lokálním LLM (qwen2.5:72b), vaše dotazy neopustí vaši infrastrukturu
flowpro.local/compliance-chat
09
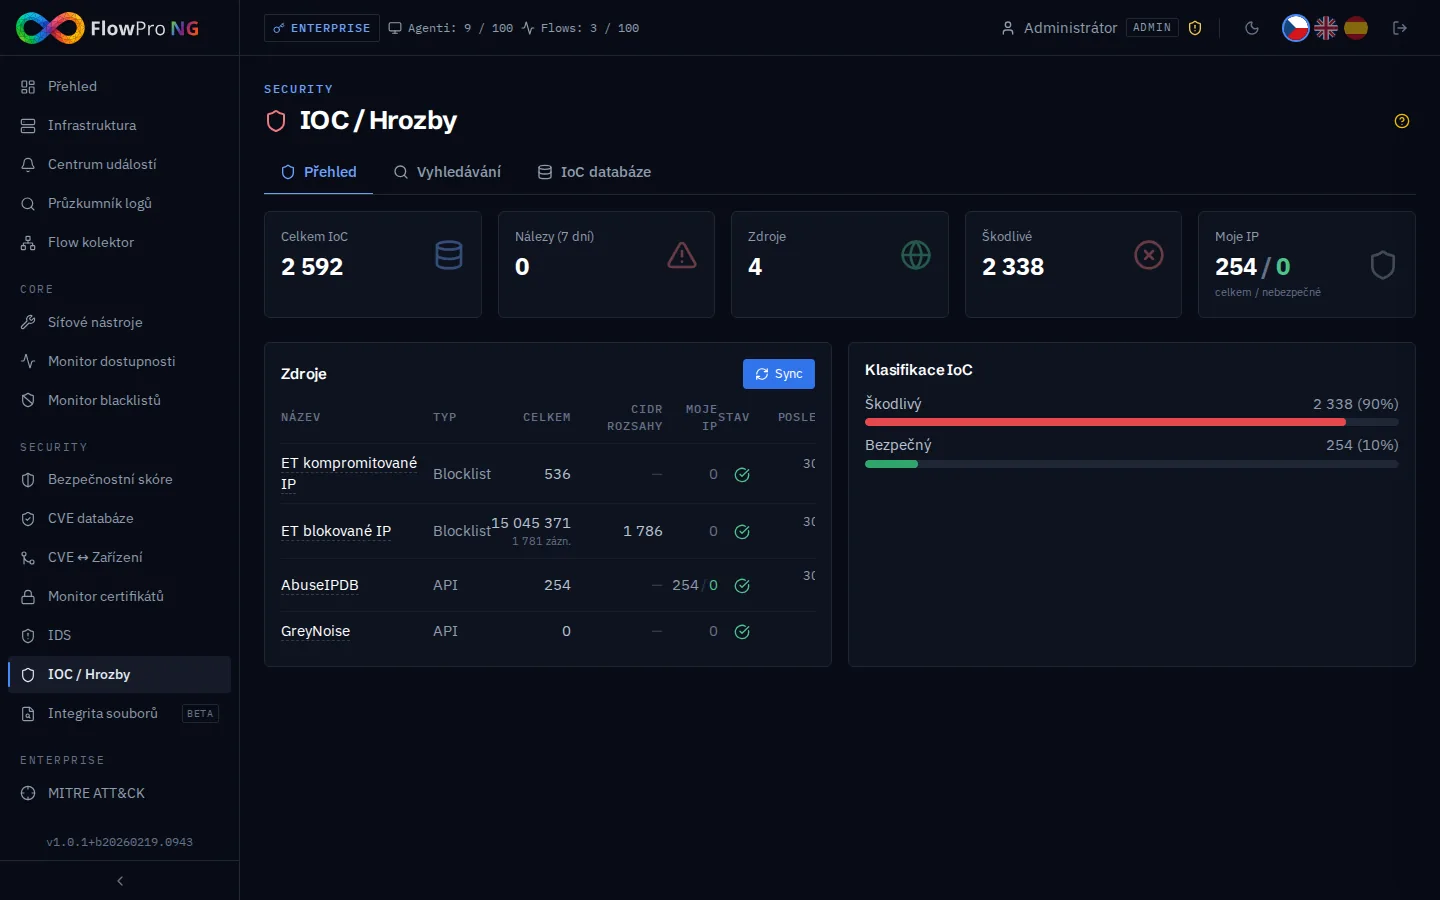
Threat Intelligence
- Správa IoC feedů: STIX/TAXII, CSV, API zdroje
- 5 typů IoC: IPv4, IPv4 CIDR, doména, hash, URL
- Automatická synchronizace feedů každých 5 minut
- Kontrola IP adresy se záznamem shod a obohacením z více zdrojů
- Integrace s VirusTotal a AlienVault OTX
flowpro.local/threat-intel
10
Shodan Monitor
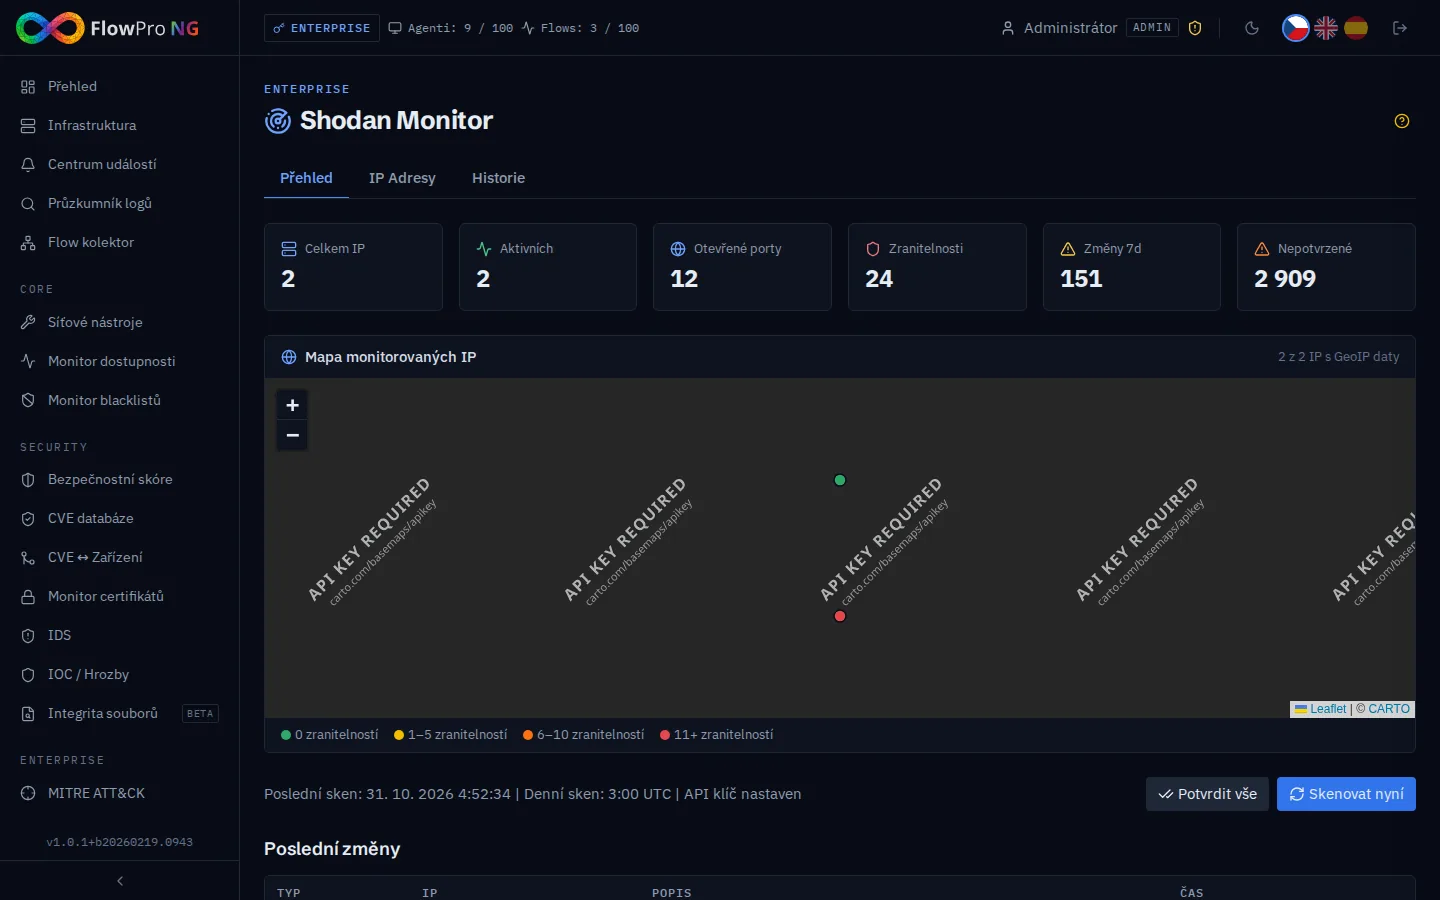
- Monitoring externího útočného povrchu z pohledu útočníka
- 3 záložky: Přehled (6 statistik), IP adresy (správa, mapa, detail CVE), Historie
- Sledování změn: nový port, uzavřený port, nová zranitelnost, změna služby, změna certifikátu
- Potvrzování změn po jejich kontrole
flowpro.local/shodan
11
CVE Monitor
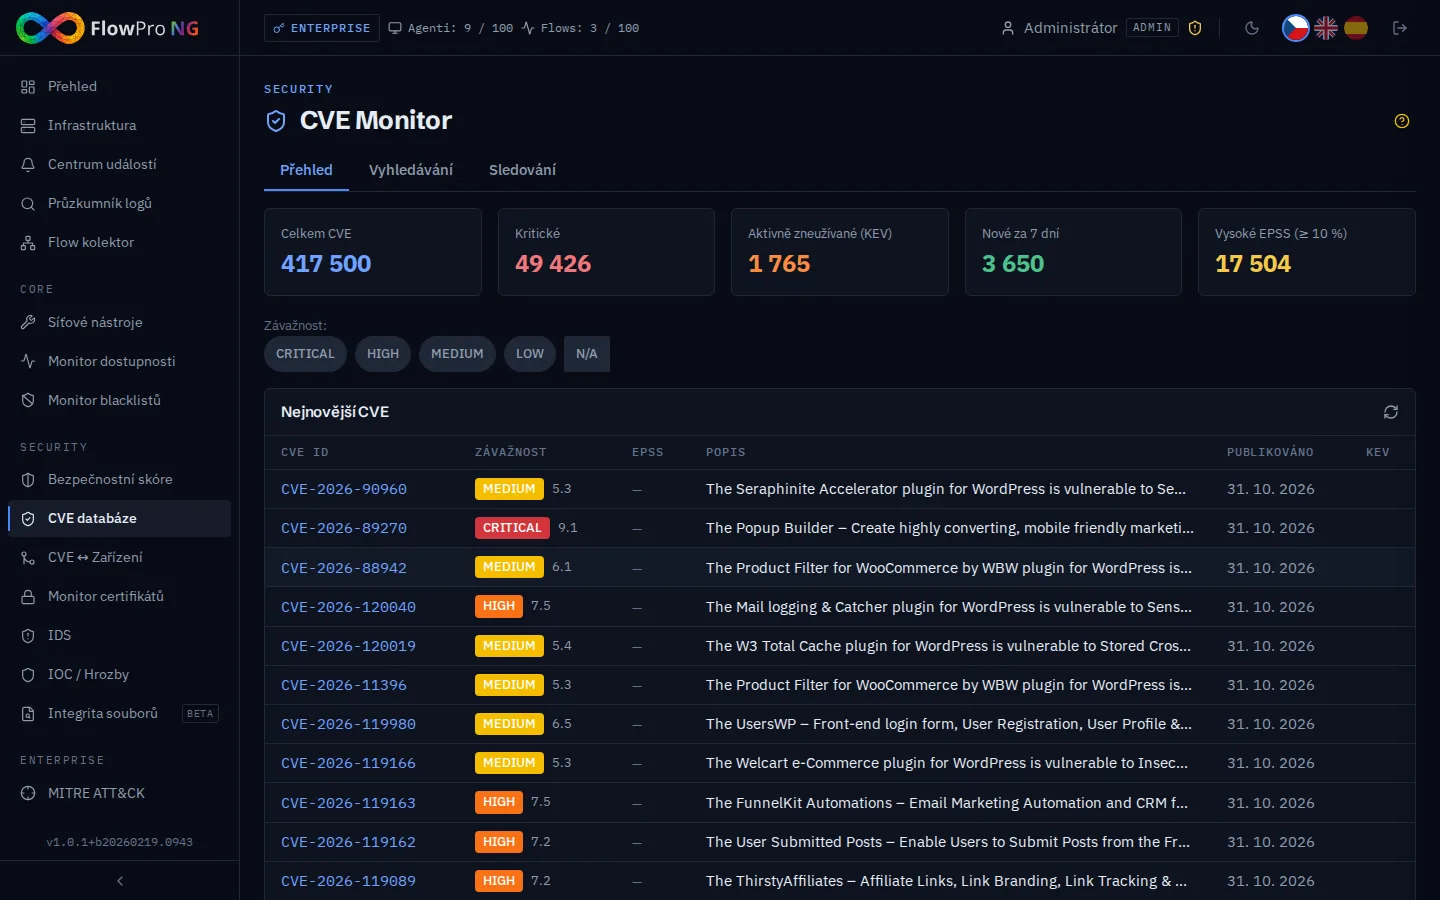
- Synchronizace NVD databáze s 333 000+ CVE záznamy
- Seznam sledovaných produktů, dodavatelů a verzí
- Filtrování podle CVSS skóre a fulltextové vyhledávání CVE
- Automatická synchronizace na pozadí každou hodinu
flowpro.local/cve
12
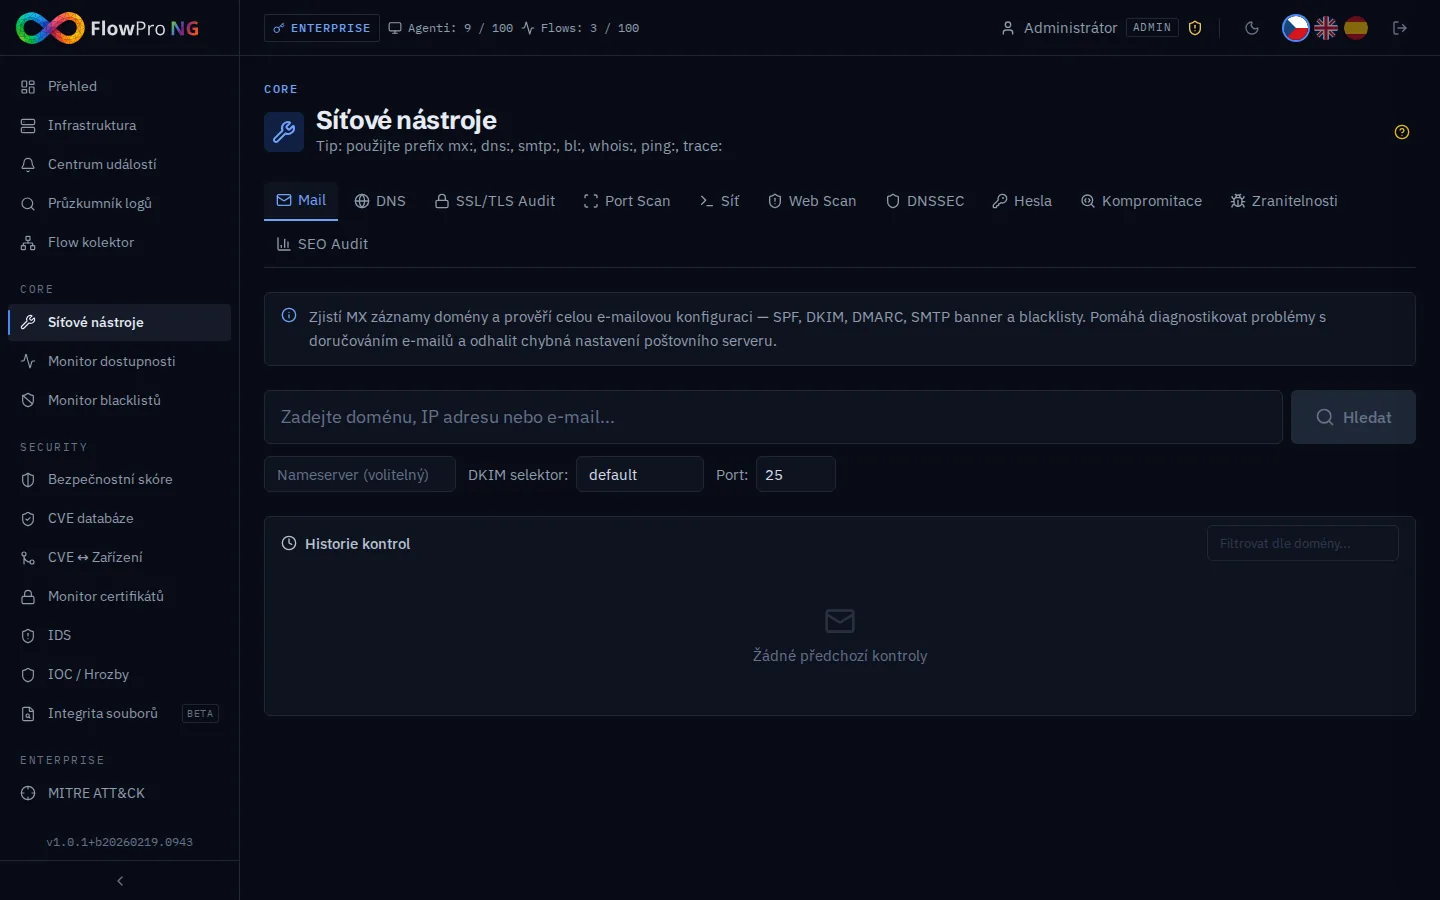
Sada síťových nástrojů
- 11 záložek: DNS, MX, Síť (Ping/Traceroute), Port Scan, SSL, WebScan, DNSSec, Hesla, Kompromitace, VulnScan, SEO
- Ping a Traceroute s průběžným výpisem, GeoIP a mapou
- Audit SSL/TLS s 9 typy kontrol (protokoly, řetězec, šifry, HSTS, OCSP, hlavičky, cookies, CAA, server)
- Detekce úniků přes integraci HaveIBeenPwned
flowpro.local/network-tools
13
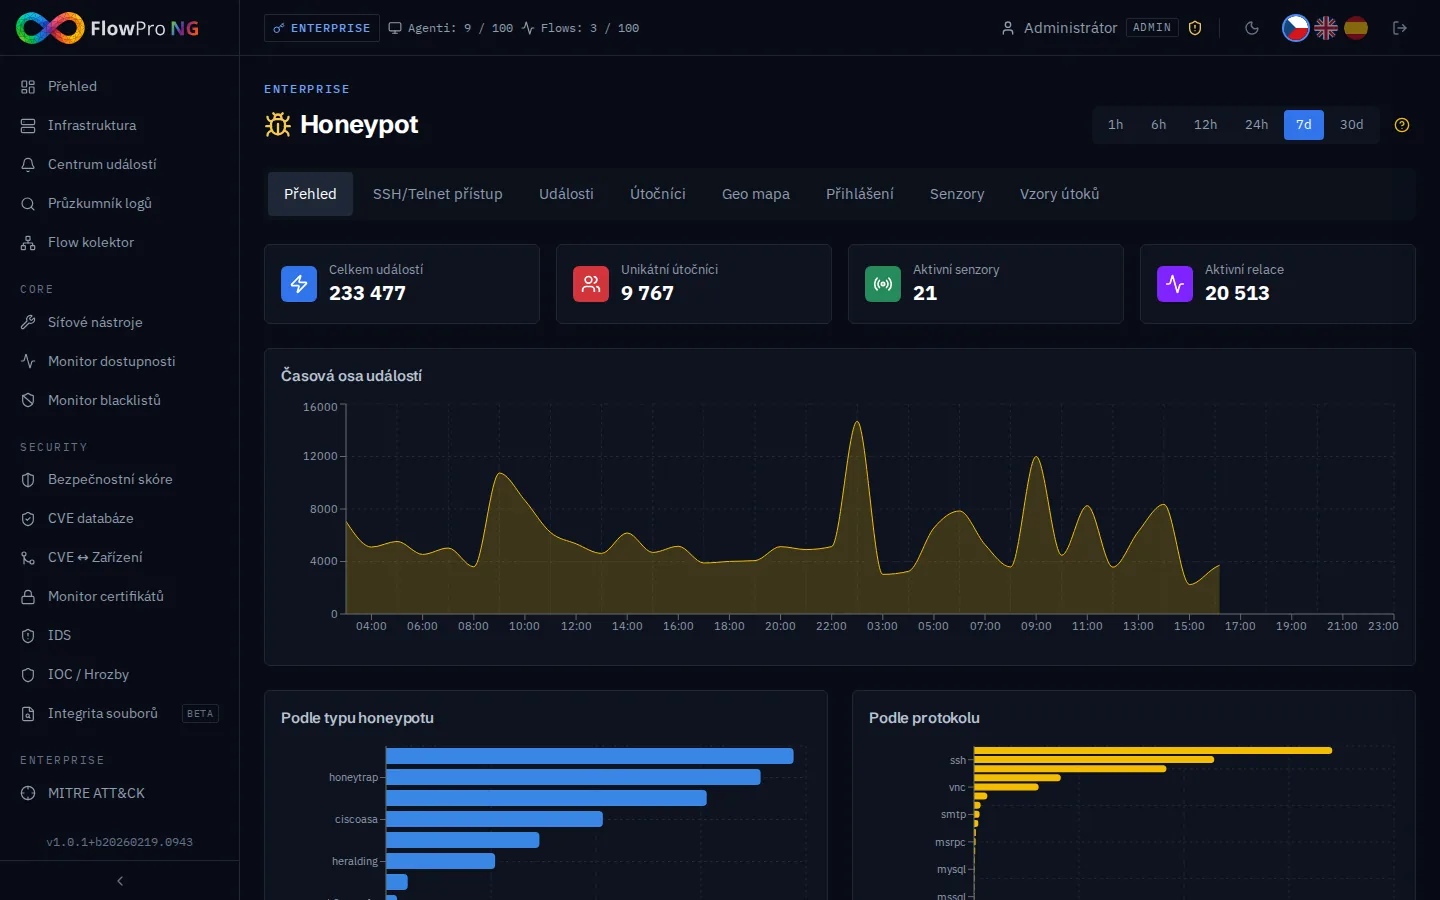
Honeypot
- Integrace T-Pot s 20 typy honeypotů (Cowrie, Dionaea, Heralding, Mailoney, Suricata, ...)
- Dotazování na nové události každých 60 s (500 událostí na cyklus, deduplikace SHA-256)
- Automatické seskupení do relací (pauza 5 minut) a obohacení o GeoIP
- Analýza protokolů: SSH, Telnet, SMTP, HTTP, FTP a další
flowpro.local/honeypot
14
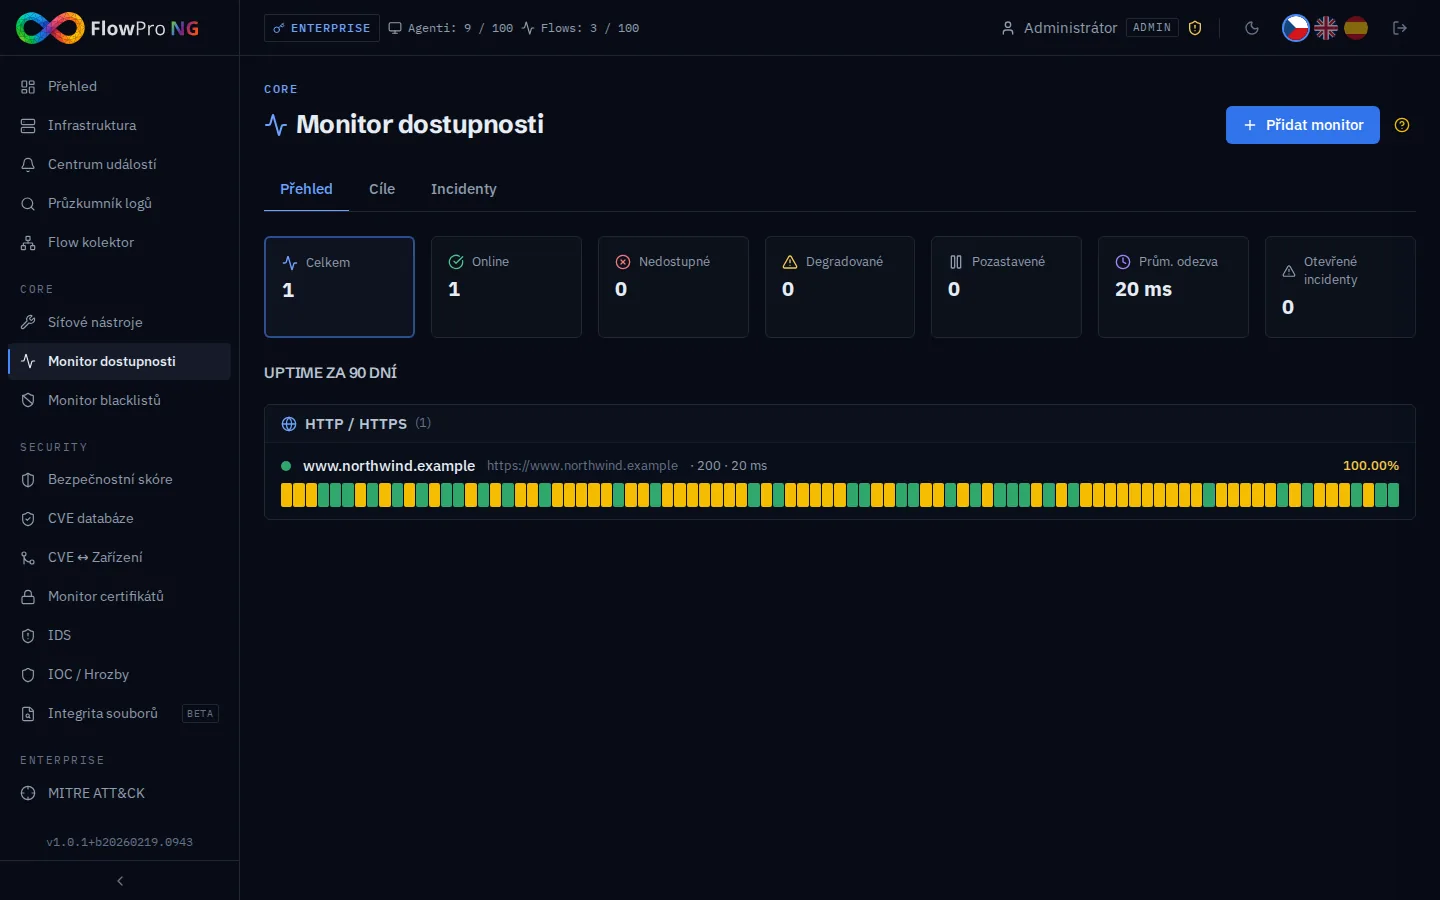
Monitoring dostupnosti a blacklistů
- 5 typů sond: HTTP, Ping, SSL certifikát, Port, DNS
- Správa incidentů s konfigurovatelnou notifikací pro každý monitor
- Skenování portů s průběžným výpisem a uložením do Síťových nástrojů
- Hlídání DNSBL blacklistů u 50+ poskytovatelů s odfiltrováním falešných poplachů
flowpro.local/uptime
15
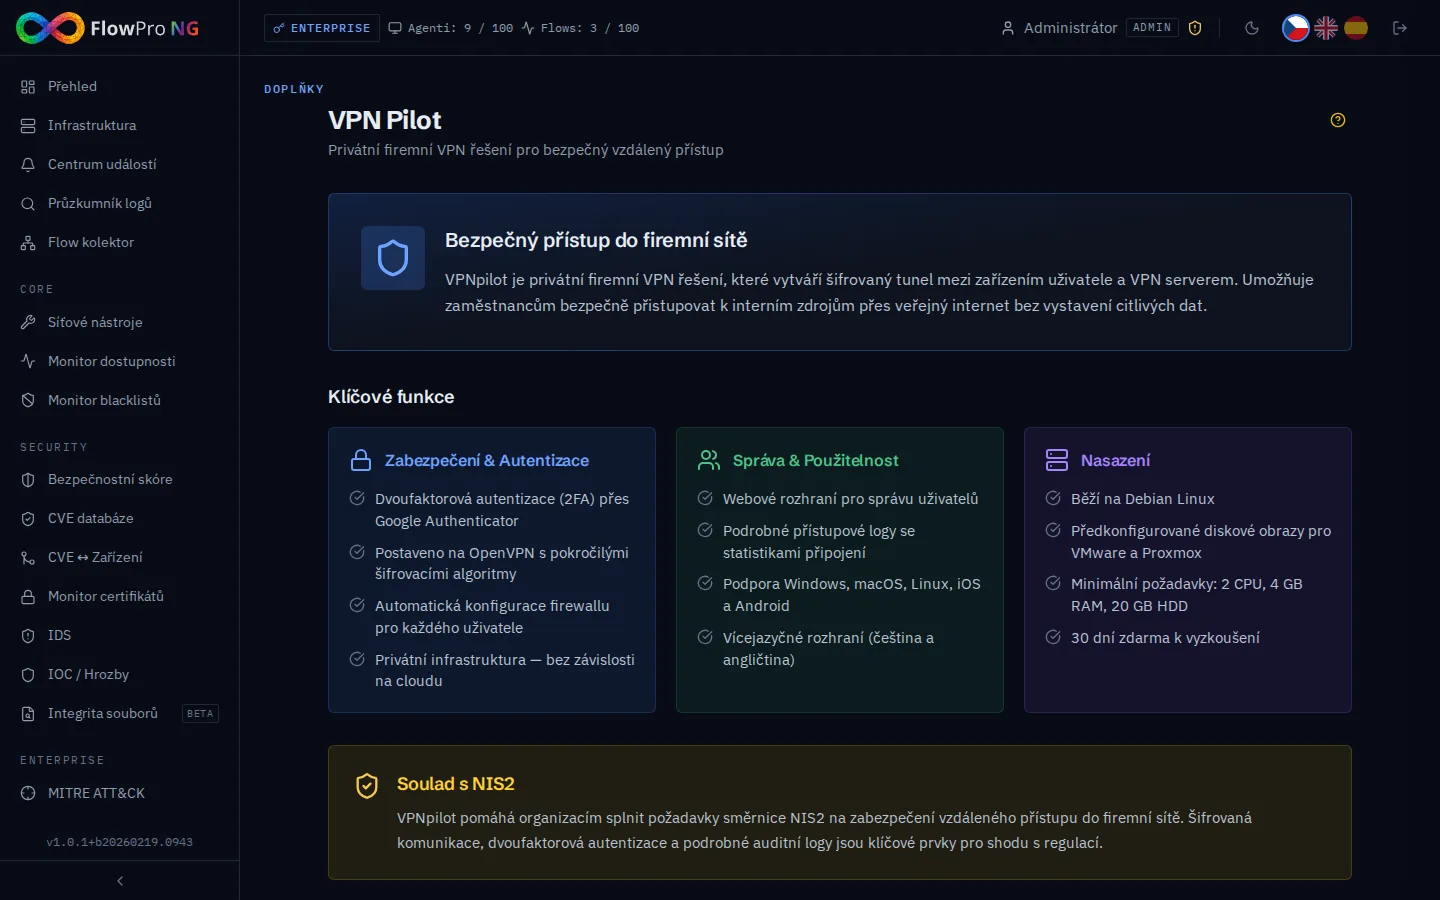
VPN Pilot
- Centrální správa WireGuard a OpenVPN: více VPN serverů, peerů a tunelů na jednom místě
- Stav peerů v reálném čase: připojeno/odpojeno, poslední handshake, přenesená data, přiřazená IP
- Export konfigurace — generování a stahování WireGuard konfiguračních souborů pro klienty
- Napojení na monitor dostupnosti: automatické kontroly koncových bodů VPN
flowpro.local/vpnpilot
16
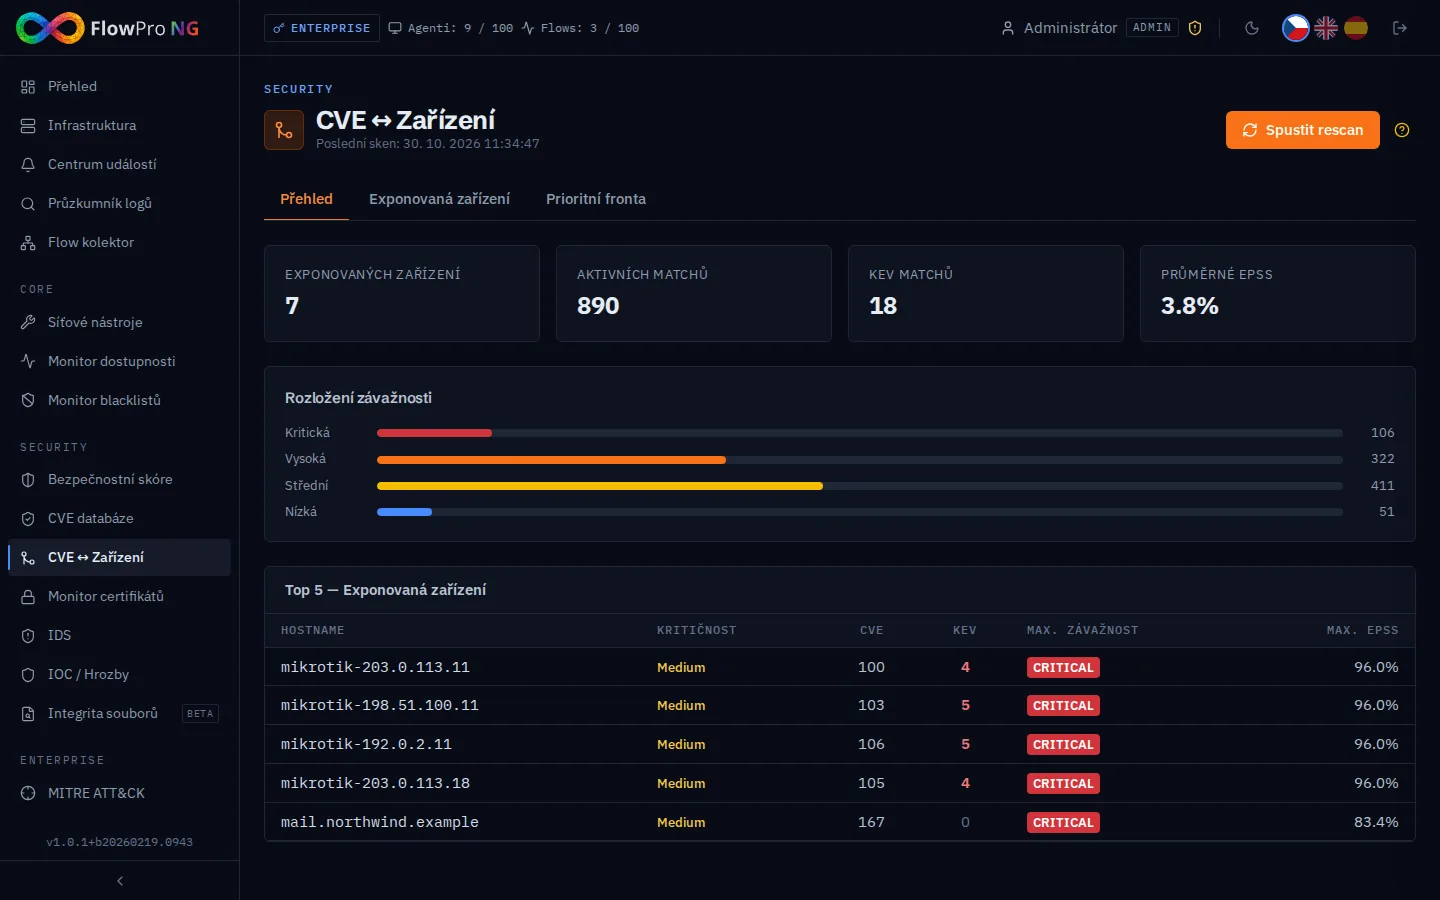
Inventář zařízení a mapování CVE
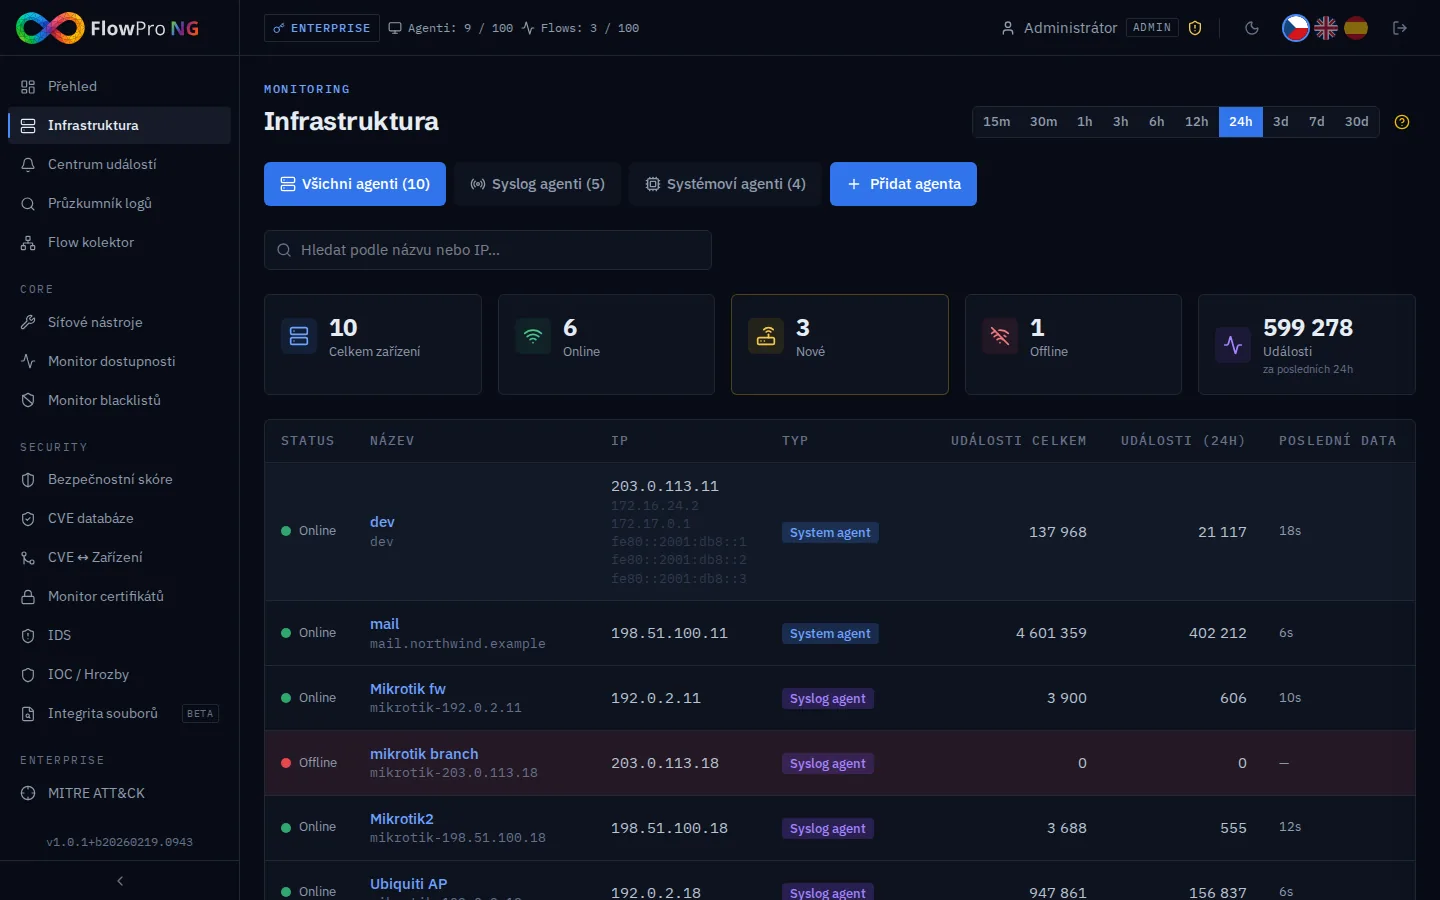
- Jednotný inventář zařízení zahrnující Elastic Agenty, Syslog zařízení (MikroTik, přepínače) a NetFlow exportéry
- Korelace CVE ↔ Zařízení — automatické přiřazení známých zranitelností k monitorovaným zařízením podle výrobce, produktu a verze
- Stavy zranitelností Nová → Probíhá → Přijaté riziko → Vyřešeno s přiřazením členovi týmu
- Hodnocení CVSS a EPSS s příznakem KEV (aktivně zneužívané zranitelnosti) pro určení priority
flowpro.local/cve-assets
17
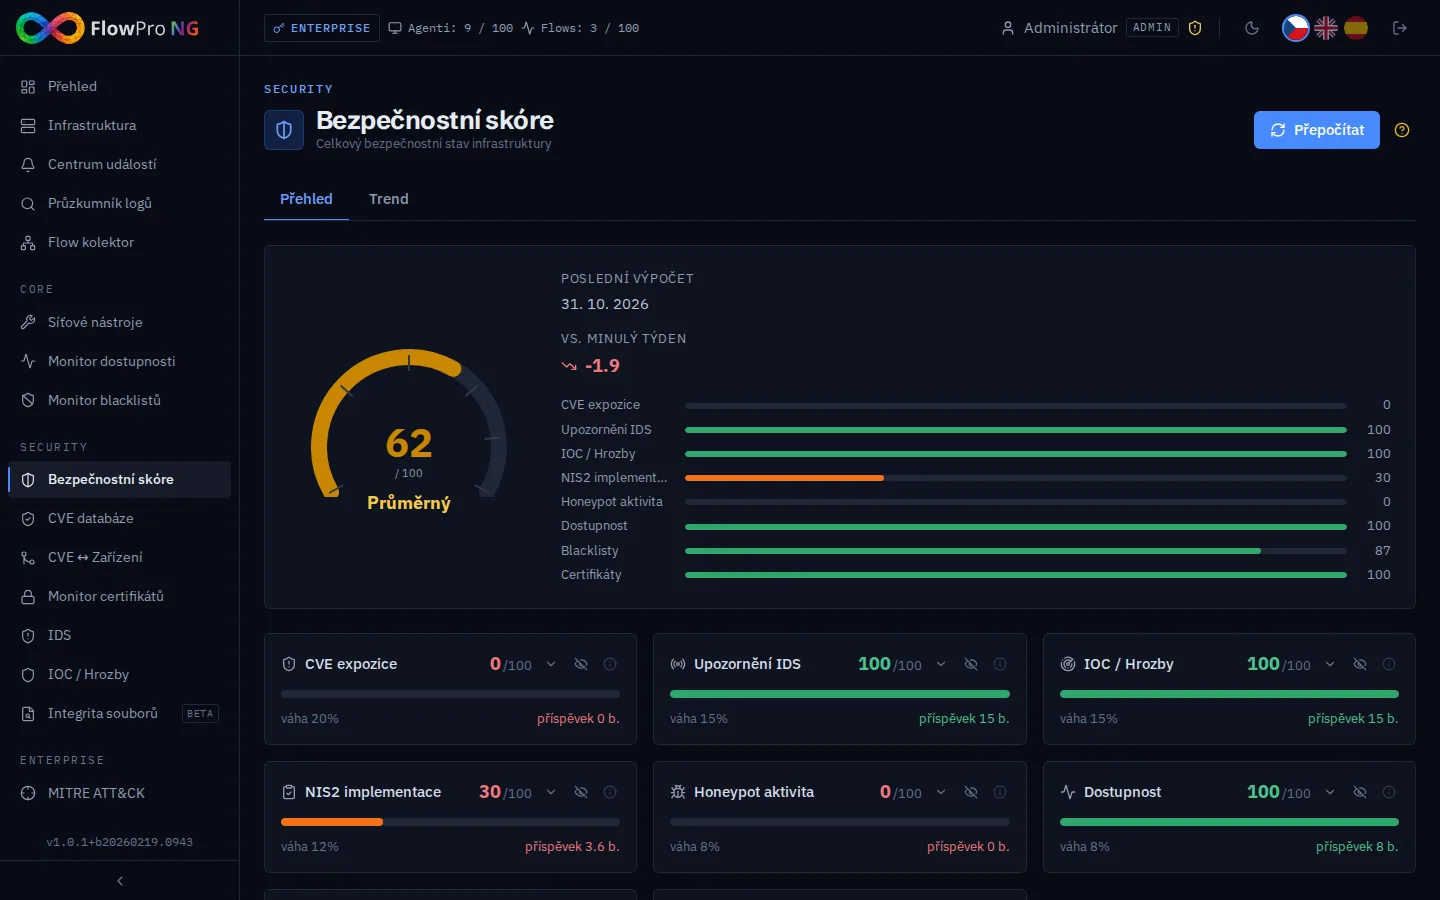
Bezpečnostní skóre
- Souhrnné skóre rizika (0–100) vypočítané z aktivních IDS upozornění, otevřených CVE, mezer v souladu a problémů s certifikáty
- Rozdělení podle kategorií IDS, Threat Intelligence, CVE, Compliance a Certifikáty, každá s vlastním skóre a trendem
- Historický graf skóre — sledujte zlepšování bezpečnostní pozice v čase
- Doporučení k akci — každá kategorie odkazuje přímo na příslušný modul pro okamžitou nápravu
flowpro.local/security-score
18
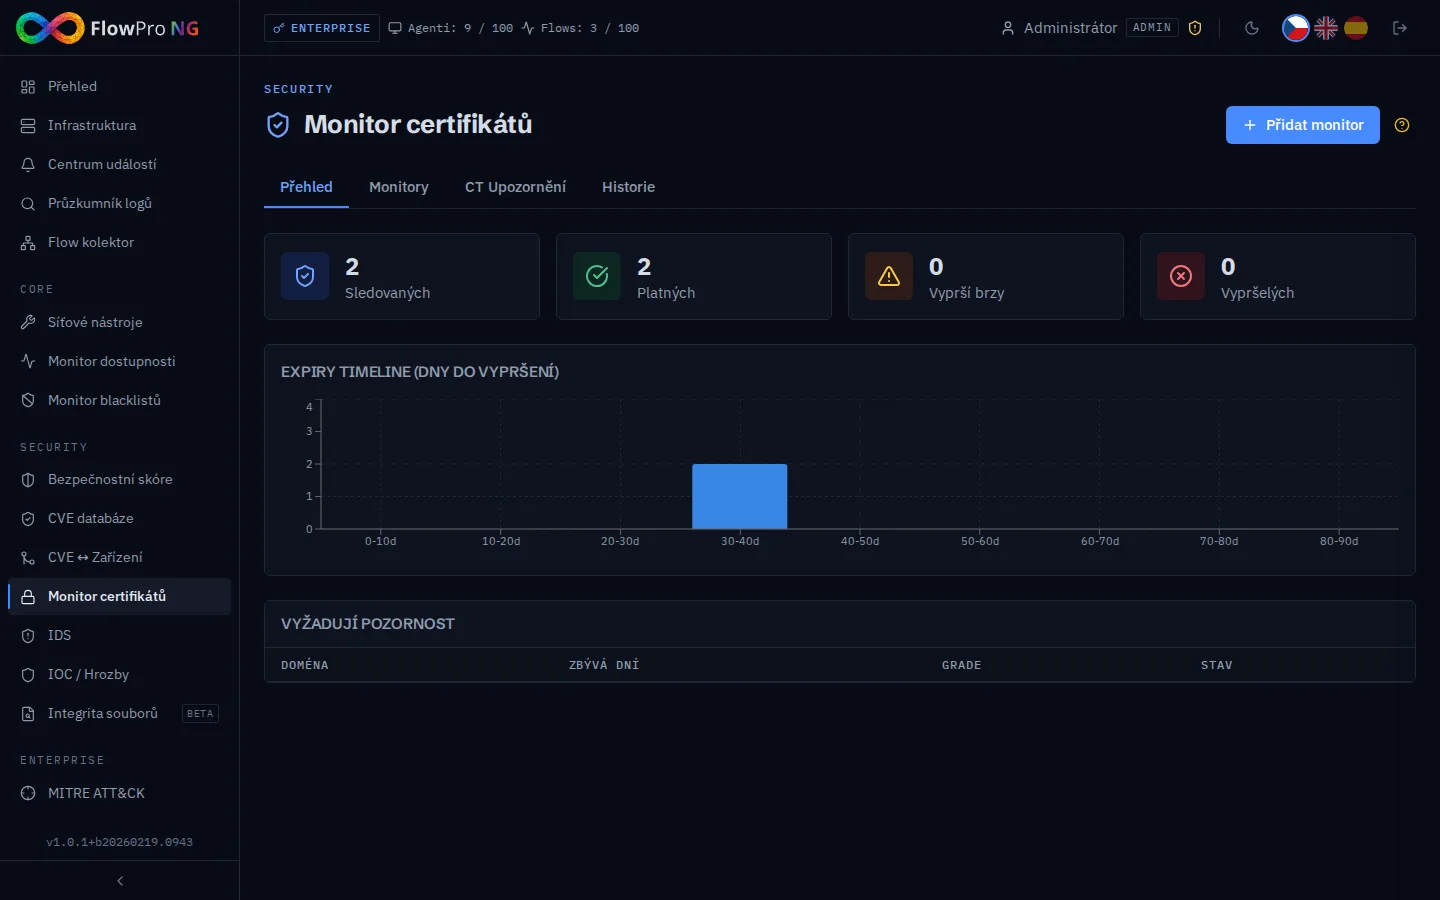
Monitor certifikátů a PKI
- Automatické zjišťování a monitoring TLS certifikátů — sledování dat expirace, vydavatelů, SAN a klíčových algoritmů
- Upozornění na blížící se expiraci (30/14/7 dní) přes Telegram, Slack, e-mail a webhook
- Kontrola řetězce certifikátů: odhalí přerušené řetězce, certifikáty podepsané sebou samým a revokované CA
- Přehled interní PKI CA — mapování infrastruktury interní certifikační autority vedle veřejných certifikátů
flowpro.local/certificates
19
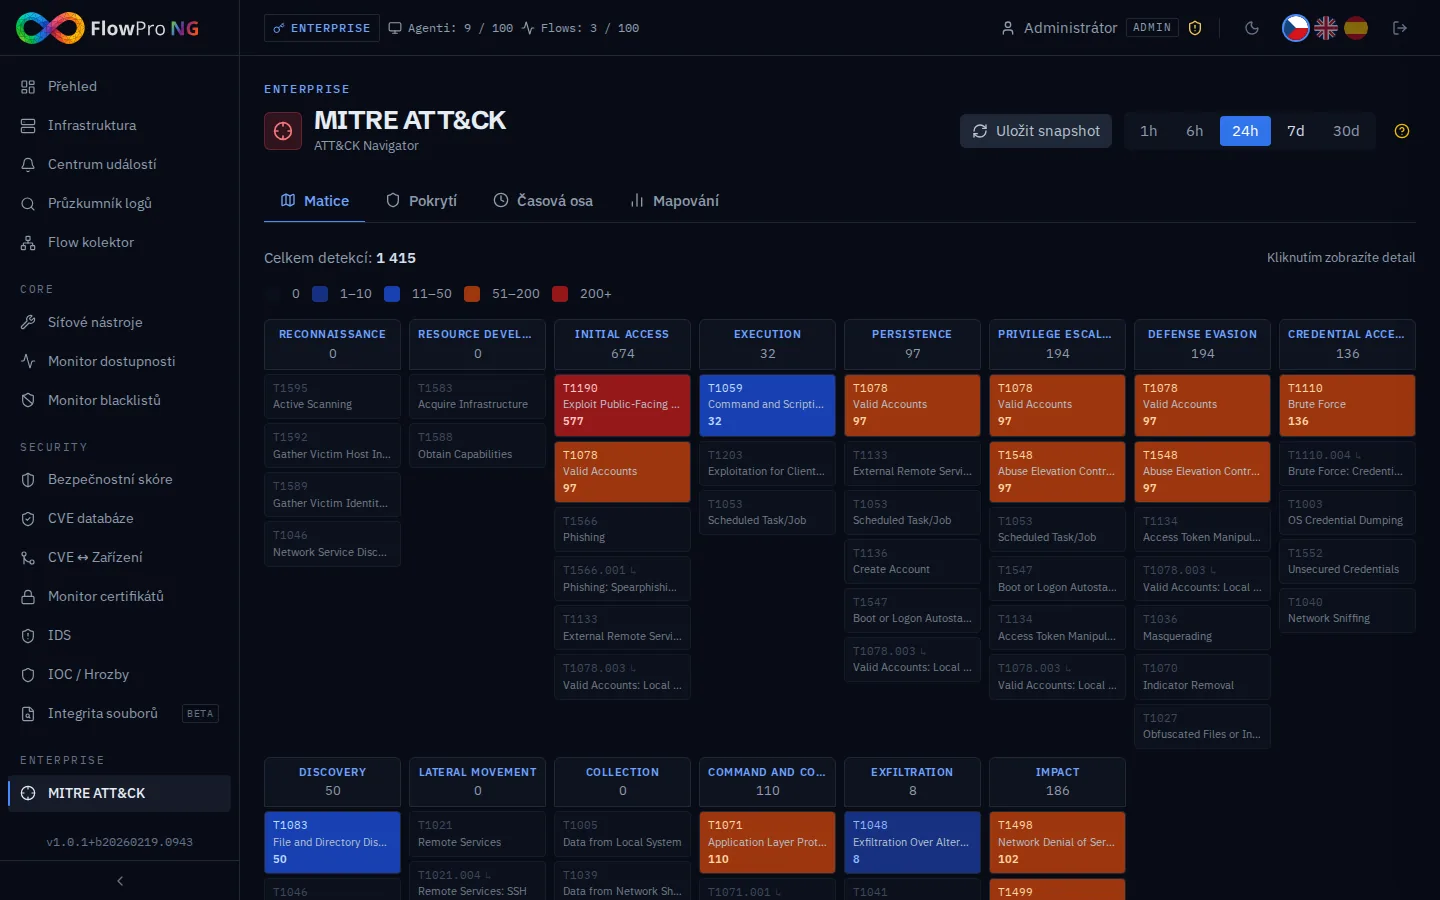
Matice MITRE ATT&CK
- Celá matice MITRE ATT&CK Enterprise: 14 taktik a 180+ technik namapovaných na skutečné detekce z vašeho prostředí
- Tepelná mapa: buňky technik jsou obarvené podle počtu upozornění, kliknutím zobrazíte odpovídající IDS události
- Korelace s honeypotem: TTP útočníků (taktiky, techniky, procedury) z relací honeypotu namapované na ATT&CK
- AI vysvětlení technik — ptejte se lokálního LLM na vysvětlení libovolné techniky a její mitigaci
flowpro.local/mitre-attack
20
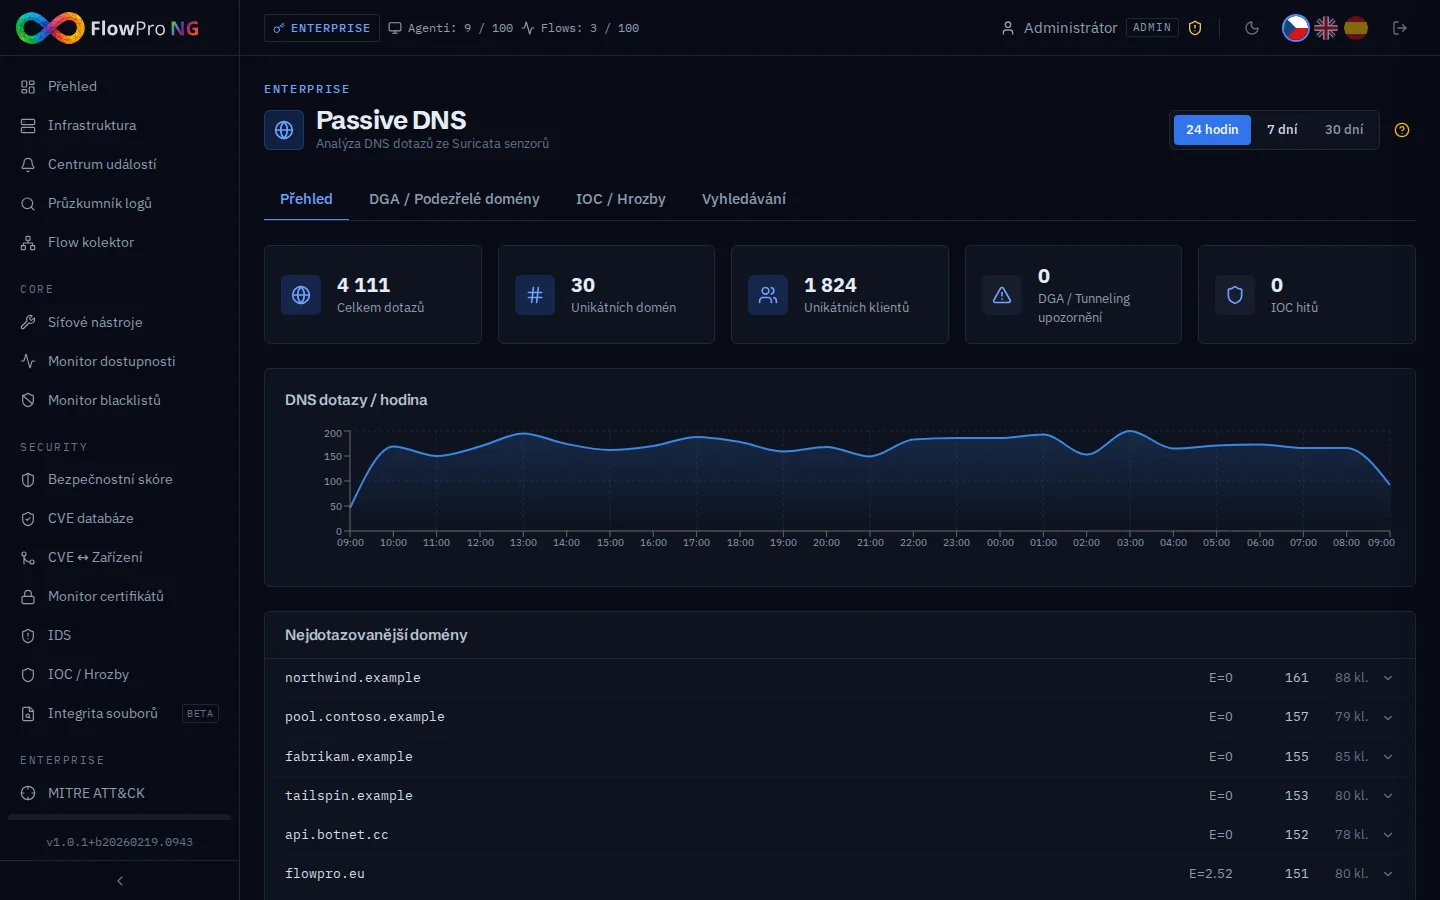
Pasivní DNS a detekce DGA
- Záznam pasivního DNS: historie toho, na jaké IP adresy se domény překládaly
- Detekce DGA (Domain Generation Algorithm) — identifikace vzorů domén generovaných malwarem pomocí entropie a n-gram analýzy
- Korelace hrozeb — křížová reference DNS dotazů s IoC feedy a známými škodlivými doménami
- Časová osa — vyšetřování podezřelé aktivity domén s úplným časovým kontextem
flowpro.local/passive-dns
21
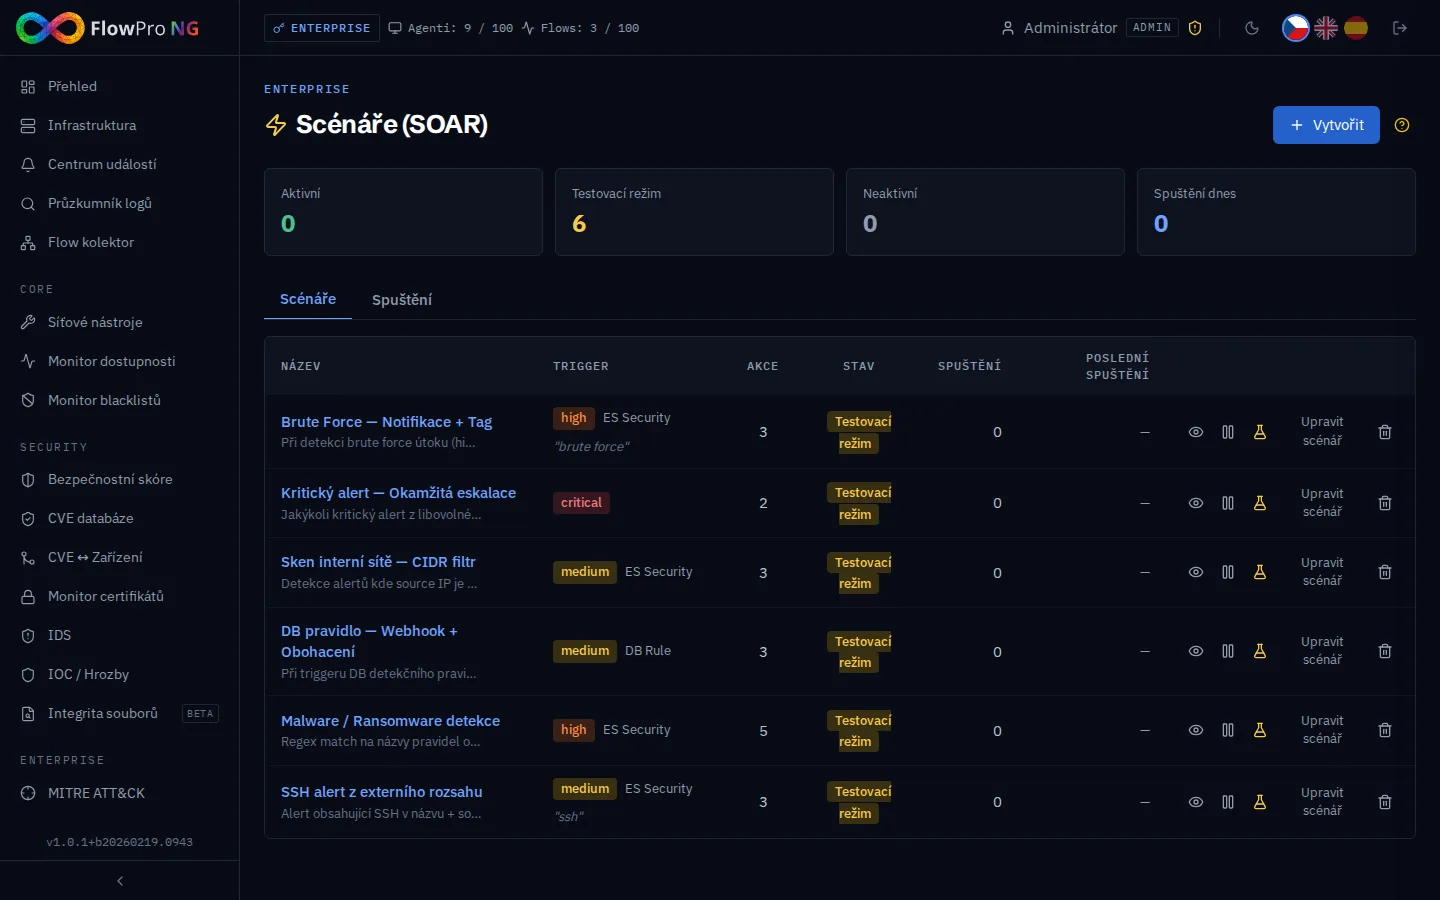
Scénáře (SOAR)
- Automatizovaná reakce na incidenty spouštěná bezpečnostními upozorněními — definujte podmínky podle závažnosti, typu zdroje, názvu pravidla a vlastních polí (včetně CIDR)
- 5 typů akcí: volání webhooku, upozornění e-mailem, do Slacku a Telegramu, štítkování zařízení, obohacení IOC a zápis události
- Šablonové proměnné v akcích — použijte {{name}}, {{severity}}, {{source_ip}}, {{destination_ip}} a další pro dynamické payloady
- Cooldown a rate limit pro každý scénář, aby lavina upozornění nespouštěla stejné akce opakovaně
- Testovací režim — bezpečně otestujte logiku playbooku; akce se logují, ale neprovádějí
flowpro.local/playbooks
Další pohledy do aplikace
Vyzkoušejte všechny moduly 14 dní zdarma
Zkušební verze Enterprise odemyká všechny moduly. Nainstalujete ji na vlastní server a platební kartu nepotřebujete.