Plán vývoje
Roadmapa
01
Vydáno
1 modulIntegrace Active Directory
Synchronizuje uživatele, počítače, skupiny a organizační jednotky z jedné i více domén Active Directory přes LDAPS, v intervalu, který si nastavíte. Vestavěné kontroly najdou neaktivní účty, stará hesla a rizikové členství ve skupinách. Každý počítač z AD se propojí s odpovídajícím zařízením ve FlowPro. Součást licence Enterprise.
02
Beta
3 modulyMonitoring integrity souborů (FIM)
Odhalí neoprávněné změny souborů na sledovaných stanicích a serverech: úpravy, smazání i změny oprávnění v systémových souborech, konfiguračních adresářích a binárkách aplikací. Obsahuje hotové politiky pro PCI-DSS, CIS Benchmark a NIS2. Každá odchylka od výchozího stavu vyvolá upozornění s hashem souboru, časem a uživatelem nebo procesem, který změnu provedl.
Přehledy Windows Event Logů
Události Security, System a Application z Windows na jednom místě: přihlášení (úspěšná i neúspěšná), změny účtů, změny členství ve skupinách a použití oprávnění. 10 detekčních šablon pokrývá brute force, smazání auditních logů, podezřelé instalace služeb a další. U každé události vidíte profil uživatele z Active Directory.
Monitoring GPO
Sleduje objekty zásad skupiny (GPO) ve všech doménách Active Directory: vytvoření, úpravy, smazání i změny propojení, s úplnou historií. Každou politiku vyhodnotí podle bezpečnostních doporučení a označí odchylky od schváleného stavu. Porovnání vedle sebe ukáže, co přesně se mezi dvěma verzemi změnilo.
03
V přípravě
3 modulySIEM korelační engine
Propojí události z logů, NetFlow, IDS a threat intelligence. Řetězená detekční pravidla rozpoznají útoky, které se táhnou přes více systémů, například laterální pohyb, zneužití přihlašovacích údajů nebo vynášení dat. Související události v časovém okně se sloučí do jednoho incidentu s časovou osou a závažností, takže řešíte jeden případ místo stovek upozornění.
Case Management + NIS2
Řešení incidentů od začátku do konce: případy, důkazy, přidělené úkoly a auditní záznam. Ke každému případu připojíte logy, upozornění, snímky obrazovky a poznámky. Pro NIS2 připraví časovou osu a předvyplněná hlášení, včetně včasného varování do 24 hodin a zprávy do 72 hodin. Přístup podle rolí a sledování SLA vám pomohou dodržet zákonné lhůty.
Agentic AI SOC analytik
AI agent, který upozornění vyšetří sám: prohledá logy, toky, threat intelligence a kontext zařízení, seřadí upozornění podle závažnosti a sepíše zprávu z vyšetřování s doporučenými kroky. Běží výhradně na lokálních LLM ve vaší infrastruktuře, nic se neodesílá do externího cloudu. Nepřetržitě obstará první třídění, takže se váš tým věnuje jen potvrzeným hrozbám.
04
Plánováno
3 modulyUEBA
Analýza chování uživatelů a zařízení (UEBA): strojové učení se naučí běžné chování každého uživatele a zařízení a hlásí odchylky, jako jsou neobvyklé časy přihlášení, nemožné cestování, nezvykle velký přístup k datům nebo první připojení k citlivému systému, bez psaní pravidel. Každá anomálie dostane skóre rizika podle důležitosti zařízení, role uživatele a historie a porovná se s uživateli v podobných rolích.
JA3/JA4+ analýza šifrovaného provozu
Pozná malware, řídicí (C2) kanály a nepovolené aplikace v šifrovaném provozu podle otisků JA3/JA4+ z TLS handshaku, bez dešifrování a bez nasazování certifikátů. Databáze signatur přiřadí známé škodlivé otisky k rodinám hrozeb a vlastními pravidly můžete označit konkrétní aplikace nebo verze TLS. Ke každé shodě dostanete kontext spojení z NetFlow.
Automatická detekce síťových aktiv
Pasivně najde a roztřídí zařízení z provozu NetFlow, DHCP, DNS a ARP, který už vaší sítí teče, bez aktivního skenování a bez agentů, což se hodí pro prostředí OT a IoT. Zařízení rozdělí podle typu (server, pracovní stanice, tiskárna, IoT, síťové prvky) a nové nebo neznámé zařízení ohlásí hned, jak se objeví. Výsledky doplní do stávajícího modulu Zařízení objem provozu, historii spojení a zranitelnosti.
Dostupné už dnes
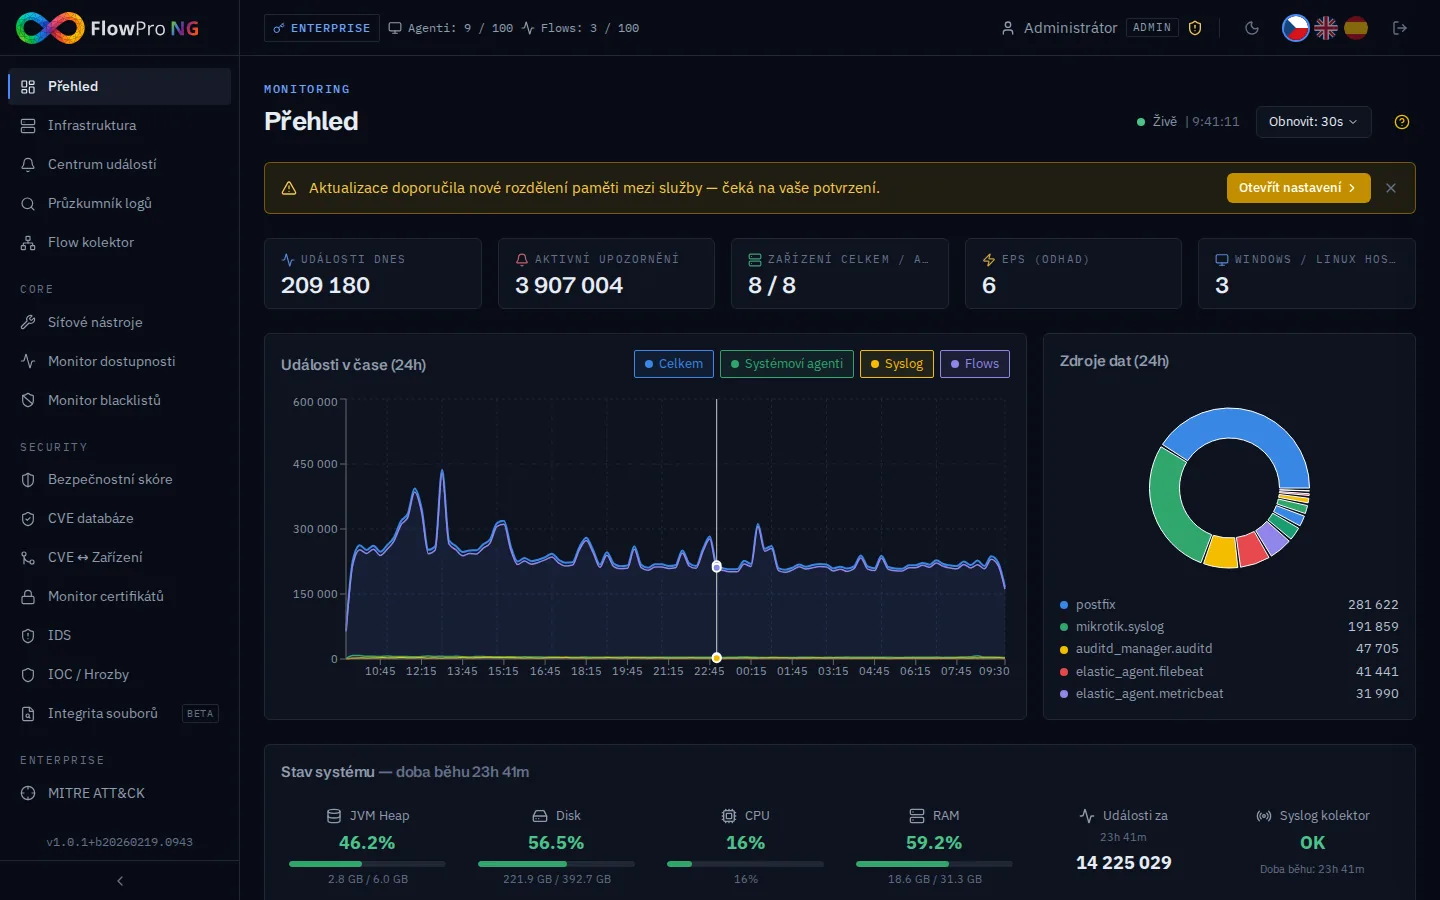
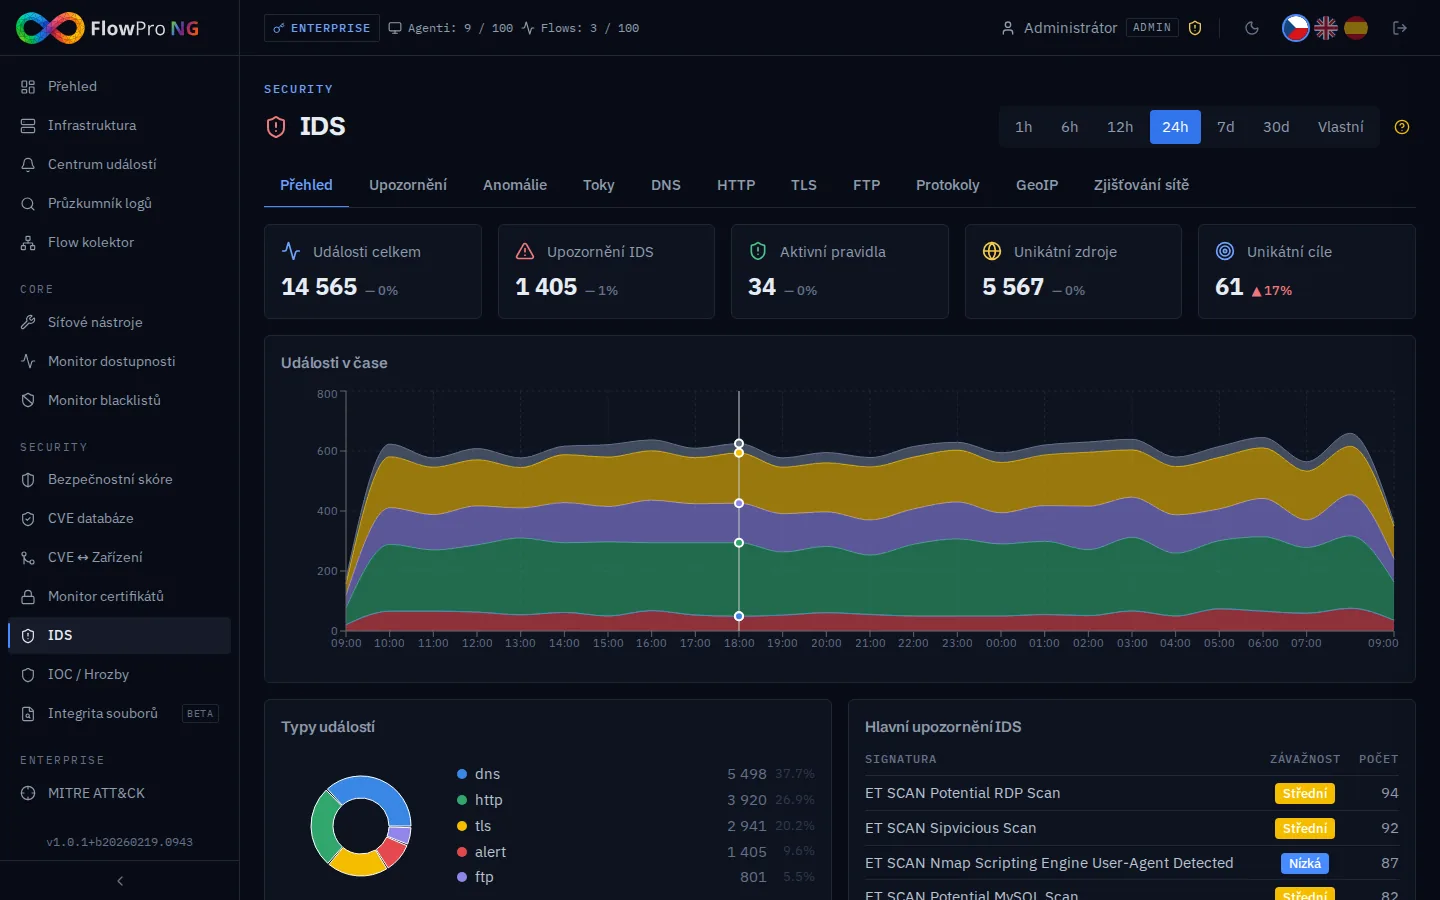
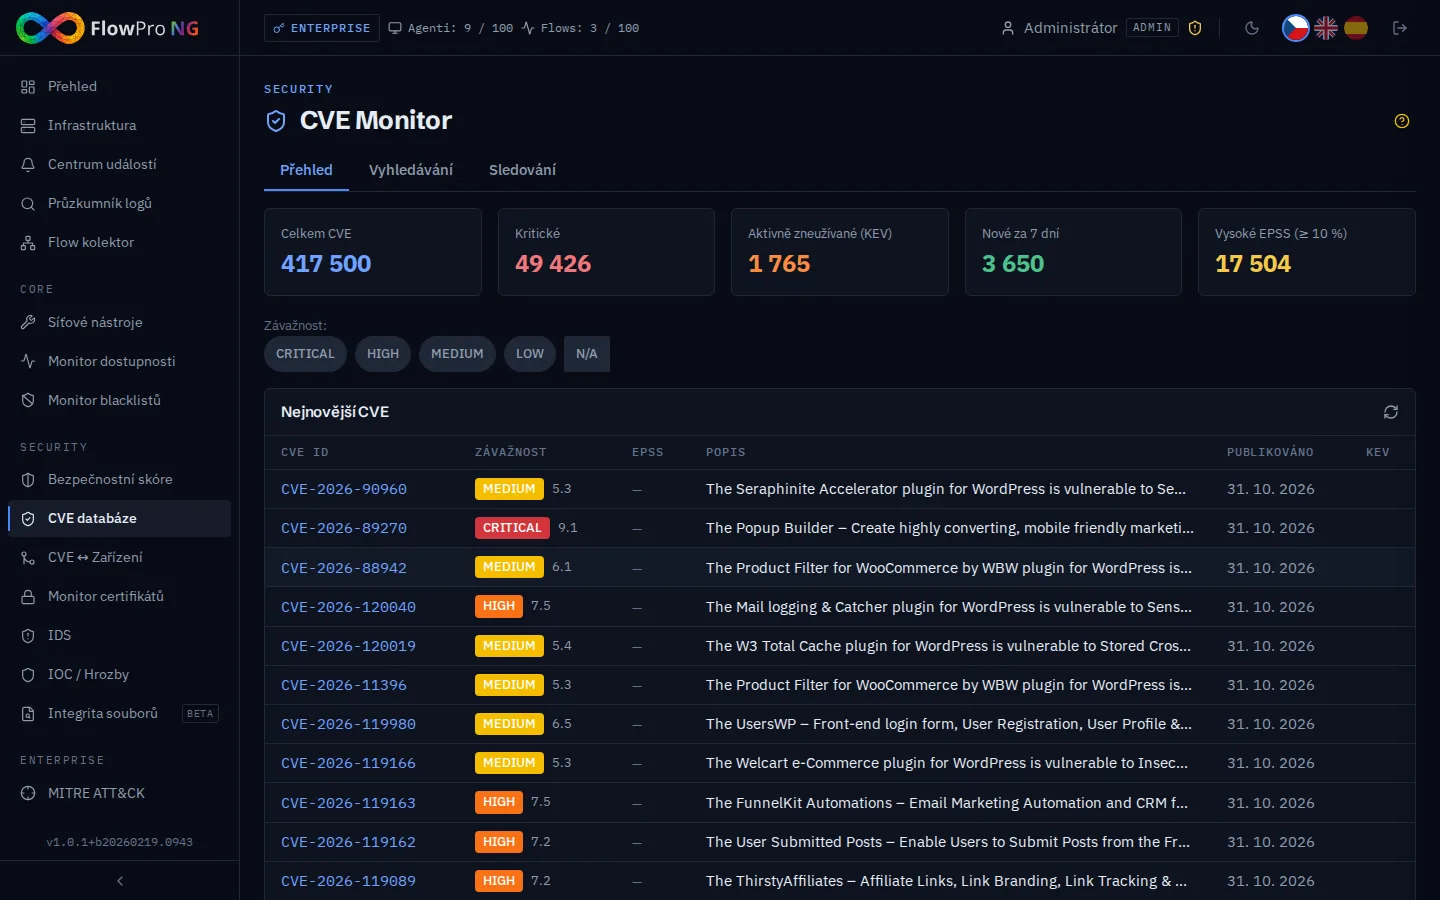
Vyzkoušejte beta moduly
Čtrnáctidenní zkušební verze Enterprise obsahuje i beta moduly. Zdarma a bez platební karty.