Návnada na útočníky
Honeypot: past, do které útočník sám vleze
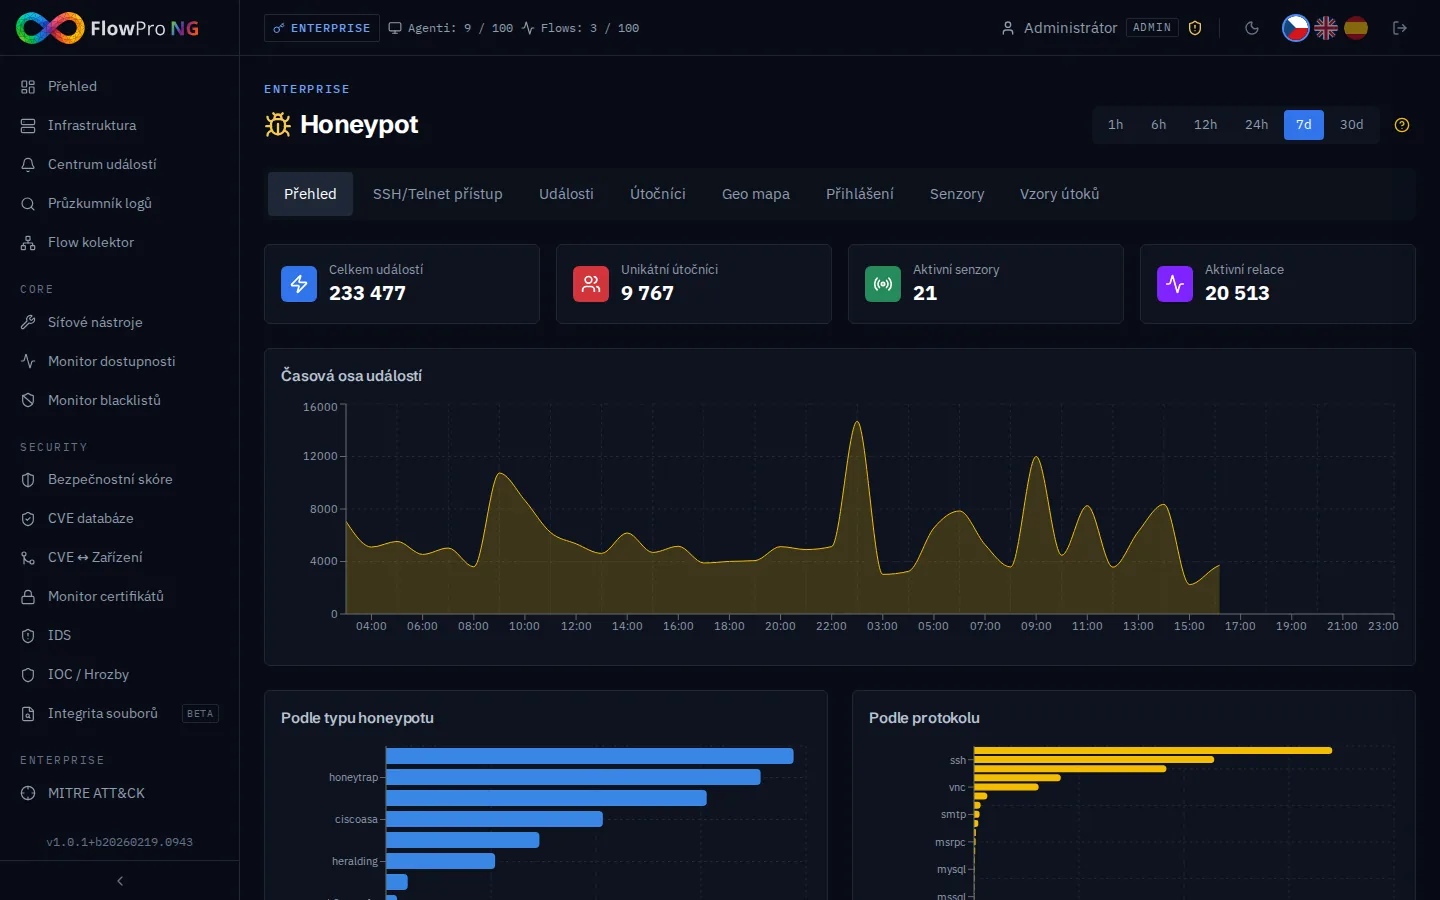
Logy jsou plné šumu. Honeypot se ozve jen tehdy, když na něj někdo sáhne.
Na skutečných serverech se útok ztrácí mezi tisíci běžných přihlášení a požadavků. Honeypot žádnou legitimní práci nedělá, takže všechno, co na něm zachytíte, je skenování, zkoušení hesel nebo pokus o průnik. Bez falešných poplachů z běžného provozu.
Honeypot vystavený do internetu ukáže, jaká hesla a exploity útočníci právě používají. Honeypot uvnitř sítě slouží jako včasné varování: když se na něj někdo připojí z vaší LAN, nejspíš už je uvnitř a rozhlíží se po dalších cílech.
Co získáte
Honeypot ve FlowPro NG
Mnoho služeb na jednom serveru
T-Pot spouští honeypoty v Docker kontejnerech: Cowrie (SSH/Telnet), Dionaea (SMB, HTTP, FTP), Heralding, Mailoney (SMTP), Conpot (Modbus, S7comm), ADBHoney, CitrixHoneypot a další. Provoz na nich kontroluje i Suricata.
Útočníci a jejich původ
IP adresy útočníků s geolokací, ASN a počtem útoků. Mapa a časová osa ukážou, odkud a kdy útoky přicházejí a na které porty míří.
Zkoušená jména a hesla
Nejčastější kombinace přihlašovacích údajů, které útočníci zkoušejí. Snadno si ověříte, jestli se mezi nimi neobjevují účty nebo hesla z vaší firmy.
Příkazy SSH a Telnet
Cowrie zaznamená, co útočník spouští po „úspěšném“ přihlášení: průzkum systému, stahování malwaru, přidávání SSH klíčů. Příkazy vidíte v přehledné tabulce i v rámci jednotlivých relací.
Relace místo jednotlivých událostí
Události ze stejné IP na stejný port se automaticky spojí do relace, pokud mezi nimi neuplyne víc než 5 minut. Vidíte délku útoku a počet akcí, ne tisíce samostatných řádků.
MITRE ATT&CK a indikátory
Techniky útočníků z honeypotu se mapují na MITRE ATT&CK vedle upozornění ze Suricaty. Zachycené IP adresy můžete využít jako vlastní indikátory kompromitace pro blokování.
- T-Pot
- Cowrie
- Dionaea
- Heralding
- Mailoney
- Conpot
- ADBHoney
- CitrixHoneypot
- Suricata
- SSH
- Telnet
- SMB
- SMTP
- Modbus
- ClickHouse
- GeoIP
- MITRE ATT&CK
Jak to funguje
Zprovoznění v několika krocích
- 01
Nasaďte T-Pot na samostatný server
Honeypot patří na vyhrazený virtuální server oddělený od produkce (min. 8 GB RAM, doporučeno 16 GB, 40 GB disk). Instalace T-Pot Standard trvá asi 10 minut.
- 02
Nainstalujte agenta FlowPro
Balíček flowpro-honeypot z APT repozitáře vytvoří TLS certifikát a API klíč. V konfiguraci povolíte přístup jen z IP adresy vašeho FlowPro NG serveru.
- 03
Propojte a sledujte útoky
V Nastavení FlowPro NG zadáte adresu agenta a API klíč. FlowPro NG si pak každou minutu stáhne nové události a uloží je do ClickHouse na vašem serveru.
FAQ
Časté otázky
Co je honeypot?
Je provozování honeypotu legální?
Neláká honeypot útočníky do mé sítě?
Má smysl honeypot uvnitř firemní sítě?
Kde se ukládají data z honeypotu?
Související řešení
Vyzkoušejte to na vlastní síti
Zkušební verze Enterprise na 14 dní odemyká všechny moduly. Nainstalujete ji na vlastní server a platební kartu nepotřebujete.