Síťový provoz
Analýza NetFlow: víte, co se ve vaší síti děje
Logy řeknou, co se stalo na zařízení. Toky řeknou, co se stalo v síti.
Zařízení, na které nejde nainstalovat agent (tiskárna, kamera, PLC, IoT), v logu neuvidíte. Jeho komunikaci ale vidí router. Když se nakažená stanice začne spojovat s neznámým serverem v zahraničí nebo někdo kopíruje data ven, ukážou to toky dřív než jakýkoli log.
NetFlow přitom umí skoro každý router a firewall, který už máte. Stačí zapnout export a nasměrovat ho na FlowPro NG. Žádný další hardware, žádné zásahy do topologie sítě.
Co získáte
Analýza NetFlow ve FlowPro NG
NetFlow v5/v9, IPFIX a sFlow
Kolektor přijímá toky od Cisco, MikroTik, Fortinet, Juniper, Ubiquiti i z Linuxu (softflowd). Data proudí přes Kafka do ClickHouse, takže dotaz nad miliony toků trvá zlomky sekundy.
Top talkers a konverzace
Které zařízení posílá nejvíc dat, kam a jakým protokolem. Žebříčky zdrojových a cílových IP, portů a dvojic, které spolu komunikují, za libovolné období.
GeoIP mapa a ASN
Každý tok je obohacený o zemi, město, ASN a poskytovatele. Na mapě hned vidíte provoz do zemí, se kterými běžně nekomunikujete.
17 detekcí anomálií
Každou minutu se vyhodnocují skenování portů, SYN/UDP/ICMP flood, DNS a NTP amplifikace, brute force, beaconing, laterální pohyb, DNS a ICMP tunely, těžba kryptoměn i únik dat.
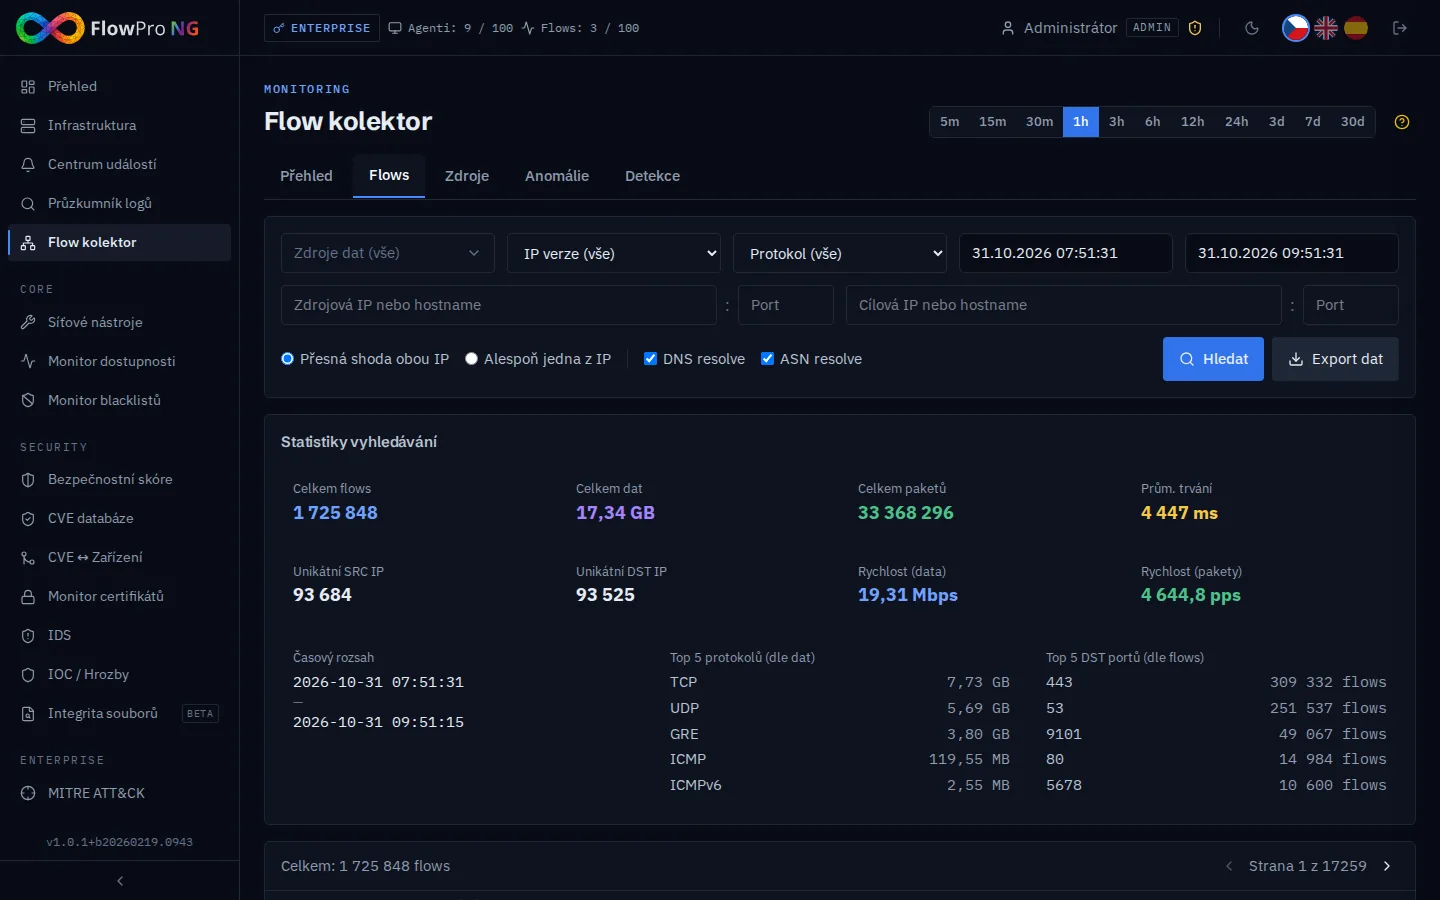
Prohlížeč jednotlivých toků
Když potřebujete detail, dohledáte konkrétní spojení podle IP, portu, protokolu nebo času a exportujete ho jako podklad k incidentu.
Anomálie s nastavitelnými prahy
Nalezené anomálie vidíte na hlavním Přehledu i v záložce Anomálie, se závažností, zdrojem a cílem. Prahy, závažnost a výjimky nastavíte pro každou detekci zvlášť.
- NetFlow v5
- NetFlow v9
- IPFIX
- sFlow
- Cisco
- MikroTik
- Fortinet
- Juniper
- Ubiquiti
- softflowd
- ClickHouse
- GeoIP
Jak to funguje
Zprovoznění v několika krocích
- 01
Nainstalujte FlowPro NG
Na server s Ubuntu 24.04 jedním příkazem z APT repozitáře. Kolektor toků je součástí každé licence včetně bezplatné.
- 02
Zapněte export toků
Na routeru nebo firewallu nastavte export NetFlow/IPFIX/sFlow na IP adresu FlowPro NG (UDP port 12051). Návod pro MikroTik i Linux je v dokumentaci.
- 03
Data jsou vidět do minuty
Zdroj se v přehledu objeví sám. Detekce anomálií běží od začátku s výchozími prahy, které pak doladíte podle své sítě.
FAQ
Časté otázky
Jaký je rozdíl mezi NetFlow a zrcadlením portů?
Která zařízení umí NetFlow exportovat?
Je analýza NetFlow zdarma?
Kolik dat a jaký server potřebuji?
Odcházejí data z mé sítě?
Související řešení
Vyzkoušejte to na vlastní síti
Zkušební verze Enterprise na 14 dní odemyká všechny moduly. Nainstalujete ji na vlastní server a platební kartu nepotřebujete.