Detekce průniků
IDS Suricata: uvidíte útok, který prošel firewallem
Firewall pustí, co je povolené. Co se v povoleném provozu skrývá, už neřeší.
Útok na webový server přes port 443, stanice nakažená malwarem, která se hlásí svému řídicímu serveru, nebo zneužití známé zranitelnosti. To všechno vypadá pro firewall jako běžný povolený provoz. Rozpoznat to jde jen z obsahu paketů.
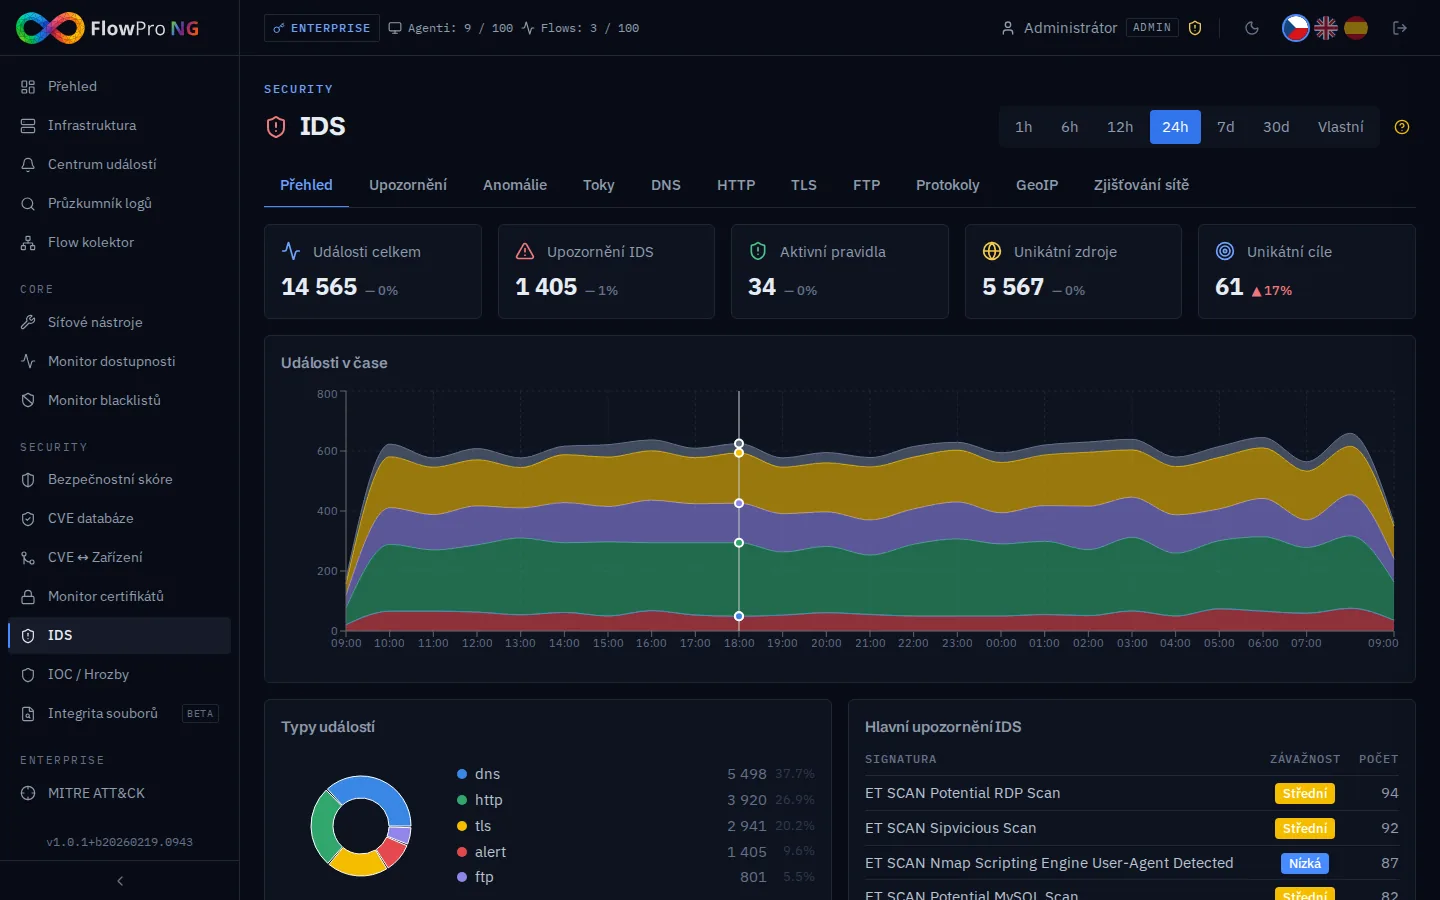
Suricata je ověřený open-source IDS, ale sama o sobě vytváří jen rozsáhlý soubor událostí. FlowPro NG z nich udělá přehled, ve kterém je vidět, co je důležité, odkud útok přichází a kterých zařízení se týká.
Co získáte
IDS – detekce průniků ve FlowPro NG
Upozornění se závažností a trendem
Počet upozornění, unikátní signatury a zdrojové IP s porovnáním proti předchozímu období. Závažnost se odvozuje z kategorie pravidla, takže kritická upozornění vidíte hned nahoře.
DNS, HTTP, TLS a FTP pod lupou
Na které domény se stanice dotazují, jaké URL a metody používají, jaké verze TLS a šifrovací sady. Kliknutím na doménu, hostname nebo SNI otevřete detail s časovou osou a zdrojovými IP.
Hledání podle JA3 a přehled hostitelů
Otisk TLS klienta (JA3) pomůže najít stejný malware i na dalších stanicích. Pohled na jednotlivého hostitele shrne jeho upozornění, spojení a protokoly na jednom místě.
Méně falešných poplachů
Pomocník pro hlučná pravidla ukáže signatury, které generují nejvíc upozornění, a usnadní jejich vypnutí. Pravidla ET Open se na senzoru aktualizují automaticky každý den.
Více senzorů v jednom přehledu
Senzor na hraně sítě, další v serverovně nebo na pobočce. Všechny posílají data do jednoho FlowPro NG a mezi senzory přepínáte jedním výběrem.
GeoIP mapa, anomálie a export
Mapa ukáže, odkud útoky přicházejí. Záložky Anomálie, Toky a Protokoly doplní obraz provozu. Výsledky exportujete do CSV, JSON nebo PDF, až 10 000 záznamů najednou.
- Suricata
- EVE JSON
- ET Open
- Elastic Agent
- Elasticsearch
- SPAN
- TZSP
- MikroTik
- DNS
- HTTP
- TLS
- FTP
- JA3
- GeoIP
- MITRE ATT&CK
Jak to funguje
Zprovoznění v několika krocích
- 01
Připravte senzor
Na Linuxový server na hraně sítě spustíte instalační skript. Ten nainstaluje Suricatu, nastaví sledované rozhraní a vaši síť (HOME_NET) a stáhne pravidla ET Open.
- 02
Přiveďte na senzor provoz
Senzor sleduje provoz přímo na bráně, nebo dostává jeho kopii ze zrcadleného portu (SPAN). Z routeru MikroTik lze provoz posílat i přes TZSP stream nástroje Packet Sniffer.
- 03
Data jsou vidět do dvou minut
Elastic Agent na senzoru odesílá události EVE JSON do FlowPro NG. V modulu IDS se objeví do 1–2 minut a upozornění jdou rovnou do Centra událostí.
FAQ
Časté otázky
Co je IDS?
Jaký je rozdíl mezi IDS a IPS?
Kam umístit senzor Suricata?
Vidí IDS do šifrovaného provozu?
Odcházejí data z mé sítě?
Související řešení
Vyzkoušejte to na vlastní síti
Zkušební verze Enterprise na 14 dní odemyká všechny moduly. Nainstalujete ji na vlastní server a platební kartu nepotřebujete.