Logy a detekce
SIEM a centrální správa logů: všechny události na jednom místě
Logy máte. Jen je nikdo nečte.
Každý server, firewall i stanice zapisuje, co se na nich děje. Jenže každé zařízení jinam a v jiném formátu. Když dojde k incidentu, skládáte stopu ručně z desítek míst. A útočník mezitím může logy na napadeném stroji smazat.
SIEM logy shromáždí na jedno místo mimo sledovaná zařízení, sjednotí je a nepřetržitě v nich hledá známé vzorce útoků. Místo procházení souborů dostanete upozornění: neúspěšná přihlášení, nový administrátorský účet, smazaný auditní log.
Co získáte
SIEM a správa logů ve FlowPro NG
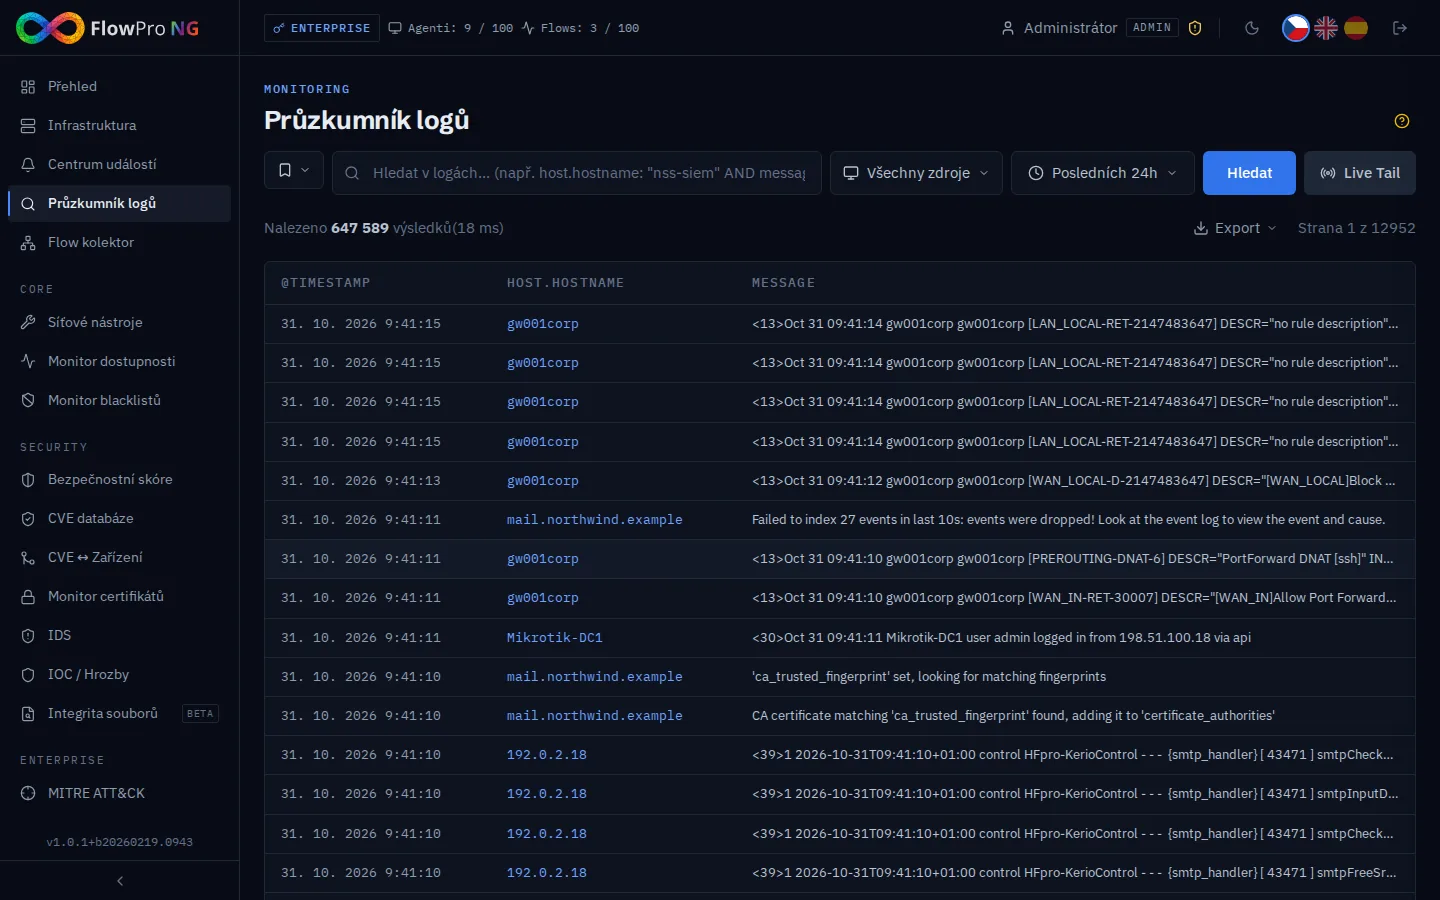
Průzkumník logů
Fulltextové vyhledávání i dotazy v KQL nad všemi logy. Filtry podle zdroje, závažnosti a času, statistiky polí, živý výpis nových záznamů, uložená vyhledávání a export do CSV a JSON.
1 500+ detekčních pravidel
Elastic Detection Engine s předpřipravenými pravidly, rozdělenými do kategorií podle zdroje dat. Jedním klikem zapnete pravidla pro zdroje, ze kterých opravdu máte data. Vlastní balíčky pravidel pro FortiGate, Linux, MikroTik, Ubiquiti a Windows.
Centrum událostí
Všechna upozornění na jednom místě s filtrem podle závažnosti, stavu a času. Každé upozornění prochází stavy od nového po vyřešené nebo falešný poplach. Hromadné operace, komentáře a ztlumení pravidla bez jeho vypnutí.
Elastic Agent a syslog
Na Linux, Windows a macOS nainstalujete Elastic Agent jedním příkazem a spravujete ho centrálně přes Fleet. Routery, firewally a další síťové prvky posílají logy přes syslog (UDP 514).
Upozornění tam, kde je uvidíte
Nová upozornění odešlete do e-mailu, Telegramu, Slacku, ntfy.sh na mobil nebo na vlastní webhook. Pravidla můžete importovat a exportovat ve formátu NDJSON.
Retence podle kategorie dat
Pro 10 kategorií (syslog, IDS, metriky, audit, toky a další) nastavíte samostatně, jak dlouho se data drží. Staré logy maže politika ILM v Elasticsearch, toky TTL v ClickHouse. Horní hranici určuje licence.
- Elasticsearch
- Elastic Agent
- Fleet
- Syslog
- Logstash
- KQL
- Linux
- Windows
- macOS
- FortiGate
- MikroTik
- Ubiquiti
- NIS2
Jak to funguje
Zprovoznění v několika krocích
- 01
Nainstalujte FlowPro NG
Na server s Ubuntu 24.04 jedním příkazem z APT repozitáře. Elasticsearch, Fleet Server a Logstash pro syslog se nastaví automaticky.
- 02
Připojte zdroje logů
Na servery a stanice nasaďte Elastic Agent příkazem, který vám FlowPro NG vygeneruje. Síťové prvky nasměrujte syslogem na IP adresu serveru. Nové zdroje se objeví v Inventáři zařízení.
- 03
Zapněte pravidla a kanály
V Nastavení zapněte pravidla pro kategorie, ze kterých přicházejí data, a vyberte, kam se mají posílat upozornění. Pak už jen řešíte, co se objeví v Centru událostí.
FAQ
Časté otázky
Co je SIEM?
Jaký je rozdíl mezi SIEM a log managementem?
Potřebuji SIEM kvůli NIS2?
Je SIEM ve FlowPro NG zdarma?
Odcházejí logy mimo moji síť?
Související řešení
Vyzkoušejte to na vlastní síti
Zkušební verze Enterprise na 14 dní odemyká všechny moduly. Nainstalujete ji na vlastní server a platební kartu nepotřebujete.