Blog
Články a návody k FlowPro NG
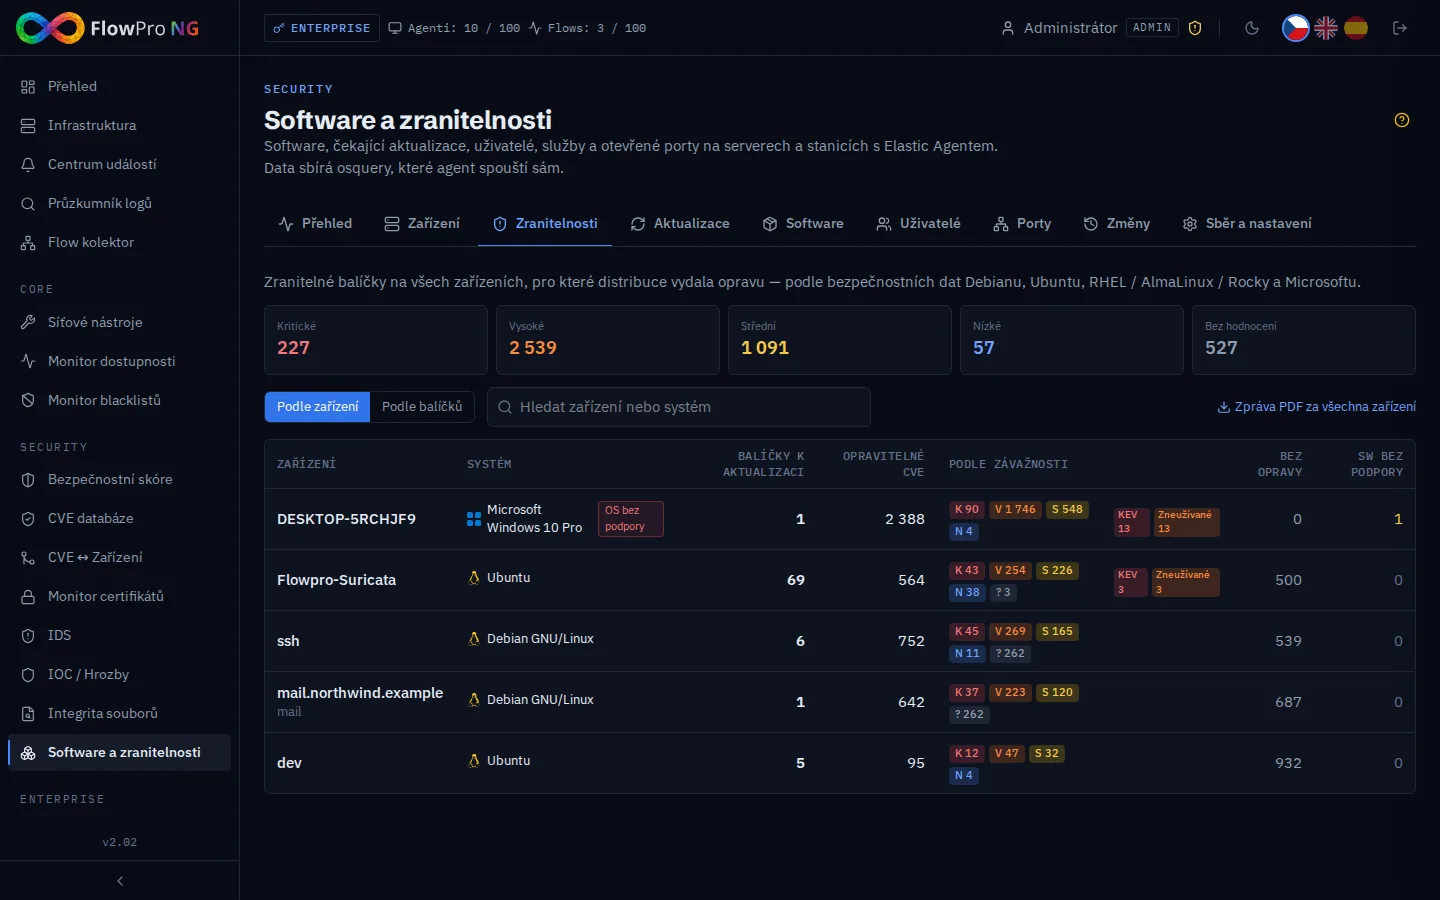
Slepá místa v síti: proč musíte vědět, co vám běží na serverech
Neznámý software, zapomenuté účty a neopravené balíčky jsou častá vstupní brána útoku. Proč je přehled o softwaru a aktualizacích základ bezpečnosti.
Přečíst článek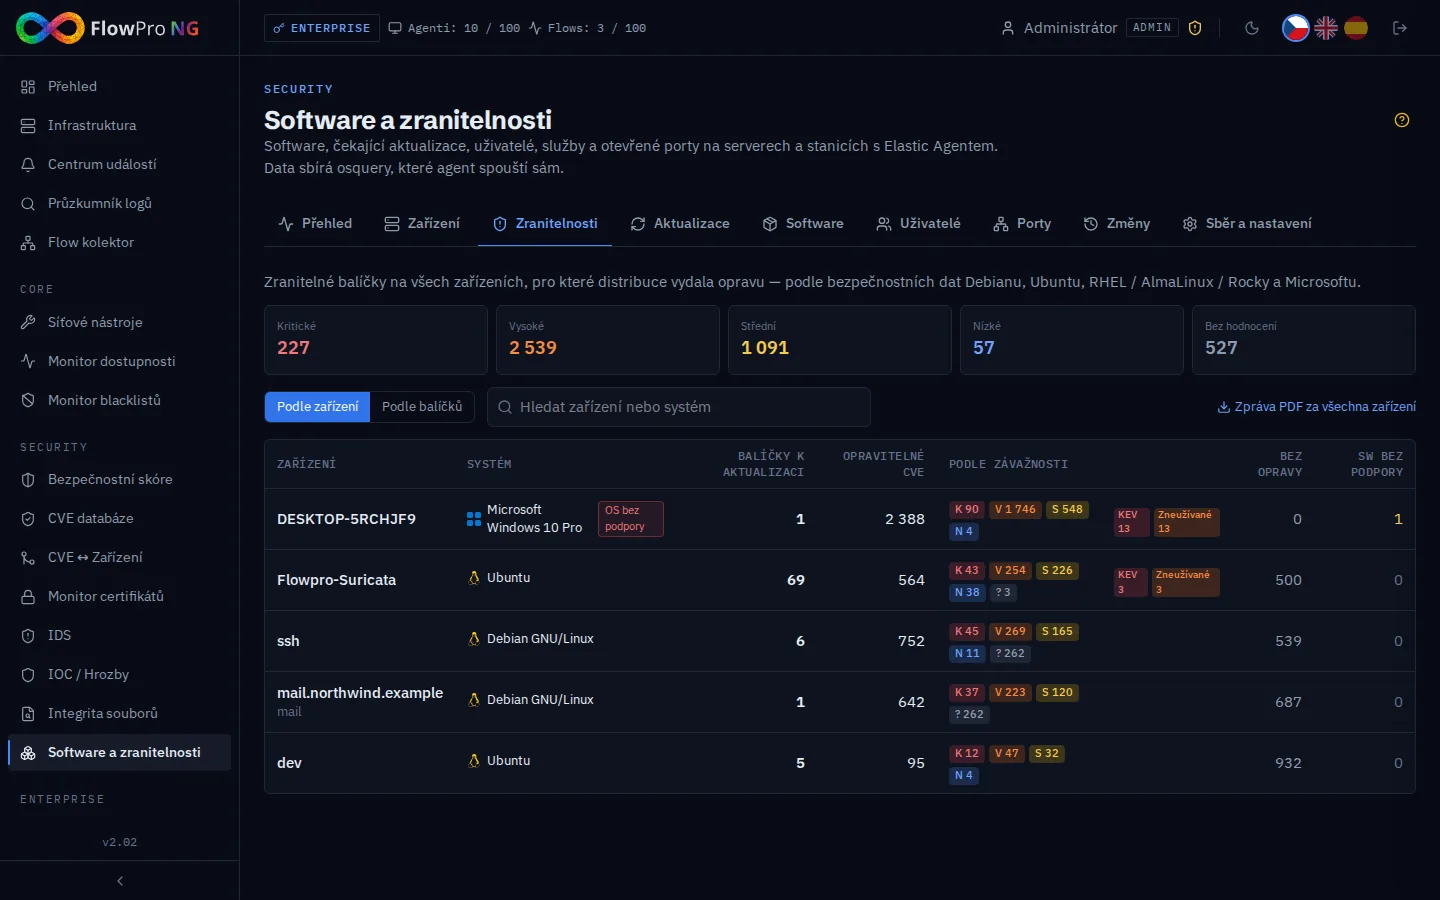
Software a zranitelnosti: co běží na serverech a co je potřeba opravit
Jak FlowPro NG bez instalace dalšího softwaru zjistí balíčky, aktualizace, účty, služby a porty na serverech a stanicích a které zranitelnosti opravit.
Přečíst článek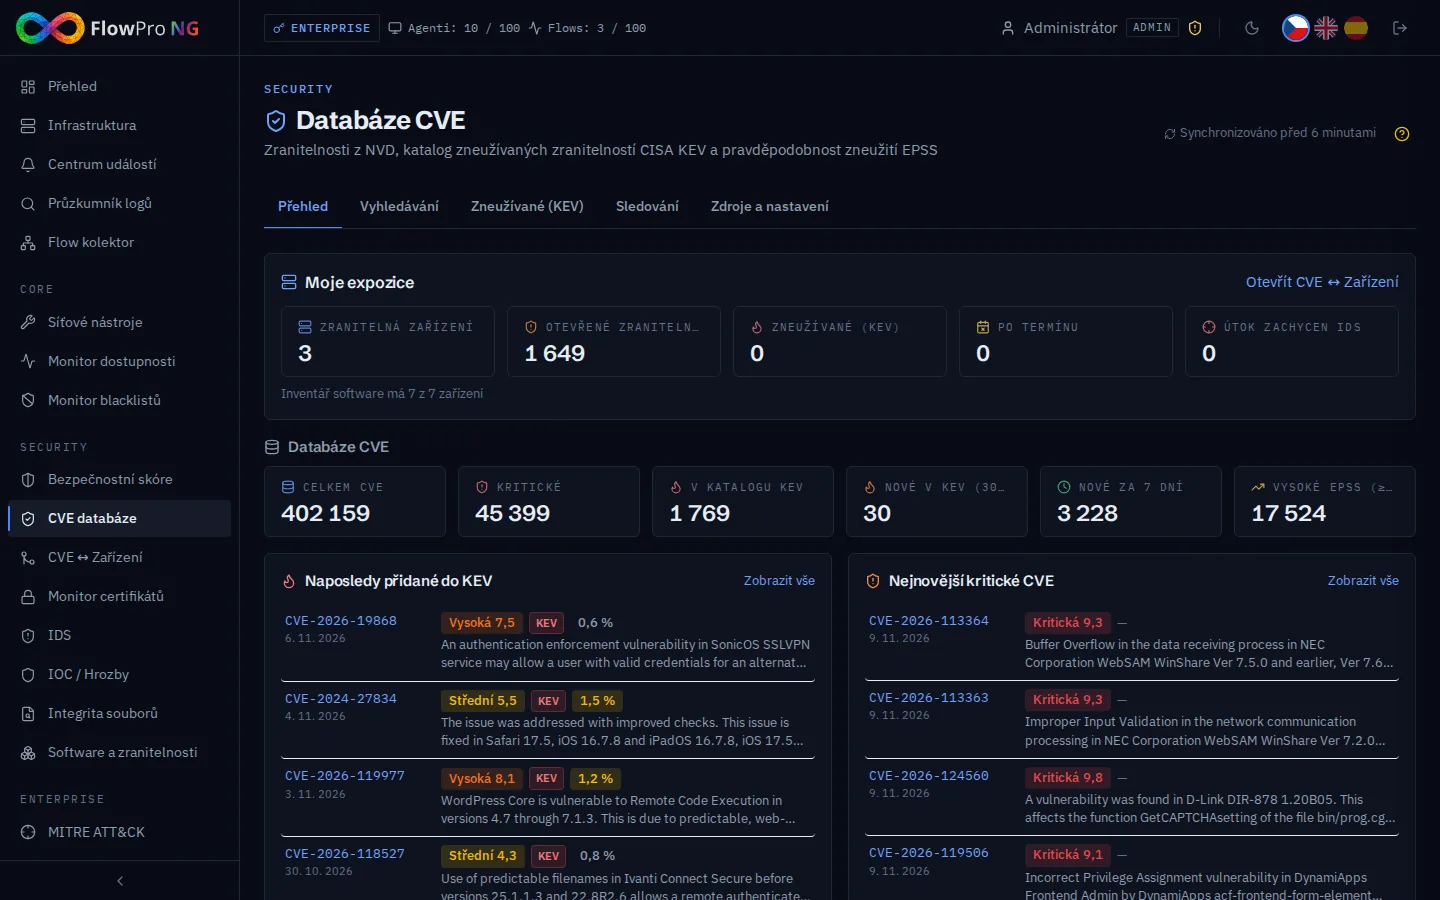
Reputační databáze a CVE: jak FlowPro NG hlídá hrozby a zranitelnosti
Odkud FlowPro NG bere seznamy škodlivých adres a data o zranitelnostech, jak je porovnává s provozem sítě a jak páruje CVE s vašimi zařízeními.
Přečíst článek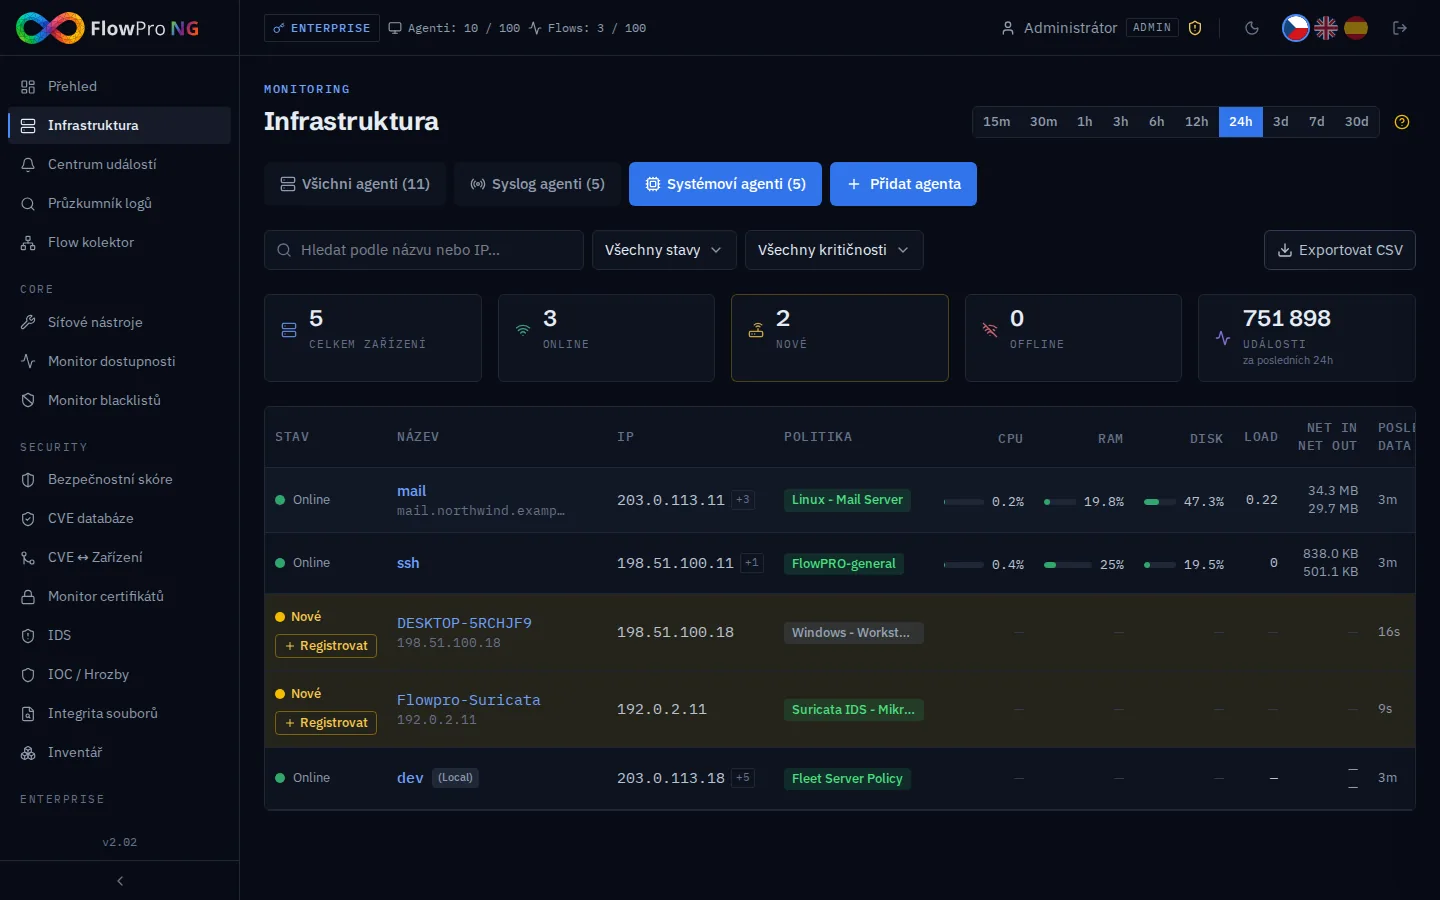
Elastic Agent: sběr logů a metrik z Linuxu a Windows
Jak nasadit Elastic Agent na servery a stanice s Linuxem a Windows, co agent sbírá, jak se řídí sběr dat přes politiky a jak data FlowPro NG vyhodnotí.
Přečíst návod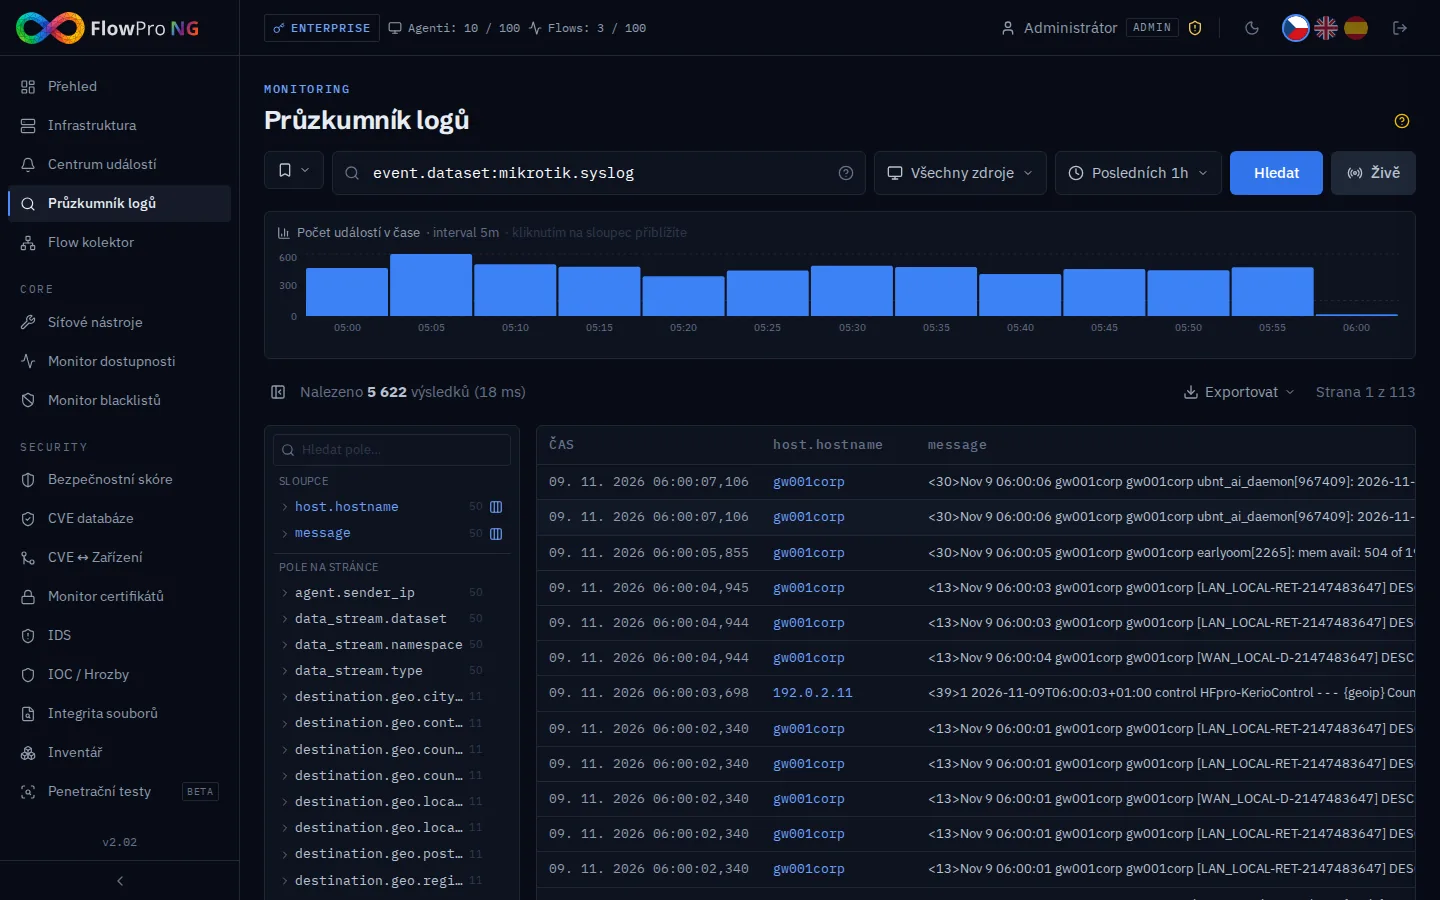
Sběr syslogu: logy ze síťových zařízení a jejich vyhodnocení
Jak do FlowPro NG posílat syslog z MikroTiku, UniFi, Linuxu a dalších zařízení a jak z logů vznikají upozornění: rozpoznání, pravidla a události.
Přečíst návod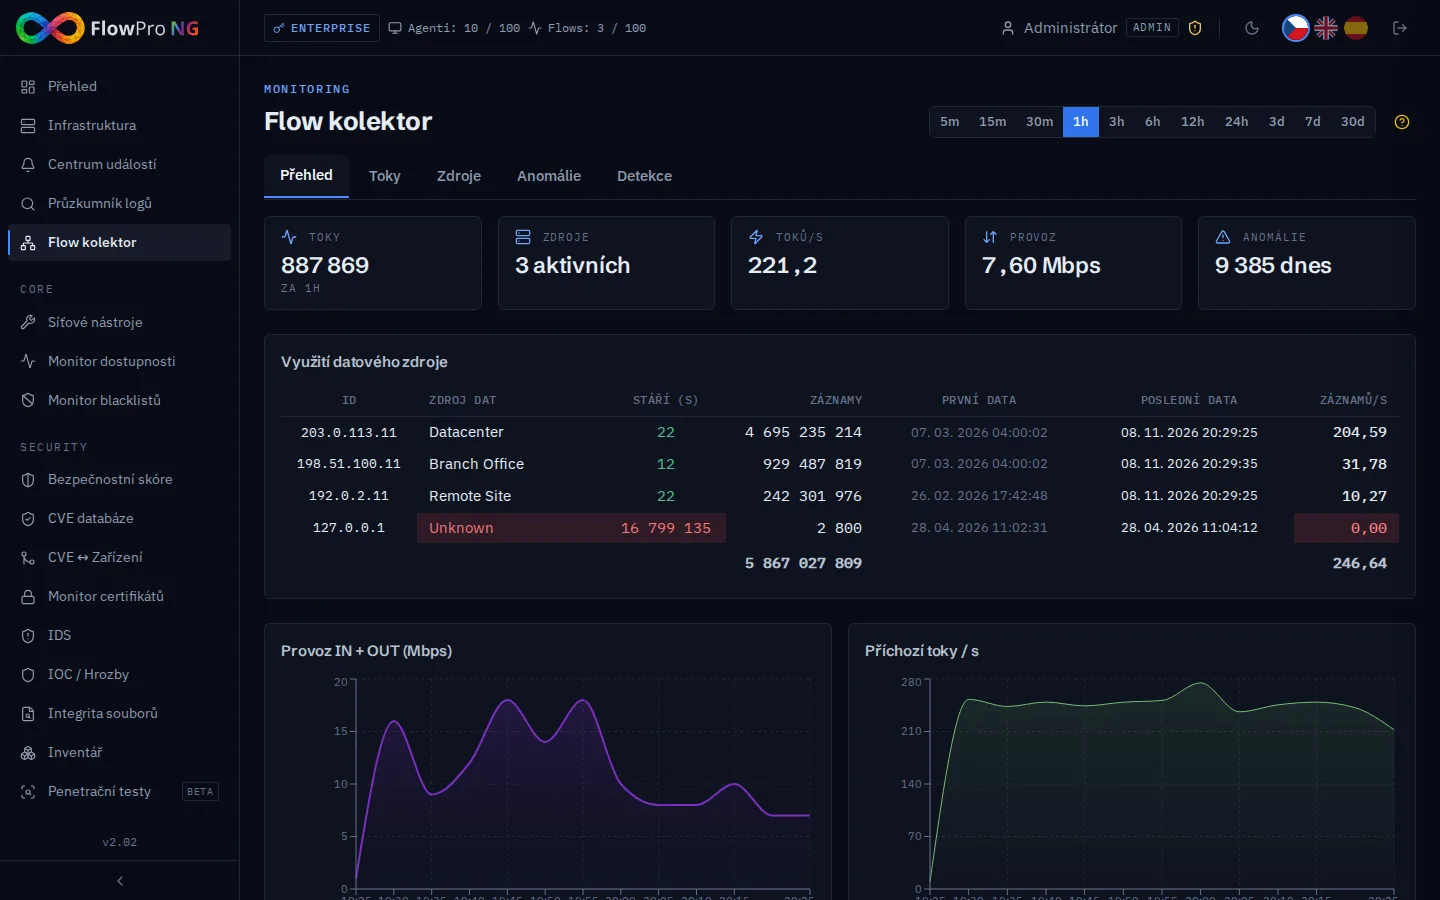
Sběr NetFlow: jak poslat data z Linuxu, MikroTiku a switche
Návod, jak do FlowPro NG posílat NetFlow a IPFIX z routeru MikroTik, z Linuxu přes softflowd a ze switche, včetně ověření, že data dorazila.
Přečíst návod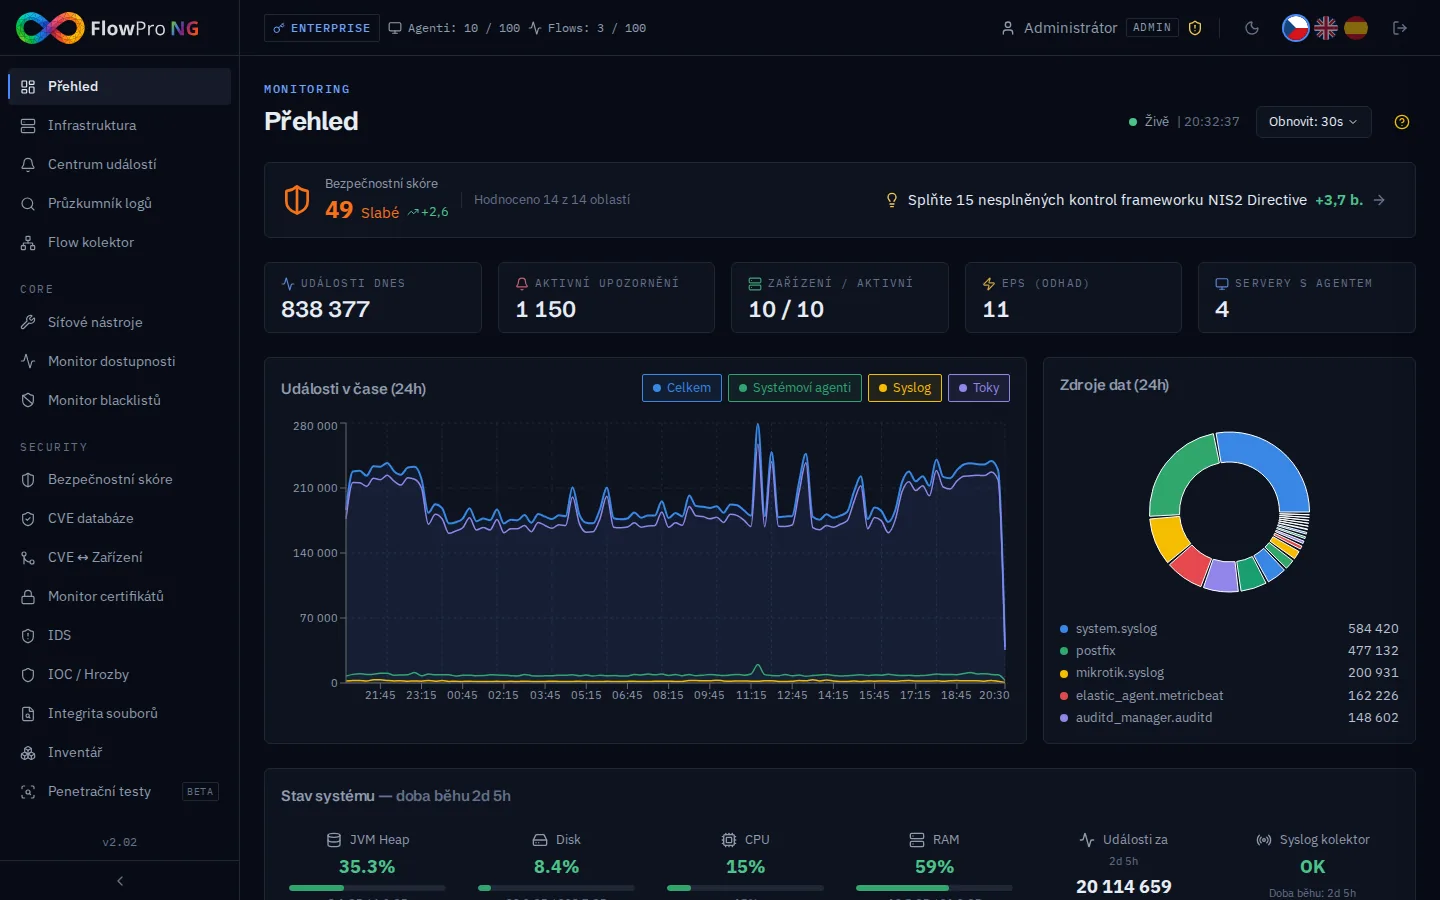
Jak funguje FlowPro NG: od sběru dat k upozornění
Co se děje s logy a síťovými toky ve FlowPro NG: sběr z agentů, syslogu a NetFlow, uložení, detekce, Centrum událostí a notifikace. Se snímky z aplikace.
Přečíst článek