Síťová bezpečnost
Detekce síťových anomálií: podezřelý provoz poznáte do minuty
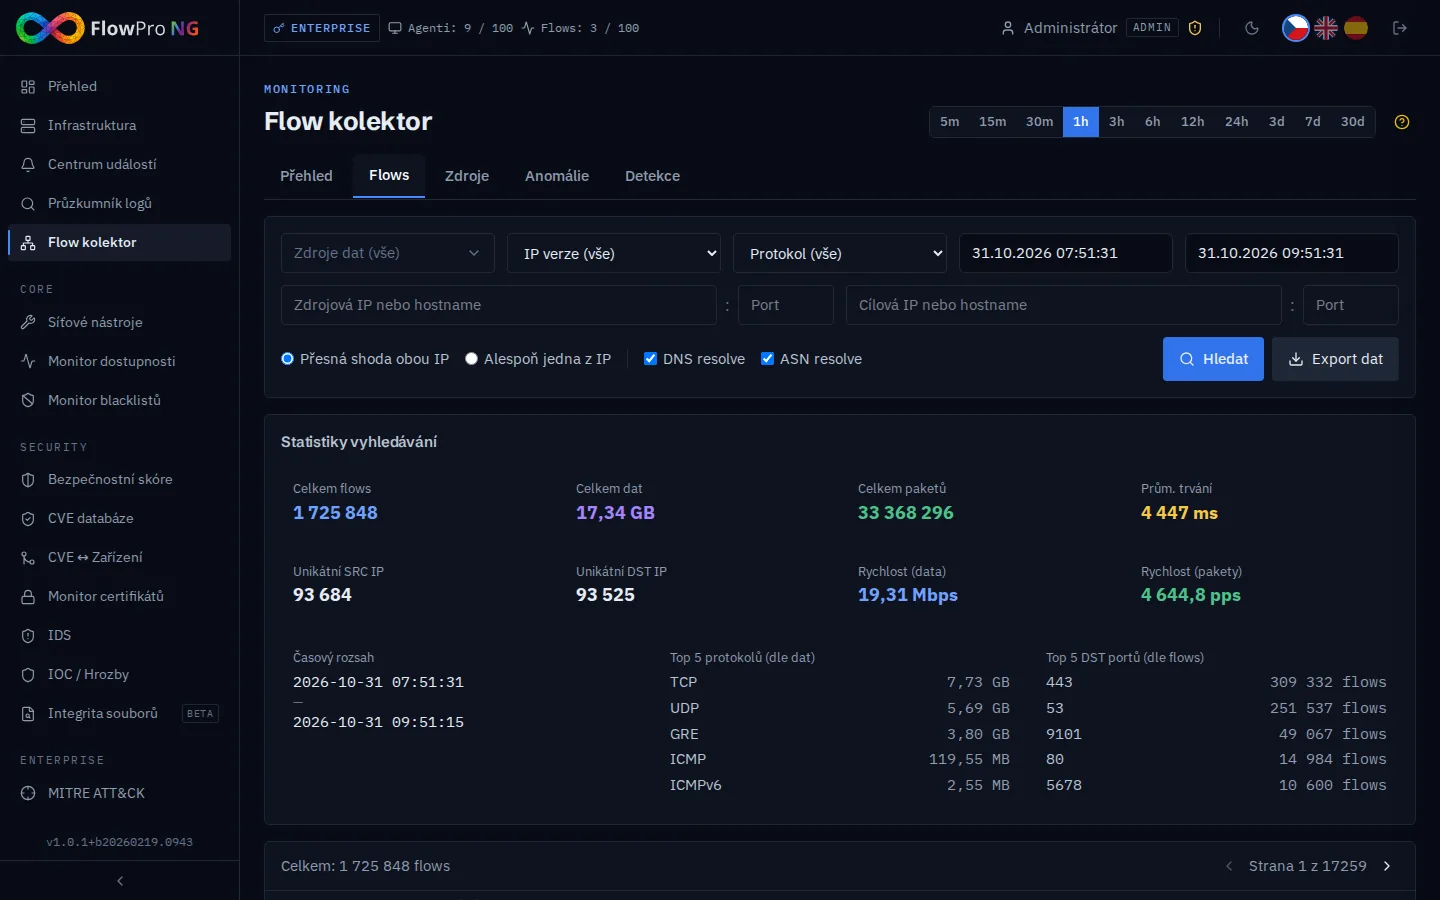
Útok v síti nemusí zanechat žádný log. Stopu v provozu ale zanechá vždy.
Nakažená kamera, která se každých pár minut ozve na stejný server. Stanice, která v noci zkouší SMB a RDP na desítkách interních adres. Server, který posílá ven gigabajty dat. Nic z toho se v logu aplikace neobjeví, v tocích je to ale vidět jasně.
Ručně v milionech toků nic nenajdete. Detekce anomálií je prochází za vás, porovnává je s nastavenými prahy a ukáže jen to, co stojí za pozornost, včetně závažnosti.
Co získáte
Detekce síťových anomálií ve FlowPro NG
Skenování a průzkum sítě
Horizontální i vertikální skenování portů a hromadná neúspěšná spojení (TCP RST). Odhalí jak útočníka zvenku, tak nakaženou stanici, která mapuje vnitřní síť.
Flood a amplifikační útoky
SYN flood, UDP flood a ICMP flood, DNS amplifikace a amplifikace přes NTP, SSDP a Memcached. Uvidíte, kdo je cílem a odkud provoz přichází.
Únik dat a skryté kanály
Neobvykle velký objem odchozích dat z jedné adresy, DNS tunel (mnoho DNS toků s velkými pakety) a ICMP tunel (ping s nezvykle velkým obsahem).
Útočník uvnitř sítě
Beaconing (spojení v pravidelných intervalech se stejnou velikostí, typické pro řídicí servery malwaru), laterální pohyb přes SMB, RDP, SSH a WinRM, brute force na SSH, RDP, FTP a Telnet.
Těžba kryptoměn, rizikové země, noční provoz
Komunikace na typických portech těžebních poolů, provoz do rizikových zemí podle GeoIP a neobvyklá aktivita mimo pracovní dobu (22:00–6:00).
Prahy, závažnost a whitelist
Každou detekci zapnete nebo vypnete a nastavíte jí práh i hranice pro střední, vysokou a kritickou závažnost. Zálohovací server nebo monitorovací sondu přidáte na whitelist, aby nevyvolávaly falešné poplachy.
- NetFlow v5
- NetFlow v9
- IPFIX
- sFlow
- ClickHouse
- GeoIP
- DDoS
- SMB
- RDP
- SSH
- WinRM
- DNS
- NTP
- ICMP
Jak to funguje
Zprovoznění v několika krocích
- 01
Nainstalujte FlowPro NG
Na server s Ubuntu 24.04 jedním příkazem z APT repozitáře. Kolektor toků i detekce anomálií jsou v každé licenci včetně bezplatné.
- 02
Pošlete toky z routeru
Na routeru nebo firewallu zapněte export NetFlow, IPFIX nebo sFlow na adresu FlowPro NG (UDP port 12051).
- 03
Detekce běží každou minutu
Všech 17 detekcí startuje s výchozími prahy. Nálezy uvidíte na Přehledu a v záložce Anomálie Kolektoru toků, včetně mapy zdrojů a cílů.
- 04
Dolaďte podle své sítě
V záložce Detekce upravte prahy a závažnosti a doplňte whitelist. Každá síť je jiná a pár úprav v prvních dnech výrazně sníží počet falešných poplachů.
FAQ
Časté otázky
Co je detekce síťových anomálií?
Jaký je rozdíl mezi detekcí anomálií a IDS?
Pozná FlowPro NG DDoS útok?
Jak omezit falešné poplachy?
Je detekce anomálií zdarma?
Související řešení
Vyzkoušejte to na vlastní síti
Zkušební verze Enterprise na 14 dní odemyká všechny moduly. Nainstalujete ji na vlastní server a platební kartu nepotřebujete.