01
Úvod do FlowPro NG
Co je FlowPro NG?
FlowPro NG je komplexní platforma pro monitoring, analýzu a správu bezpečnosti IT infrastruktury. Kombinuje SIEM (Security Information and Event Management), analýzu síťových toků (NetFlow/IPFIX), detekci hrozeb, monitoring zranitelností a compliance management do jednoho integrovaného řešení.
Systém je navržen pro malé a střední organizace, poskytovatele služeb (MSP/MSSP) a bezpečnostní týmy, které potřebují enterprise-grade bezpečnostní přehled za dostupnou cenu. FlowPro NG je unikátní kombinací nativní NetFlow analýzy, 20 typů honeypotů, monitoringu CVE/EPSS/KEV a 6 compliance frameworků v jedné platformě.
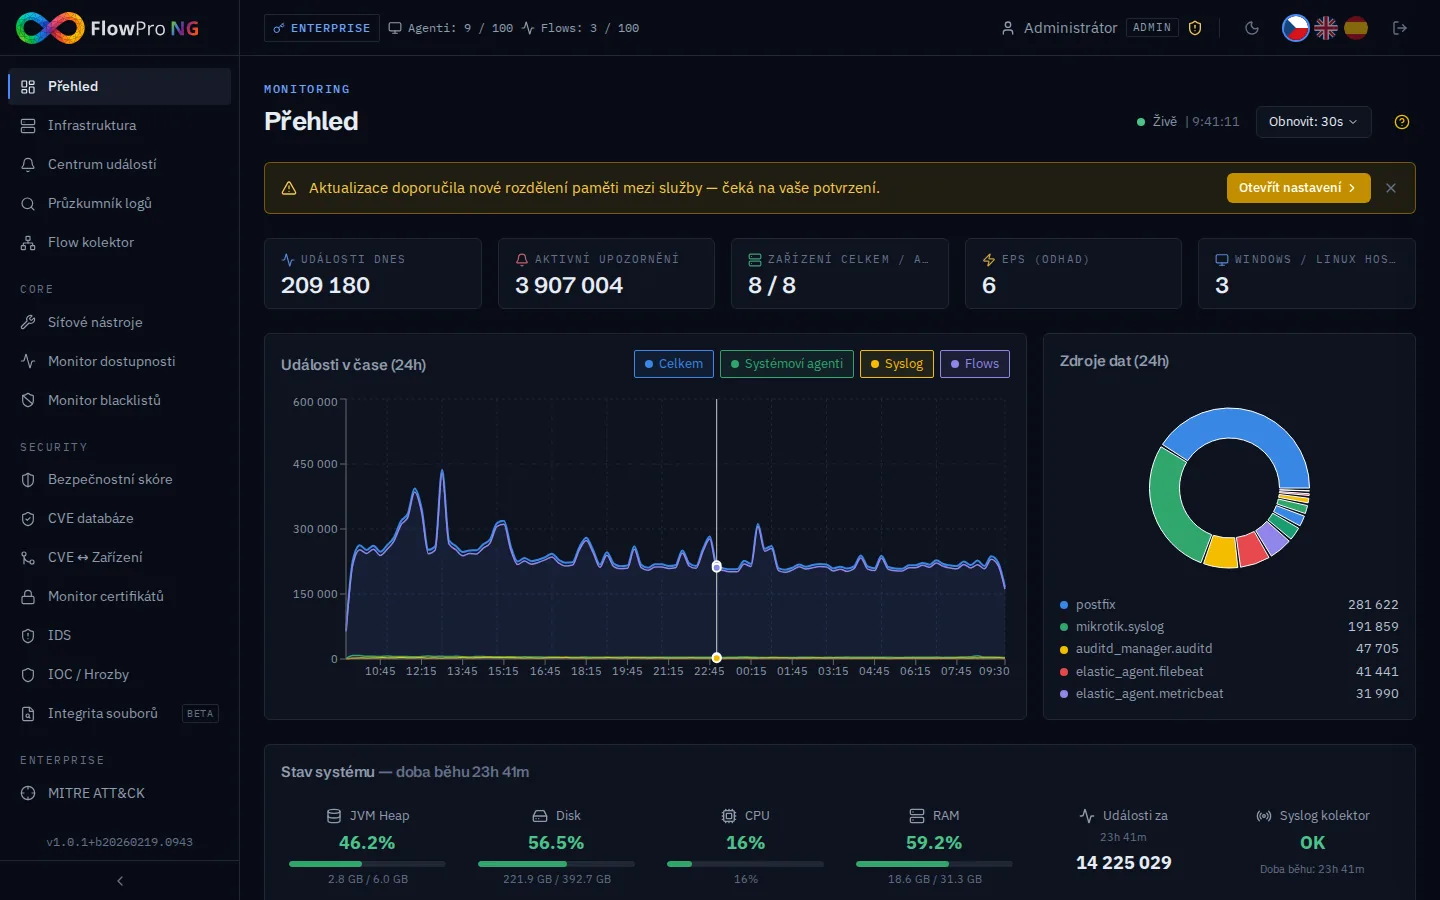
Architektura systému
FlowPro NG se skládá z několika klíčových komponent:
- •Elasticsearch — úložiště logů a bezpečnostních událostí s plnotextovým vyhledáváním
- •PostgreSQL — relační databáze pro konfiguraci, uživatele, licence a compliance data
- •Kafka — message broker pro spolehlivý vysokopropustný příjem NetFlow dat
- •Logstash — sběr syslogs (UDP 514), normalizační a enrichment pipeline
- •nfacctd (pmacct) — NetFlow/IPFIX kolektor (UDP 12051)
- •Elastic Agent / Fleet — sběr logů z klientských strojů (Linux, Windows, macOS)
- •Suricata IDS — síťový systém detekce průniků s DNS/HTTP/TLS hloubkovou inspekcí
- •FastAPI backend — REST API s WebSocket podporou pro real-time streamování dat
- •React frontend — moderní webové rozhraní s tmavým tématem a responzivním designem
Přehled modulů
FlowPro NG nabízí rozsáhlou sadu modulů organizovanou do licenčních tierů:
Vždy dostupné (Free) — 5 agentů, 1 flow zdroj, 30 dní retence
| Modul | Popis |
|---|---|
| Dashboard | Real-time přehled o stavu infrastruktury — grafy, statistiky, přehled agentů |
| Zařízení | Evidence a monitoring aktivních agentů — Fleet, Syslog, NetFlow zdroje |
| Centrum událostí | Správa bezpečnostních upozornění s úrovněmi závažnosti, workflow a komentáři |
| Log Explorer | Pokročilé vyhledávání v logech s filtry, regexem a live tail |
| Flow Collector | Sběr a analýza NetFlow/IPFIX — top-talkers, bandwidth, detekce anomálií, geo mapa |
| Nastavení | Konfigurace systému, uživatelé, notifikace, firewall pravidla, retence dat |
Core tier — 50 agentů, 3 flow zdroje, 6 měsíců retence
| Modul | Popis |
|---|---|
| Síťové nástroje | 36+ diagnostických utilit — DNS lookup, ping, traceroute, SSL audit, port scan, whois, GeoIP a další |
| VPN Pilot | Správa VPN tunelů a klientů — konfigurace WireGuard / OpenVPN, QR kódy pro mobil |
| Host Monitor | Monitoring dostupnosti služeb — HTTP/HTTPS, TCP, ICMP, DNS (5 typů sond), alerting |
| Blacklist Monitor | Kontrola domén a IP adres na veřejných DNSBL blacklistech, nástroj pro rychlé ověření |
Security tier — 200 agentů, 10 flow zdrojů, 365 dní retence
| Modul | Popis |
|---|---|
| Security Score | Celkové bezpečnostní skóre (0–100) agregované ze všech aktivních modulů |
| CVE Monitor | Monitoring zranitelností z NVD s CVSS/EPSS/KEV skórováním |
| CVE ↔ Zařízení | Křížový pohled na zařízení vs. jejich CVE — sledování stavu per zařízení |
| Monitor certifikátů | Monitoring TLS/SSL certifikátů — upozornění na vypršení, grade A–F, Certificate Transparency logy |
| IDS (Suricata) | Síťová detekce průniků — upozornění, DNS/HTTP/TLS drilldown, správa pravidel |
| IOC / Hrozby | Korelace s threat feedy (AbuseIPDB, GreyNoise) — vyhledávání IP/domén/hashů |
Enterprise tier — neomezení agenti, neomezené flow zdroje, neomezená retence
| Modul | Popis |
|---|---|
| AI Analýza | LLM-powered automatická analýza bezpečnostních událostí (Ollama / cloud proxy) |
| MITRE ATT&CK | Heatmapa útočných technik z dat IDS/Honeypot/Threat Intel, analýza pokrytí, chronologie |
| Passive DNS | Historie DNS dotazů ze Suricaty — kdo překládal jakou doménu a kdy |
| Honeypot | T-Pot honeypot integrace — 20 typů honeypotů, sledování útočníků v reálném čase, zachycení přihlašovacích údajů |
| Shodan | Monitoring útočného povrchu — otevřené porty, zranitelnosti a CVE ze Shodanu |
| NIS2 Soulad s předpisy | 6 regulačních frameworků (ISO27001, NIS2, NIST, GDPR, SOC2, CIS), 130 kontrol, automatické hodnocení |
| NIS2 AI Poradce | RAG chatbot specializovaný na směrnici NIS2 — odpovědi podložené konkrétními články a vaším compliance stavem |
Licenční tiery
Systém nabízí 4 úrovně licencí s rostoucí sadou funkcí:
| Tier | Zahrnuté moduly | Agenti | Flow zdroje | Retence |
|---|---|---|---|---|
| Free | Dashboard, Zařízení, Centrum událostí, Log Explorer, Flow Collector, Nastavení, Dokumentace | 5 | 1 | 30 dní |
| Core | + Síťové nástroje, VPN Pilot, Host Monitor, Blacklist Monitor | 50 | 3 | 6 měsíců |
| Security | + Security Score, CVE Monitor, CVE ↔ Zařízení, Monitor certifikátů, IDS, IOC / Hrozby | 200 | 10 | 365 dní |
| Enterprise | + AI Analýza, MITRE ATT&CK, Passive DNS, Honeypot, Shodan, NIS2 Soulad, NIS2 AI Poradce | ∞ | ∞ | Neomezeno |
Systémové požadavky
| Parametr | Minimum | Doporučeno |
|---|---|---|
| CPU | 4 jádra | 8+ jader |
| RAM | 16 GB | 32+ GB |
| Disk | 100 GB SSD | 500+ GB NVMe SSD |
| OS | Ubuntu 24.04 / 26.04 LTS | Ubuntu 26.04 LTS |
| Virtualizace | Plná VM (KVM) nebo fyzický server — LXC/kontejnery nepodporovány | Dedikovaná VM / fyzický server |
| Síť | 1 Gbps | 1 Gbps+, veřejná IP doporučena pro Fleet / syslog agenty |
| Internet | Vyžadován (CVE feedy, licence, CT logy) | Doporučeno stálé připojení |