SIEM · NetFlow · IDS · NIS2
Logs, tráfico de red y NIS2
en su propio servidor
FlowPro NG recopila los logs de sus servidores y equipos de red, analiza NetFlow e inspecciona el tráfico con el IDS Suricata. Le avisa de ataques y vulnerabilidades y prepara las evidencias para su auditoría NIS2. Sus datos no salen de su red.
100 % local. Prueba Enterprise gratuita de 14 días, sin tarjeta.
- 10:42:07critIDSFortiOS SSL-VPN exploit attempt (CVE-2024-21762) from 203.0.113.48
- 10:41:55highAUTHSSH brute force: 214 failed logins in 5 min from 198.51.100.23
- 10:41:31highFLOWHorizontal port scan 192.0.2.77 → 10.20.0.0/24
- 10:40:58medCVECISA KEV: Cisco ASA/FTD CVE-2025-20333 matches 3 assets
- 10:40:12medDNSPossible DNS tunnel from 10.20.4.15 (avg 412 B/query)
- 10:39:44lowFIM/etc/sudoers modified on web-02
Construido sobre bases open-source probadas
ElasticsearchClickHouseKafkaSuricataT-Pot
- Herramientas y módulos
- 30+
- Herramientas y módulos
- Marcos de cumplimiento
- 6
- Marcos de cumplimiento
- Controles automatizados
- 130+
- Controles automatizados
- Idiomas
- 3
- Idiomas
Plataforma
Qué vigila FlowPro NG
Seis áreas que cubre un solo servidor con FlowPro NG. Su licencia decide qué módulos se activan; los datos se quedan en su lado.
Todas las funciones- 01
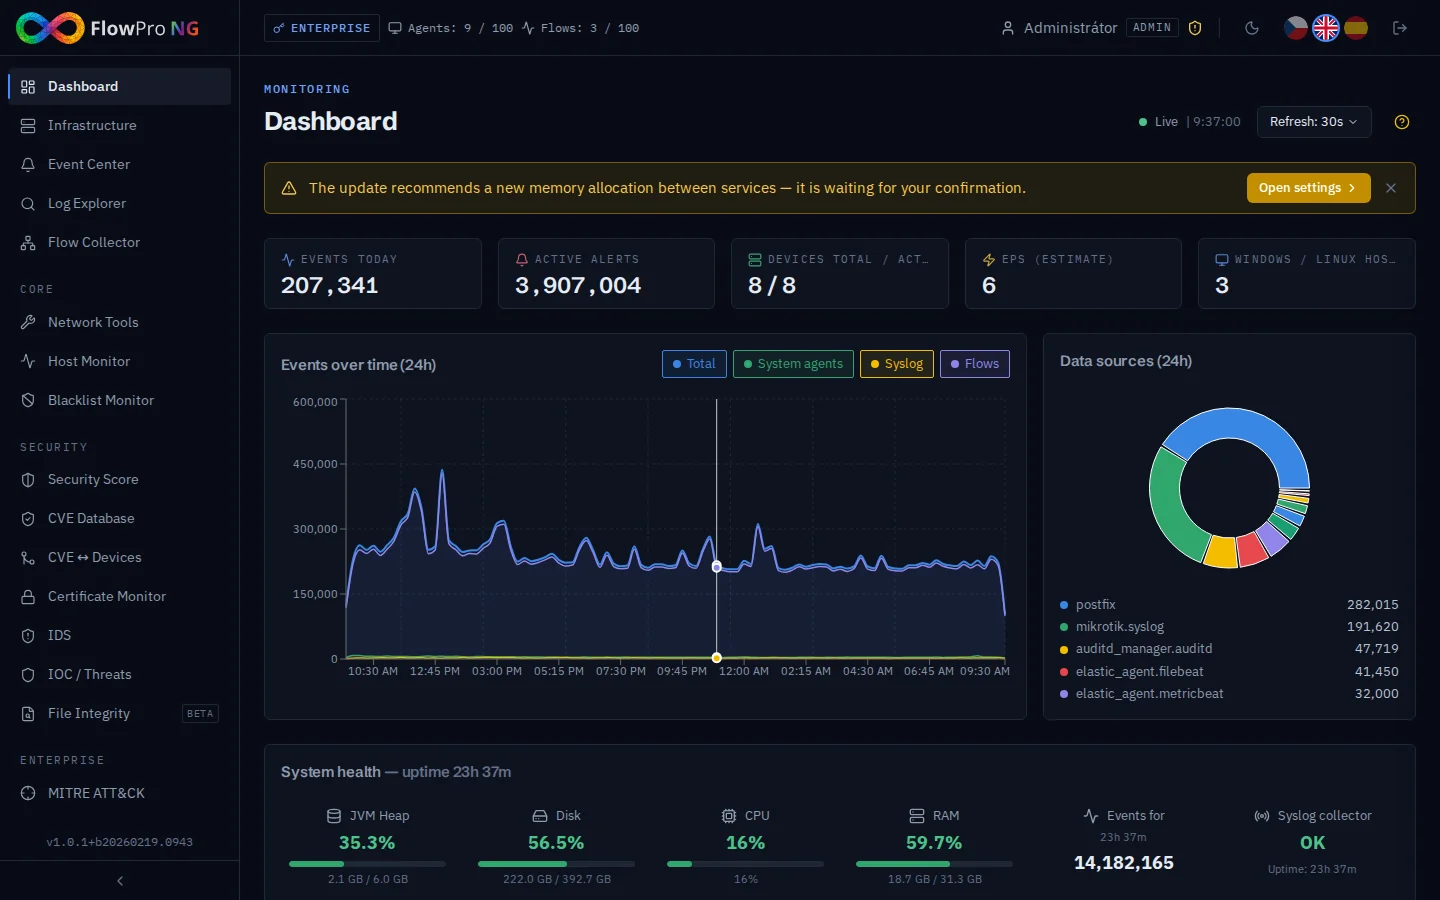
Panel en tiempo real
Estado de las fuentes, tendencias de alertas y métricas del sistema en una sola pantalla, actualizado en vivo por WebSocket.
- 02
Detección de intrusiones (IDS)
Suricata inspecciona su tráfico, incluidos DNS, HTTP, TLS y FTP, y muestra de dónde viene cada ataque.
- 03
Análisis de flujos de red
NetFlow y sFlow se almacenan en ClickHouse a través de Kafka, para que pueda buscar en miles de millones de registros. La detección de anomalías señala escaneos de puertos y exfiltración de datos.
- 04
Análisis con IA
Un LLM local (Ollama) o una IA en la nube clasifica sus logs por severidad y propone los siguientes pasos.
- 05
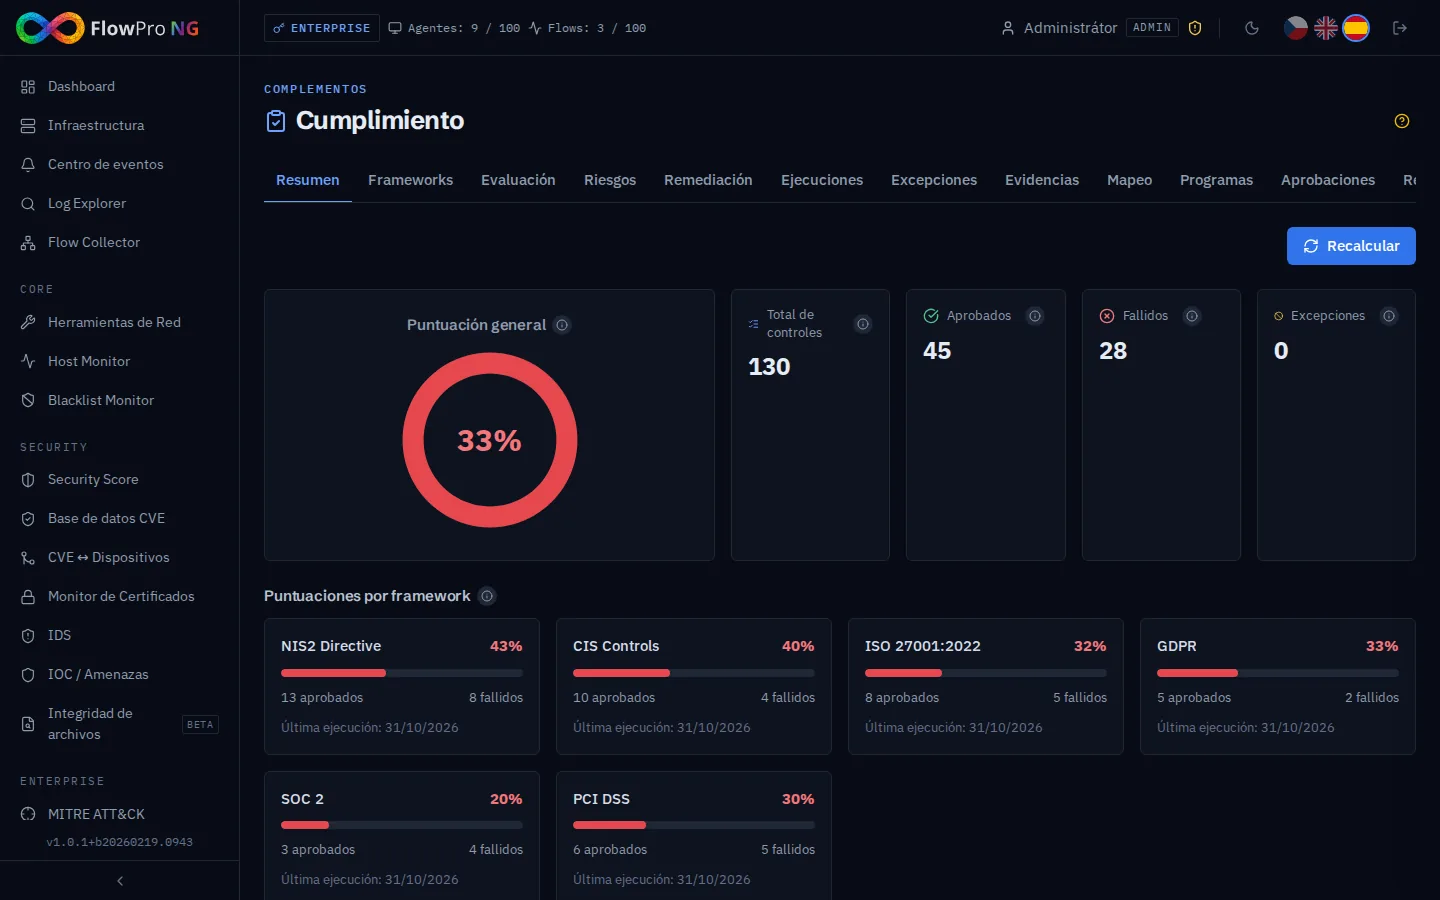
Automatización de cumplimiento
Más de 130 controles automatizados para NIS2, CIS v8.1, ISO 27001, GDPR, SOC 2 y PCI DSS, con evidencias y exportación PDF para su auditor.
- 06
Honeypot (señuelos)
T-Pot con más de 20 tipos de honeypot registra ataques de fuerza bruta SSH, malware, robo de credenciales y el comportamiento de los atacantes.
Cómo funciona
De los datos en bruto a la decisión
Todo se ejecuta en su propio servidor. Los logs, flujos y alertas nunca salen de su red.
- 1
Fuentes
Servidores, estaciones, firewalls y routers.
Elastic AgentSyslogNetFlow / sFlow - 2
Ingesta
Análisis, normalización y una cola que no pierde nada.
LogstashKafkanfacctd - 3
Almacenamiento
Logs y métricas en Elasticsearch, flujos en ClickHouse.
ElasticsearchClickHouse - 4
Detección
Reglas, firmas IDS, anomalías de flujo e IA.
1500+ reglasSuricataAI - 5
Respuesta
Alertas, playbooks y evidencias para NIS2.
E-mailSlackTelegramWebhook
NIS2 Compliance Pack
Auditoría NIS2 sin hojas de cálculo
- 6 marcos NIS2, CIS v8.1, ISO 27001, GDPR, SOC 2 y PCI DSS.
- Más de 130 controles automatizados evaluados de forma continua a partir de los datos que FlowPro ya recopila.
- Evidencias y exportación PDF listas para su auditor, en checo, inglés o español.
Prueba Enterprise gratuita de 14 días
Instálela en su propio servidor con todos los módulos activados y sin tarjeta de crédito. Tras 14 días pasa a la versión gratuita.