Señuelos
Honeypot: una trampa en la que cae el propio atacante
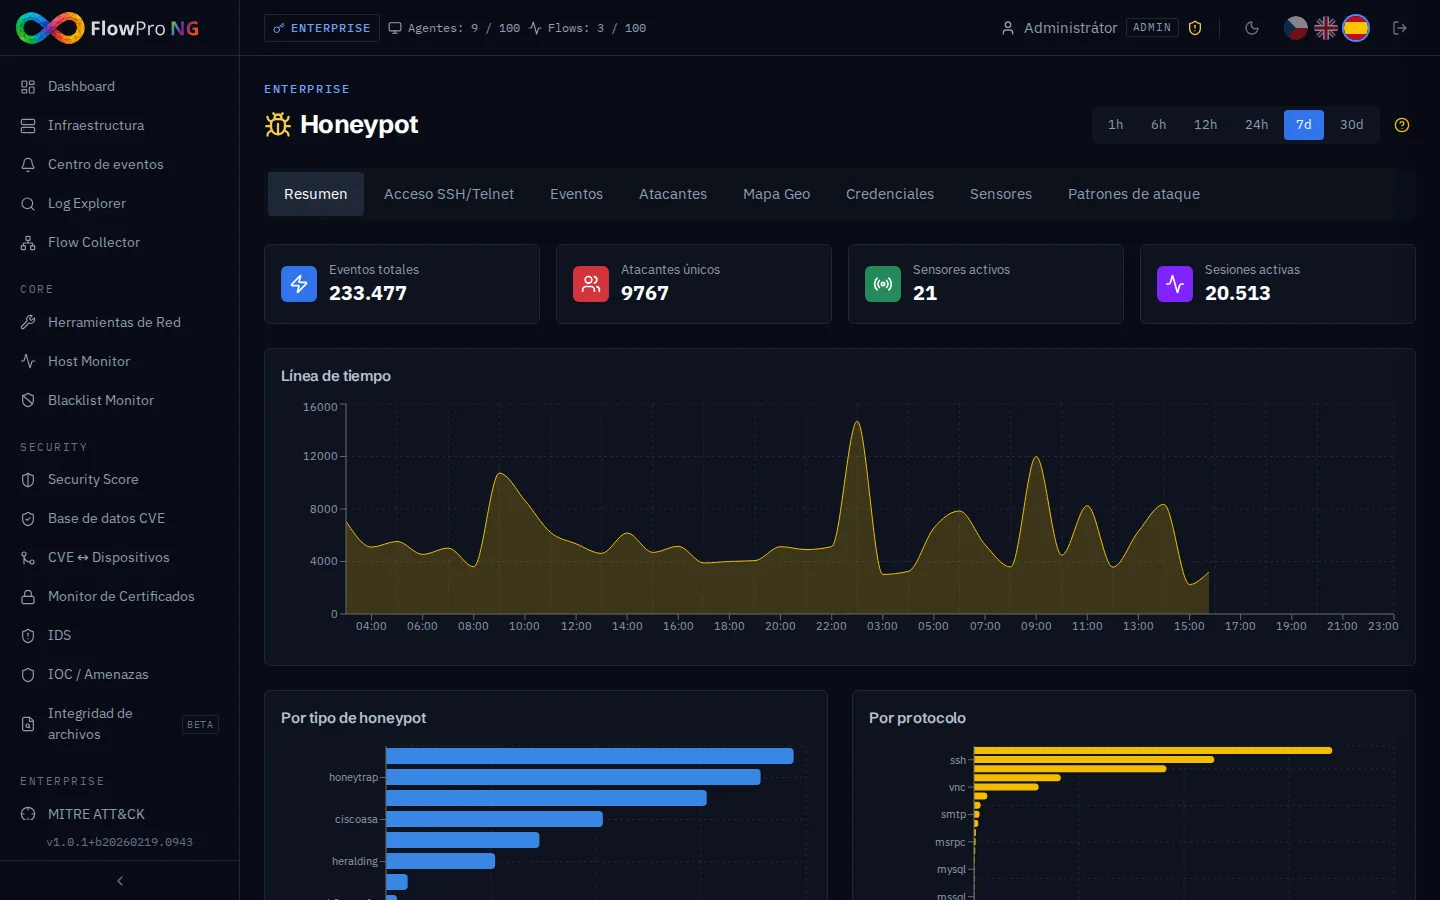
Los logs están llenos de ruido. Un honeypot solo avisa cuando alguien lo toca.
En los servidores reales un ataque se pierde entre miles de inicios de sesión y peticiones normales. Un honeypot no realiza ningún trabajo legítimo, así que todo lo que captura es escaneo, prueba de contraseñas o un intento de intrusión. Sin falsos positivos del tráfico normal.
Un honeypot expuesto a internet muestra qué contraseñas y exploits usan los atacantes en este momento. Un honeypot dentro de la red funciona como alerta temprana: si alguien se conecta a él desde su LAN, lo más probable es que ya esté dentro buscando el siguiente objetivo.
Qué obtiene
Honeypot en FlowPro NG
Muchos servicios en un servidor
T-Pot ejecuta honeypots en contenedores Docker: Cowrie (SSH/Telnet), Dionaea (SMB, HTTP, FTP), Heralding, Mailoney (SMTP), Conpot (Modbus, S7comm), ADBHoney, CitrixHoneypot y más. Suricata inspecciona también su tráfico.
Atacantes y su origen
Direcciones IP de los atacantes con geolocalización, ASN y número de ataques. El mapa y la línea temporal muestran de dónde y cuándo llegan los ataques y a qué puertos apuntan.
Usuarios y contraseñas probados
Las combinaciones de credenciales más probadas por los atacantes. Puede comprobar fácilmente si entre ellas aparecen cuentas o contraseñas de su empresa.
Comandos SSH y Telnet
Cowrie registra lo que ejecuta el atacante tras un inicio de sesión "exitoso": reconocimiento del sistema, descarga de malware, adición de claves SSH. Los comandos se ven en una tabla clara y dentro de cada sesión.
Sesiones, no eventos sueltos
Los eventos de la misma IP al mismo puerto se agrupan automáticamente en una sesión si entre ellos pasan menos de 5 minutos. Verá la duración del ataque y el número de acciones, no miles de filas sueltas.
MITRE ATT&CK e indicadores
Las técnicas de los atacantes del honeypot se asignan a MITRE ATT&CK junto con las alertas de Suricata. Las IP capturadas pueden servir como indicadores de compromiso propios para bloquear.
- T-Pot
- Cowrie
- Dionaea
- Heralding
- Mailoney
- Conpot
- ADBHoney
- CitrixHoneypot
- Suricata
- SSH
- Telnet
- SMB
- SMTP
- Modbus
- ClickHouse
- GeoIP
- MITRE ATT&CK
Cómo funciona
En marcha en pocos pasos
- 01
Despliegue T-Pot en un servidor aparte
El honeypot debe ir en un servidor virtual dedicado y aislado de producción (mínimo 8 GB de RAM, recomendado 16 GB, 40 GB de disco). La instalación de T-Pot Standard tarda unos 10 minutos.
- 02
Instale el agente FlowPro
El paquete flowpro-honeypot del repositorio APT crea un certificado TLS y una clave API. En su configuración permite el acceso solo desde la IP de su servidor FlowPro NG.
- 03
Conecte y observe los ataques
En la Configuración de FlowPro NG, introduzca la dirección del agente y la clave API. FlowPro NG descarga los nuevos eventos cada minuto y los guarda en ClickHouse en su servidor.
FAQ
Preguntas frecuentes
¿Qué es un honeypot?
¿Es legal usar un honeypot?
¿Un honeypot no atrae atacantes a mi red?
¿Tiene sentido un honeypot dentro de la red de la empresa?
¿Dónde se almacenan los datos del honeypot?
Soluciones relacionadas
Pruébelo en su propia red
La prueba Enterprise de 14 días desbloquea todos los módulos. La instala en su propio servidor, sin tarjeta de crédito.