Plan de desarrollo
Hoja de ruta
01
Publicado
1 móduloIntegración de Active Directory
Sincroniza usuarios, equipos, grupos y unidades organizativas de uno o varios dominios de Active Directory mediante LDAPS, con el intervalo que usted elija. Las comprobaciones integradas detectan cuentas inactivas, contraseñas antiguas y pertenencias a grupos de riesgo. Cada equipo de AD se vincula con su activo en FlowPro. Incluido en la licencia Enterprise.
02
Beta
3 módulosMonitorización de integridad de archivos (FIM)
Detecta cambios no autorizados en archivos de los equipos supervisados: modificaciones, eliminaciones y cambios de permisos en archivos del sistema, directorios de configuración y binarios de aplicaciones. Incluye políticas predefinidas para PCI-DSS, CIS Benchmark y NIS2. Cada desviación de la línea base genera una alerta con el hash del archivo, la hora y el usuario o proceso que realizó el cambio.
Paneles de registros de eventos de Windows
Los eventos Security, System y Application de Windows en un solo lugar: inicios de sesión (correctos y fallidos), cambios de cuentas, cambios de pertenencia a grupos y uso de privilegios. 10 plantillas de detección cubren fuerza bruta, borrado de registros de auditoría, instalaciones sospechosas de servicios y más. Cada evento muestra el perfil del usuario en Active Directory.
Monitorización de GPO
Supervisa los objetos de directiva de grupo (GPO) en todos los dominios de Active Directory: creación, modificaciones, eliminación y cambios de vínculos, con historial completo. Cada directiva se evalúa según las recomendaciones de seguridad y se señalan las desviaciones respecto a la línea base aprobada. Una comparación lado a lado muestra exactamente qué cambió entre dos versiones.
03
En preparación
3 módulosMotor de correlación SIEM
Correlaciona eventos de logs, NetFlow, IDS e inteligencia de amenazas. Las reglas de detección encadenadas reconocen ataques que abarcan varios sistemas, como el movimiento lateral, el abuso de credenciales o la exfiltración de datos. Los eventos relacionados dentro de una ventana temporal se agrupan en un único incidente con línea temporal y gravedad, de modo que revisa un caso en lugar de cientos de alertas.
Gestión de casos + NIS2
Gestión de incidentes de principio a fin: casos, evidencias, tareas asignadas y registro de auditoría. Adjunte logs, alertas, capturas de pantalla y notas a cada caso. Para NIS2 prepara la línea temporal y las notificaciones prerrellenadas, incluida la alerta temprana en 24 horas y el informe en 72 horas. El acceso por roles y el seguimiento de SLA le ayudan a cumplir los plazos legales.
Analista SOC con IA agéntica
Un agente de IA que investiga las alertas por sí mismo: consulta logs, flujos, inteligencia de amenazas y contexto de activos, ordena las alertas por gravedad y redacta un informe de investigación con acciones recomendadas. Funciona solo con LLM locales en su infraestructura, no se envía nada a una nube externa. Realiza la clasificación de primer nivel las 24 horas para que su equipo se centre en las amenazas confirmadas.
04
Planificado
3 módulosUEBA
Análisis del comportamiento de usuarios y entidades (UEBA): el aprendizaje automático aprende el comportamiento habitual de cada usuario y dispositivo e informa de las desviaciones, como horarios de inicio de sesión inusuales, viajes imposibles, accesos a datos anormalmente grandes o una primera conexión a un sistema sensible, sin escribir reglas. Cada anomalía recibe una puntuación de riesgo según la criticidad del activo, el rol del usuario y su historial, y se compara con usuarios de roles similares.
Análisis de tráfico cifrado JA3/JA4+
Identifica malware, canales de mando y control y aplicaciones no autorizadas en el tráfico cifrado mediante las huellas JA3/JA4+ del handshake TLS, sin descifrar nada ni desplegar certificados. Una base de firmas asigna las huellas maliciosas conocidas a familias de amenazas y sus propias reglas pueden marcar aplicaciones o versiones de TLS concretas. Cada coincidencia incluye el contexto de la conexión obtenido de NetFlow.
Descubrimiento automático de activos de red
Descubre y clasifica los dispositivos de forma pasiva a partir del tráfico NetFlow, DHCP, DNS y ARP que ya circula por su red, sin escaneo activo ni agentes, lo que resulta adecuado para entornos OT e IoT. Los dispositivos se ordenan por tipo (servidor, estación de trabajo, impresora, IoT, equipos de red) y un dispositivo nuevo o desconocido se notifica en cuanto aparece. Los resultados completan el módulo de activos existente con volumen de tráfico, historial de conexiones y vulnerabilidades.
Disponible hoy
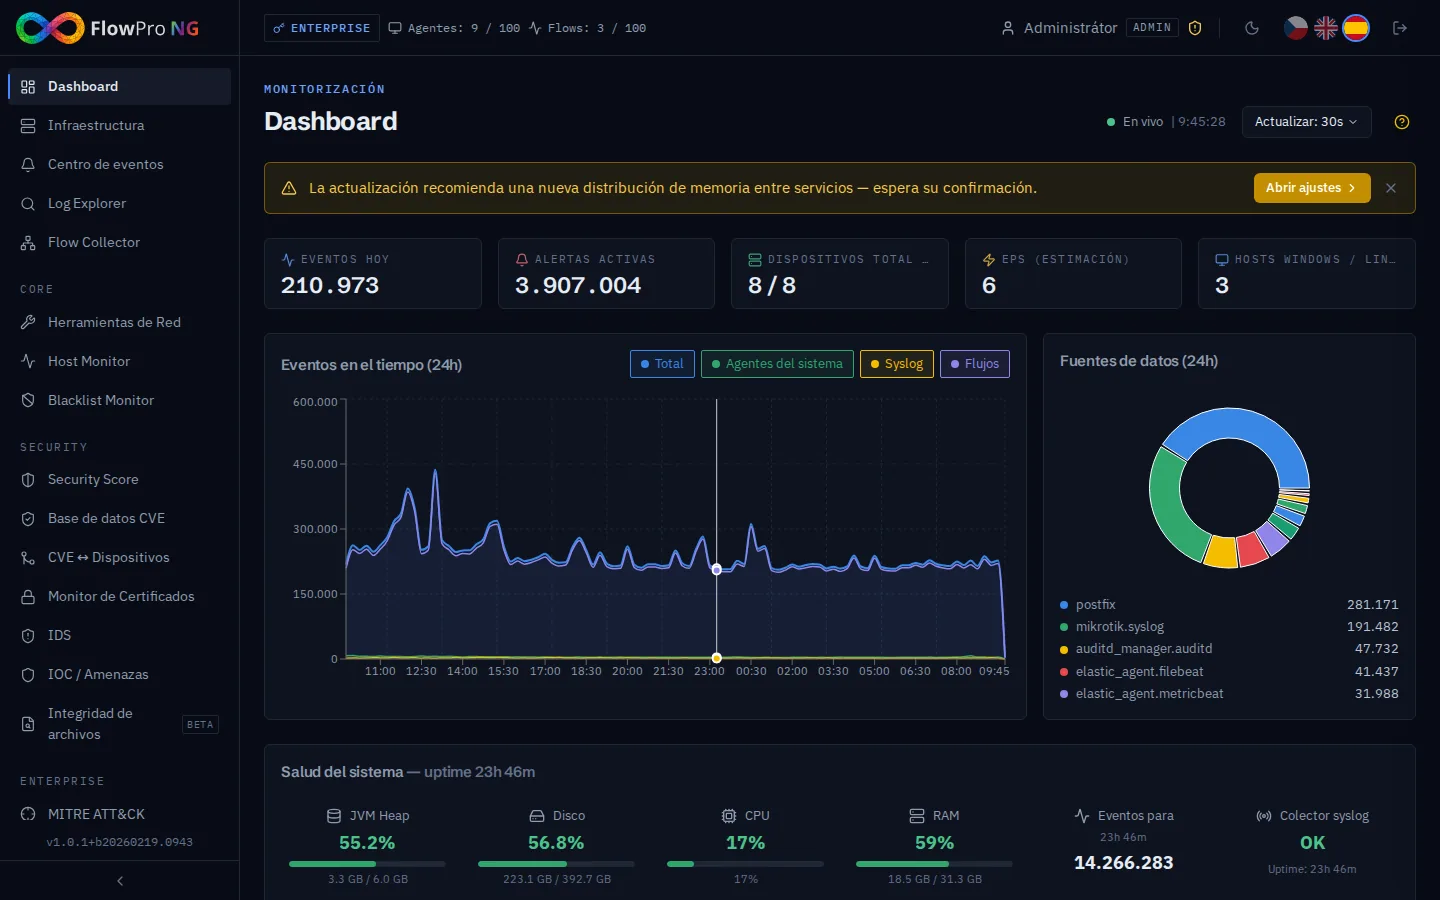
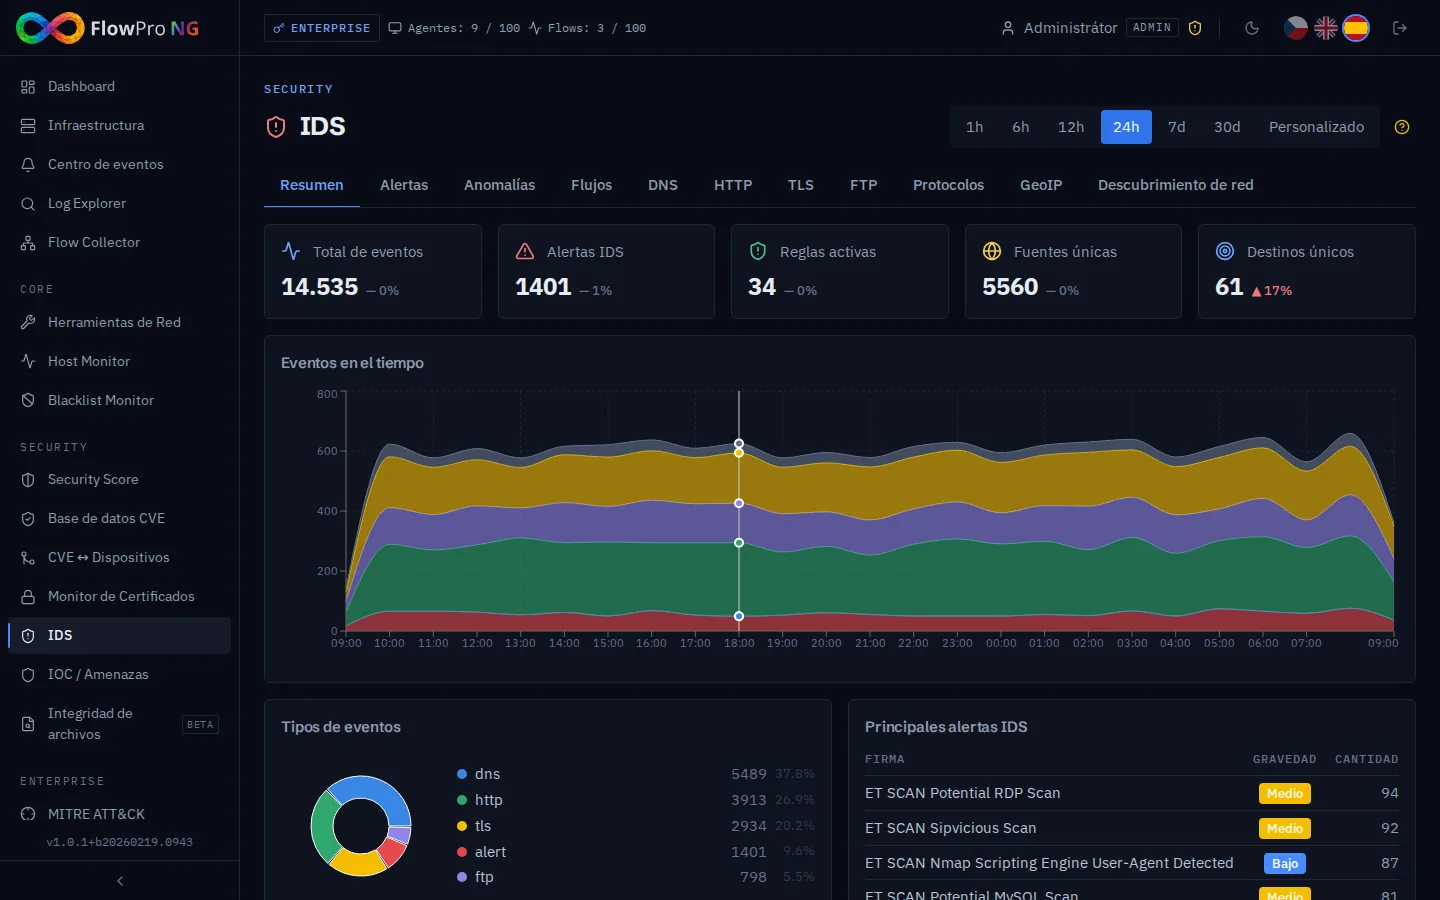
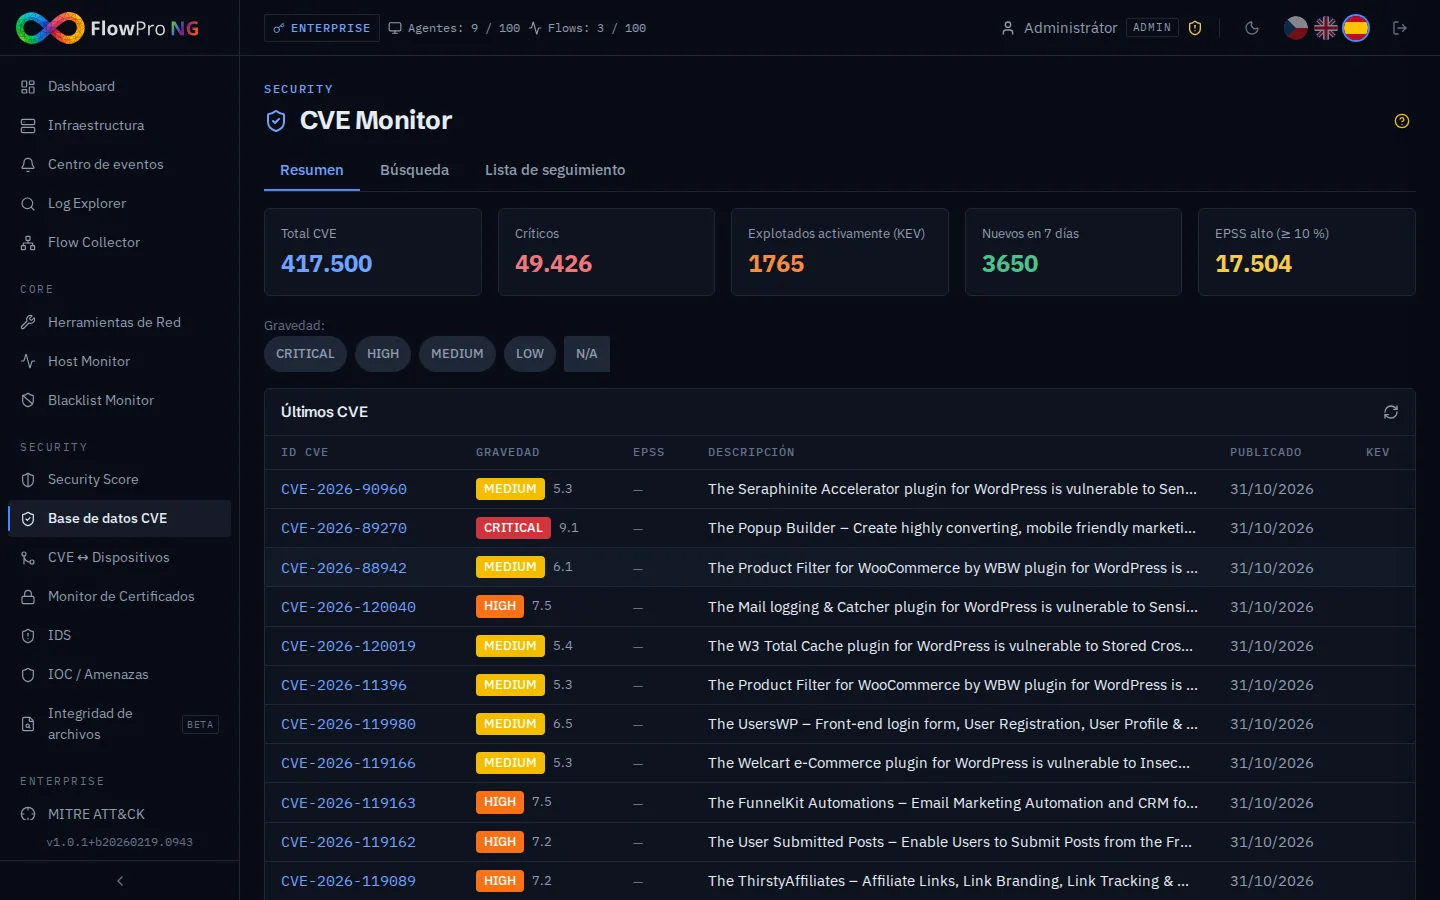
Pruebe los módulos beta
La prueba Enterprise de 14 días incluye los módulos beta. Gratis y sin tarjeta de pago.