Seguridad de red
Detección de anomalías de red: detecte el tráfico sospechoso en un minuto
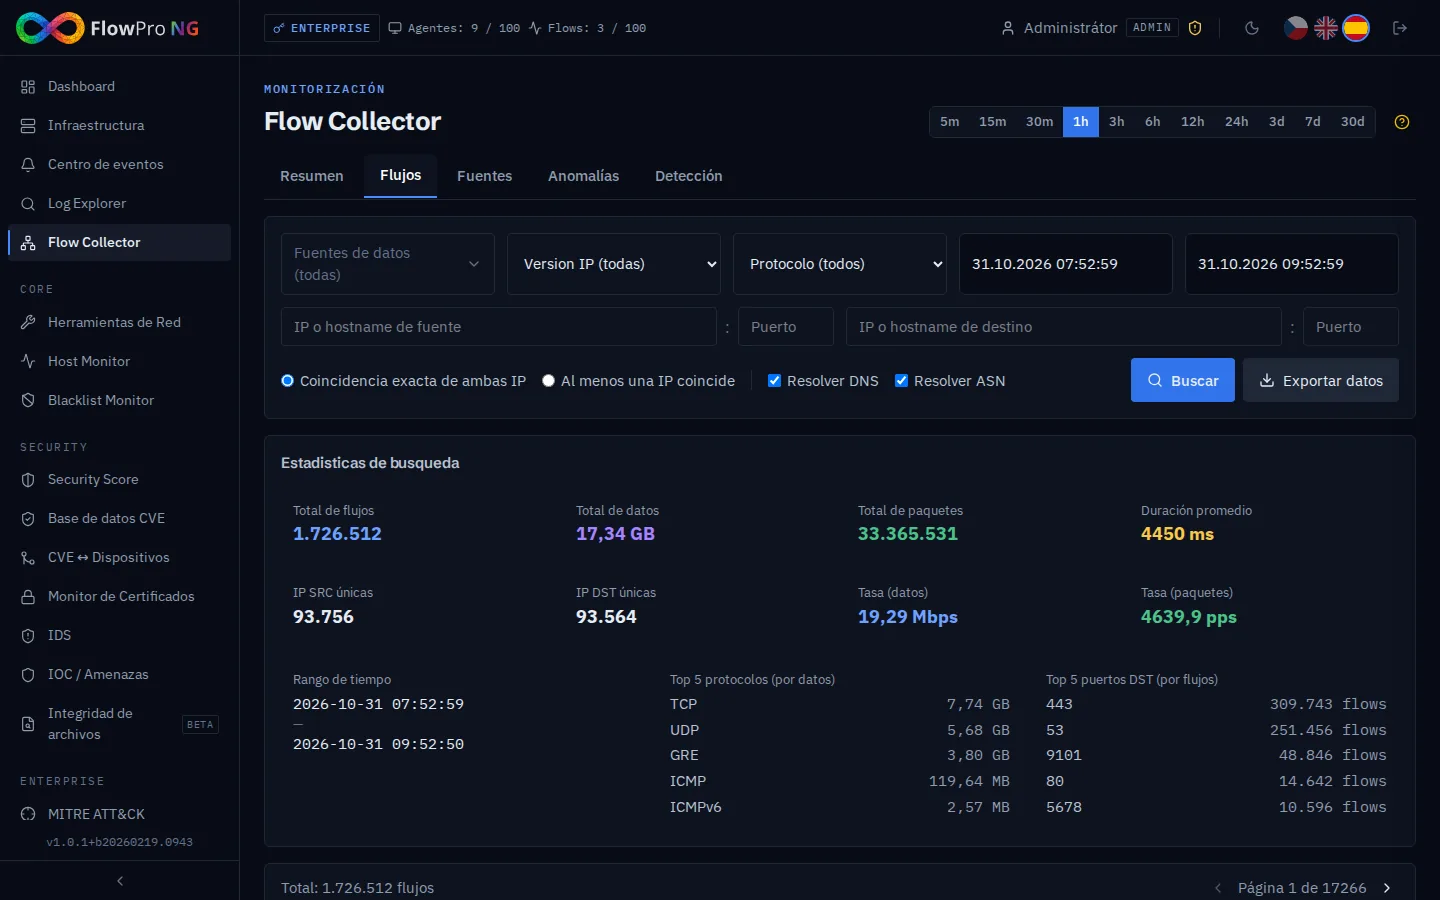
Un ataque en la red puede no dejar ningún log. Pero siempre deja rastro en el tráfico.
Una cámara infectada que contacta con el mismo servidor cada pocos minutos. Un equipo que de noche prueba SMB y RDP en decenas de direcciones internas. Un servidor que envía gigabytes de datos hacia fuera. Nada de esto aparece en los logs de las aplicaciones, pero en los flujos se ve con claridad.
A mano no encontrará nada entre millones de flujos. La detección de anomalías los revisa por usted, los compara con los umbrales configurados y muestra solo lo que merece atención, con su nivel de severidad.
Qué obtiene
Detección de anomalías de red en FlowPro NG
Escaneos y reconocimiento
Escaneos de puertos horizontales y verticales y ráfagas de conexiones fallidas (TCP RST). Detecta tanto a un atacante externo como a un equipo infectado que explora la red interna.
Inundaciones y ataques de amplificación
Inundaciones SYN, UDP e ICMP, amplificación DNS y amplificación mediante NTP, SSDP y Memcached. Ve quién es el objetivo y de dónde viene el tráfico.
Exfiltración y canales ocultos
Volumen de salida inusualmente alto desde una dirección, túneles DNS (muchos flujos DNS con paquetes grandes) y túneles ICMP (pings con carga inusualmente grande).
Atacante dentro de la red
Beaconing (conexiones a intervalos regulares y tamaño constante, típicas de servidores de control de malware), movimiento lateral por SMB, RDP, SSH y WinRM, fuerza bruta contra SSH, RDP, FTP y Telnet.
Minería, países de riesgo, fuera de horario
Tráfico en puertos típicos de pools de minería, tráfico hacia países de riesgo según GeoIP y actividad inusual fuera del horario laboral (22:00–06:00).
Umbrales, severidad y lista blanca
Active o desactive cada detección y defina su umbral y los límites de severidad media, alta y crítica. Añada un servidor de copias o una sonda de monitorización a la lista blanca para que no genere falsos positivos.
- NetFlow v5
- NetFlow v9
- IPFIX
- sFlow
- ClickHouse
- GeoIP
- DDoS
- SMB
- RDP
- SSH
- WinRM
- DNS
- NTP
- ICMP
Cómo funciona
En marcha en pocos pasos
- 01
Instale FlowPro NG
En un servidor Ubuntu 24.04 con un solo comando desde el repositorio APT. El colector de flujos y la detección de anomalías forman parte de todas las licencias, incluida la gratuita.
- 02
Envíe flujos desde su router
En el router o firewall, active la exportación NetFlow, IPFIX o sFlow hacia la dirección de FlowPro NG (puerto UDP 12051).
- 03
Las detecciones se ejecutan cada minuto
Las 17 detecciones arrancan con umbrales predeterminados. Los hallazgos aparecen en el Dashboard y en la pestaña Anomalías del Colector de flujos, con un mapa de orígenes y destinos.
- 04
Ajústelo a su red
En la pestaña Detección, ajuste umbrales y severidades y complete la lista blanca. Cada red es distinta y unos pocos cambios en los primeros días reducen mucho los falsos positivos.
FAQ
Preguntas frecuentes
¿Qué es la detección de anomalías de red?
¿Qué diferencia hay entre la detección de anomalías y un IDS?
¿FlowPro NG detecta un ataque DDoS?
¿Cómo reducir los falsos positivos?
¿La detección de anomalías es gratuita?
Soluciones relacionadas
Pruébelo en su propia red
La prueba Enterprise de 14 días desbloquea todos los módulos. La instala en su propio servidor, sin tarjeta de crédito.