Logs y detección
SIEM y gestión centralizada de logs: todos los eventos en un solo lugar
Tiene los logs. Nadie los lee.
Cada servidor, firewall y equipo registra lo que ocurre en él, pero cada uno en un sitio y formato distintos. Cuando hay un incidente, reconstruye el rastro a mano desde decenas de fuentes. Mientras tanto, un atacante puede borrar los logs del equipo comprometido.
Un SIEM reúne los logs en un solo lugar, fuera de los equipos monitorizados, los normaliza y busca de forma continua patrones de ataque conocidos. En lugar de revisar archivos recibe alertas: inicios de sesión fallidos, una nueva cuenta de administrador, un log de auditoría borrado.
Qué obtiene
SIEM y gestión de logs en FlowPro NG
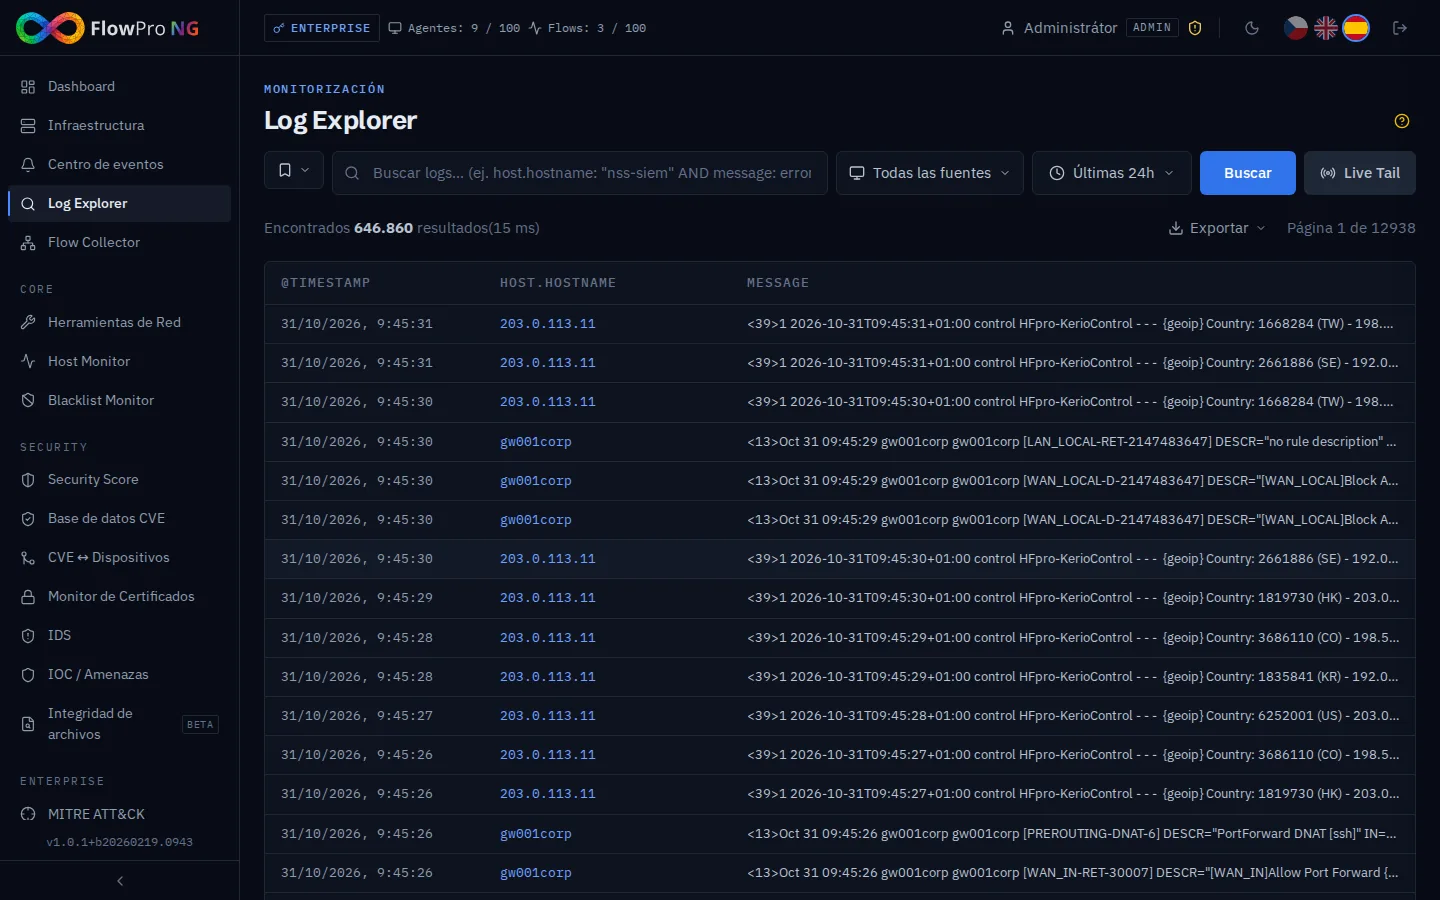
Explorador de logs
Búsqueda de texto completo y consultas KQL sobre todos los logs. Filtros por fuente, severidad y tiempo, estadísticas de campos, Live Tail de nuevos registros, búsquedas guardadas y exportación a CSV y JSON.
Más de 1.500 reglas de detección
Elastic Detection Engine con reglas predefinidas agrupadas por fuente de datos. Con un clic activa las reglas de las fuentes de las que realmente tiene datos. Paquetes de reglas propios para FortiGate, Linux, MikroTik, Ubiquiti y Windows.
Centro de eventos
Todas las alertas en un solo lugar, filtradas por severidad, estado y tiempo. Cada alerta pasa de abierta a resuelta o falso positivo. Operaciones masivas, comentarios y silenciar una regla sin desactivarla.
Elastic Agent y syslog
Instale Elastic Agent en Linux, Windows y macOS con un solo comando y gestiónelo de forma centralizada con Fleet. Routers, firewalls y otros dispositivos de red envían logs por syslog (UDP 514).
Alertas donde las verá
Envíe las nuevas alertas por correo, Telegram, Slack, ntfy.sh al móvil o a su propio webhook. Las reglas se pueden importar y exportar en formato NDJSON.
Retención por categoría de datos
Defina por separado cuánto tiempo se conservan los datos en 10 categorías (syslog, IDS, métricas, auditoría, flujos y más). Los logs antiguos los elimina una política ILM de Elasticsearch, los flujos un TTL de ClickHouse. El límite máximo depende de su licencia.
- Elasticsearch
- Elastic Agent
- Fleet
- Syslog
- Logstash
- KQL
- Linux
- Windows
- macOS
- FortiGate
- MikroTik
- Ubiquiti
- NIS2
Cómo funciona
En marcha en pocos pasos
- 01
Instale FlowPro NG
En un servidor Ubuntu 24.04 con un solo comando desde el repositorio APT. Elasticsearch, Fleet Server y Logstash para syslog se configuran automáticamente.
- 02
Conecte las fuentes de logs
Despliegue Elastic Agent en servidores y equipos con el comando que genera FlowPro NG. Dirija los dispositivos de red a la dirección del servidor por syslog. Las nuevas fuentes aparecen en el Inventario de activos.
- 03
Active reglas y canales
En Configuración, active las reglas de las categorías que reciben datos y elija adónde enviar las alertas. A partir de ahí solo atiende lo que aparece en el Centro de eventos.
FAQ
Preguntas frecuentes
¿Qué es un SIEM?
¿Qué diferencia hay entre SIEM y gestión de logs?
¿Necesito un SIEM por NIS2?
¿El SIEM de FlowPro NG es gratuito?
¿Salen mis logs de mi red?
Soluciones relacionadas
Pruébelo en su propia red
La prueba Enterprise de 14 días desbloquea todos los módulos. La instala en su propio servidor, sin tarjeta de crédito.