01
Introducción a FlowPro NG
¿Qué es FlowPro NG?
FlowPro NG es una plataforma integral para la monitorización, análisis y gestión de la seguridad de infraestructuras TI. Combina SIEM (Security Information and Event Management), análisis de flujos de red (NetFlow/IPFIX), detección de amenazas, monitorización de vulnerabilidades y gestión de cumplimiento en una solución integrada.
El sistema está diseñado para organizaciones pequeñas y medianas, proveedores de servicios (MSP/MSSP) y equipos de seguridad que necesitan visibilidad de seguridad de nivel empresarial a un costo accesible. FlowPro NG es único al combinar análisis NetFlow nativo, 20 tipos de honeypots, monitorización CVE/EPSS/KEV y 6 marcos de cumplimiento en una sola plataforma.
Arquitectura del sistema
FlowPro NG consta de varios componentes clave:
- •Elasticsearch — almacenamiento de logs y eventos de seguridad con búsqueda de texto completo
- •PostgreSQL — base de datos relacional para configuración, usuarios, licencias y datos de compliance
- •Kafka — message broker para la ingesta fiable de datos NetFlow de alto rendimiento
- •Logstash — recopilación de syslog (UDP 514), normalización y pipeline de enriquecimiento
- •nfacctd (pmacct) — colector NetFlow/IPFIX (UDP 12051)
- •Elastic Agent / Fleet — recopilación de logs desde máquinas cliente (Linux, Windows, macOS)
- •Suricata IDS — sistema de detección de intrusiones en red con inspección profunda DNS/HTTP/TLS
- •FastAPI backend — REST API con soporte WebSocket para streaming de datos en tiempo real
- •React frontend — interfaz web moderna con tema oscuro y diseño responsivo
Resumen de módulos
FlowPro NG ofrece un amplio conjunto de módulos organizados en niveles de licencia:
Siempre disponibles (Free) — 5 agentes, 1 fuente de flujo, 30 días retención
| Módulo | Descripción |
|---|---|
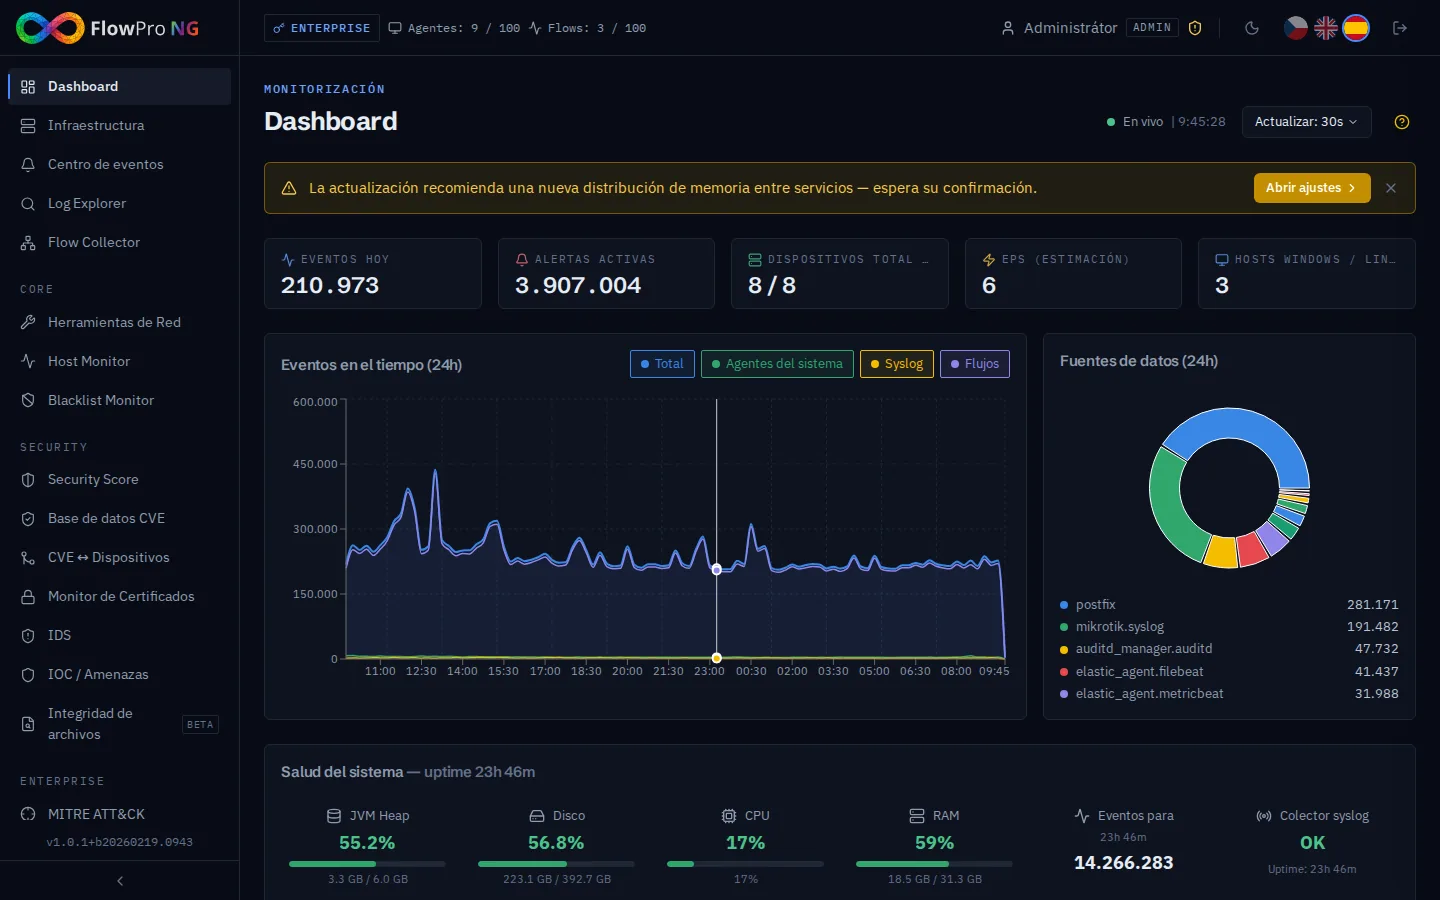
| Dashboard | Estado de la infraestructura en tiempo real — gráficos, estadísticas, resumen de agentes |
| Activos | Inventario y monitorización de agentes activos — fuentes Fleet, Syslog, NetFlow |
| Centro de eventos | Gestión de alertas de seguridad con niveles de gravedad, flujo de trabajo y comentarios |
| Log Explorer | Búsqueda avanzada de logs con filtros, regex y seguimiento en vivo |
| Flow Collector | Recopilación y análisis NetFlow/IPFIX — top-talkers, ancho de banda, detección de anomalías, mapa geo |
| Configuración | Configuración del sistema, usuarios, notificaciones, reglas de firewall, retención de datos |
Nivel Core — 50 agentes, 3 fuentes de flujo, 6 meses de retención
| Módulo | Descripción |
|---|---|
| Herramientas de red | 36+ utilidades de diagnóstico — DNS lookup, ping, traceroute, auditoría SSL, escaneo de puertos, whois, GeoIP y más |
| VPN Pilot | Gestión de túneles VPN y clientes — configuración WireGuard / OpenVPN, códigos QR para móvil |
| Host Monitor | Monitorización de disponibilidad de servicios — HTTP/HTTPS, TCP, ICMP, DNS (5 tipos de sondas), alertas |
| Blacklist Monitor | Verificación de dominios e IPs en feeds públicos DNSBL, herramienta de verificación rápida |
Nivel Security — 200 agentes, 10 fuentes de flujo, 365 días retención
| Módulo | Descripción |
|---|---|
| Security Score | Puntuación de postura de seguridad general (0–100) agregada de todos los módulos activos |
| CVE Monitor | Monitorización de vulnerabilidades desde NVD con puntuación CVSS/EPSS/KEV |
| CVE ↔ Activos | Vista cruzada de activos vs. sus CVEs — seguimiento de estado por dispositivo |
| Gestión de Certificados | Monitorización de certificados TLS/SSL — alertas de vencimiento, grado A–F, registros CT |
| IDS (Suricata) | Detección de intrusiones en red — alertas, desglose DNS/HTTP/TLS, gestión de reglas |
| IOC / Inteligencia de Amenazas | Correlación con feeds de amenazas (AbuseIPDB, GreyNoise) — búsquedas de IP/dominio/hash |
Nivel Enterprise — agentes ilimitados, fuentes de flujo ilimitadas, retención ilimitada
| Módulo | Descripción |
|---|---|
| Análisis IA | Análisis automático de eventos de seguridad impulsado por LLM (Ollama / proxy en la nube) |
| MITRE ATT&CK | Mapa de calor de técnicas de ataque de datos IDS/Honeypot/Threat Intel, análisis de cobertura, cronología |
| DNS Pasivo | Historial de consultas DNS de Suricata — quién resolvió qué dominio y cuándo |
| Honeypot | Integración T-Pot honeypot — 20 tipos de honeypots, seguimiento de atacantes en tiempo real, captura de credenciales |
| Shodan | Monitorización de superficie de ataque — puertos abiertos, vulnerabilidades y CVEs desde Shodan |
| NIS2 Cumplimiento | 6 marcos regulatorios (ISO27001, NIS2, NIST, GDPR, SOC2, CIS), 130 controles, evaluación automatizada |
| NIS2 AI Advisor | Chatbot RAG especializado en la directiva NIS2 — respuestas respaldadas por artículos específicos y su estado de compliance |
Niveles de licencia
El sistema ofrece 4 niveles de licencia con un conjunto creciente de funciones:
| Tier | Módulos incluidos | Agentes | Fuentes de flujo | Retención |
|---|---|---|---|---|
| Free | Dashboard, Activos, Centro de eventos, Log Explorer, Flow Collector, Configuración, Documentación | 5 | 1 | 30 días |
| Core | + Herramientas de red, VPN Pilot, Monitor de Host, Monitor de Lista Negra | 50 | 3 | 6 meses |
| Security | + Security Score, CVE Monitor, CVE ↔ Activos, Gestión de Certificados, IDS, IOC / Amenazas | 200 | 10 | 365 días |
| Enterprise | + Análisis IA, MITRE ATT&CK, DNS Pasivo, Honeypot, Shodan, NIS2 Cumplimiento, NIS2 AI Advisor | ∞ | ∞ | Ilimitada |
Requisitos del sistema
| Parámetro | Mínimo | Recomendado |
|---|---|---|
| CPU | 4 núcleos | 8+ núcleos |
| RAM | 16 GB | 32+ GB |
| Disco | 100 GB SSD | 500+ GB NVMe SSD |
| OS | Ubuntu 24.04 / 26.04 LTS | Ubuntu 26.04 LTS |
| Virtualización | VM completa (KVM) o servidor físico — LXC/contenedores no compatibles | VM dedicada / servidor físico |
| Red | 1 Gbps | 1 Gbps+, IP pública recomendada para agentes Fleet / syslog |
| Internet | Requerido (feeds CVE, licencia, logs CT) | Recomendado conexión permanente |