Detección de intrusiones
IDS Suricata: vea el ataque que superó el firewall
Un firewall deja pasar lo permitido. Lo que se esconde dentro de ese tráfico ya no lo revisa.
Un ataque a un servidor web por el puerto 443, un equipo infectado que contacta con su servidor de control o la explotación de una vulnerabilidad conocida parecen tráfico permitido normal para un firewall. Solo el contenido de los paquetes los delata.
Suricata es un IDS de código abierto probado, pero por sí solo solo genera un gran archivo de eventos. FlowPro NG los convierte en una vista que muestra lo importante, de dónde viene el ataque y a qué equipos afecta.
Qué obtiene
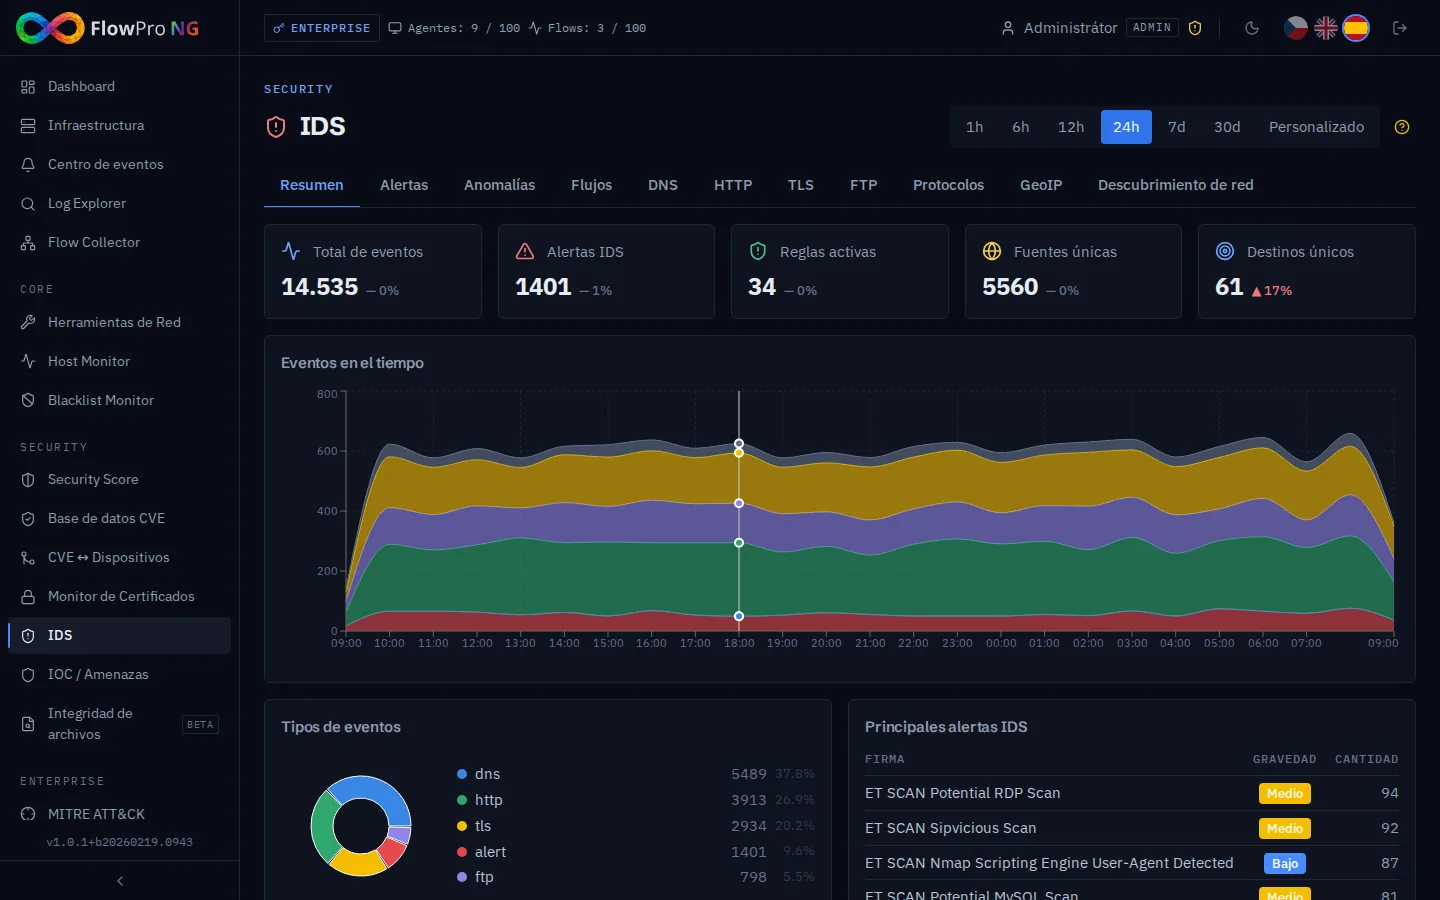
Detección de intrusiones (IDS) en FlowPro NG
Alertas con severidad y tendencia
Número de alertas, firmas únicas e IP de origen comparados con el periodo anterior. La severidad se deriva de la categoría de la regla, así que las alertas críticas aparecen arriba.
DNS, HTTP, TLS y FTP en detalle
Qué dominios consultan sus equipos, qué URL y métodos usan, qué versiones de TLS y conjuntos de cifrado. Un clic en un dominio, hostname o SNI abre el detalle con línea temporal e IP de origen.
Búsqueda por JA3 y vista por equipo
La huella del cliente TLS (JA3) ayuda a encontrar el mismo malware en otros equipos. La vista por equipo resume sus alertas, conexiones y protocolos en un solo lugar.
Menos falsos positivos
El asistente de reglas ruidosas muestra las firmas que generan más alertas y facilita desactivarlas. Las reglas ET Open se actualizan automáticamente cada día en el sensor.
Varios sensores en una vista
Un sensor en el perímetro, otro en la sala de servidores o en una sucursal. Todos envían datos a un mismo FlowPro NG y se cambia entre sensores con un solo selector.
Mapa GeoIP, anomalías y exportación
El mapa muestra de dónde vienen los ataques. Las pestañas Anomalías, Flujos y Protocolos completan la imagen del tráfico. Exporte resultados a CSV, JSON o PDF, hasta 10.000 registros a la vez.
- Suricata
- EVE JSON
- ET Open
- Elastic Agent
- Elasticsearch
- SPAN
- TZSP
- MikroTik
- DNS
- HTTP
- TLS
- FTP
- JA3
- GeoIP
- MITRE ATT&CK
Cómo funciona
En marcha en pocos pasos
- 01
Prepare un sensor
Ejecute el script de instalación en un servidor Linux en el perímetro de la red. Instala Suricata, configura la interfaz monitorizada y su red (HOME_NET) y descarga las reglas ET Open.
- 02
Lleve el tráfico al sensor
El sensor observa el tráfico directamente en el gateway o recibe una copia desde un puerto espejo (SPAN). Desde un router MikroTik también se puede enviar el tráfico por TZSP con la herramienta Packet Sniffer.
- 03
Datos visibles en dos minutos
Elastic Agent en el sensor envía los eventos EVE JSON a FlowPro NG. Aparecen en el módulo IDS en 1–2 minutos y las alertas van directamente al Centro de eventos.
FAQ
Preguntas frecuentes
¿Qué es un IDS?
¿Qué diferencia hay entre IDS e IPS?
¿Dónde colocar el sensor Suricata?
¿Ve el IDS el tráfico cifrado?
¿Salen datos de mi red?
Soluciones relacionadas
Pruébelo en su propia red
La prueba Enterprise de 14 días desbloquea todos los módulos. La instala en su propio servidor, sin tarjeta de crédito.