Tráfico de red
Análisis NetFlow: sepa qué ocurre en su red
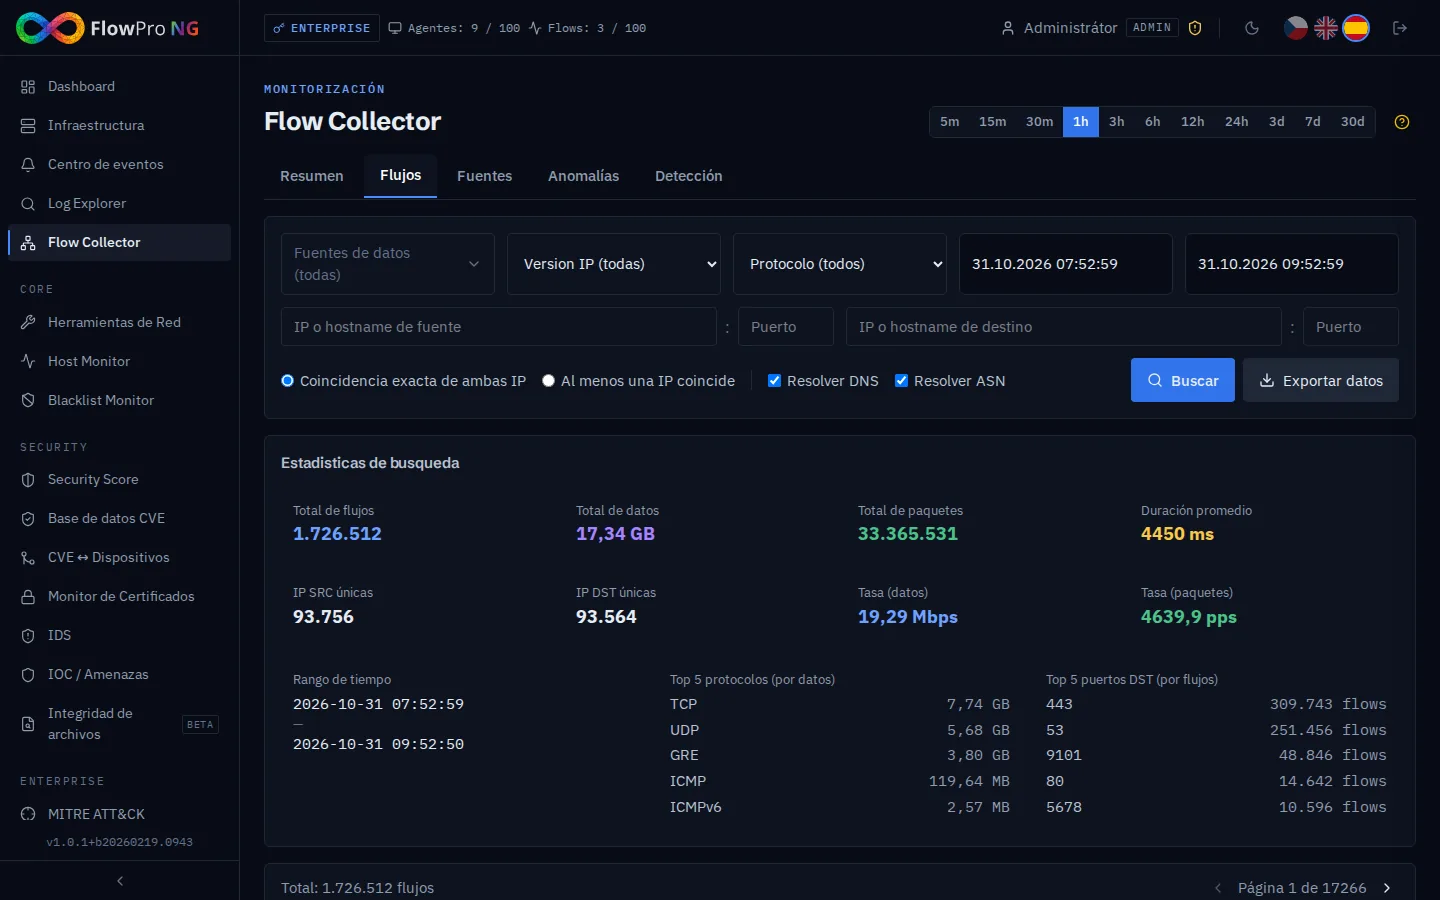
Los logs dicen qué pasó en un equipo. Los flujos dicen qué pasó en la red.
Un equipo que no admite agente (impresora, cámara, PLC, IoT) nunca aparece en los logs, pero el router sí ve su tráfico. Cuando un equipo infectado empieza a conectarse a un servidor desconocido en el extranjero o alguien copia datos hacia fuera, los flujos lo muestran antes que cualquier log.
Casi cualquier router o firewall que ya tenga puede exportar NetFlow. Basta con activar la exportación y dirigirla a FlowPro NG: sin hardware adicional ni cambios en la topología de red.
Qué obtiene
Análisis NetFlow en FlowPro NG
NetFlow v5/v9, IPFIX y sFlow
El colector acepta flujos de Cisco, MikroTik, Fortinet, Juniper, Ubiquiti y Linux (softflowd). Los datos pasan por Kafka a ClickHouse, así que una consulta sobre millones de flujos tarda una fracción de segundo.
Top talkers y conversaciones
Qué equipo envía más datos, hacia dónde y con qué protocolo. Rankings de IP de origen y destino, puertos y pares que se comunican, para cualquier periodo.
Mapa GeoIP y ASN
Cada flujo se enriquece con país, ciudad, ASN y proveedor. El mapa muestra al instante el tráfico hacia países con los que normalmente no se comunica.
17 detecciones de anomalías
Cada minuto se evalúan escaneos de puertos, inundaciones SYN/UDP/ICMP, amplificación DNS y NTP, fuerza bruta, beaconing, movimiento lateral, túneles DNS e ICMP, minería de criptomonedas y exfiltración de datos.
Navegador de flujos individuales
Cuando necesita el detalle, busque una conexión concreta por IP, puerto, protocolo u hora y expórtela como evidencia de un incidente.
Anomalías con umbrales ajustables
Las anomalías detectadas aparecen en el Panel principal y en la pestaña Anomalías con gravedad, origen y destino. Umbrales, gravedad y excepciones se ajustan por detección.
- NetFlow v5
- NetFlow v9
- IPFIX
- sFlow
- Cisco
- MikroTik
- Fortinet
- Juniper
- Ubiquiti
- softflowd
- ClickHouse
- GeoIP
Cómo funciona
En marcha en pocos pasos
- 01
Instale FlowPro NG
En un servidor Ubuntu 24.04 con un solo comando desde el repositorio APT. El colector de flujos forma parte de todas las licencias, incluida la gratuita.
- 02
Active la exportación de flujos
En el router o firewall, dirija la exportación NetFlow/IPFIX/sFlow a la dirección de FlowPro NG (puerto UDP 12051). La documentación incluye MikroTik y Linux.
- 03
Datos visibles en un minuto
La fuente aparece sola. La detección de anomalías funciona desde el principio con umbrales predeterminados que luego ajusta a su red.
FAQ
Preguntas frecuentes
¿Qué diferencia hay entre NetFlow y el espejado de puertos?
¿Qué equipos pueden exportar NetFlow?
¿El análisis NetFlow es gratuito?
¿Cuántos datos y qué servidor necesito?
¿Salen datos de mi red?
Soluciones relacionadas
Pruébelo en su propia red
La prueba Enterprise de 14 días desbloquea todos los módulos. La instala en su propio servidor, sin tarjeta de crédito.