Funciones
De los logs y flujos de red
a su auditoría NIS2
25 módulos que se ejecutan en su propio servidor: búsqueda en logs, detección de intrusiones, análisis NetFlow, seguimiento de vulnerabilidades y cumplimiento normativo. A continuación los repasamos uno a uno.
flowpro.local/mitre-attack
01
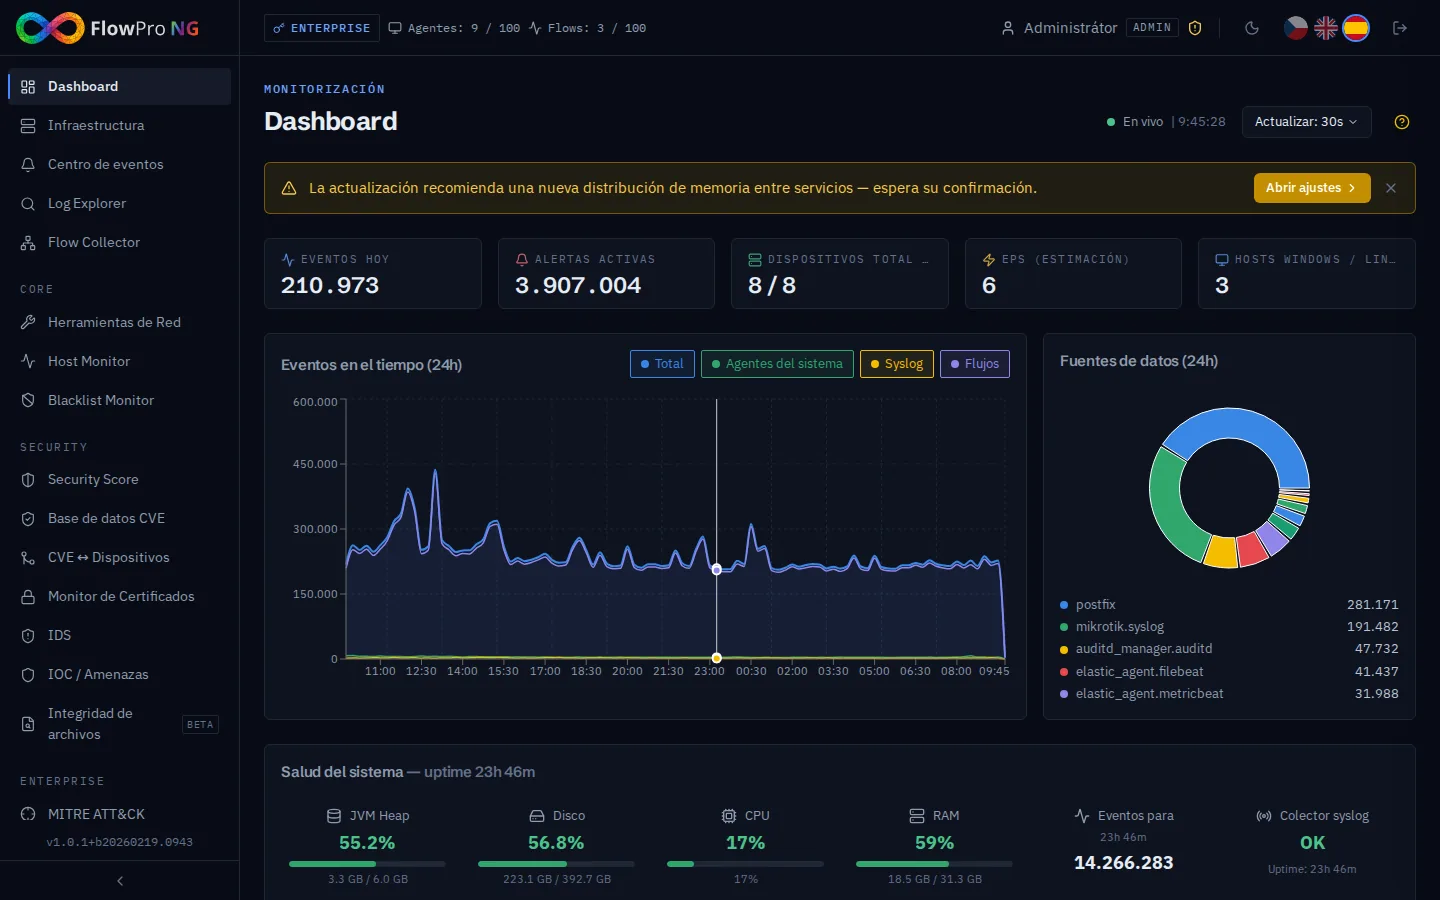
Panel en tiempo real
- Panel actualizado vía WebSocket cada 10 segundos — sin necesidad de actualización manual
- Tarjetas estadísticas con indicadores de tendencia: eventos totales, alertas de seguridad, fuentes activas, estado del sistema
- Mapa de amenazas — visualización geográfica del tráfico entrante y saliente (coropleta)
- Monitor de salud de servicios — monitoreo automático cada 60s de 8 servicios del sistema con alertas de banner rojo
- Panel de monitores de disponibilidad y anomalías de flujo con visualización en mapa
flowpro.local/dashboard
02
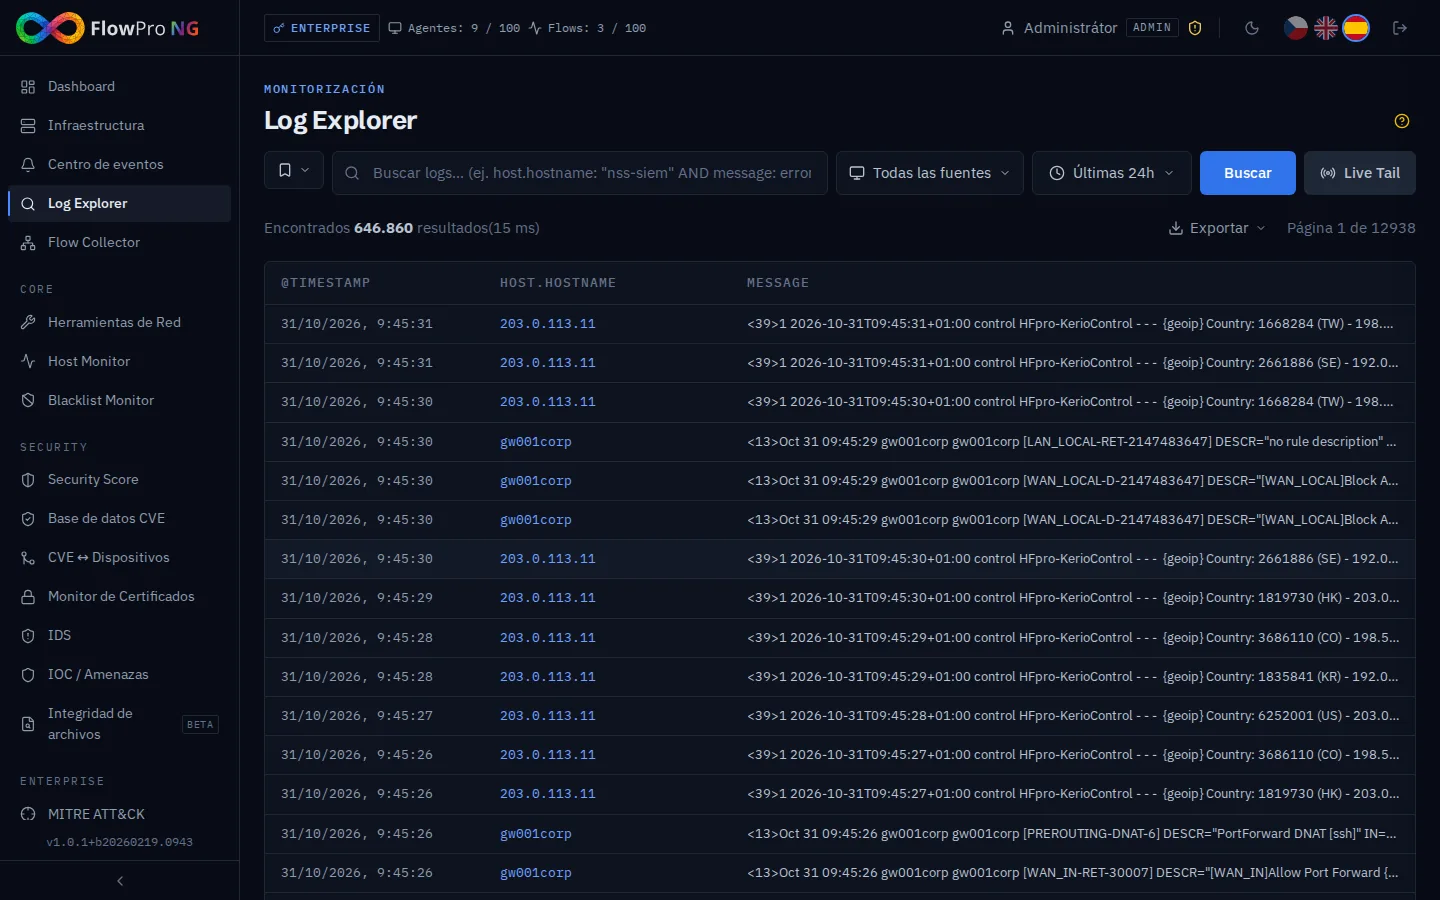
Explorador de logs
- Búsqueda de texto completo en miles de millones de registros con respuesta inferior a un segundo (Elasticsearch)
- Filtrado avanzado por fuente, severidad, rango temporal y campos personalizados
- Live Tail — transmisión en tiempo real de nuevos registros de log vía WebSocket
- Búsquedas guardadas (CRUD) y estadísticas de campos (análisis a nivel de columna)
- Exportación a CSV y JSON con paginación search_after para grandes volúmenes de datos
flowpro.local/log-explorer
03
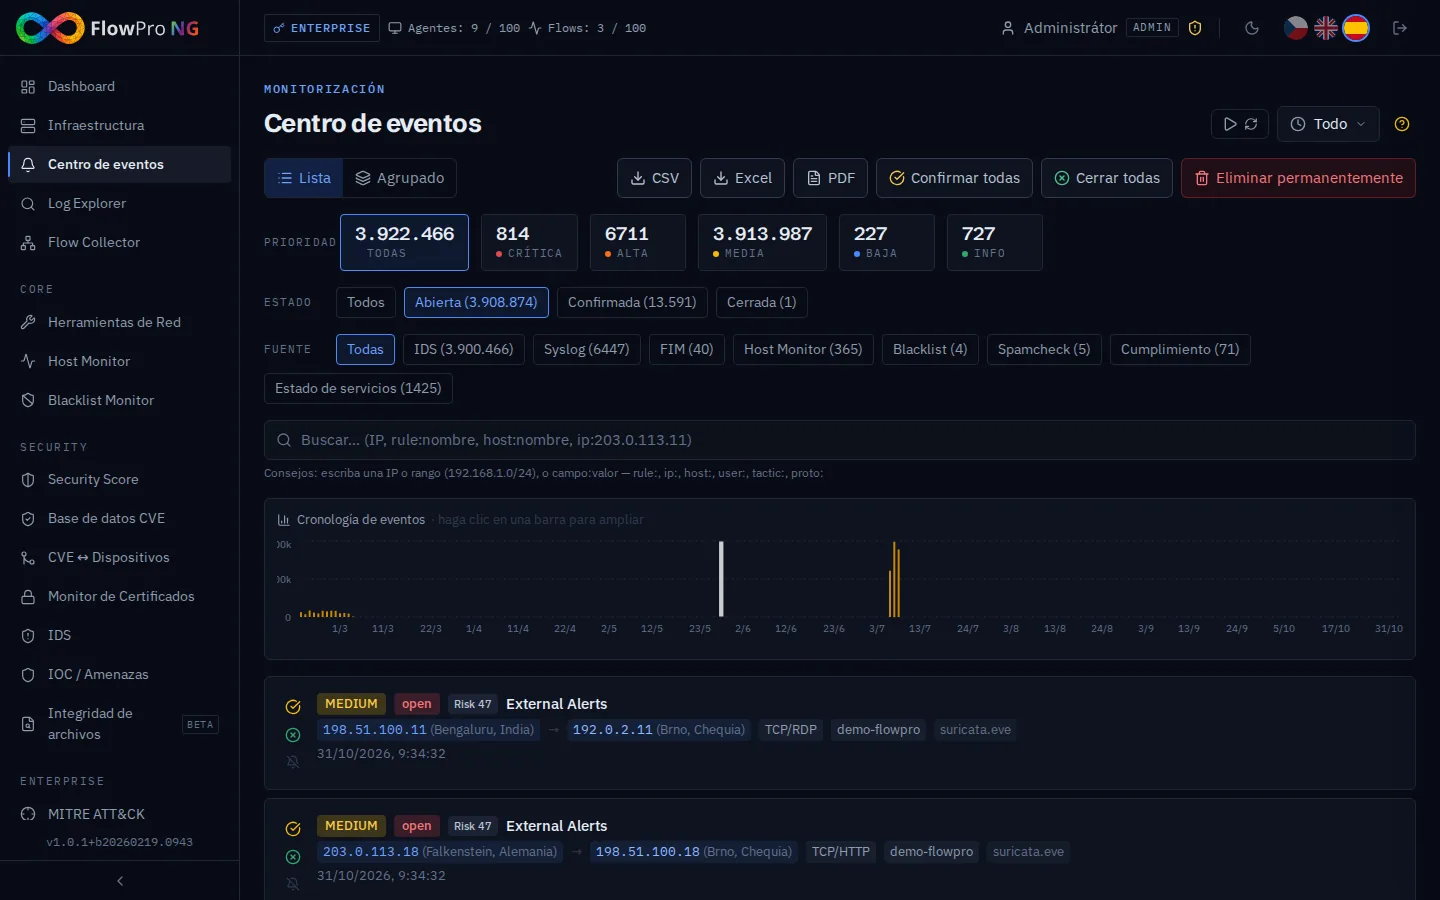
Centro de eventos y alertas
- Elastic Detection Engine con más de 1.500 reglas predefinidas + 5 reglas personalizadas MikroTik
- Filtros en cascada — combine severidad y estado para un triaje preciso de alertas
- Pestaña de eventos del sistema — eventos de salud de servicios, cumplimiento, disponibilidad y auditoría de contraseñas
- 5 canales de notificación: Telegram, Slack, Email, ntfy.sh, Webhook
- Operaciones masivas, comentarios en alertas y gestión de reglas silenciadas
flowpro.local/alerts
04
Sistema de detección de intrusiones (IDS)
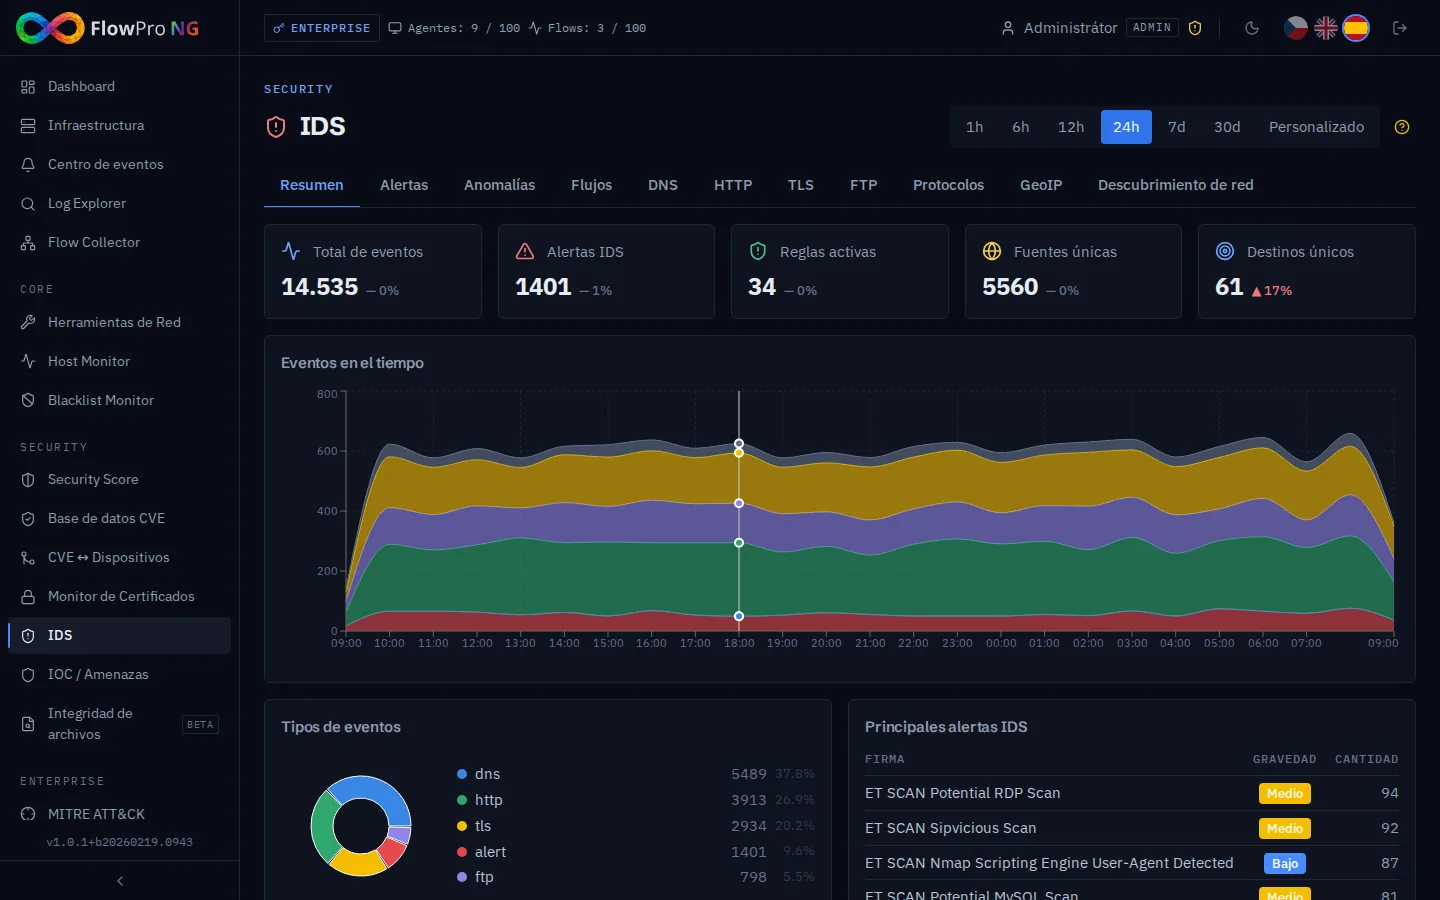
- Detección de intrusiones de red basada en Suricata con procesamiento EVE JSON
- Análisis profundo: consultas DNS, solicitudes HTTP, handshakes TLS, sesiones FTP
- Geolocalización de atacantes en mapa interactivo con enriquecimiento GeoIP
- Tendencias de alertas con comparación de período anterior
- Exportación a CSV, JSON, PDF (hasta 10.000 registros por exportación)
flowpro.local/ids
05
Flow Collector (análisis NetFlow)
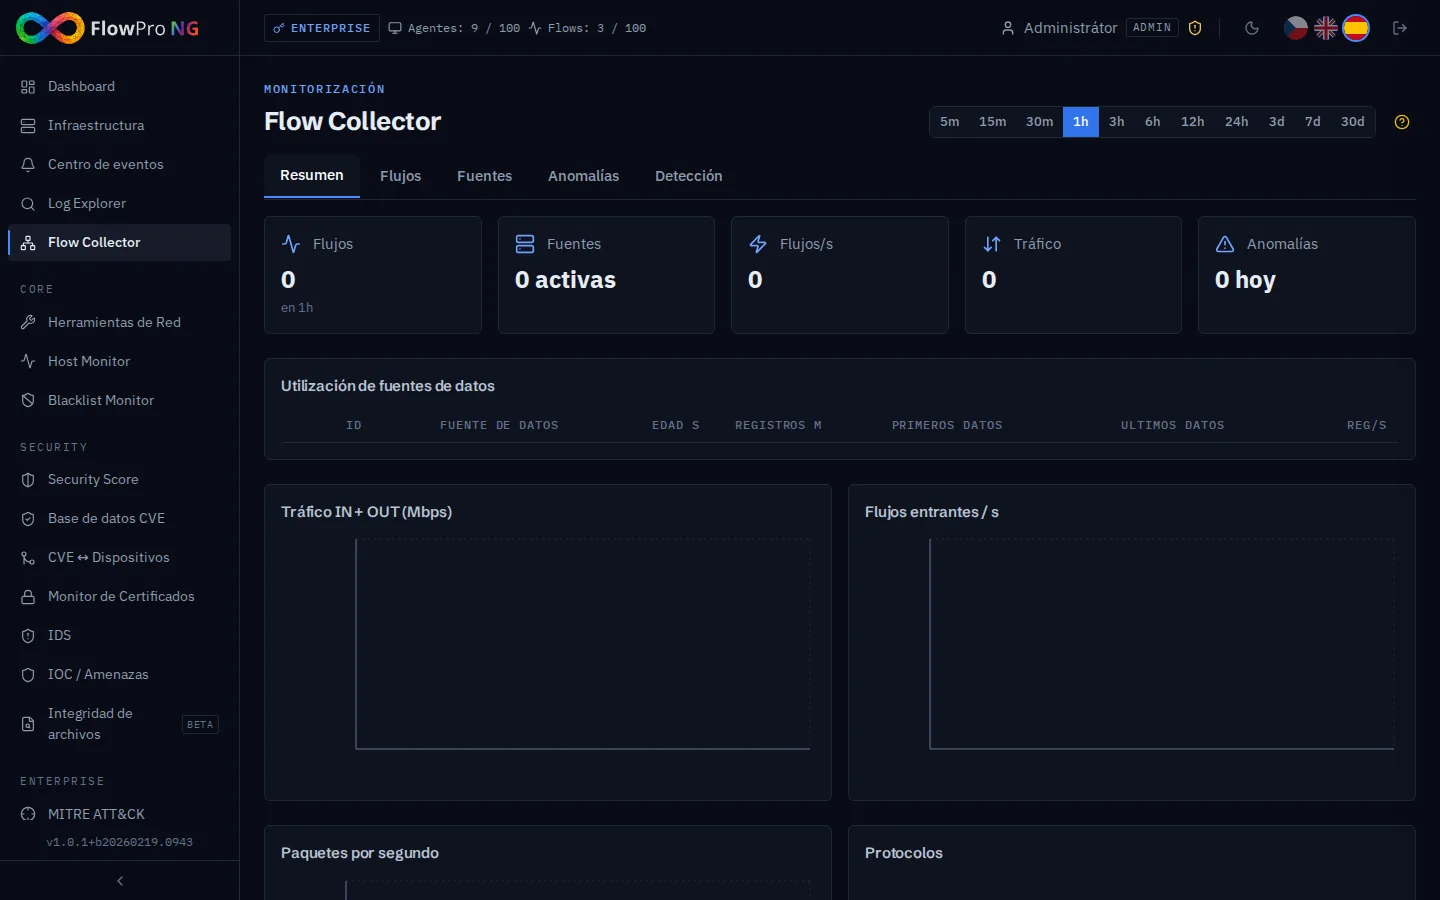
- Recopilación NetFlow v5/v9, sFlow, IPFIX vía nfacctd (pmacct)
- Almacenamiento de alto rendimiento con procesamiento de flujos Apache Kafka
- 5 pestañas: Resumen (mapa 780×660), Flujos (búsqueda y exportación), Fuentes, Anomalías, Detección
- Detección de anomalías basada en ML (picos de ancho de banda, escaneos de puertos, exfiltración de datos)
- Gestión de fuentes con visualización geográfica en mapa
flowpro.local/flowpro
06
Análisis de seguridad con IA
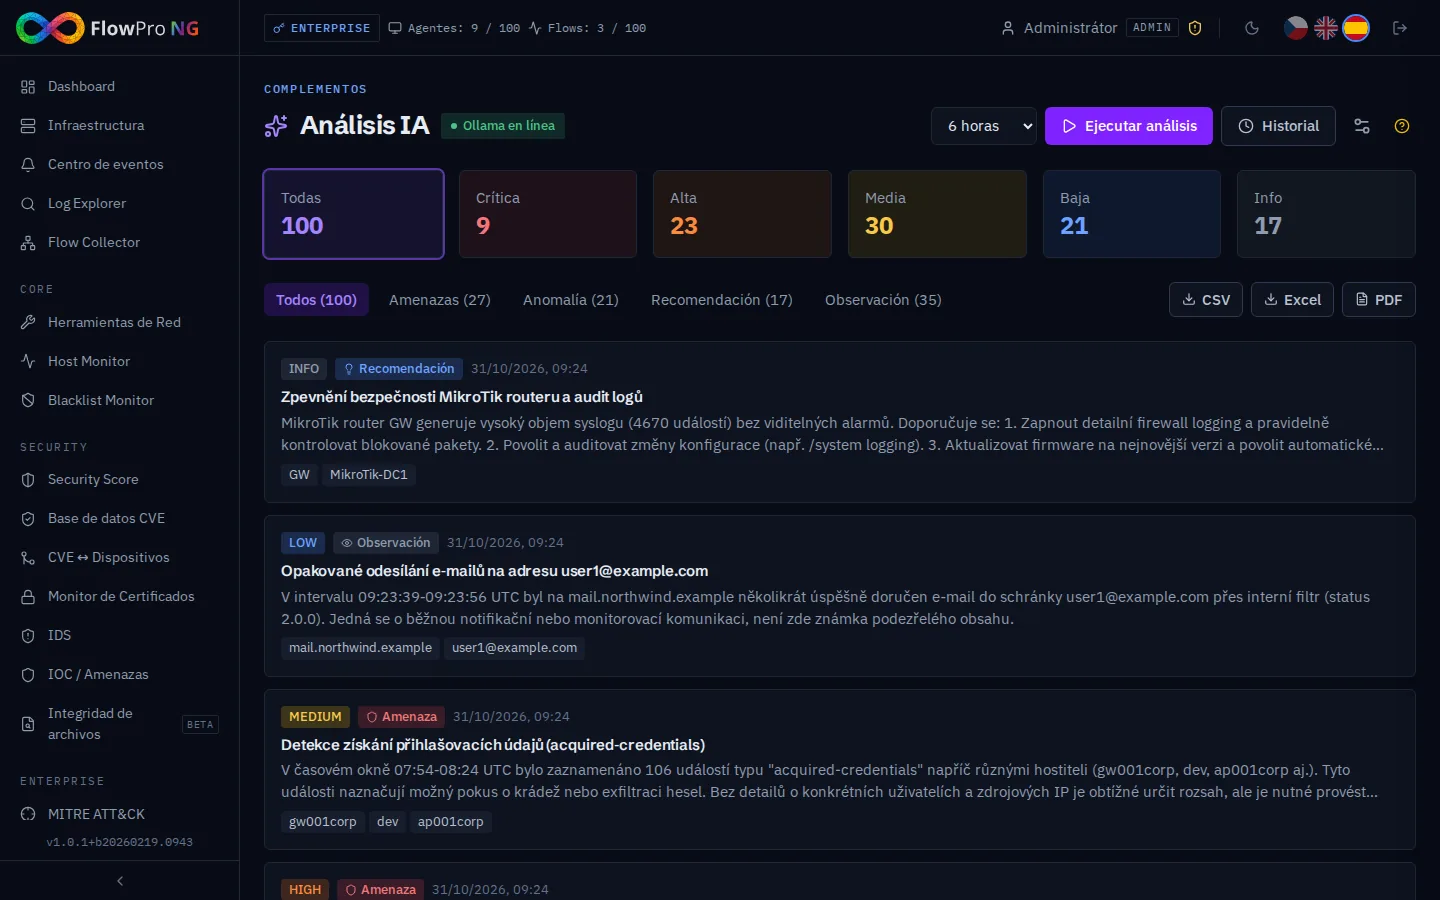
- LLM local vía Ollama (qwen2.5:72b, gpt-oss:120b) o proxy seguro en la nube
- Clasificación automática de amenazas con mapeo MITRE ATT&CK
- Compliance Chat — chatbot RAG NIS2 (221 bloques semánticos, pgvector, nomic-embed-text)
- Transmisión de tokens vía WebSocket para salida de análisis en tiempo real
- Exportación de hallazgos a CSV, JSON, PDF con recomendaciones ordenadas por severidad
flowpro.local/ai-analysis
07
Automatización de cumplimiento NIS2
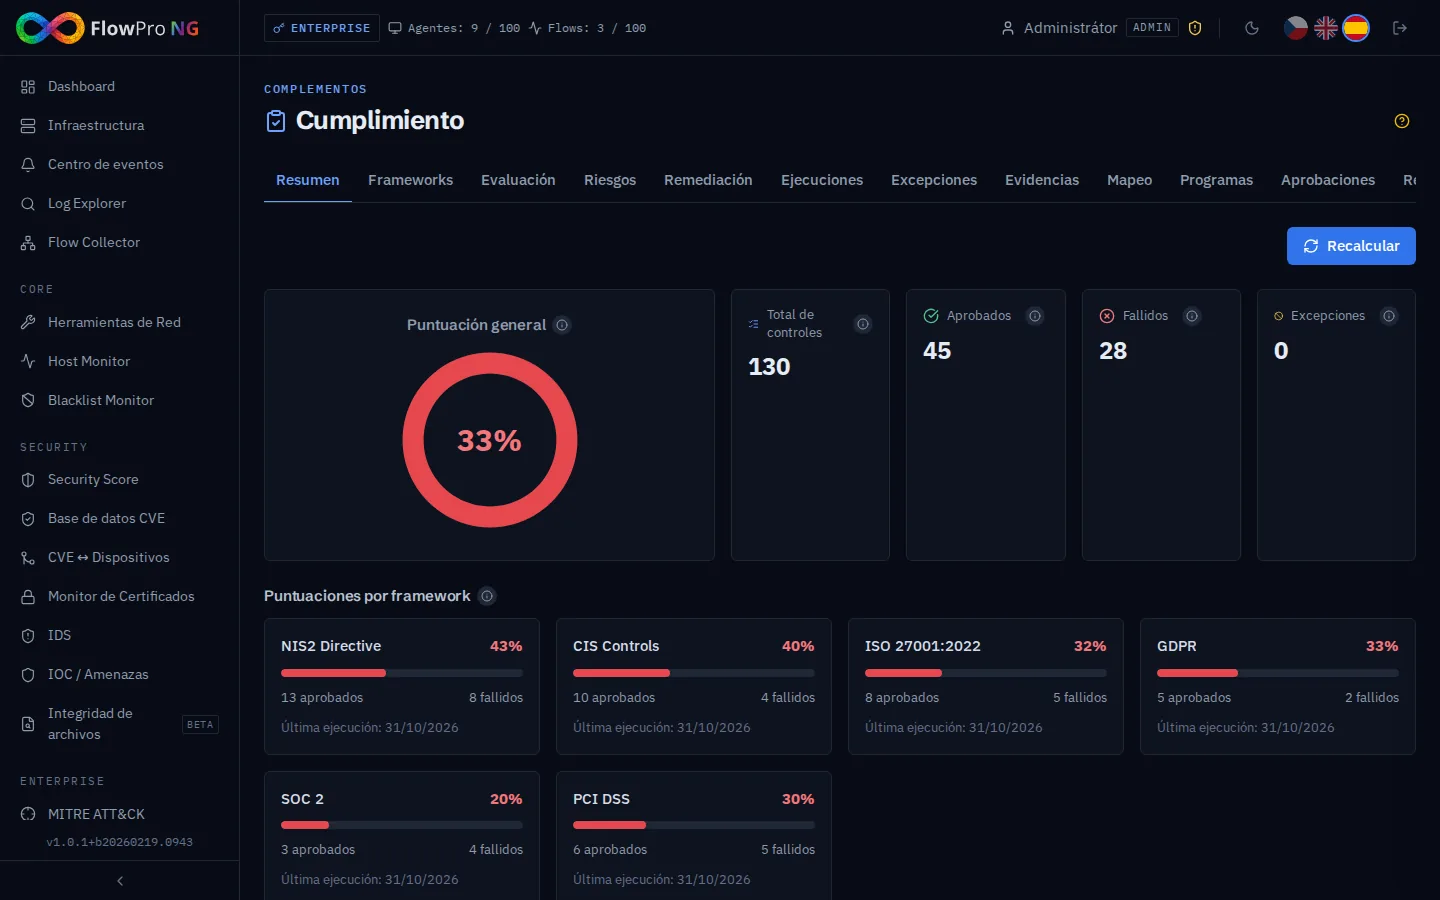
- 6 marcos normativos: NIS2, CIS Controls v8.1, ISO 27001, GDPR, SOC 2, PCI DSS
- Más de 130 controles automatizados con 5 tipos de verificación (consulta ES, consulta PG, API, configuración, manual)
- 14 pestañas: Resumen, Marcos, Evaluación, Riesgos (mapa de calor 5×5), Evidencias, Constructor, ...
- Flujo de aprobación para atestaciones con registro de auditoría
- Exportación profesional a PDF y CSV para auditores y dirección
flowpro.local/compliance
08
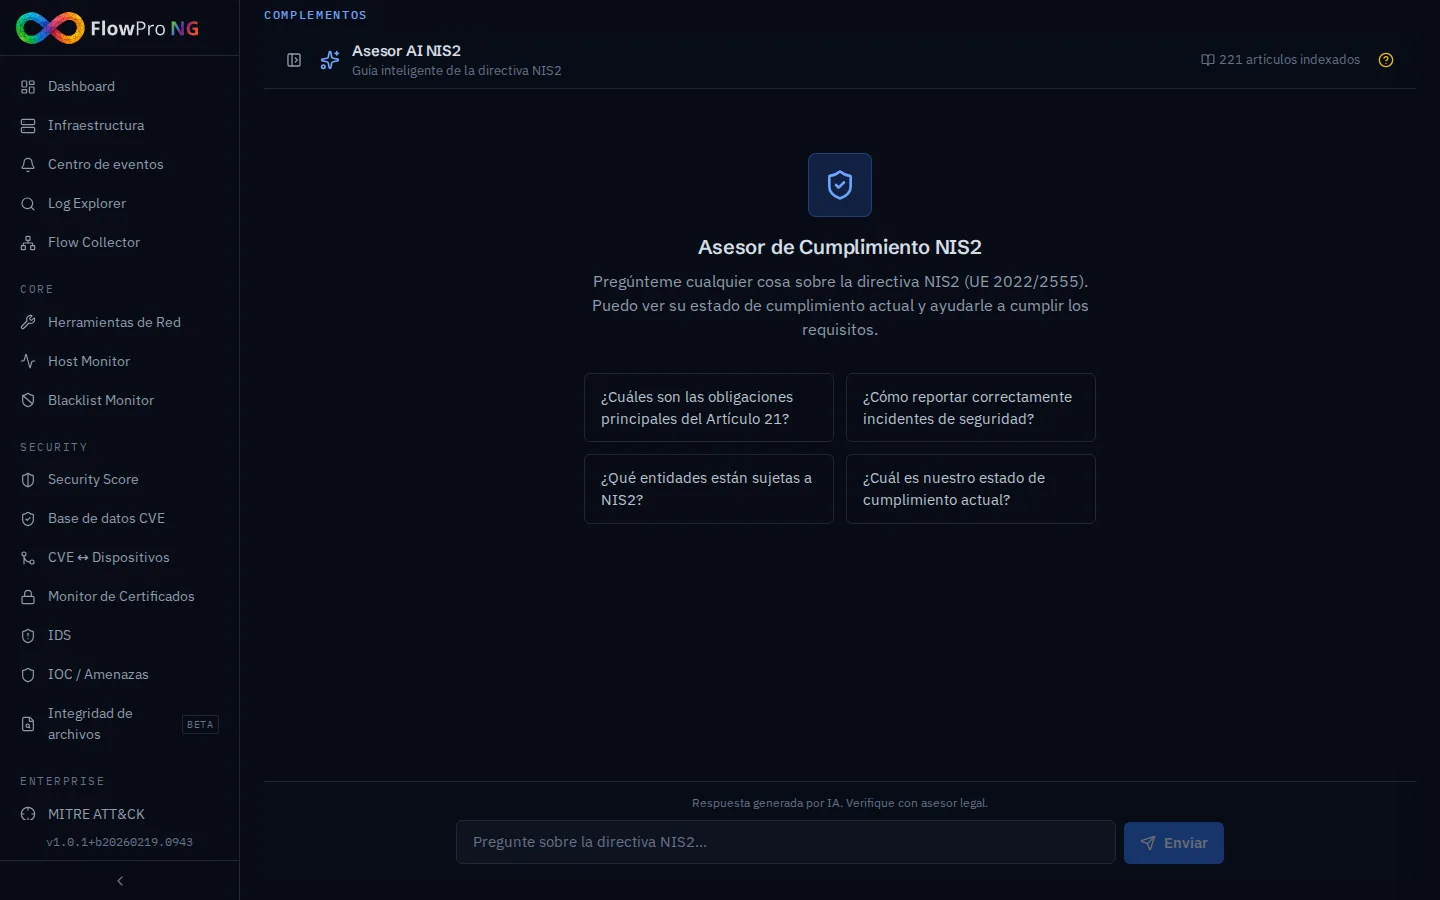
Asistente IA NIS2 (Chat de cumplimiento)
- Chatbot IA entrenado con la directiva NIS2 completa — haga preguntas en lenguaje natural y obtenga orientación instantánea
- Pipeline RAG: 221 bloques semánticos del texto NIS2 indexados con pgvector (embeddings de 768 dimensiones, nomic-embed-text)
- Respuestas en streaming en tiempo real vía WebSocket — las respuestas aparecen token por token mientras se generan
- Consciente del contexto: referencia artículos específicos de NIS2, categorías y pasos de implementación relevantes a su pregunta
- Historial de conversaciones con sesiones persistentes — continúe donde lo dejó
- Impulsado por LLM local (qwen2.5:72b) — sus consultas de cumplimiento nunca salen de su infraestructura
flowpro.local/compliance-chat
09
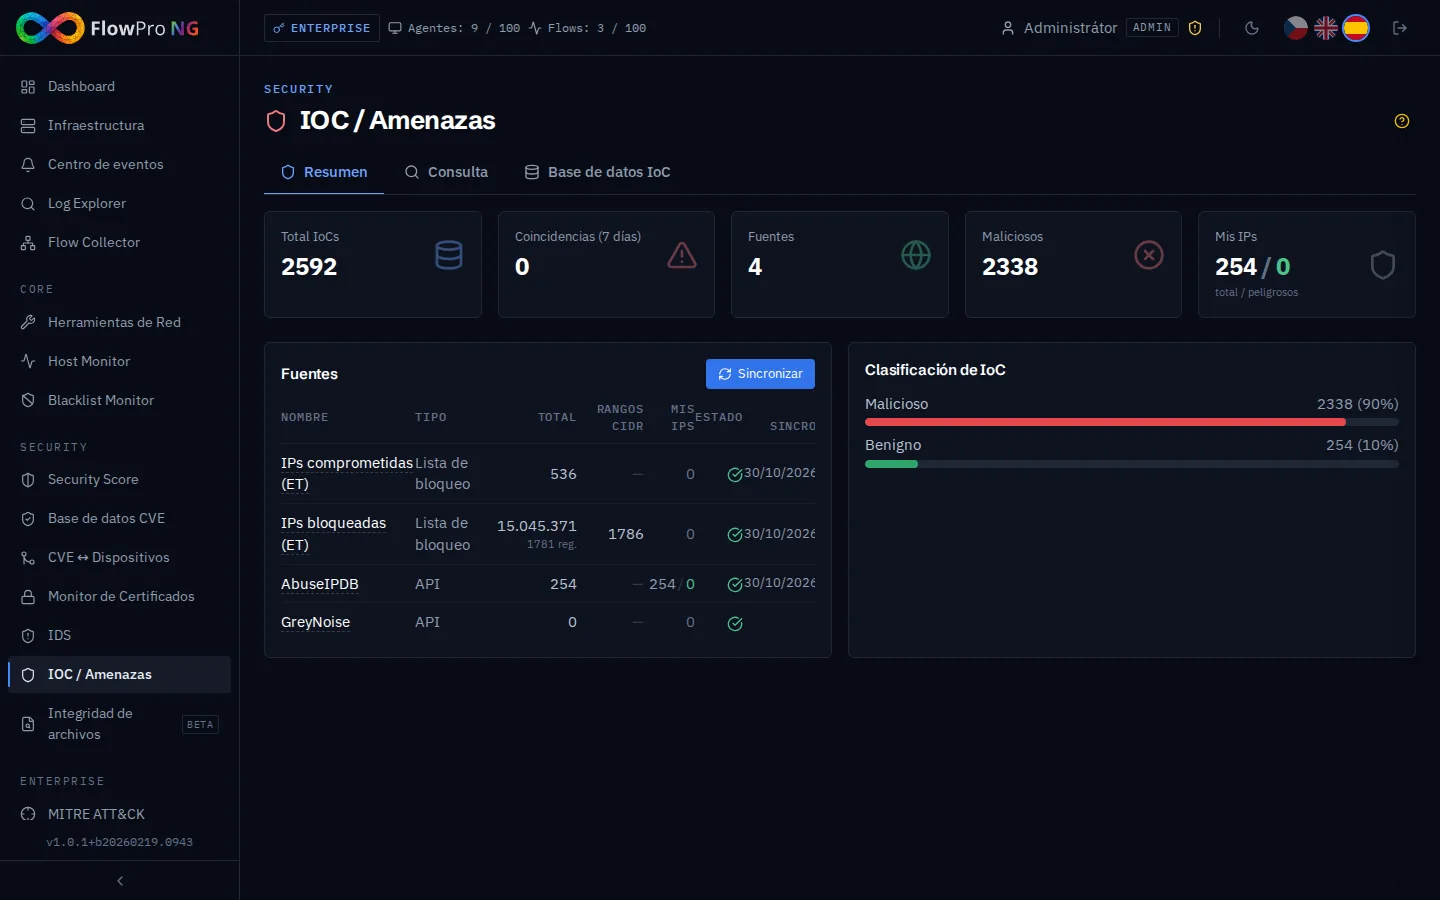
Inteligencia de amenazas
- Gestión de feeds IoC: fuentes STIX/TAXII, CSV, API
- 5 tipos de IoC: IPv4, IPv4 CIDR, dominio, hash, URL
- Sincronización automática de feeds cada 5 minutos
- Función de verificación de IP con seguimiento de coincidencias y enriquecimiento multi-fuente
- Integración con VirusTotal y AlienVault OTX
flowpro.local/threat-intel
10
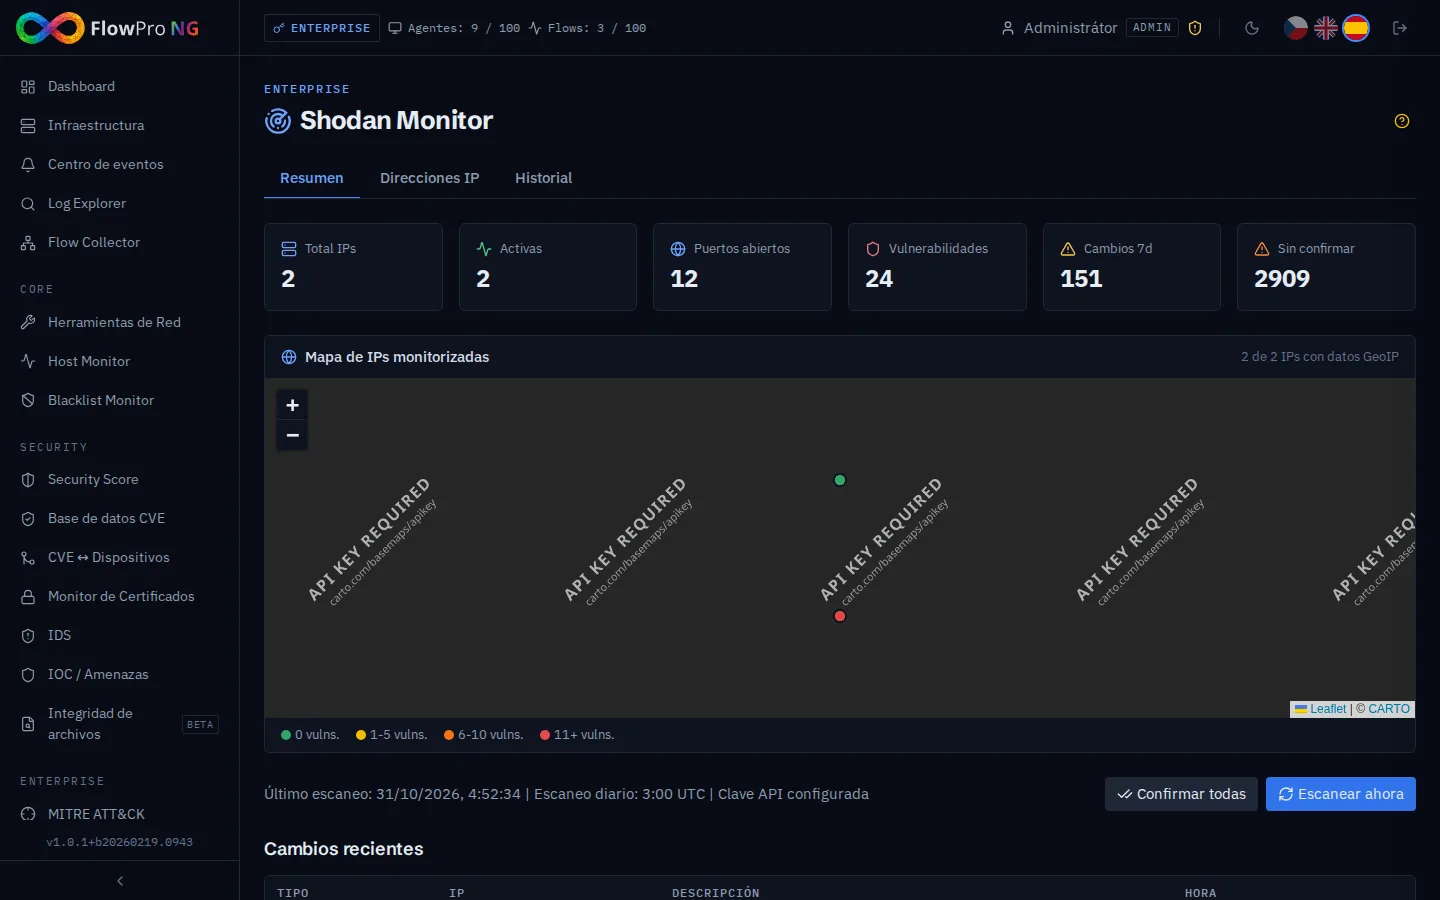
Monitor Shodan
- Monitoreo de la superficie de ataque externa desde la perspectiva del atacante
- 3 pestañas: Resumen (6 tarjetas estadísticas), Direcciones IP (gestión, mapa, detalle CVE), Historial
- Seguimiento de cambios: puerto nuevo, puerto cerrado, nueva vulnerabilidad, cambio de servicio, cambio de certificado
- Flujo de reconocimiento para la gestión de revisión de cambios
flowpro.local/shodan
11
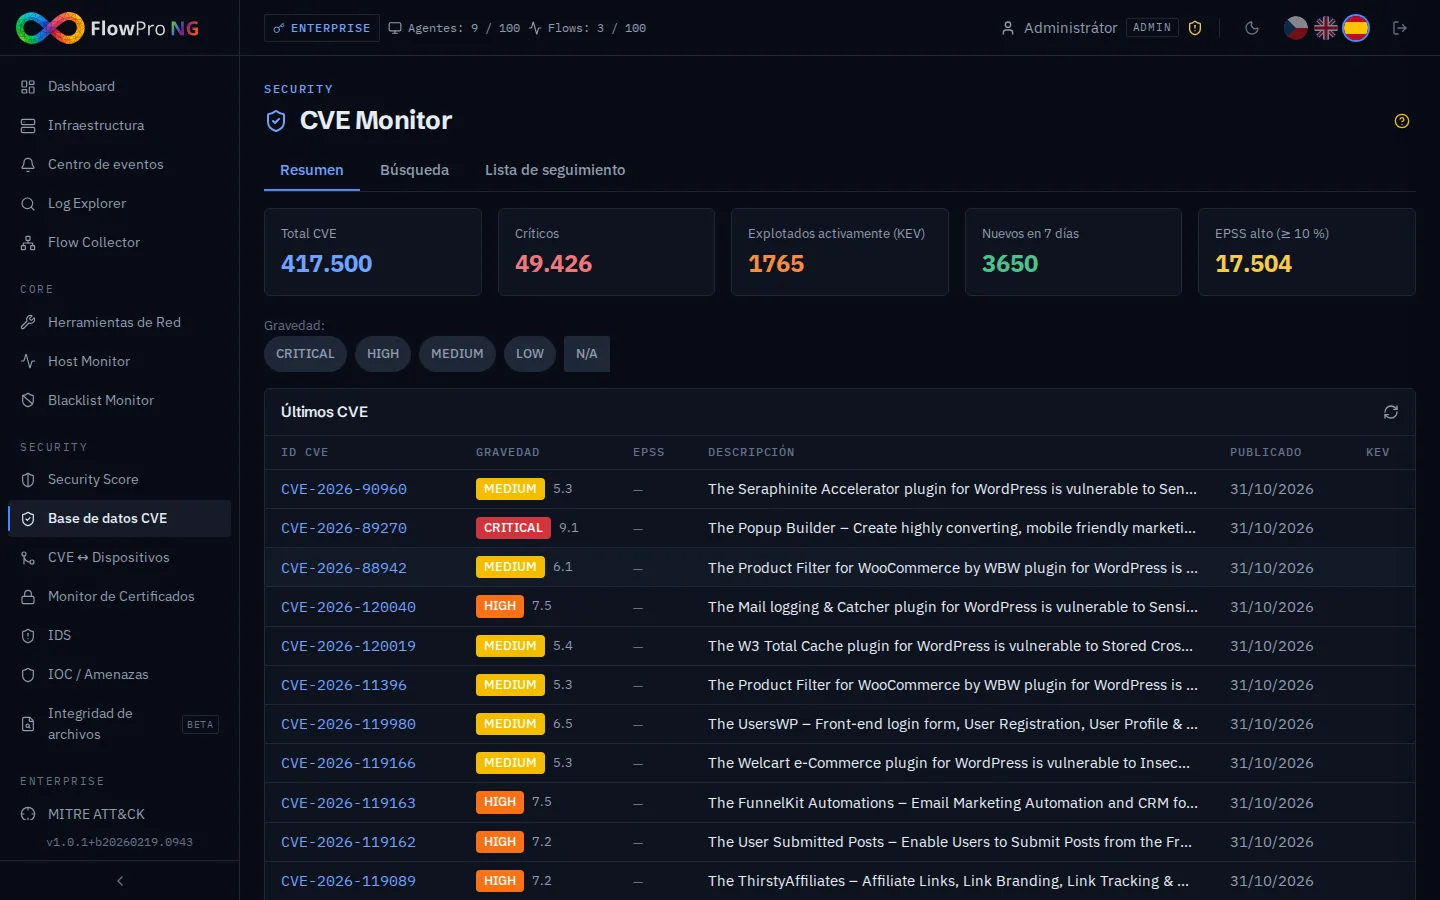
Monitor CVE
- Sincronización con la base de datos NVD con más de 333.000 entradas CVE
- Lista de seguimiento para productos, fabricantes y versiones monitoreados
- Filtrado por puntuación CVSS y búsqueda de texto completo de CVE
- Sincronización automática en segundo plano cada hora
flowpro.local/cve
12
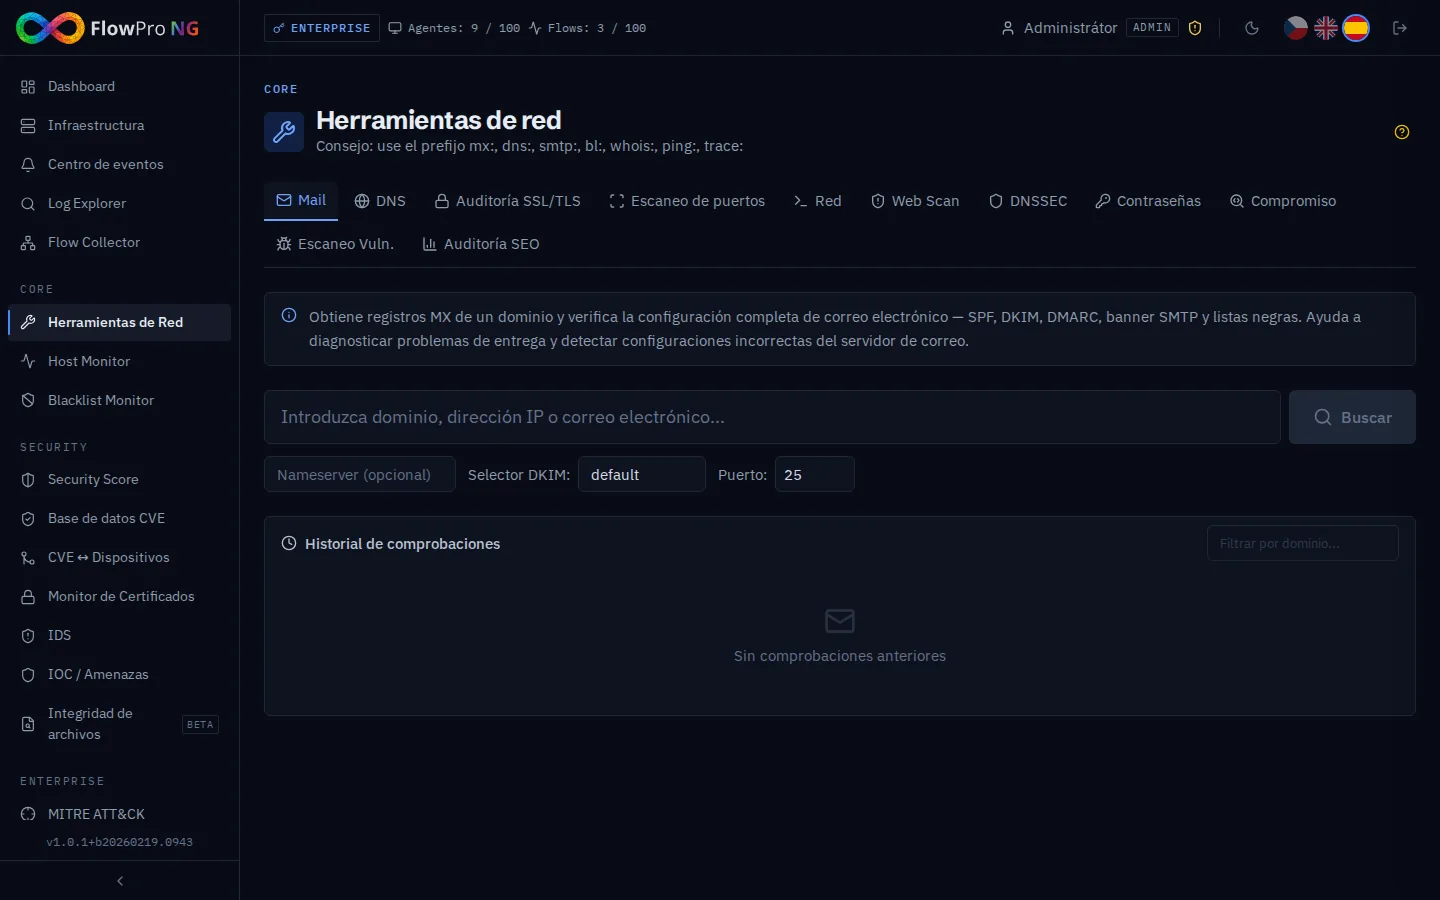
Suite de herramientas de red
- 11 pestañas: DNS, MX, Red (Ping/Traceroute), Escaneo de puertos, SSL, WebScan, DNSSec, Contraseñas, Compromisos, VulnScan, SEO
- Transmisión WebSocket para Ping y Traceroute con GeoIP + mapa Leaflet
- Auditoría SSL/TLS con 9 tipos de verificación (protocolos, cadena, cifrados, HSTS, OCSP, encabezados, cookies, CAA, servidor)
- Detección de filtraciones vía integración con HaveIBeenPwned
flowpro.local/network-tools
13
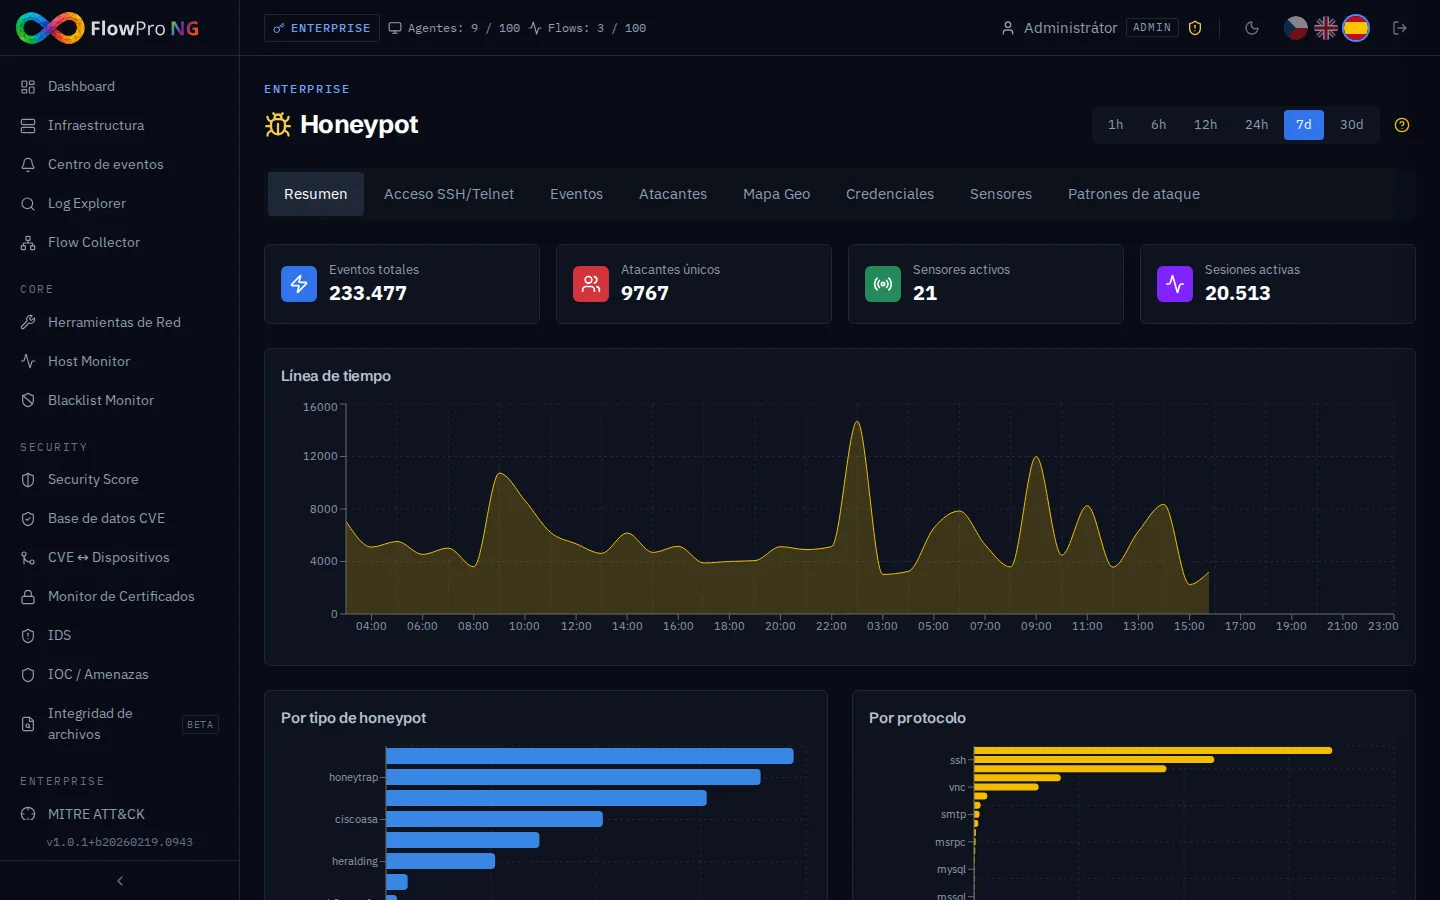
Honeypot — Señuelos
- Integración T-Pot con 20 tipos de honeypot (Cowrie, Dionaea, Heralding, Mailoney, Suricata, ...)
- Sondeo de eventos en tiempo real (intervalo de 60s, 500 eventos/ciclo, deduplicación SHA-256)
- Agrupación automática de sesiones (intervalo de 5 minutos) con enriquecimiento GeoIP
- Análisis de protocolos: SSH, Telnet, SMTP, HTTP, FTP y más
flowpro.local/honeypot
14
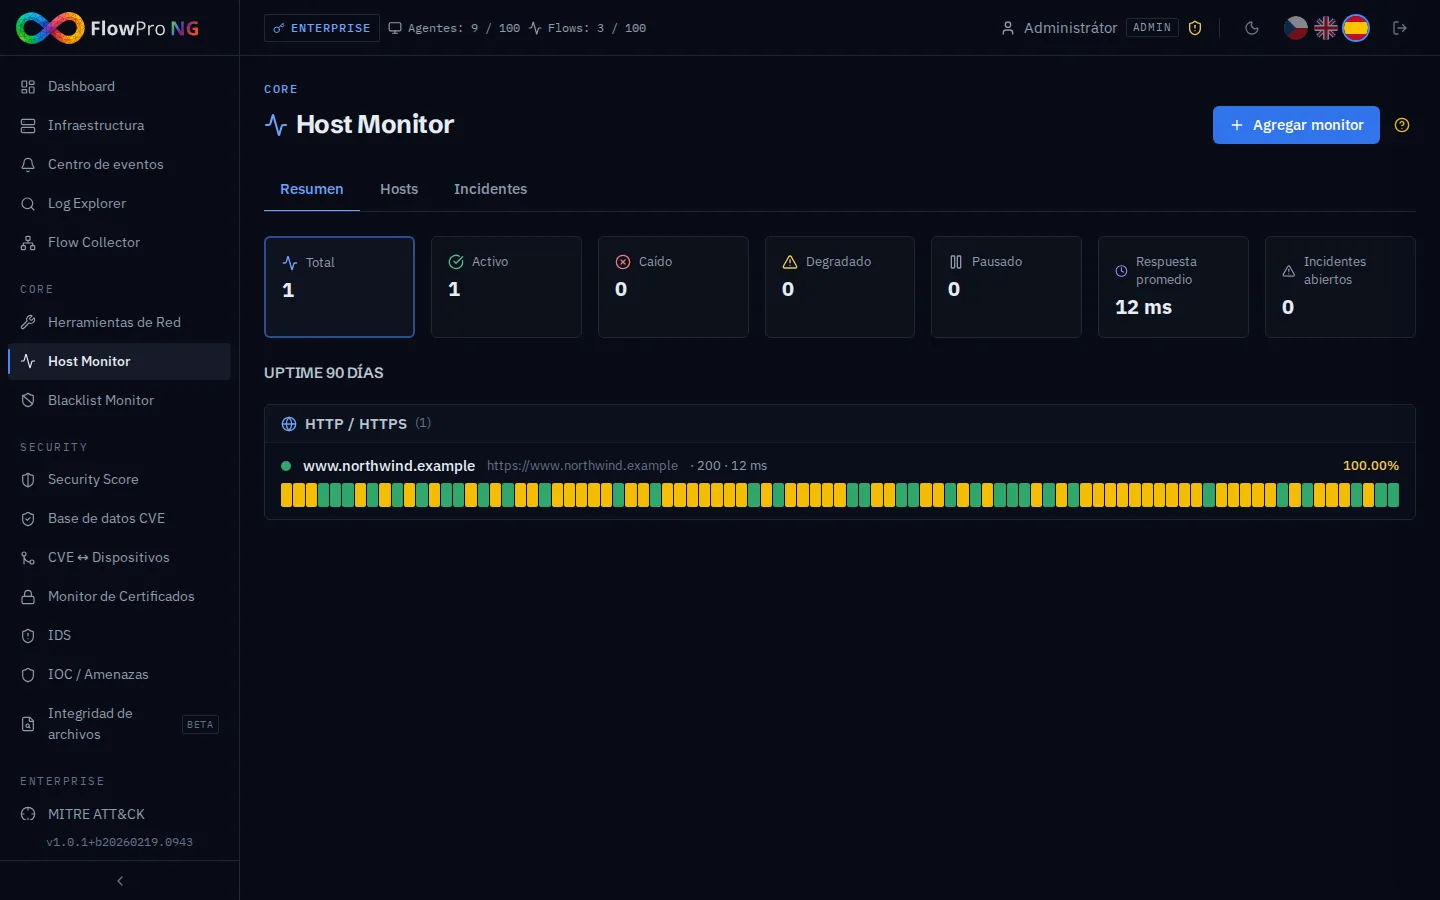
Monitoreo de disponibilidad y listas negras
- 5 tipos de sondas: HTTP, Ping, certificado SSL, Puerto, DNS
- Gestión de incidentes con reglas de notificación configurables por monitor
- Modal de escaneo de puertos — escaneo vía WebSocket con guardado automático en Herramientas de red
- Monitoreo DNSBL de listas negras en más de 50 proveedores con filtrado de falsos positivos
flowpro.local/uptime
15
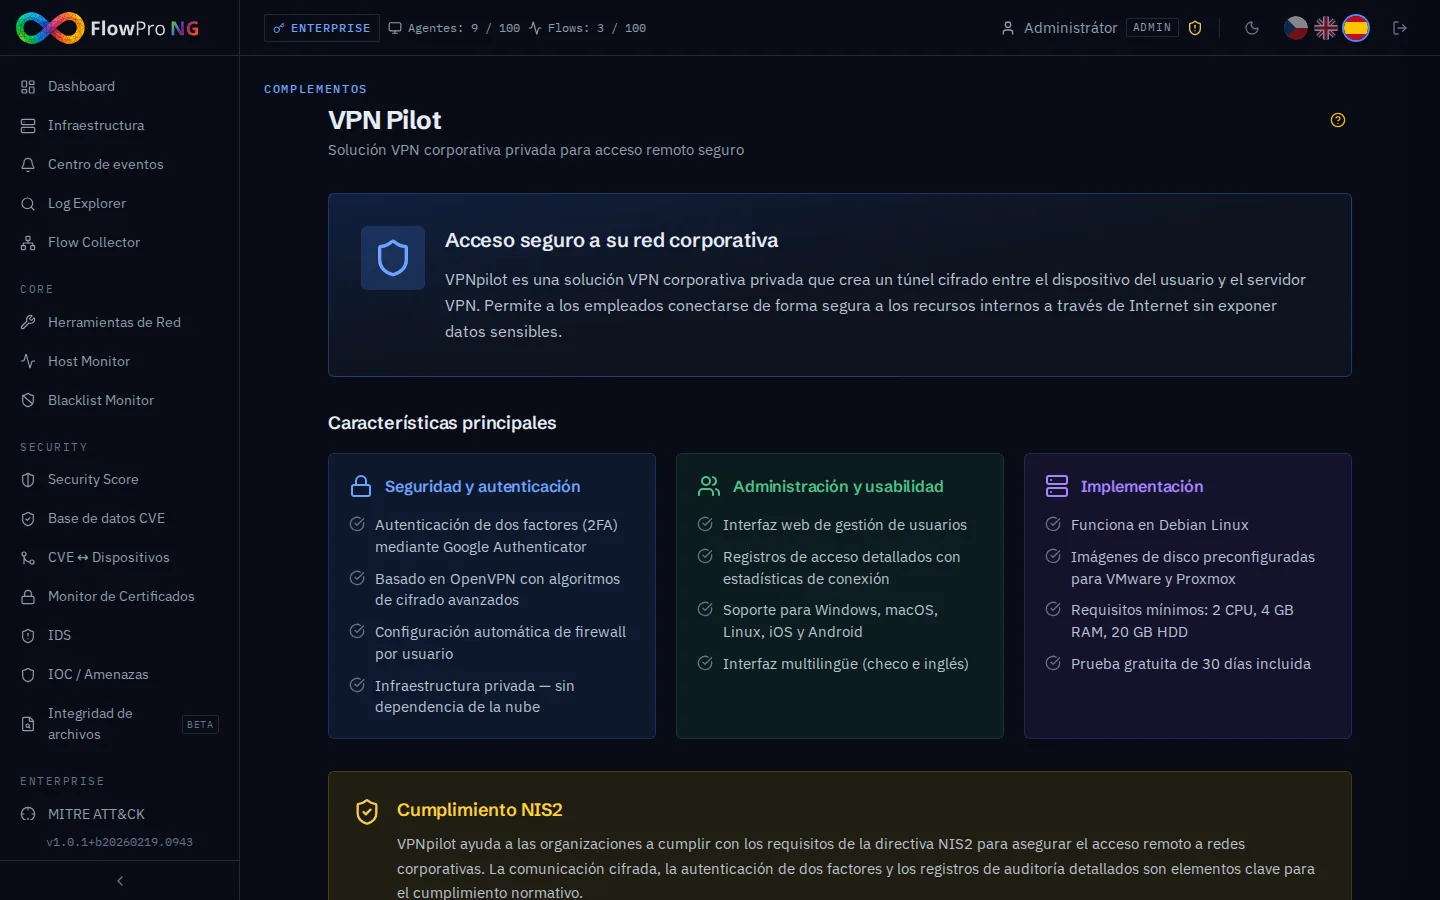
VPN Pilot
- Gestión centralizada de WireGuard y OpenVPN — múltiples servidores VPN, peers y túneles desde un solo panel
- Estado de peers en tiempo real: conectado/desconectado, último handshake, datos transferidos, IP asignada
- Exportación de configuración — genere y descargue archivos de configuración WireGuard para clientes
- Integrado con el monitor de disponibilidad — verificaciones automáticas de endpoints VPN
flowpro.local/vpnpilot
16
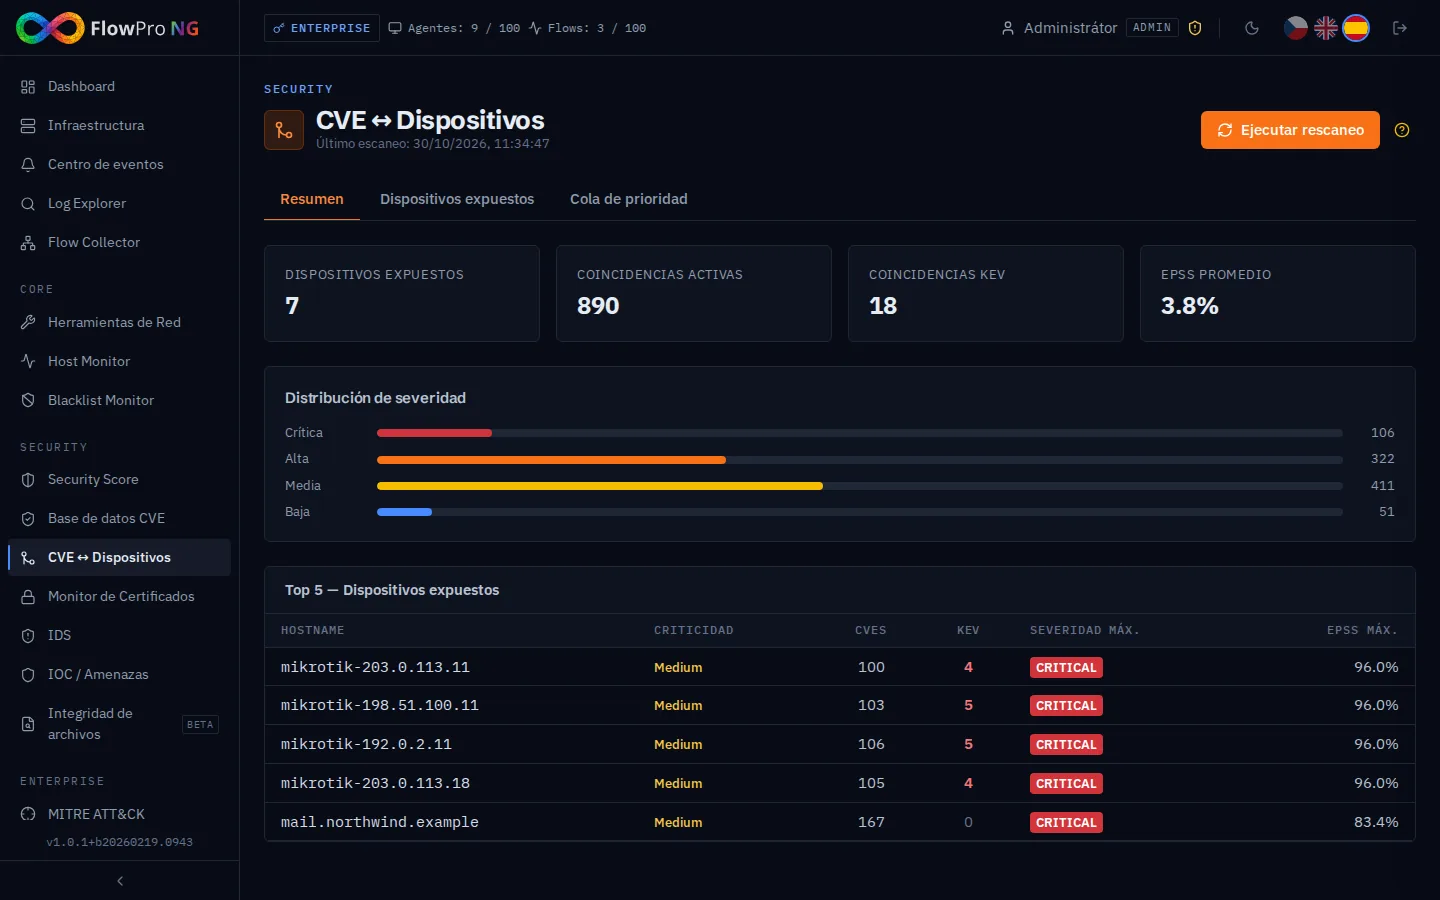
Inventario de activos y mapeo CVE
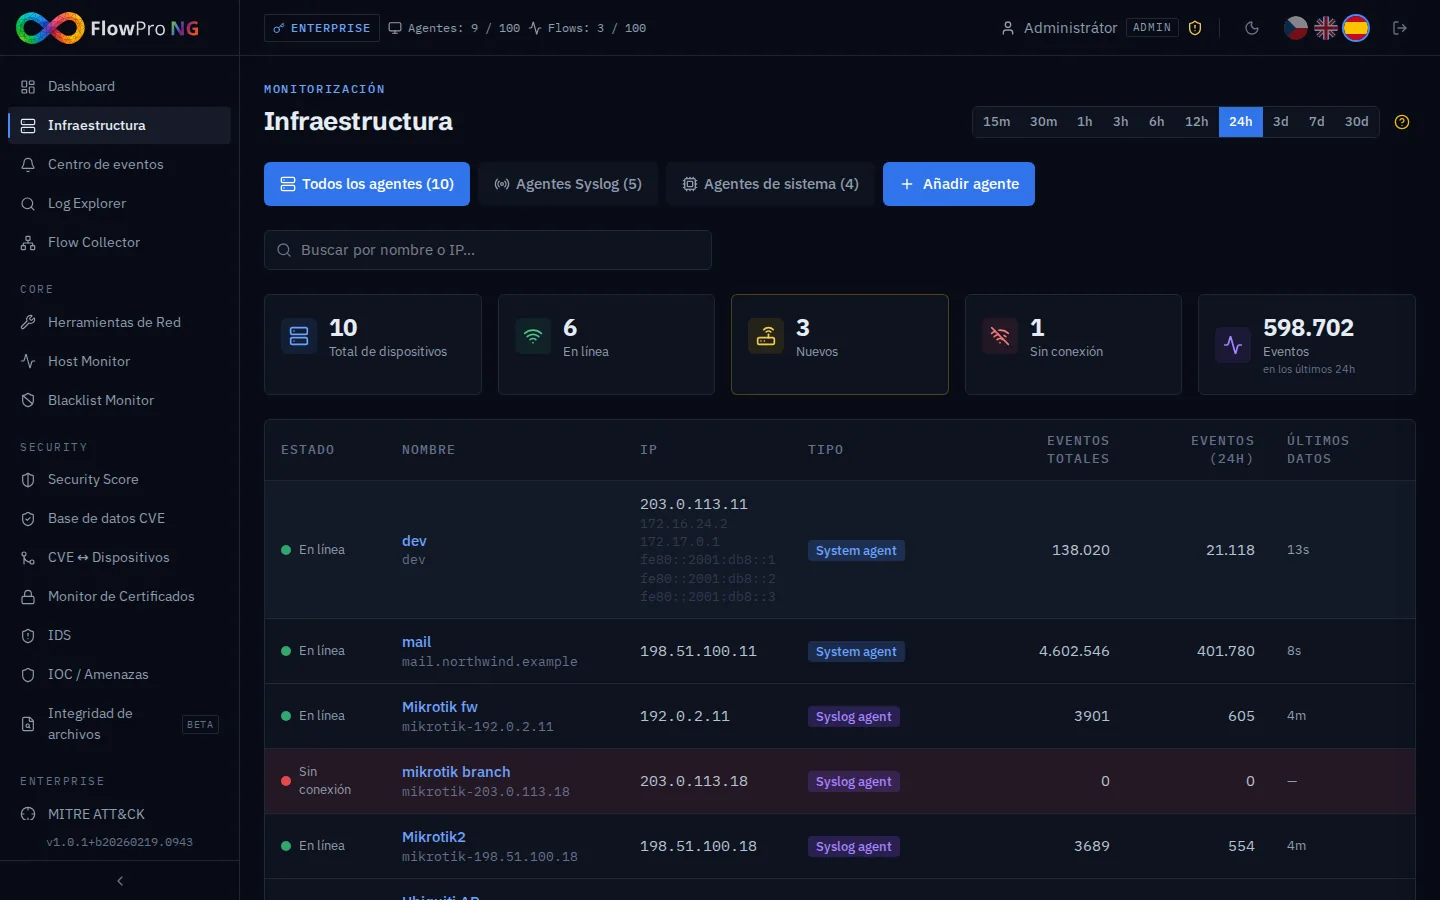
- Inventario unificado de activos que cubre Elastic Agents, dispositivos Syslog (MikroTik, switches) y exportadores NetFlow
- Correlación CVE ↔ Activos — asignación automática de vulnerabilidades conocidas a sus dispositivos monitoreados por fabricante, producto y versión
- Flujo de estado de vulnerabilidades: Nueva → En progreso → Riesgo aceptado → Resuelta — con asignación de equipo
- Puntuación CVSS y EPSS con indicador KEV (vulnerabilidades explotadas conocidas) para priorización
flowpro.local/cve-assets
17
Puntuación de seguridad
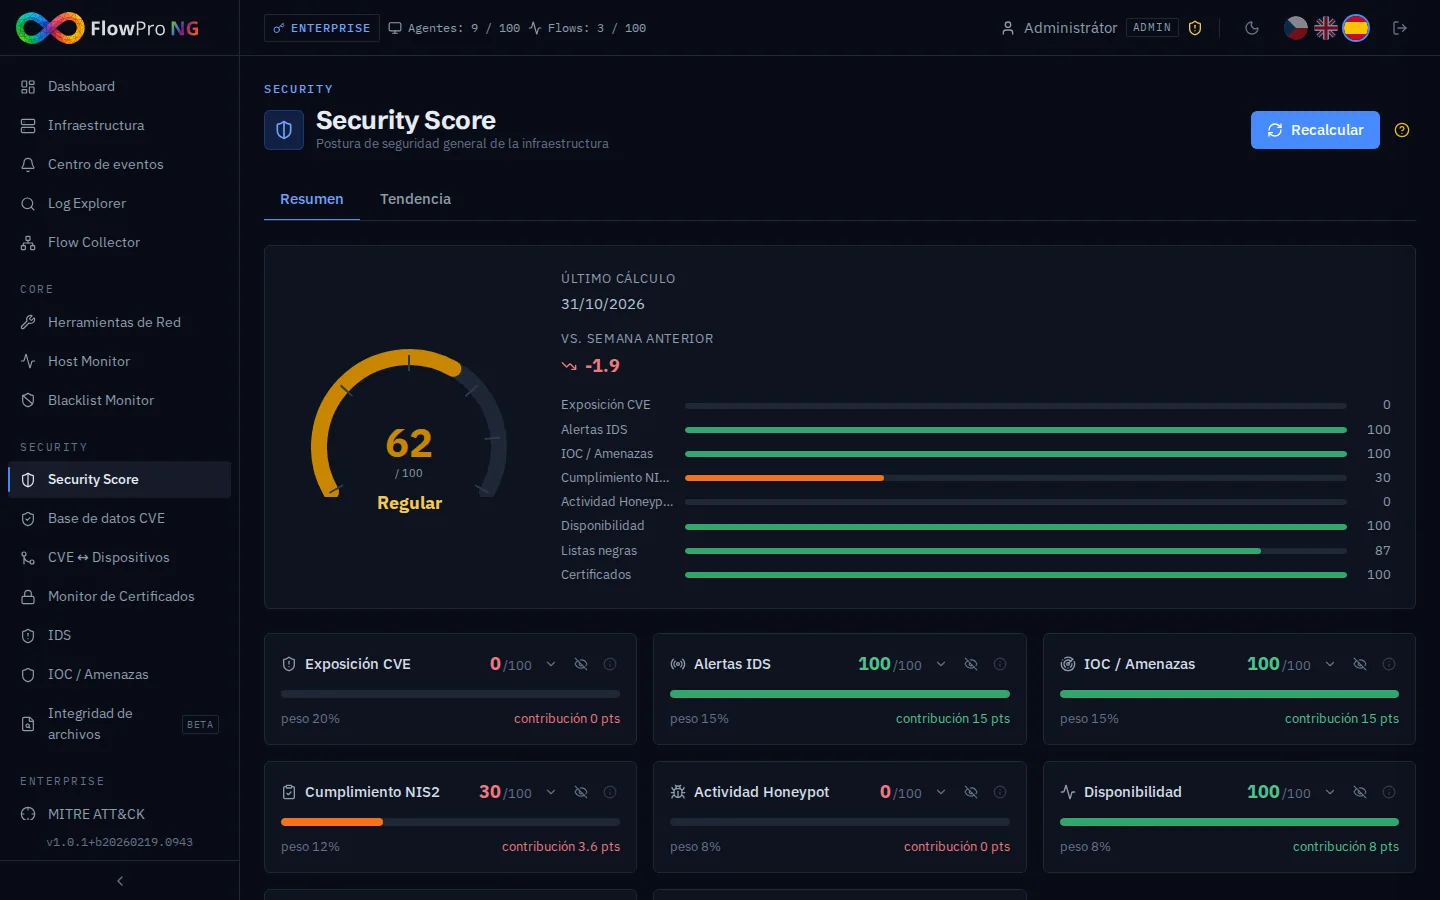
- Puntuación de riesgo compuesta (0–100) calculada a partir de alertas IDS activas, CVEs abiertos, brechas de cumplimiento y problemas de certificados
- Desglose por categorías: IDS, Inteligencia de amenazas, CVE, Cumplimiento, Certificados — cada una con puntuación individual y tendencia
- Gráfico histórico de puntuación — rastree la mejora de su postura de seguridad a lo largo del tiempo
- Recomendaciones accionables — cada categoría enlaza directamente al módulo correspondiente para remediación inmediata
flowpro.local/security-score
18
Monitor de certificados y PKI
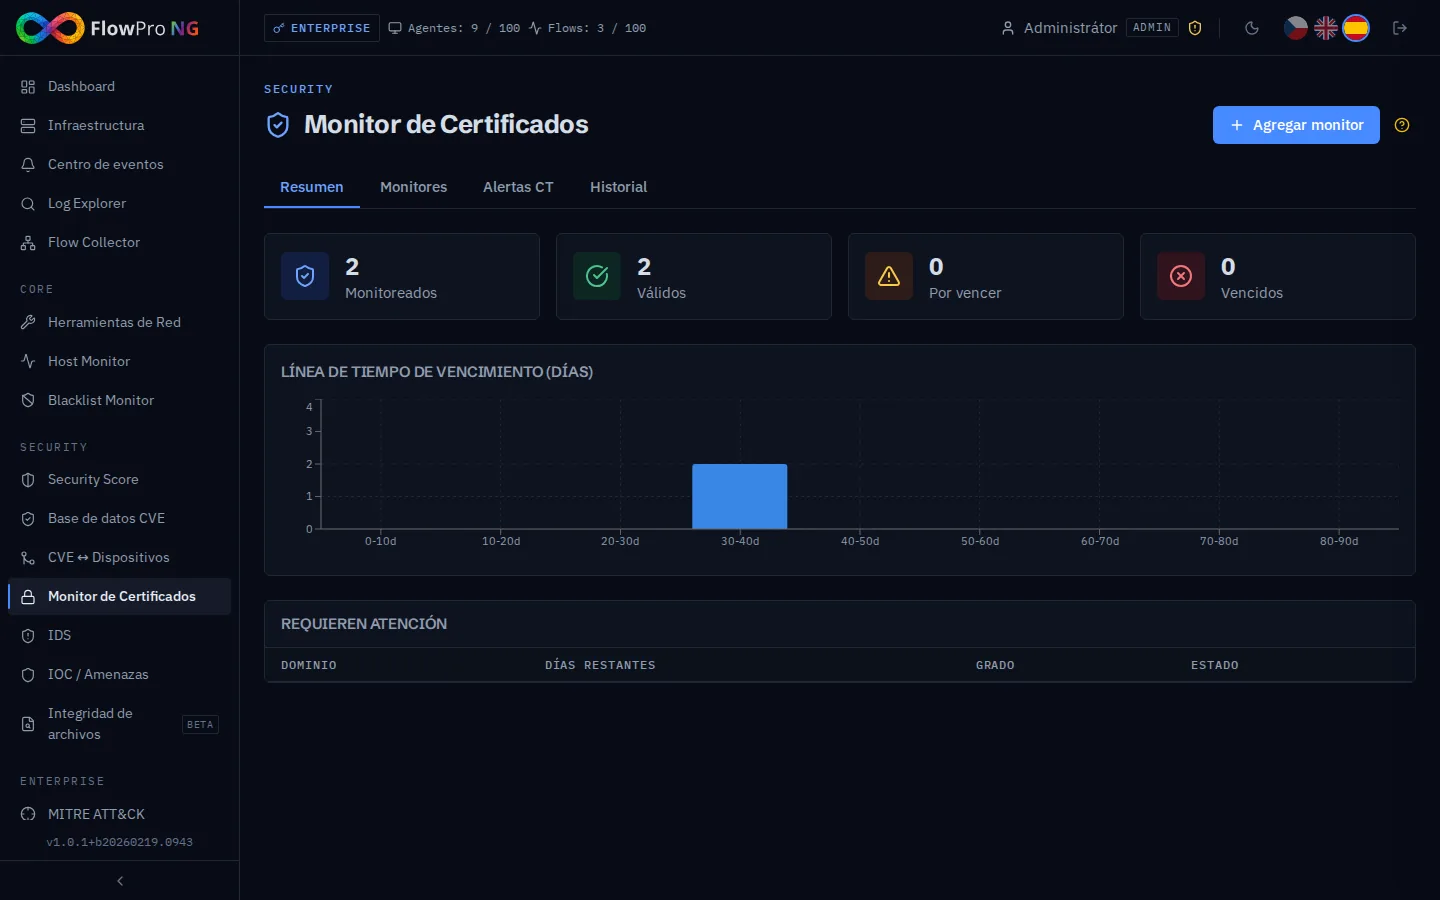
- Descubrimiento y monitoreo automatizado de certificados TLS — rastree fechas de vencimiento, emisores, SANs y algoritmos de clave
- Alertas de vencimiento configurables (umbrales de 30/14/7 días) con notificaciones vía Telegram, Slack, Email y webhook
- Validación de cadena de certificados — detecte cadenas rotas, certificados auto-firmados y CAs revocadas
- Vista general de CA interna PKI — mapee la infraestructura de su autoridad de certificación interna junto con los certificados públicos
flowpro.local/certificates
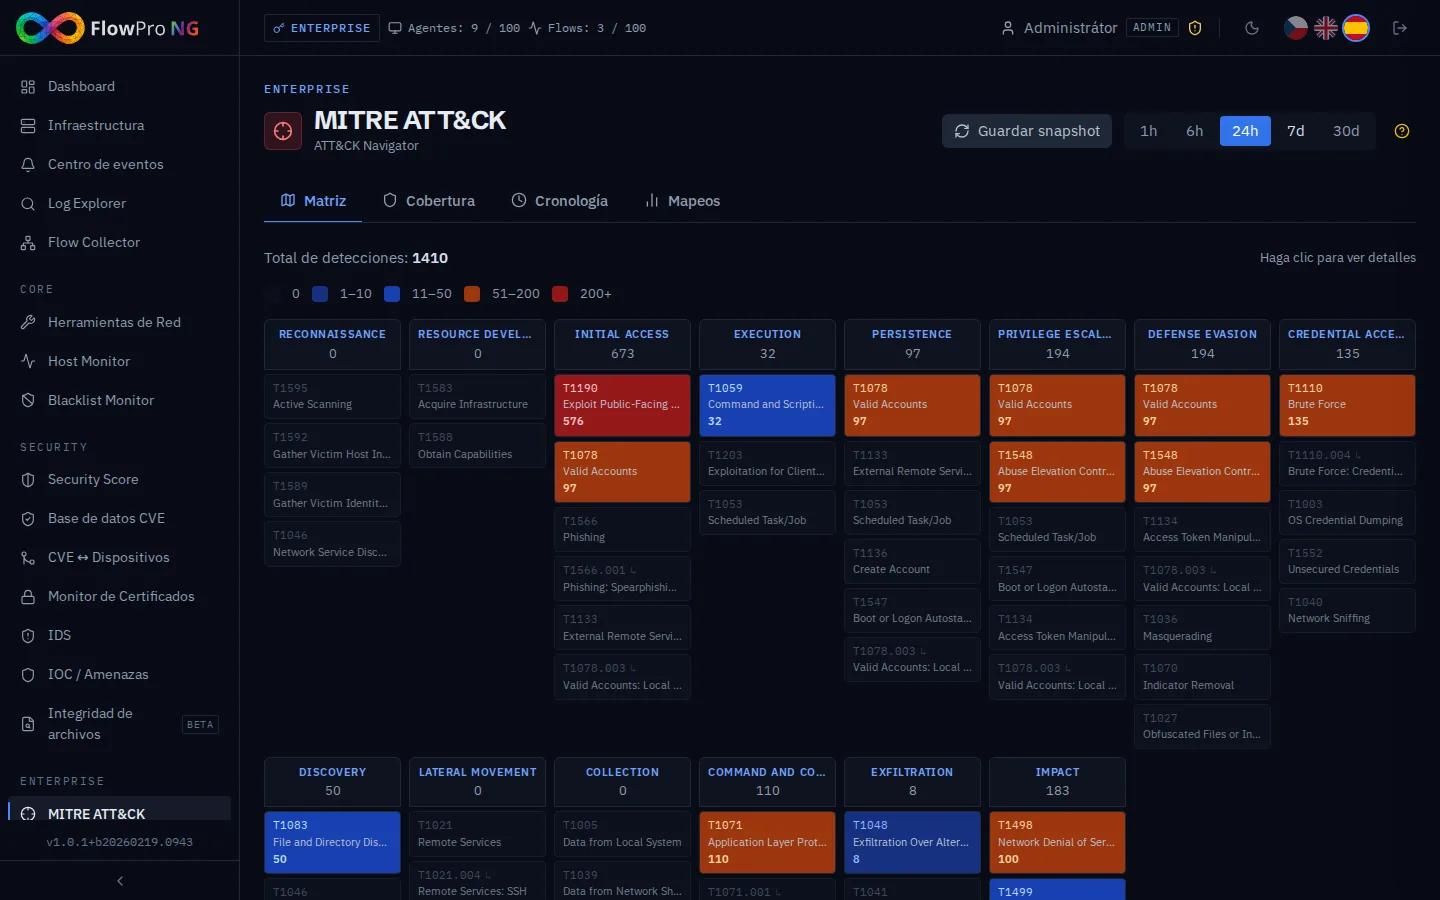
19
Matriz MITRE ATT&CK
- Matriz MITRE ATT&CK Enterprise completa — 14 tácticas, más de 180 técnicas mapeadas a detecciones reales de su entorno
- Visualización de mapa de calor — celdas de técnicas coloreadas por cantidad de alertas; haga clic en cualquier celda para ver los eventos IDS correspondientes
- Correlación de honeypot — TTP (Tácticas, Técnicas, Procedimientos) de atacantes de sesiones honeypot mapeados a ATT&CK
- Explicación de técnicas con IA — consulte al LLM local para explicar cualquier técnica y su mitigación
flowpro.local/mitre-attack
20
DNS pasivo y detección DGA
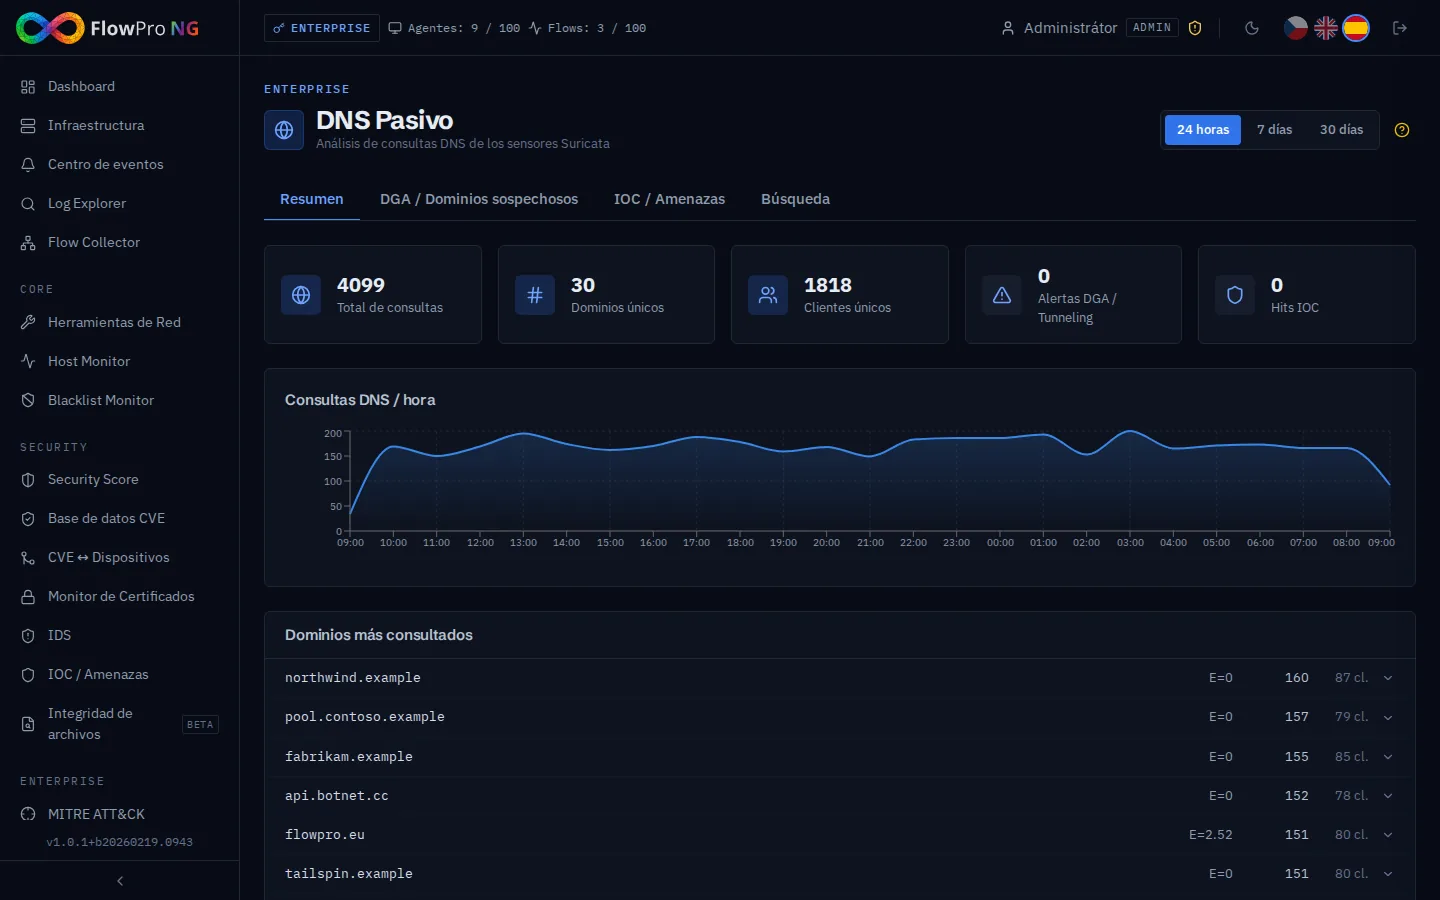
- Registro de resolución DNS pasivo — construya un historial de qué dominios resolvieron a qué IPs a lo largo del tiempo
- Detección DGA (algoritmo de generación de dominios) — identifique patrones de dominios generados por malware usando análisis de entropía y n-gramas
- Correlación de amenazas — referencia cruzada de consultas DNS con feeds IoC y dominios maliciosos conocidos
- Vista de línea temporal — investigue actividad sospechosa de dominios con contexto temporal completo
flowpro.local/passive-dns
21
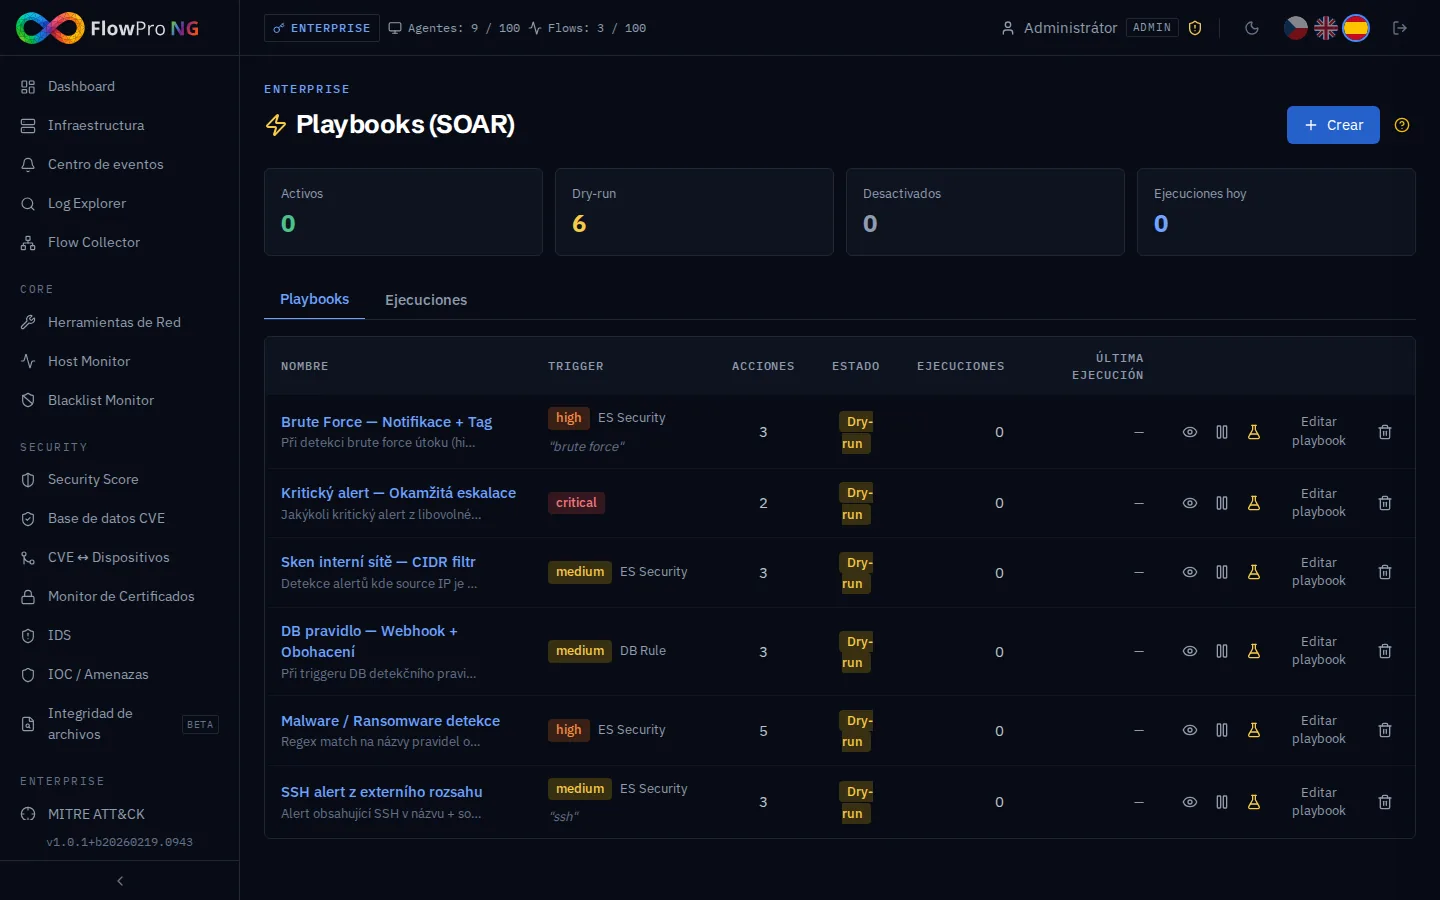
Playbooks (SOAR)
- Respuesta automatizada a incidentes activada por alertas de seguridad — defina condiciones basadas en severidad, tipo de fuente, nombre de regla y coincidencia de campos personalizados (incluido CIDR)
- 5 tipos de acciones: llamadas webhook, notificaciones email/Slack/Telegram, etiquetado de activos, enriquecimiento de IOC y registro de eventos
- Variables de plantilla en acciones — use {{name}}, {{severity}}, {{source_ip}}, {{destination_ip}} y más para payloads dinámicos
- Cooldown y limitación de tasa por playbook — evite que tormentas de alertas disparen acciones duplicadas
- Modo dry-run — pruebe la lógica de su playbook de forma segura; las acciones se registran pero no se ejecutan
flowpro.local/playbooks
Más vistas de la aplicación
Pruebe todos los módulos gratis durante 14 días
La prueba Enterprise desbloquea todos los módulos. La instala en su propio servidor y no necesita tarjeta de crédito.