Vulnerabilidades
Gestión de vulnerabilidades: parchee primero lo que los atacantes realmente explotan
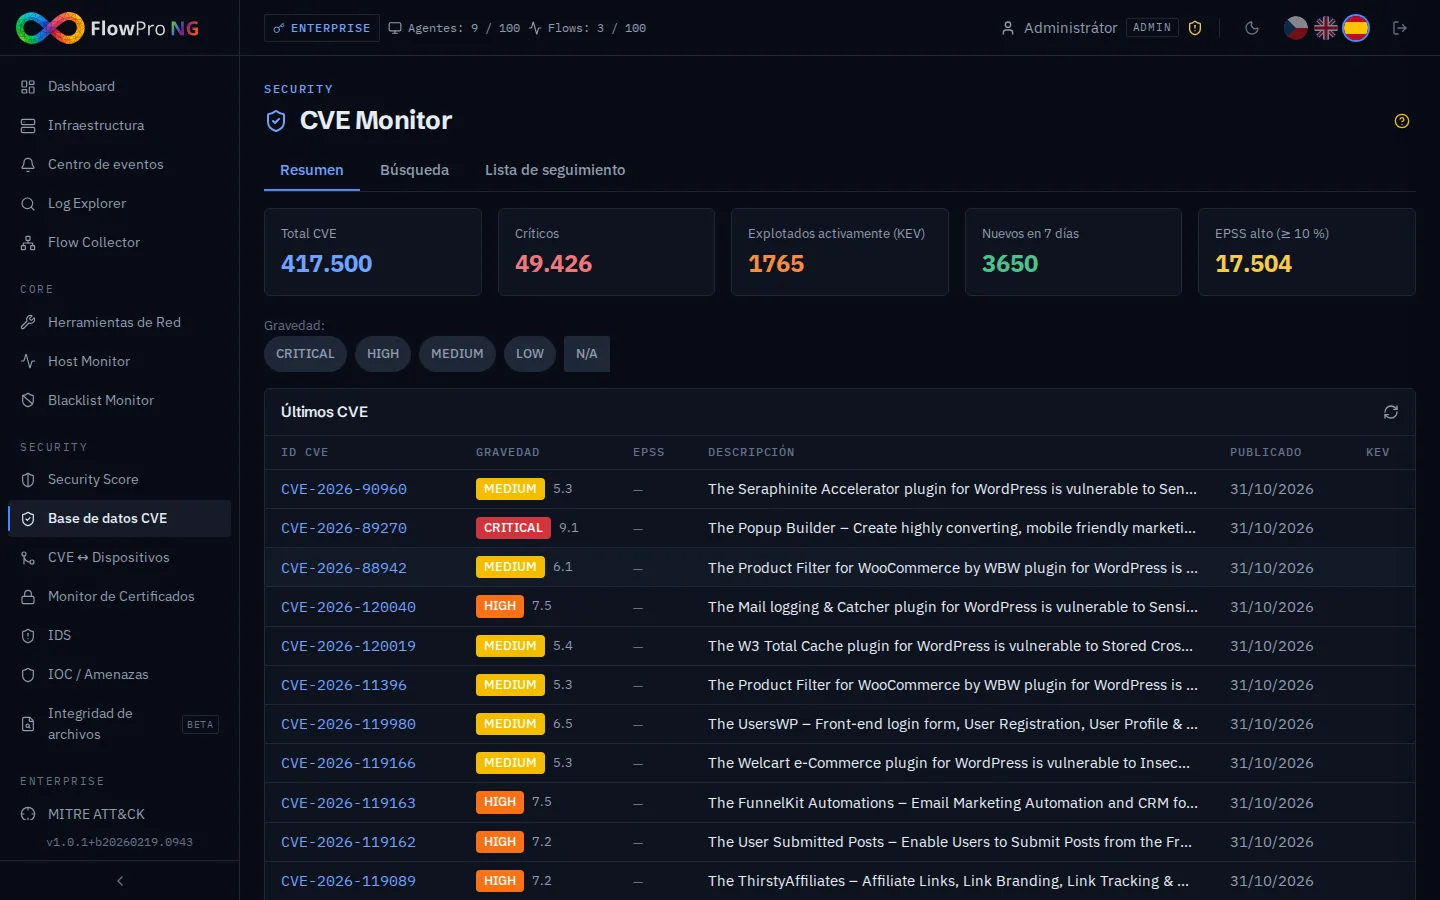
Decenas de miles de vulnerabilidades nuevas al año. No se pueden parchear todas a la vez.
Solo con CVSS hay tantas vulnerabilidades «críticas» que la lista nunca se acaba, aunque la mayoría nunca se explota en la práctica. Un equipo pequeño necesita saber qué fallos afectan a sus equipos y cuáles ya usan los atacantes.
Por eso FlowPro NG combina tres fuentes: CVSS indica la gravedad del fallo, EPSS estima la probabilidad de que se explote y el catálogo CISA KEV confirma que ya se explota. NIS2 también exige gestionar vulnerabilidades, así que un registro de lo resuelto también ayuda.
Qué obtiene
Gestión de vulnerabilidades en FlowPro NG
Base de datos CVE local desde NVD
Tras la instalación se descargan todos los registros de la API NVD 2.0 (cientos de miles de CVE) y después, cada hora, solo los cambios. Busque por ID de CVE, palabras clave, fabricante, producto o fecha.
Catálogo CISA KEV
Las vulnerabilidades que la agencia estadounidense CISA registra como explotadas activamente llevan el indicador KEV en listas y detalle. El catálogo se actualiza en cada sincronización.
Puntuaciones EPSS
Una vez al día cada CVE recibe su puntuación EPSS de FIRST: la probabilidad de explotación en los próximos 30 días. Puede filtrar y ordenar por EPSS.
CVE vinculados a equipos
El módulo CVE ↔ Dispositivos compara los CVE con los sistemas operativos, el software y los modelos de sus equipos. Para cada equipo ve las vulnerabilidades que le afectan con gravedad, CVSS, EPSS y KEV.
Estado de remediación y exportación
Asigne un estado a cada par CVE y equipo: abierto, en curso, resuelto o riesgo aceptado. Exporte la tabla completa a CSV para una auditoría o un plan de parches.
Seguimiento de productos
Añada a la lista de seguimiento los fabricantes y productos que usa, o CVE concretos. Cuando aparece una nueva vulnerabilidad de un producto seguido, recibe una alerta.
- CVE
- NVD API 2.0
- CISA KEV
- FIRST EPSS
- CVSS v3.1
- CPE
- Elastic Agent
- NIS2
Cómo funciona
En marcha en pocos pasos
- 01
Active el módulo CVE
Forma parte de la licencia Security y superiores. El servidor necesita acceso saliente a NVD, CISA y FIRST. La primera descarga tarda más; las actualizaciones posteriores son rápidas.
- 02
Mantenga el inventario de equipos
Los equipos con Elastic Agent se registran solos; el resto se añade a mano. Cuanto más exactas sean las versiones de sistema y software, más preciso será el emparejamiento con CVE.
- 03
Trabaje por prioridad
Empiece por las vulnerabilidades con indicador KEV y después por las de EPSS alto combinado con CVSS alto. Registre el estado de remediación en el propio equipo.
FAQ
Preguntas frecuentes
¿Qué es EPSS?
¿Qué es el catálogo CISA KEV?
¿Qué diferencia hay entre CVSS y EPSS?
¿Cómo sabe FlowPro NG qué CVE afectan a mis equipos?
¿Sale información de mis equipos fuera de mi red?
Soluciones relacionadas
Pruébelo en su propia red
La prueba Enterprise de 14 días desbloquea todos los módulos. La instala en su propio servidor, sin tarjeta de crédito.