29
Honeypot
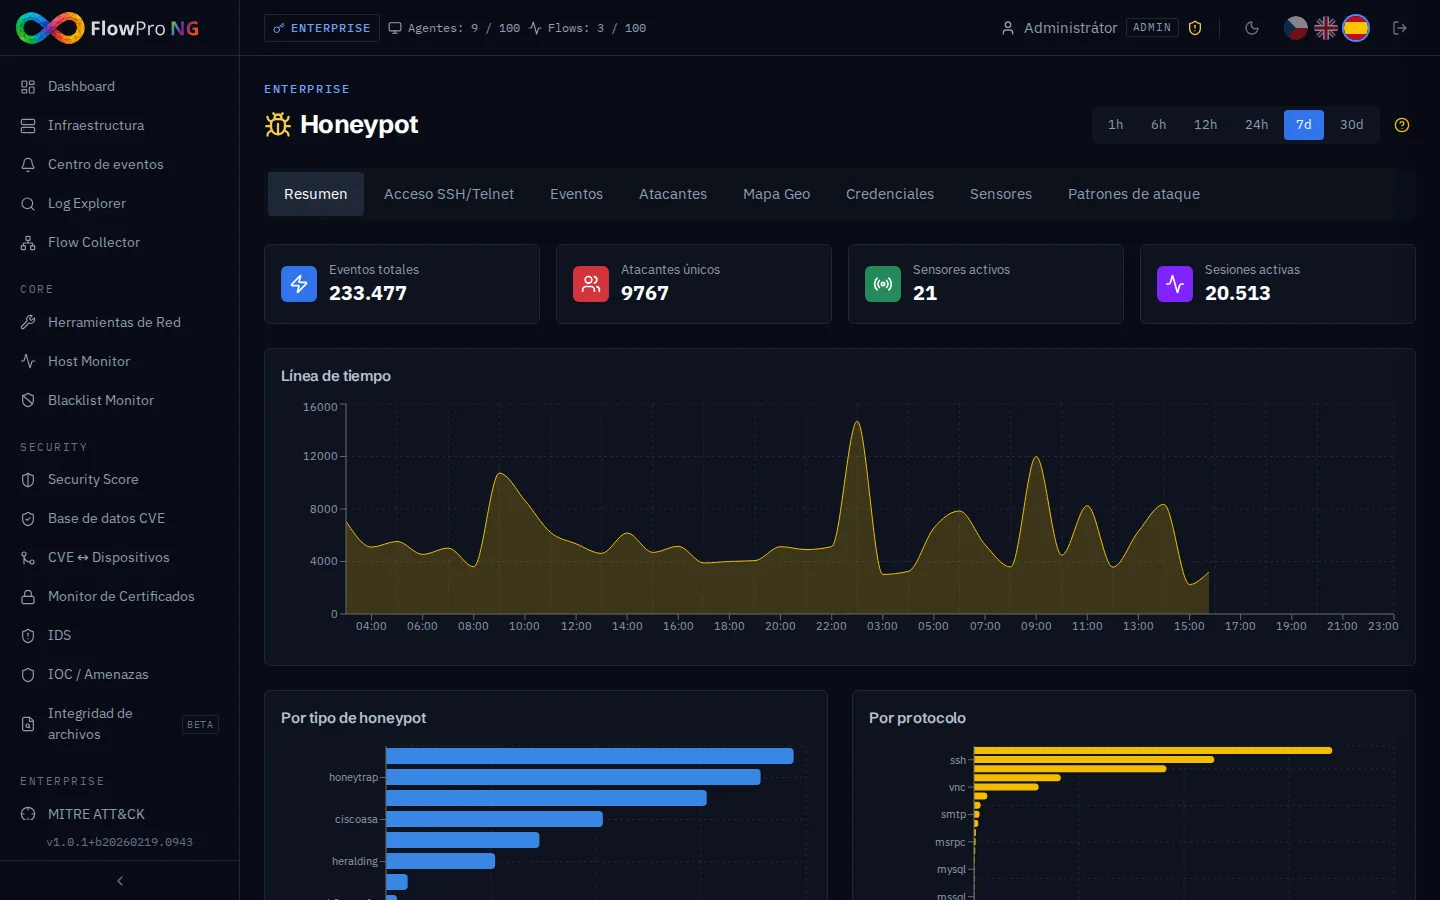
Honeypot — vista general
El módulo Honeypot integra T-Pot — una plataforma multi-honeypot que simula servicios vulnerables y captura ataques en tiempo real. Proporciona una vista única de las actividades de los atacantes, las credenciales utilizadas y los métodos de ataque.
Honeypots activos
T-Pot contiene ~20 honeypots diferentes, cada uno simulando un servicio distinto. En total, ~39 contenedores Docker se ejecutan en un servidor virtual dedicado.
| Honeypot | Protocolo | Qué captura |
|---|---|---|
| Cowrie | SSH / Telnet | Intentos de inicio de sesión, comandos de atacantes, archivos descargados |
| Dionaea | SMB, HTTP, FTP, ... | Intentos de exploit, malware, shellcode |
| Heralding | Multi-protocolo | Credenciales (nombres de usuario y contraseñas) |
| Mailoney | SMTP | Intentos de spam y phishing |
| Suricata | Todos | Alertas IDS sobre tráfico de honeypot |
| ADBHoney | ADB (Android) | Ataques al Android Debug Bridge |
| CitrixHoneypot | HTTP | Intentos de exploit en Citrix ADC |
| Conpot | Modbus, S7comm | Ataques a sistemas industriales (ICS/SCADA) |
Eventos
Los eventos de honeypot se recopilan del agente API de T-Pot cada 60 segundos (500 eventos por ciclo, sondeo incremental mediante cursor).
- •Deduplicación — los eventos se deduplican mediante hash SHA-256 (event_hash)
- •Enriquecimiento GeoIP — las direcciones IP de los atacantes se enriquecen con datos de geolocalización
- •Protocolo — tipo de honeypot/servicio (Cowrie, Dionaea, Heralding, etc.)
- •IP de origen — dirección IP del atacante
- •Puerto de destino — a qué puerto atacó el atacante
- •Marca de tiempo — hora del evento
Sesiones
Los eventos se agrupan automáticamente en sesiones basándose en:
- •Misma IP de origen y puerto de destino
- •Intervalo de tiempo — si hay menos de 5 minutos entre eventos, pertenecen a la misma sesión
- •Duración de la sesión — tiempo total de actividad del atacante
- •Número de eventos — cuántas acciones realizó el atacante dentro de la sesión
Datos capturados
El módulo Honeypot muestra datos en varias categorías:
- •Atacantes — direcciones IP, geolocalización, conteos de ataques, información ASN
- •Credenciales — nombres de usuario y contraseñas más frecuentemente probados
- •Comandos — comandos que los atacantes ejecutan después de un inicio de sesión "exitoso"
- •Malware — muestras de software malicioso capturadas
- •Línea temporal — cronología de los ataques
- •Mapa — visualización geográfica de las fuentes de ataques
Configuración
La configuración de los agentes honeypot se realiza en Configuración → Honeypot:
- •Añadir agente — dirección URL de la API de T-Pot, clave API
- •Activar/desactivar — encender/apagar agentes individuales
- •Verificación de estado — comprobar la disponibilidad del agente
- •Estadísticas — número de eventos recopilados, último sondeo
Uso práctico
- •Threat Intelligence — identificación de atacantes activos y sus métodos
- •Alerta temprana — detección de nuevos exploits y campañas de ataque
- •Credential Stuffing — comprender qué contraseñas prueban los atacantes
- •Recopilación de malware — recolección de muestras para análisis
- •Formación — educación del equipo de seguridad con datos reales
Arquitectura
T-Pot se ejecuta en un servidor virtual dedicado aislado de la infraestructura de producción:
- •VM dedicada — aislamiento del entorno de producción
- •~39 contenedores Docker — cada honeypot en un contenedor
- •Firewall — reglas estrictas (denegar salida a redes privadas)
- •Agente API (flowpro-honeypot) — se comunica con FlowPro NG para la transferencia de datos
- •Elasticsearch local — T-Pot almacena datos en su propia instancia de ES