Obsah
Kolik máte v síti serverů a stanic? A na kolika z nich víte přesně, jaký software běží, v jaké verzi a jestli čeká na bezpečnostní záplatu? U většiny firem je upřímná odpověď „zhruba" — a právě to „zhruba" je slepé místo, které útočníci hledají jako první.
Co nevíte, to vás ohrožuje
Drtivá většina úspěšných útoků nevyužívá nic exotického. Zneužije známou zranitelnost ve známém softwaru, na kterou dávno existuje oprava — jen ji nikdo nenasadil, protože o tom balíčku na daném serveru nevěděl. K tomu se přidávají tři tiché problémy: zapomenutý administrátorský účet, port vystavený do sítě omylem a operační systém, kterému už skončila podpora a nedostává opravy.
Společné mají jedno: nejsou vidět, dokud je někdo aktivně nehledá. Tabulka v Excelu zastarává v okamžiku, kdy ji dopíšete. Ruční audit zachytí stav k jednomu dni v roce. A mezitím přibývají nové verze, noví uživatelé a nové služby.
Od seznamu k rozhodnutí
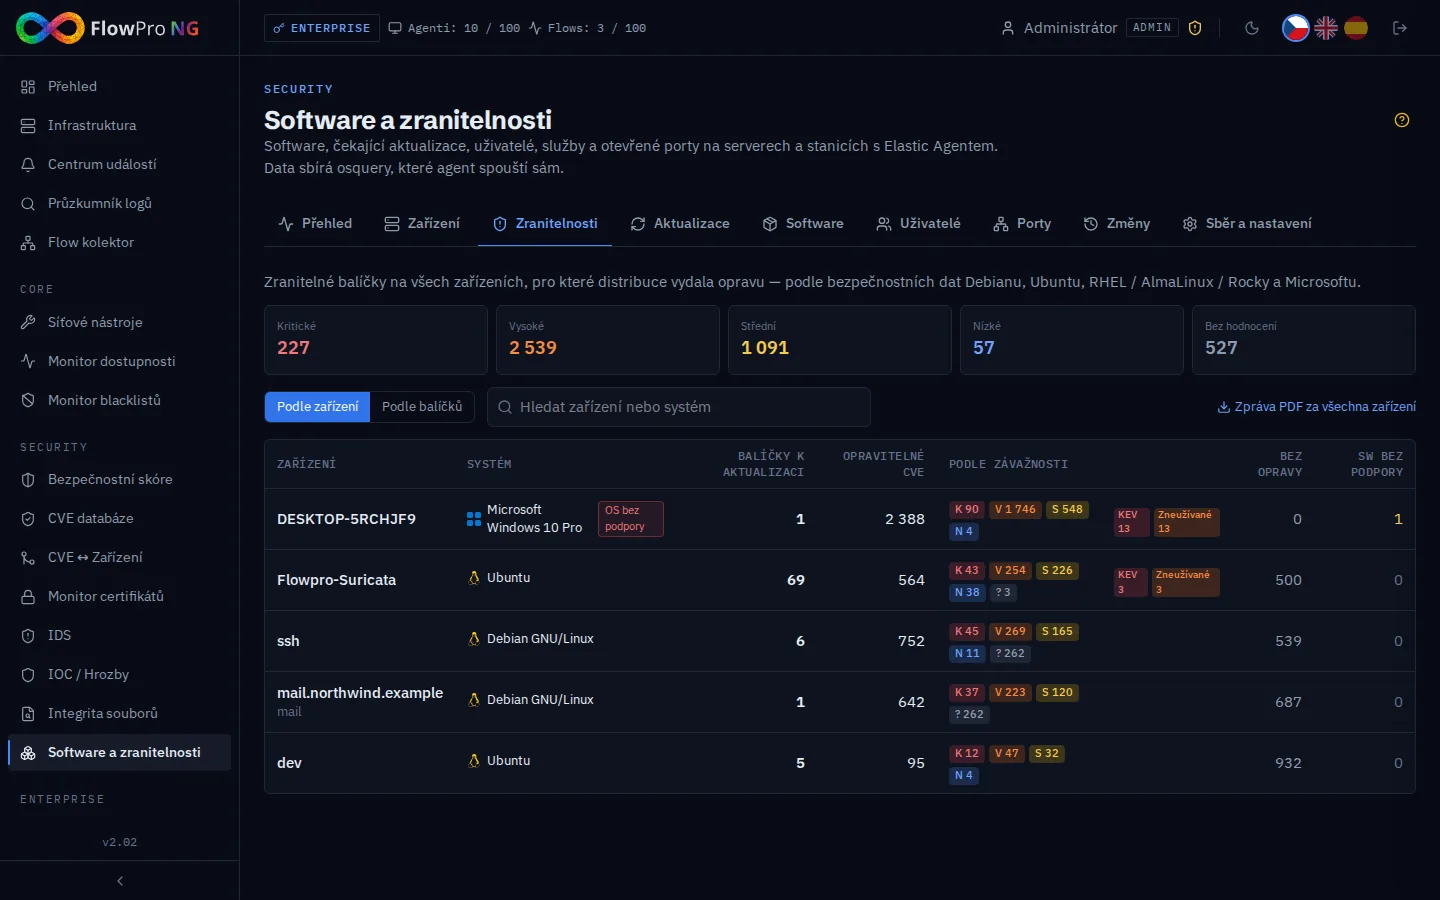
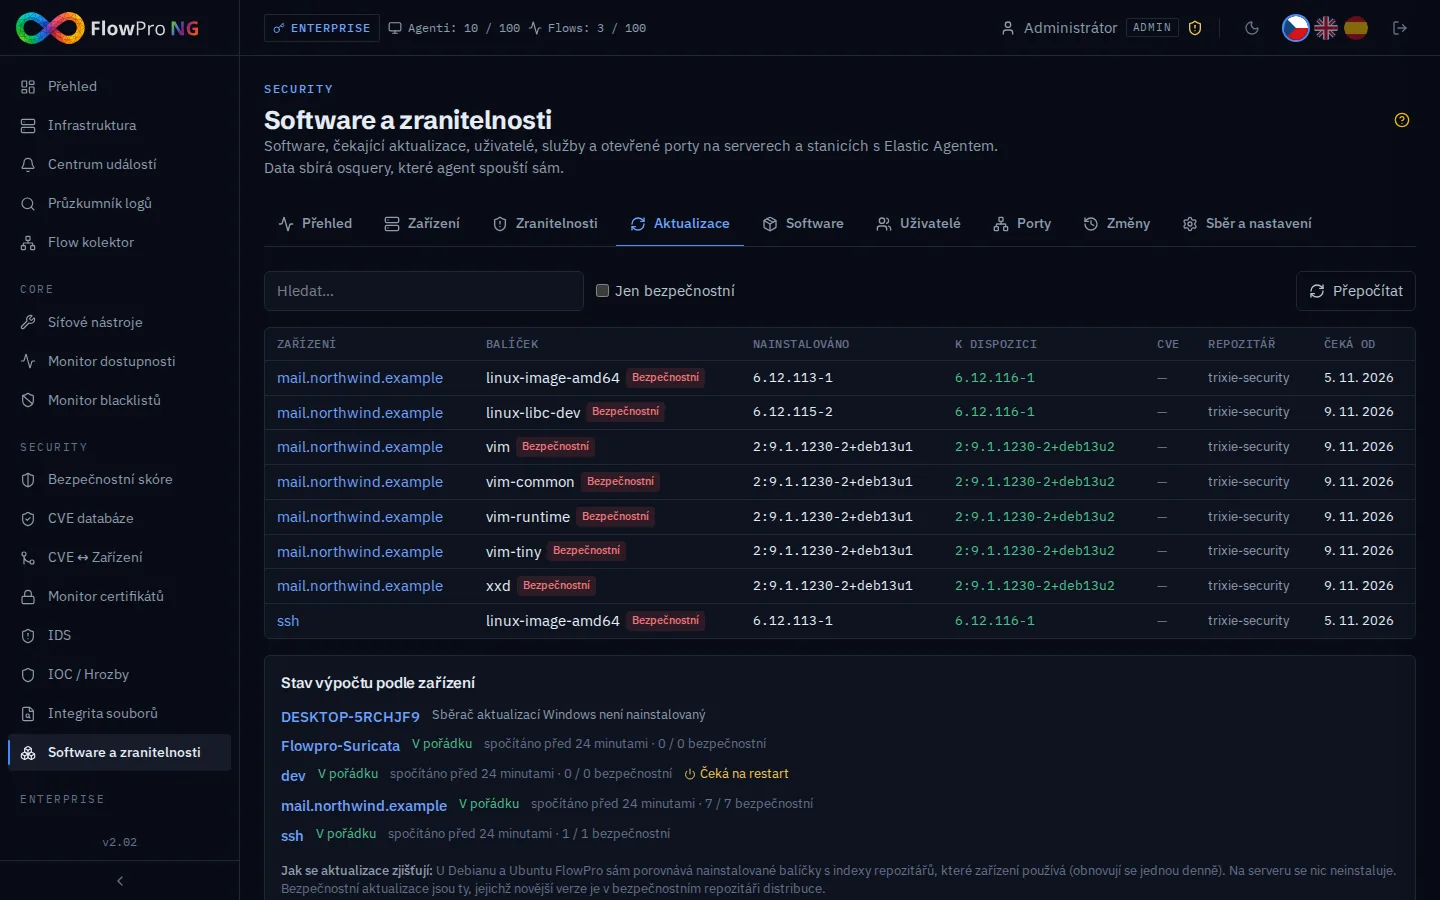
Samotný seznam softwaru je užitečný, ale skutečnou hodnotu dává až jeho spojení s informací, co je potřeba opravit. Když víte, že na dvanácti serverech běží zranitelná verze knihovny a pro osm z nich už distribuce vydala bezpečnostní aktualizaci, přestává to být abstraktní riziko a stává se z toho konkrétní, ohraničený úkol.
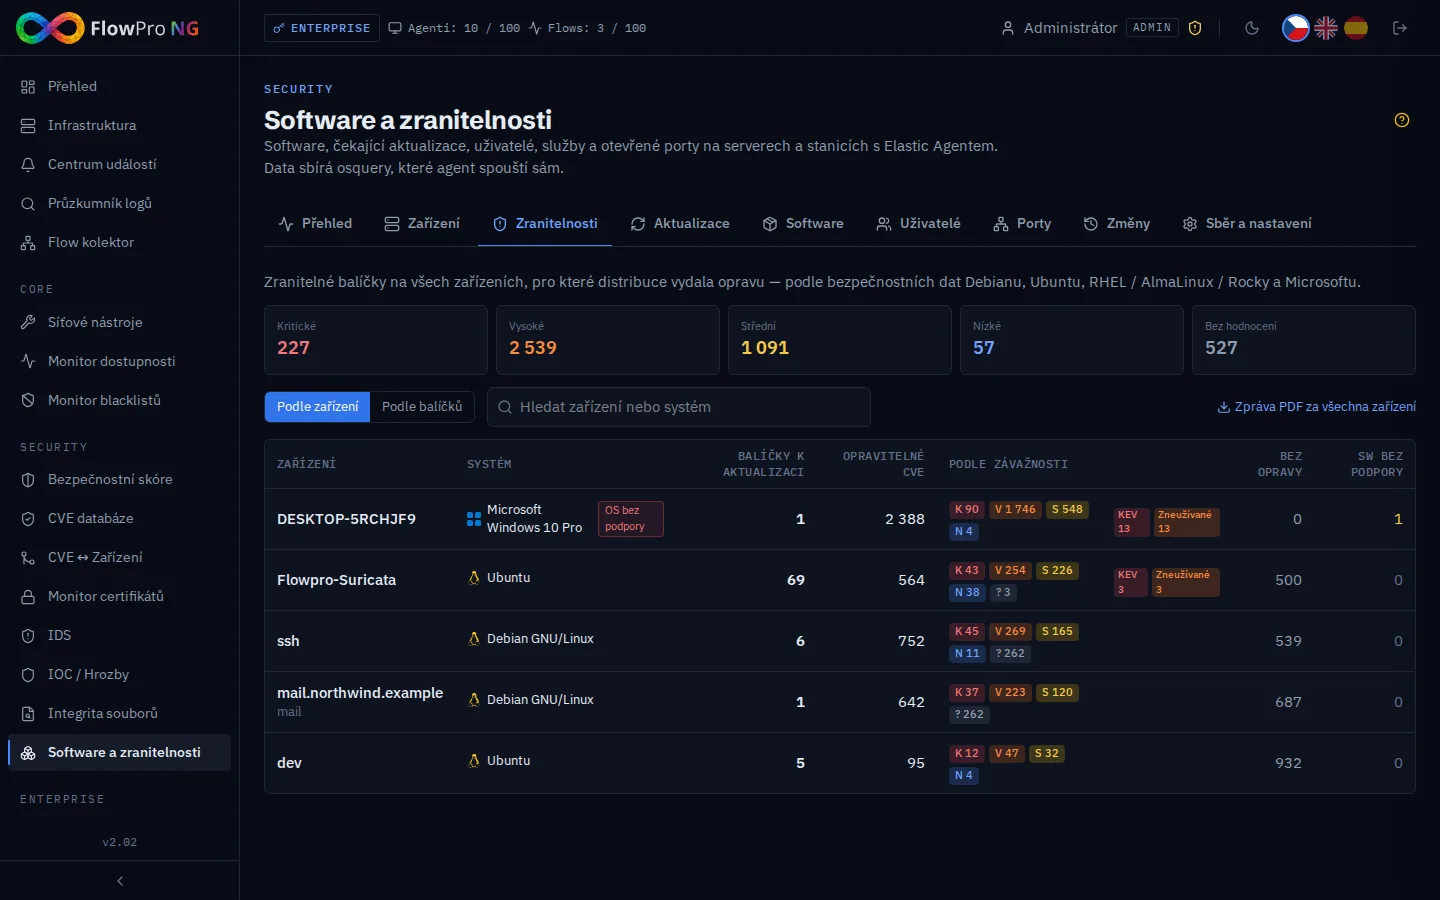
Právě tady se rozhoduje, co dělat dřív. Zařízení s čekajícími bezpečnostními aktualizacemi má jinou prioritu než to, kterému chybí jen běžné balíčky. Systém po konci podpory je dlouhodobé riziko, které se opravou nevyřeší — potřebuje plán upgradu. A zranitelnost, kterou útočníci reálně zneužívají, nemůže čekat na příští servisní okno.
Proč to většina firem (zatím) nedělá
Důvod bývá prozaický: cena zavedení. Klasické nástroje pro správu stanic znamenají další agent na každém počítači, jeho provoz, aktualizace a výjimky. Skripty zase vyžadují údržbu a pokrývají jen to, na co si někdo vzpomněl. Výsledkem je, že se přehled o softwaru odkládá „na později", které nikdy nepřijde.
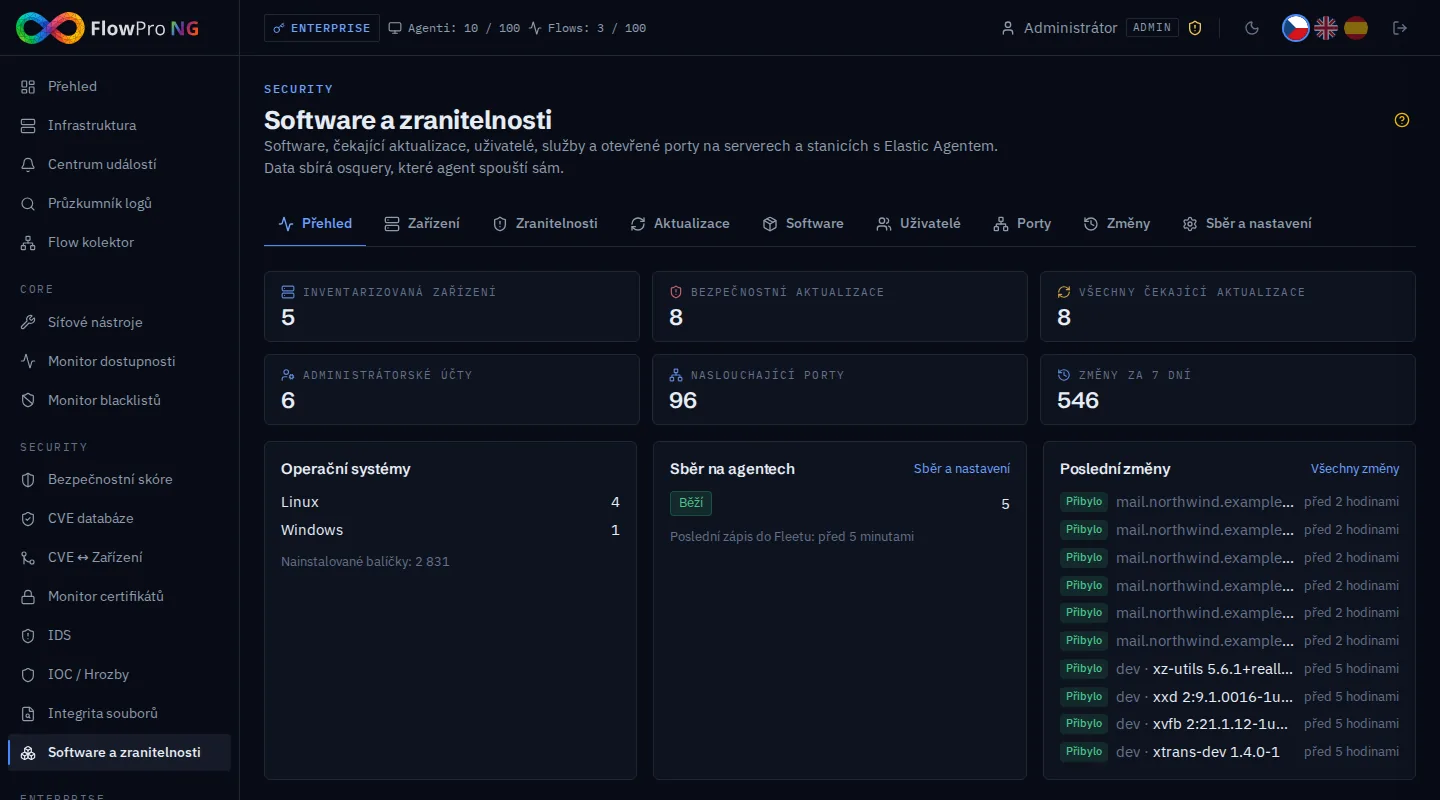
FlowPro NG k tomu přistupuje jinak. Inventář sbírá nástrojem osquery, který je už součástí Elastic Agenta — tedy agenta, kterého na serverech a stanicích používáte na sběr logů a metrik. Na zařízení se tím pádem neinstaluje nic nového, agenti se nerestartují a u licence Security se sběr zapne sám. Bariéra, kvůli které se inventář roky odkládal, tím prakticky mizí.
Nejen bezpečnost: audit a compliance
Přehled o aktivech a jejich stavu není jen bezpečnostní nástroj, je to i důkaz pro audit. Směrnice NIS2 i český zákon o kybernetické bezpečnosti požadují, abyste věděli, jaká aktiva máte, hlídali jejich zranitelnosti a zvládali aktualizace. Když se auditor zeptá „jak řídíte zranitelnosti a záplaty?", je velký rozdíl mezi odpovědí „máme na to proces" a možností okamžitě ukázat aktuální seznam zařízení, čekajících bezpečnostních aktualizací a historii změn.
Hodnota den po dni
Největší přínos ale není jednorázový sken. Je jím sledování změn v čase. FlowPro NG porovnává každý nový stav s předchozím a upozorní, když se objeví nový administrátorský účet, otevře se nový naslouchající port, zmizí antivirová ochrana nebo si server vyžádá restart po aktualizaci. To jsou přesně okamžiky, kdy se z normálního provozu stává incident — a kdy je rozdíl, jestli se o nich dozvíte za minutu, nebo za měsíc.
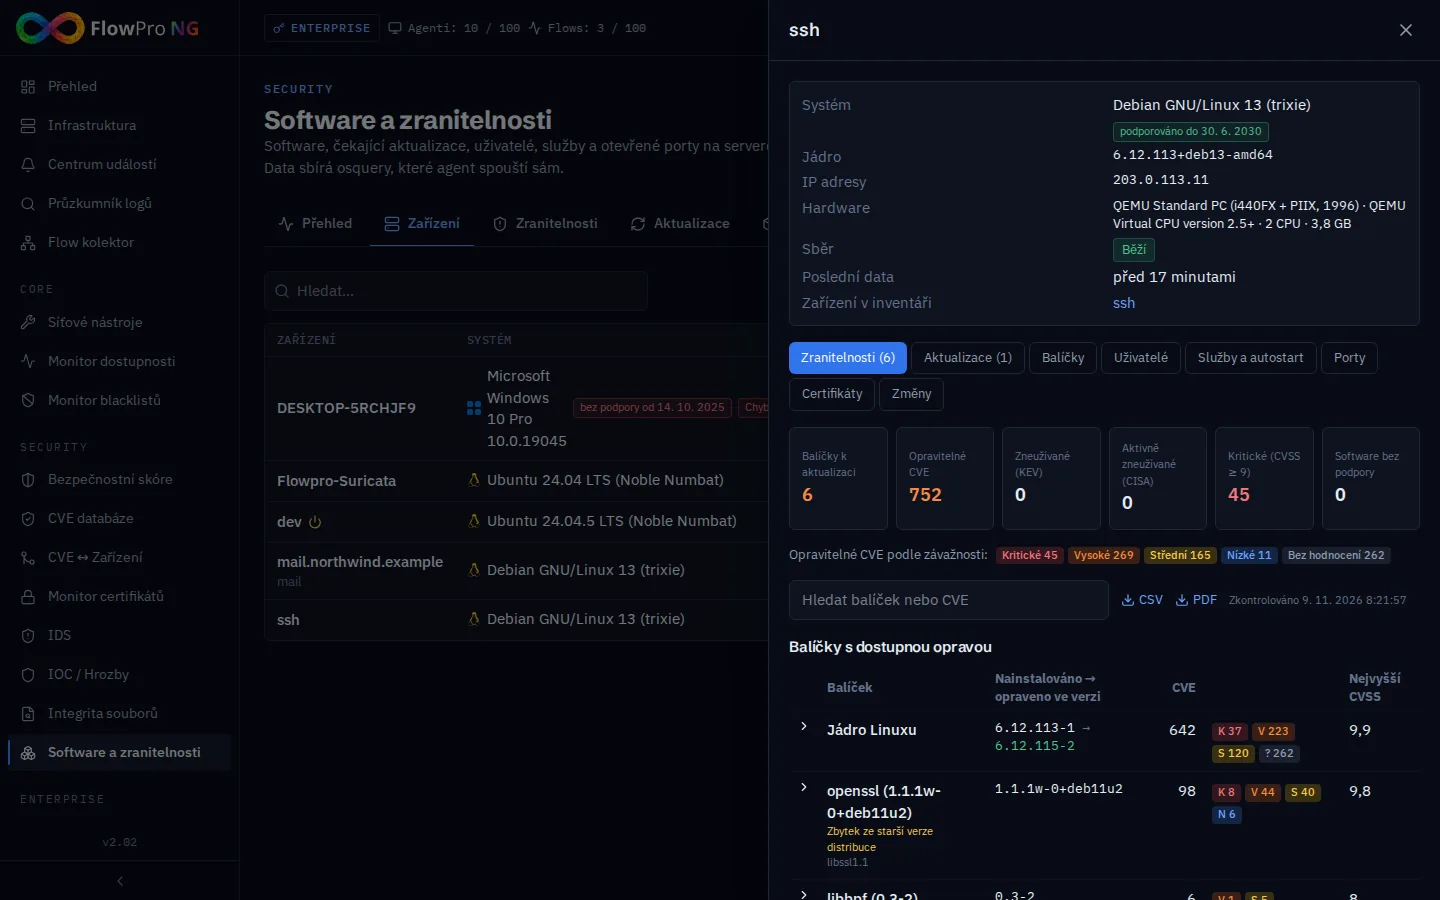
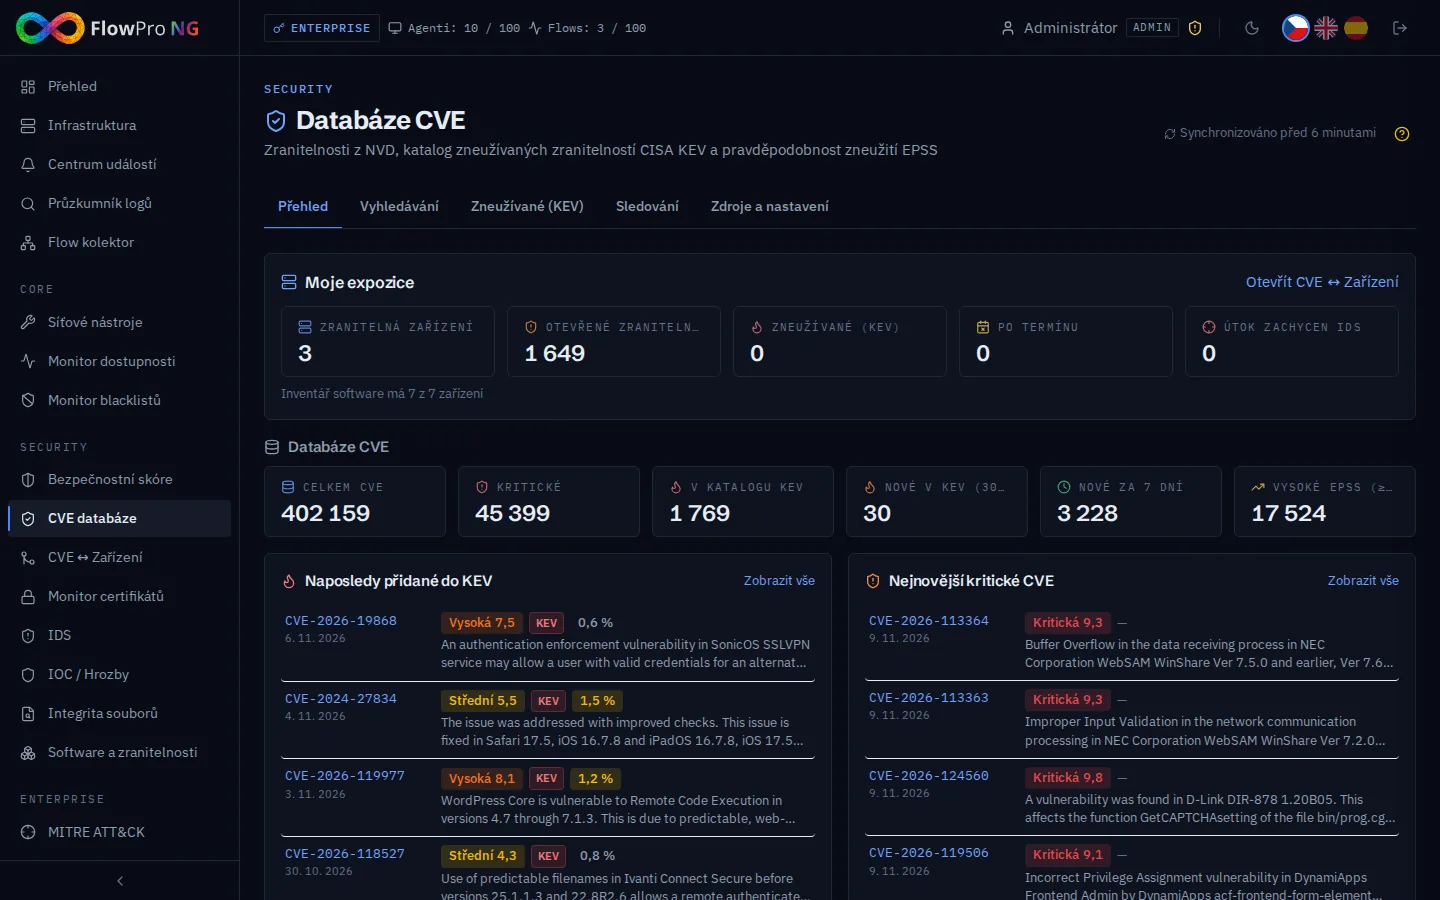
Výsledky se navíc propisují do zbytku FlowPro NG: do bezpečnostního skóre, do kontrol NIS2, do modulu CVE ↔ Zařízení i do Centra událostí. Inventář tak není izolovaný seznam, ale základ, na kterém stojí prioritizace rizik v celé platformě.
Kde začít
Pokud už na serverech a stanicích používáte Elastic Agent, máte polovinu cesty za sebou — modul Software a zranitelnosti stačí zapnout. Jak přesně sběr funguje, co všechno zjistí a jak nastavit výjimky pro citlivé servery, popisuje podrobně článek Software a zranitelnosti.
Přehled o tom, co vám běží v síti a co je potřeba opravit, je jedna z nejlevnějších bezpečnostních investic, jakou můžete udělat — protože bez něj jsou všechny ostatní jen odhad. Vyzkoušet si ho můžete ve 14denní zkušební verzi se všemi moduly, nebo se podívejte na stránku Správa zranitelností.
- Inventář
- Zranitelnosti
- Aktualizace
- NIS2
- Správa aktiv