Obsah
Kolik serverů ve vaší síti čeká na bezpečnostní aktualizaci? Na kterém z nich ještě běží stará verze OpenSSL? Kdo má administrátorská práva a kdy se kde objevil nový účet nebo otevřený port? Tyhle otázky se obvykle řeší skriptem, tabulkou nebo samostatným nástrojem pro správu stanic. Modul Software a zranitelnosti na ně odpovídá přímo ve FlowPro NG, a to u všech serverů a stanic, na kterých už běží Elastic Agent.
Článek popisuje, jak modul data sbírá, co z nich zjistí a jak se výsledky propisují do zbytku FlowPro NG.
Jak sběr funguje: osquery uvnitř agenta
Elastic Agent má v sobě nástroj osquery, který umí na počítači zjistit nainstalované balíčky a programy, uživatele, služby, naslouchající porty a mnoho dalšího. FlowPro NG ho využije, takže na zařízení není potřeba nic instalovat. Přidá do Fleet politik integraci Osquery Manager se svou sadou dotazů, agent si osquery spustí sám a výsledky posílá spolu s ostatními daty. Agenti se kvůli tomu nerestartují.
Každý dotaz posílá v pravidelném intervalu úplný stav: seznam softwaru každých 6 hodin, uživatele a služby každou hodinu, naslouchající porty každých 30 minut. FlowPro NG porovná nový stav s posledním známým a zaznamená, co přibylo, zmizelo nebo se změnilo. První snímek každého zařízení je výchozí stav a nevytváří žádné změny ani události, takže zapnutí modulu nezaplaví Centrum událostí.
Dotazy jsou záměrně nenáročné, jejich běhy se rozkládají v čase a FlowPro NG na každém agentovi měří, kolik skutečně zabírají. Aktuální stav a historie změn se ukládají do databáze FlowPro NG. Surové výsledky osquery v Elasticsearch jsou potřeba jen krátce, výchozí retence je 14 dní.
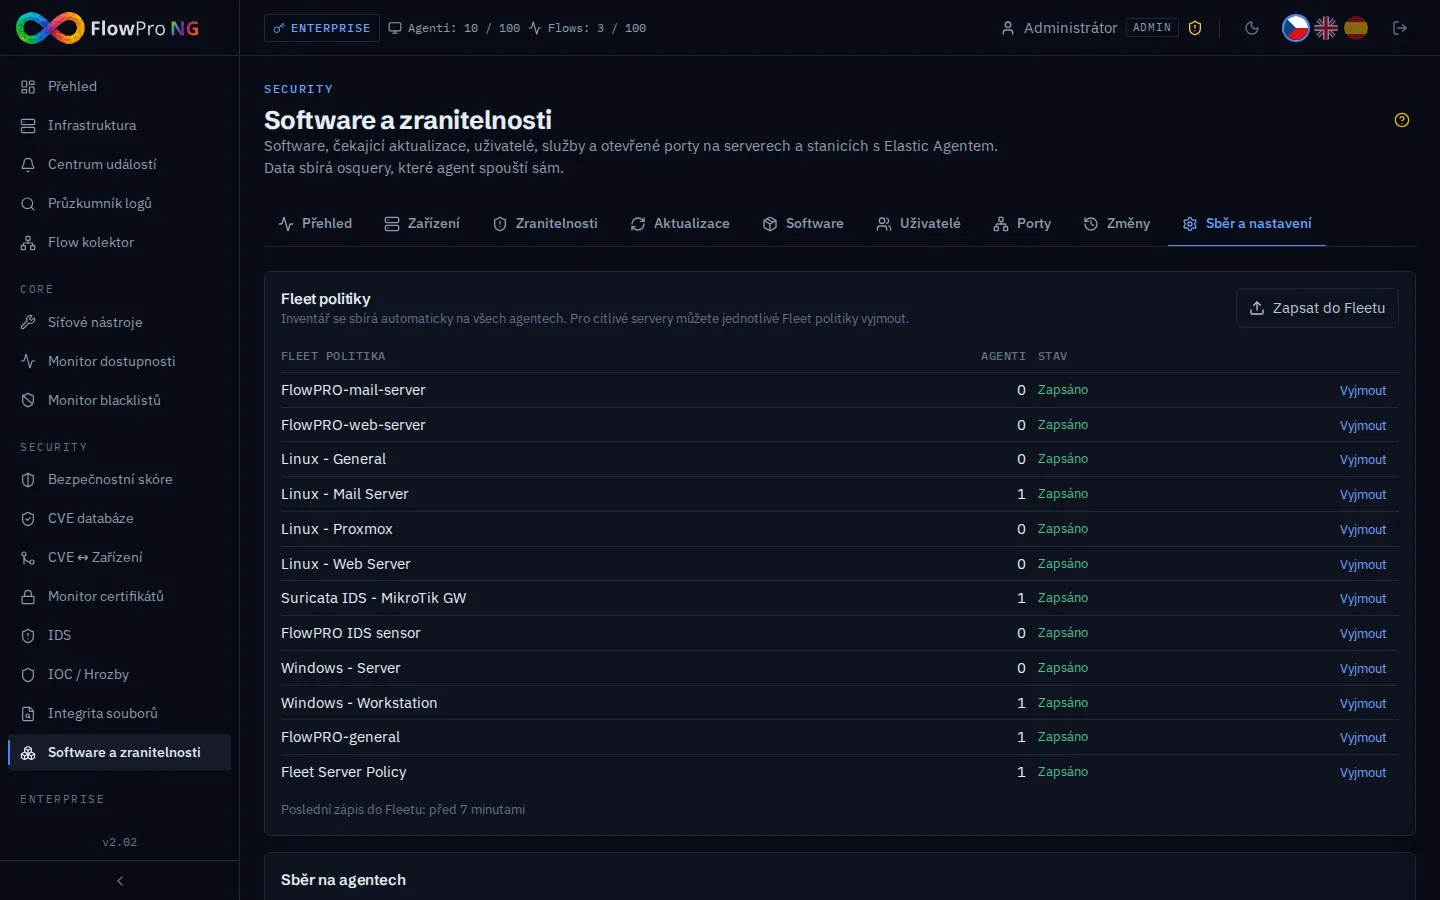
S licencí Security se sběr zapne pro všechny agenty sám. U velké instalace postupně, nejvýše 3 nové Fleet politiky každých 10 minut, aby se servery nezatížily najednou. Citlivé servery vyjmete v Sběr a nastavení, a to celou Fleet politikou. FlowPro NG z ní pak svou integraci odebere. Politiky, které už mají osquery spravované někým jiným, zůstanou beze změny.
Přehled a zařízení
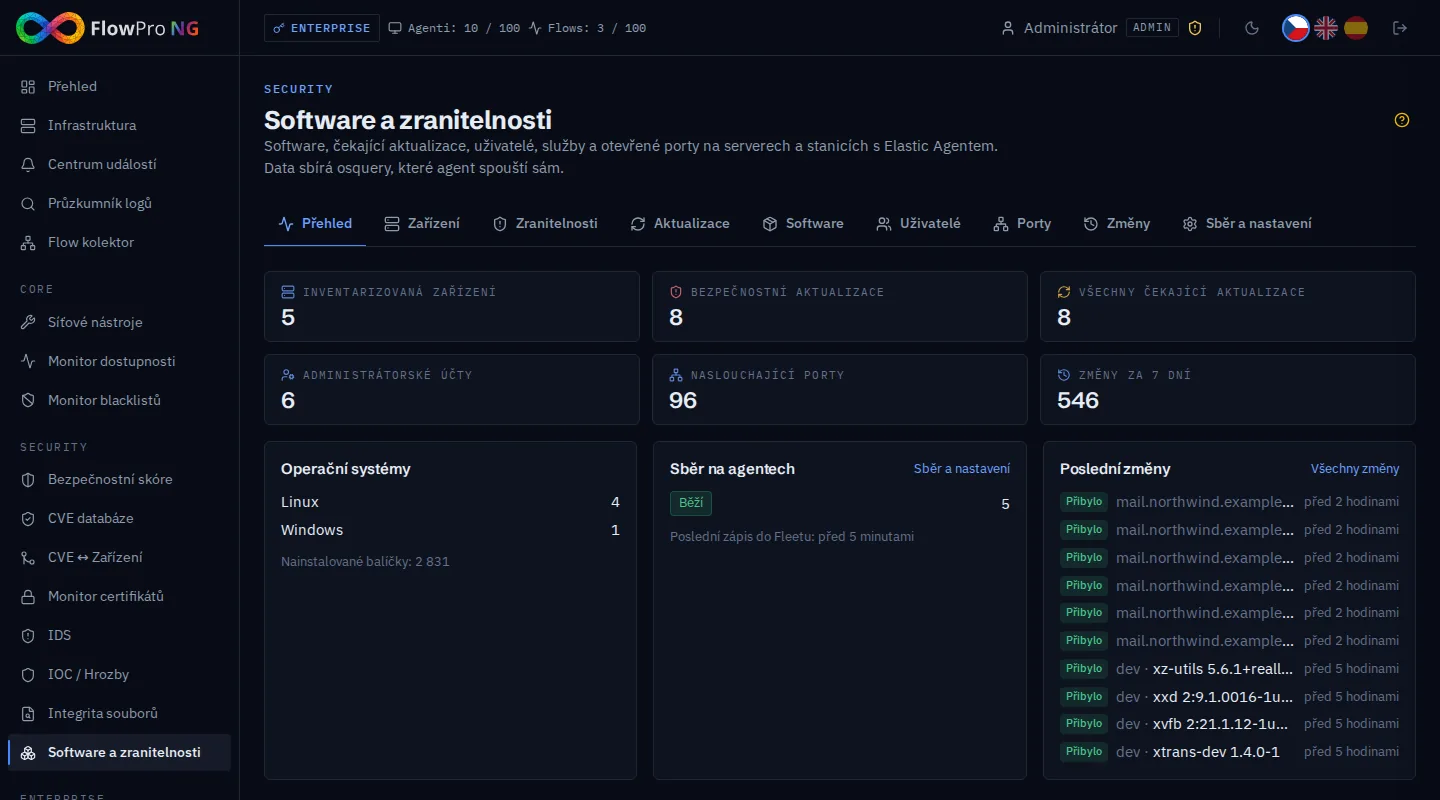
Přehled shrnuje počet inventarizovaných zařízení, čekající bezpečnostní a ostatní aktualizace, administrátorské účty, naslouchající porty a změny za posledních 7 dní. Ukazuje také, zda sběr na agentech běží a kdy naposledy dorazila data.
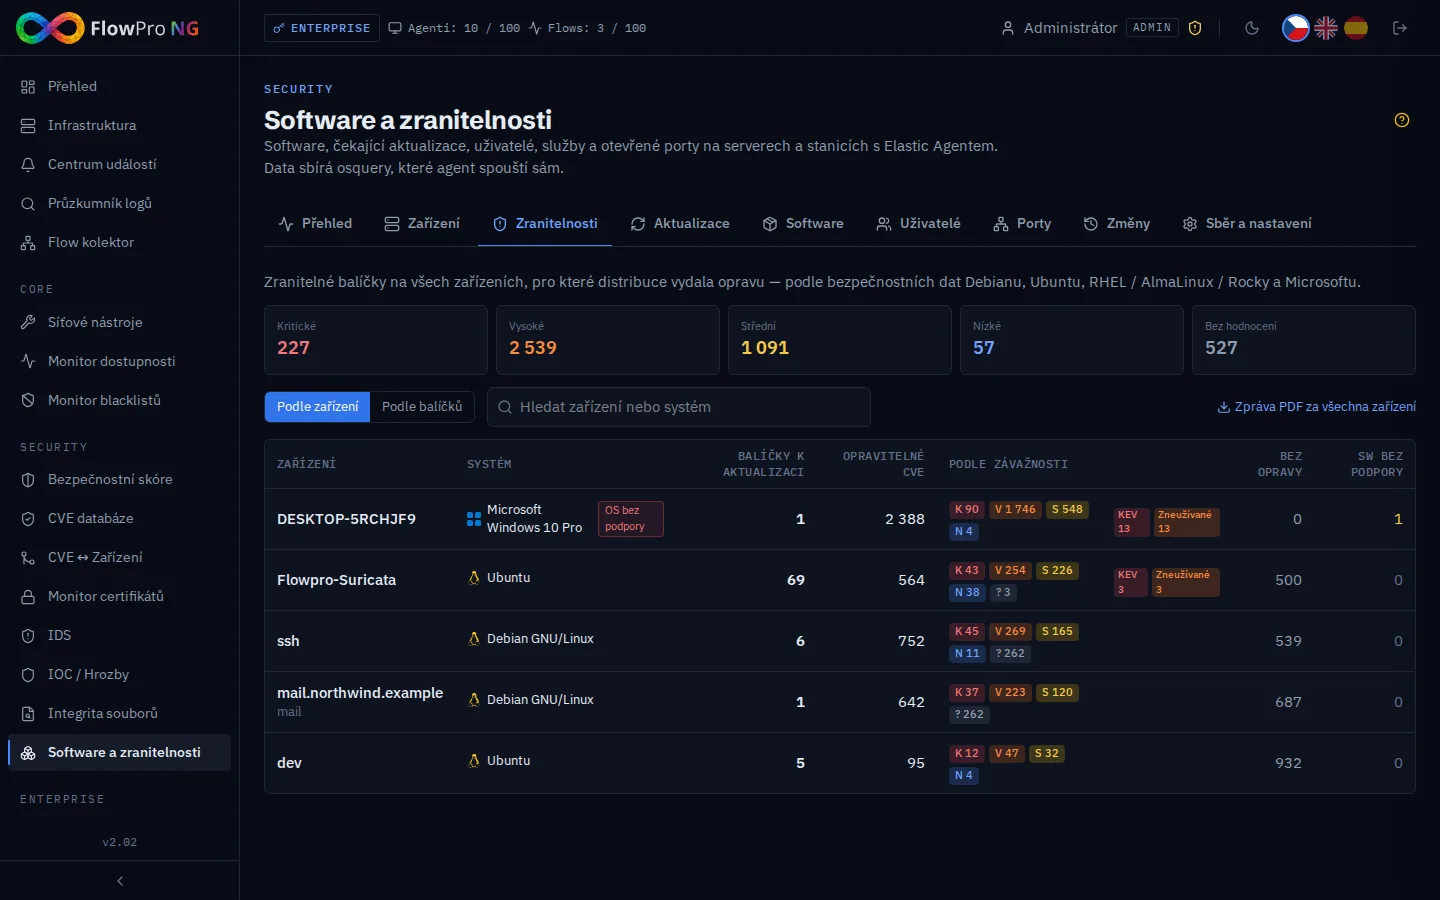
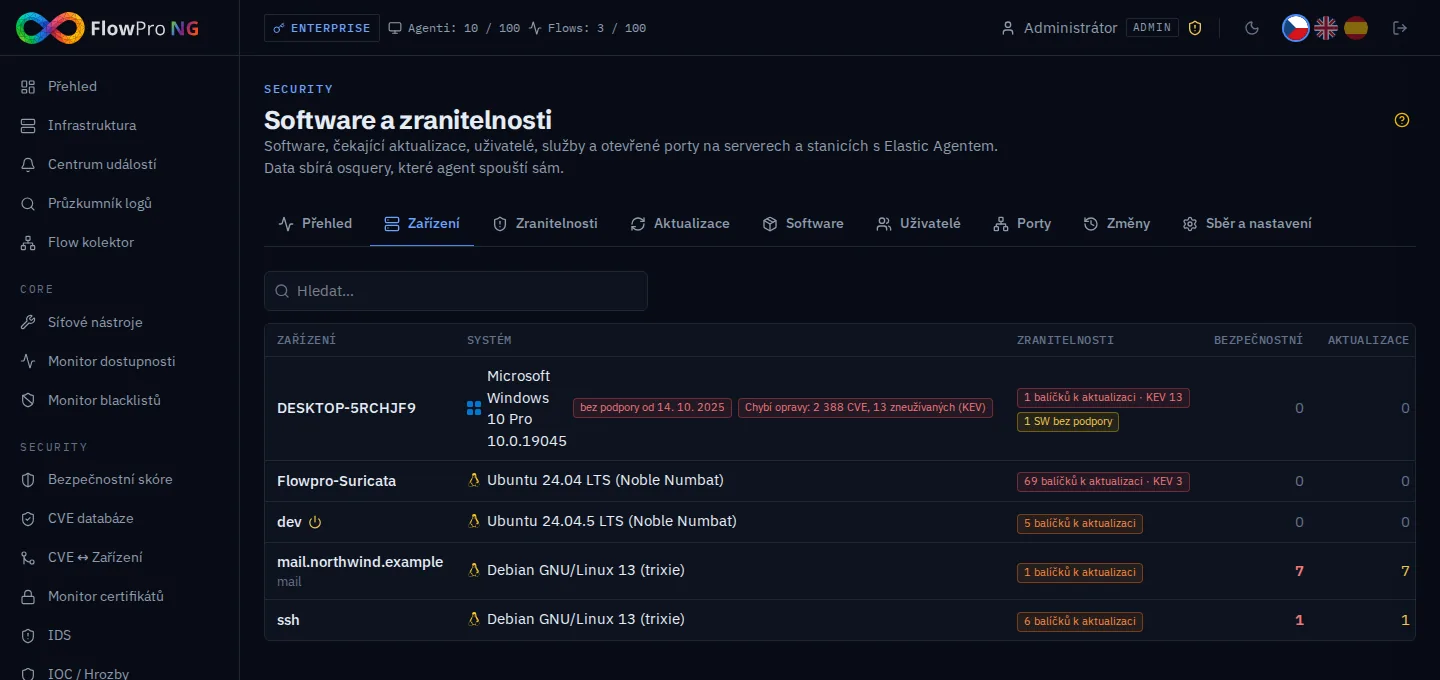
Záložka Zařízení obsahuje seznam serverů a stanic s operačním systémem, počtem balíčků k aktualizaci a čekajícími aktualizacemi. Na první pohled tu uvidíte i zařízení se systémem bez podpory a Windows, kterým chybí bezpečnostní opravy.
Podpora operačního systému
U každého zařízení FlowPro NG hlídá, jak dlouho jeho verze systému ještě dostává bezpečnostní opravy. Platí to pro Debian, Ubuntu, RHEL a odvozené distribuce, Windows a Windows Server. Data pochází z projektu endoflife.date a dodává je centrální zdroj FlowPro. Seznam zařízení ukazuje červeně „bez podpory od …“ a oranžově „podpora končí …“, pokud zbývá méně než 90 dní. Na každé zařízení a verzi systému vznikne jednou událost, aby konec podpory nezůstal přehlédnut.
Zranitelnosti: co opravit a jak
Nejdůležitější záložka je Zranitelnosti. FlowPro NG porovná každý nainstalovaný balíček s bezpečnostními daty jeho distribuce:
- Debian Security Tracker,
- Ubuntu (Canonical OSV včetně oprav dostupných jen v Ubuntu Pro),
- oznámení RHEL, AlmaLinux a Rocky Linux,
- pro Windows Microsoft Security Update Guide.
Proč ne jen podle čísla verze? Distribuce bezpečnostní opravy často backportují: chybu opraví ve starší verzi balíčku a číslo verze programu nezmění. Porovnání s obecnou databází CVE by u balíčků Debianu nebo Ubuntu hlásilo stovky zranitelností, které jsou dávno opravené. Bezpečnostní data distribuce přesně říkají, ve které verzi balíčku byla oprava vydána. FlowPro NG proto hlásí jen to, co je na zařízení skutečně neopravené a pro co existuje oprava.
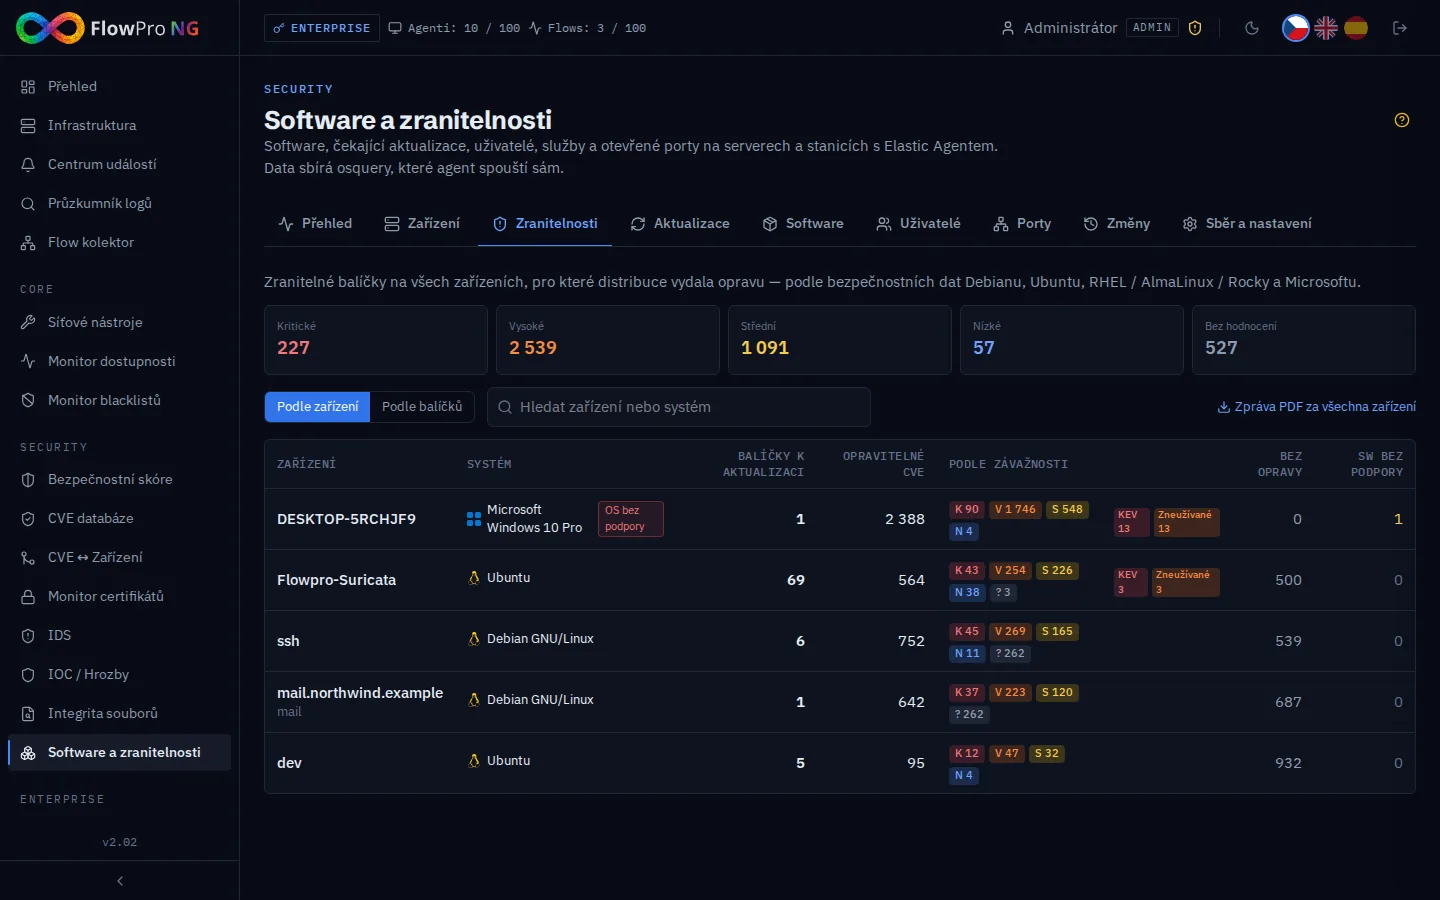
Záložka ukazuje součty podle závažnosti napříč všemi zařízeními a pohled podle zařízení nebo podle balíčků. Ke každému zařízení uvádí počet balíčků k aktualizaci, opravitelné zranitelnosti podle závažnosti, zneužívané zranitelnosti z katalogu CISA KEV, zranitelnosti, pro které distribuce opravu zatím nevydala, a software bez podpory.
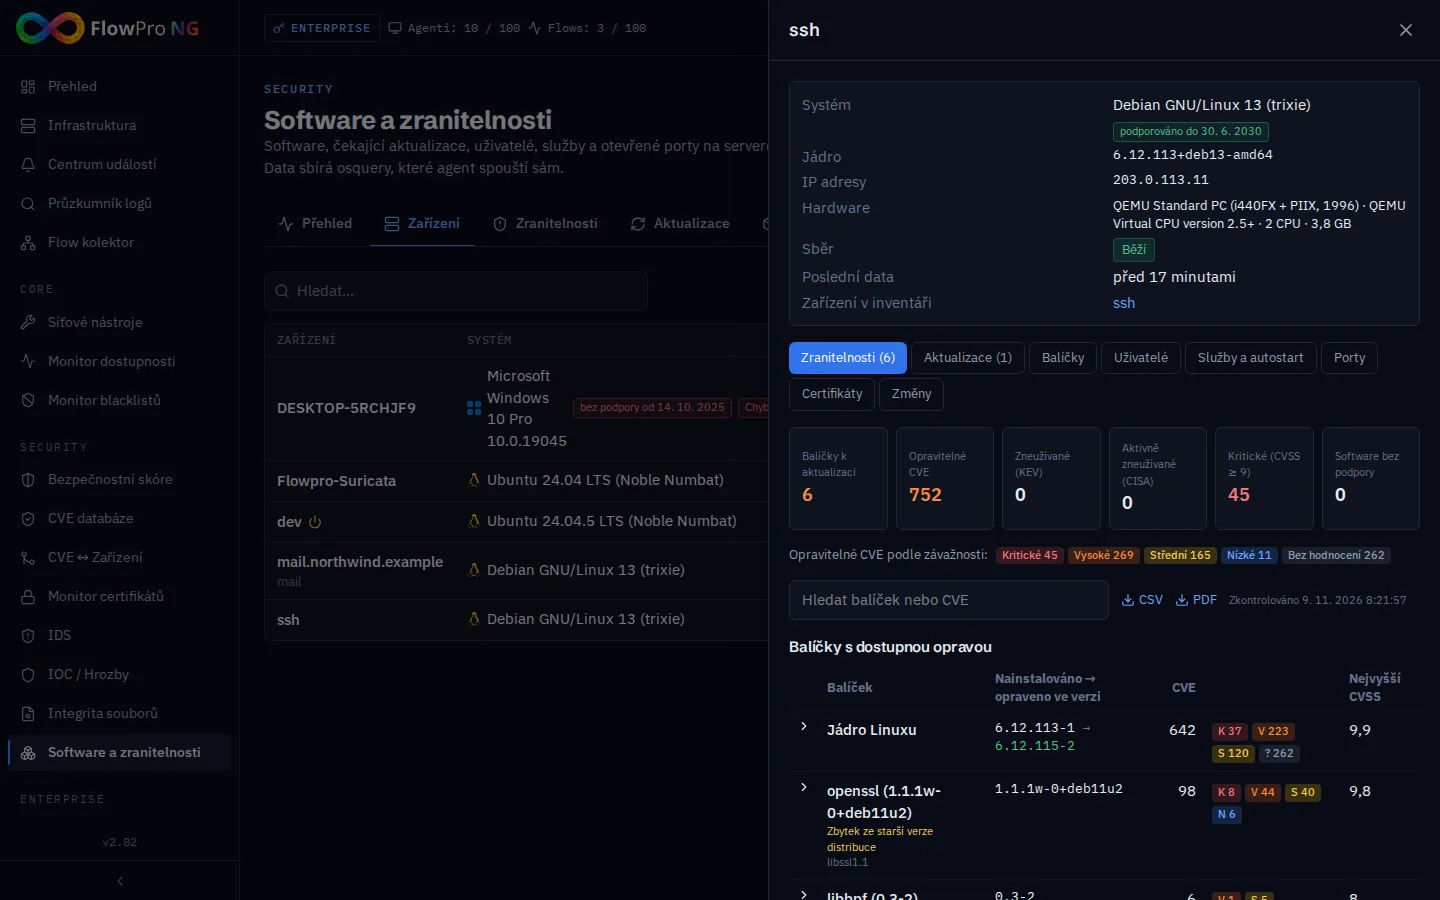
Detail zařízení jde ještě o krok dál. Ukazuje systém, jádro, hardware a stav sběru a hlavně seznam balíčků s dostupnou opravou: nainstalovanou verzi, verzi s opravou, počet CVE, zda je mezi nimi zneužívaná zranitelnost, nejvyšší CVSS a EPSS. Je tu i příkaz, kterým opravu nainstalujete. Karty nahoře fungují jako filtr: jedním kliknutím zobrazíte jen zneužívané (KEV), kritické nebo software bez podpory.
Několik detailů, které šetří čas:
- Všechny balíčky jádra Linuxu tvoří jeden řádek porovnaný s nejnovějším nainstalovaným jádrem. Místo desítek balíčků tak vidíte jednu otázku: je nainstalované opravené jádro?
- Balíčky, které na serveru zůstaly ze starší verze distribuce, jsou označené. Opravu pro ně už nikdo nevydá, správně je odinstalovat.
- Zranitelnosti bez opravy se počítají zvlášť a jsou sbalené. Ty, které Debian označuje jako „unimportant“ a Ubuntu jako „negligible“, se vynechávají.
- Software bez podpory: programy výrobců a aplikace ve Windows, například Java, Python, Node.js, PHP nebo Chrome, jejichž verze už podle endoflife.date nedostává opravy.
Výsledky se dají exportovat do CSV a jako PDF zpráva za jedno zařízení nebo za všechna. Zpráva obsahuje souhrn podle závažnosti, balíčky k aktualizaci s opravenou verzí a příkazem, nejzávažnější CVE, zneužívané zranitelnosti a software bez podpory.
Windows: přesné sestavení a chybějící KB
U Windows a Windows Serveru FlowPro NG čte přesné sestavení systému včetně revize aktualizace, například 10.0.19045.6456. Porovná ho s Microsoft Security Update Guide, kde Microsoft u každé zranitelnosti uvádí, která aktualizace (KB) a které sestavení ji opravuje. Seznam zařízení pak ukazuje „Chybí opravy: N CVE“, červeně, pokud jsou mezi nimi zneužívané zranitelnosti. Detail zařízení uvádí nainstalované sestavení a nejnovější bezpečnostní aktualizaci, kterou je potřeba nainstalovat.
Čekající aktualizace
Záložka Aktualizace ukazuje čekající aktualizace napříč všemi zařízeními, bezpečnostní nahoře a se souvisejícími CVE. U Debianu a Ubuntu je FlowPro NG počítá sám. Jednou denně stáhne indexy balíčků z repozitářů, které zařízení používá, a porovná je s nainstalovanými verzemi. Na serveru přitom nic neběží a nic se tam nemění. Bezpečnostní je aktualizace, jejíž novější verze je v bezpečnostním repozitáři distribuce (-security).
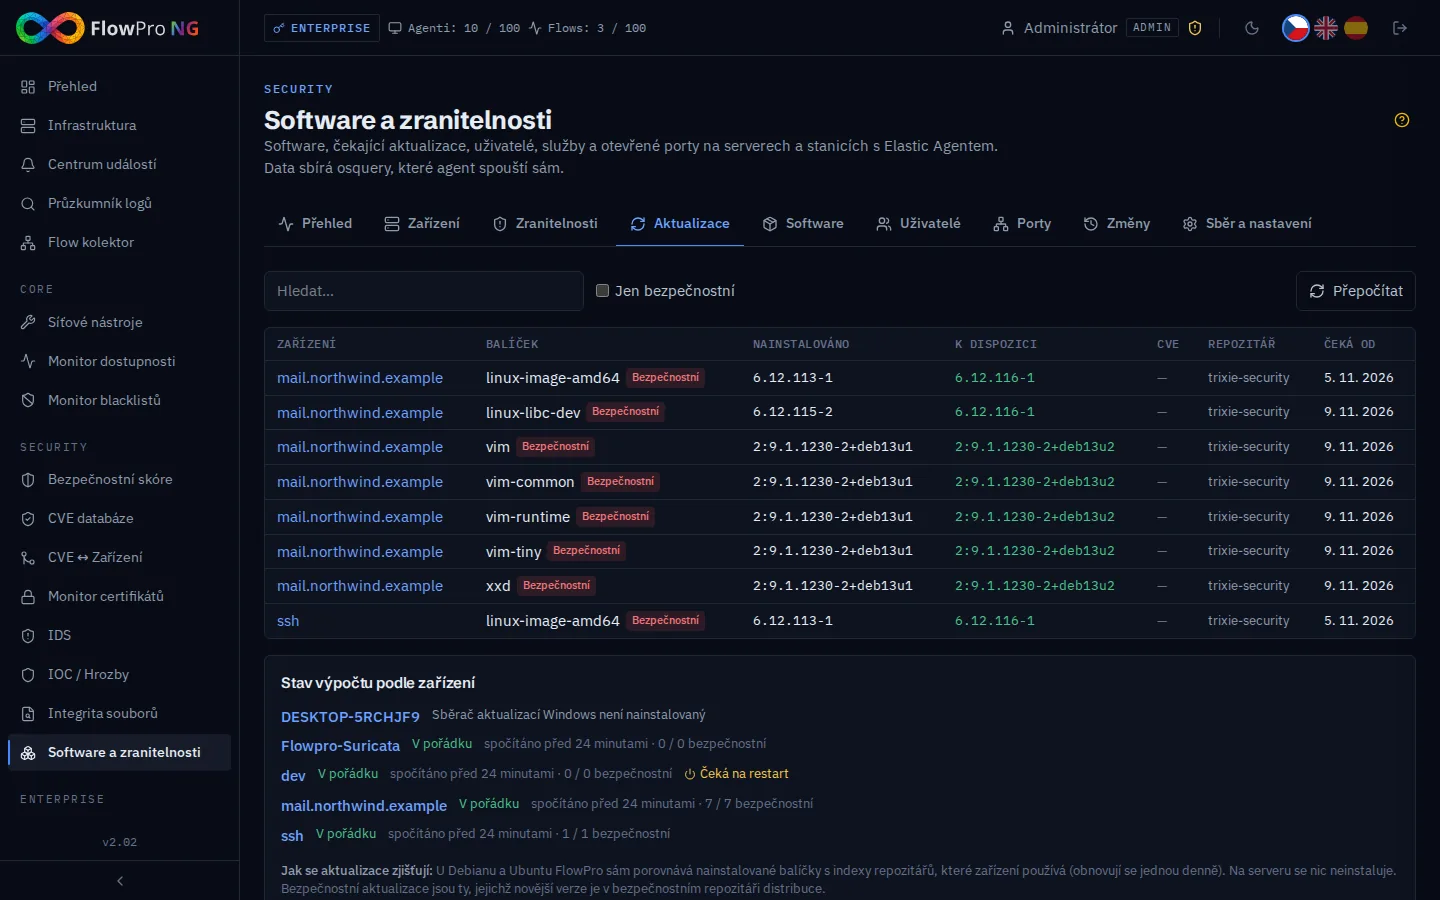
Pokud je nainstalované novější jádro, než jaké běží, zařízení se označí jako čekající na restart. Bezpečnostní opravy jádra se projeví až po něm. Repozitáře, na které server FlowPro NG nedosáhne (například interní mirror), jsou uvedené ve stavu výpočtu u každého zařízení. U Windows a distribucí s RPM se zatím zobrazuje nainstalovaný software a u Windows nainstalované opravy (KB), čekající aktualizace se nepočítají.
Software, uživatelé, služby a porty
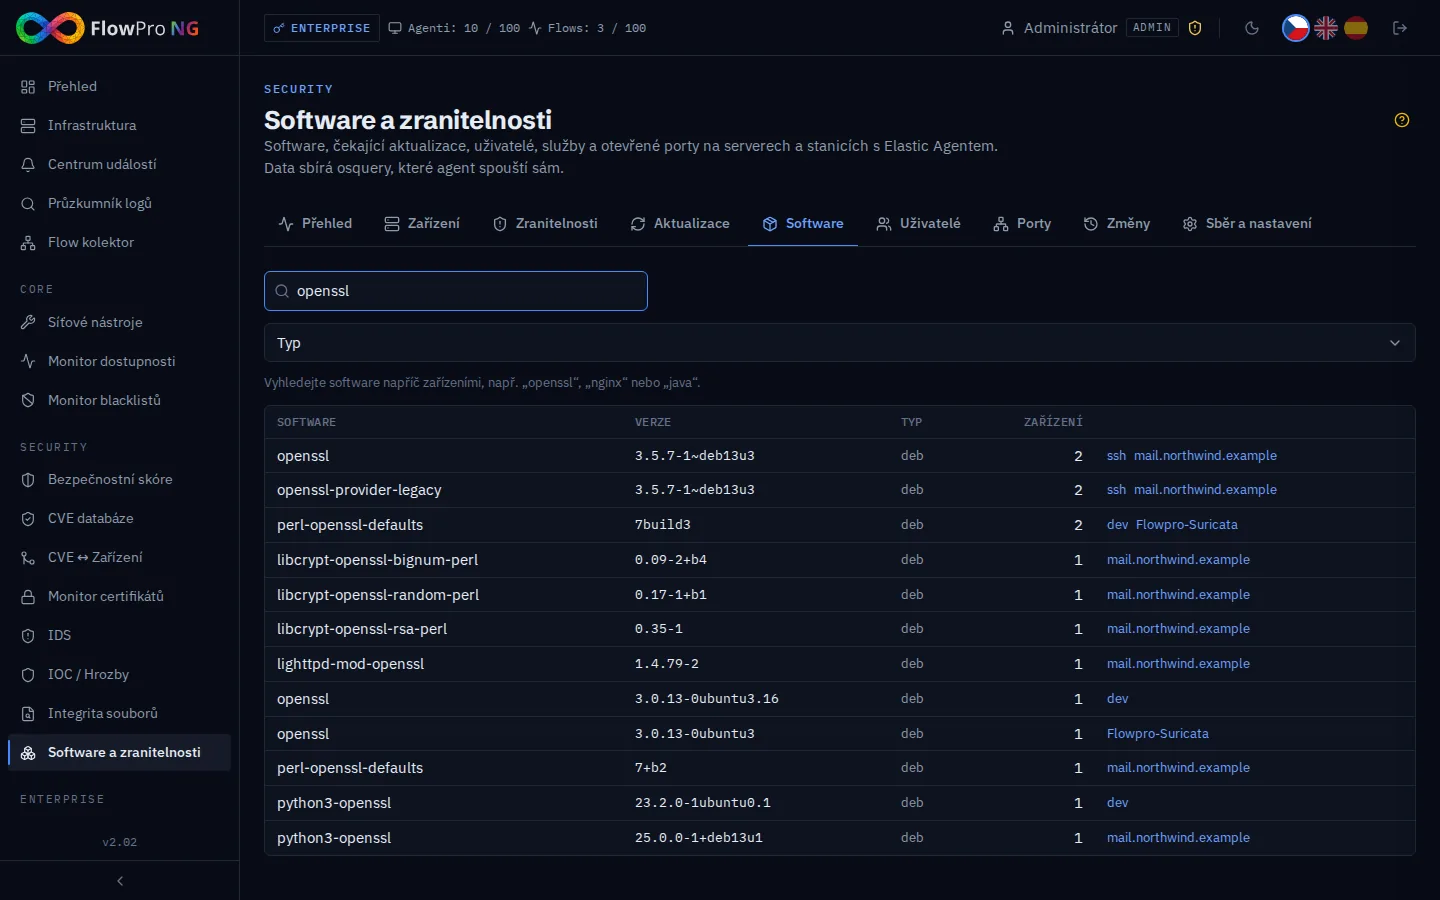
Záložka Software hledá napříč všemi zařízeními. Napíšete „openssl“, „nginx“ nebo „java“ a uvidíte každou nainstalovanou verzi a zařízení, na kterých běží. Když vyjde nová kritická zranitelnost, máte za pár vteřin seznam serverů, kterých se týká.
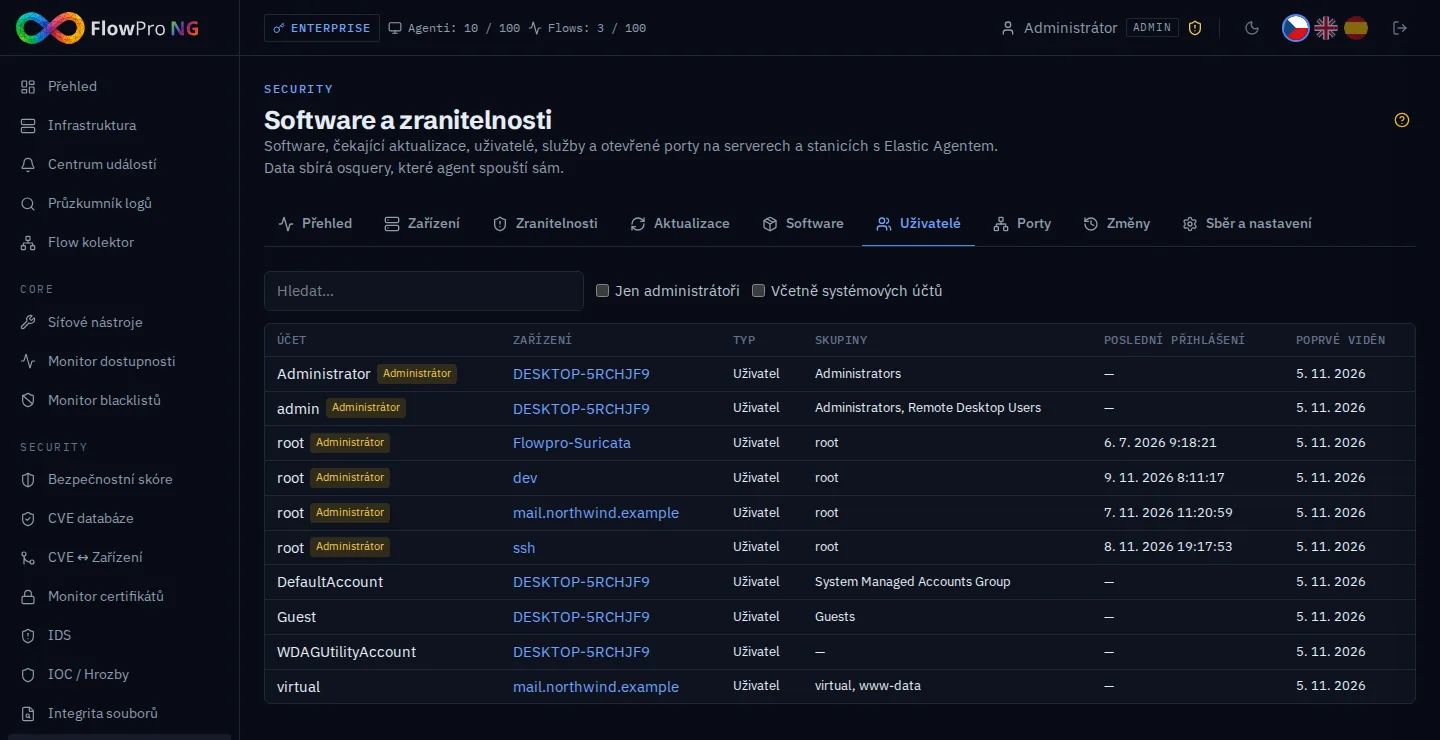
Záložka Uživatelé zobrazuje místní účty na všech zařízeních. Administrátoři jsou nahoře, u každého účtu je vidět, ve kterých je skupinách, kdy se naposledy přihlásil a kdy se poprvé objevil. Záložka Porty ukazuje porty naslouchající mimo localhost, s procesem, který je otevřel. Detail zařízení přidává služby a vše, co se spouští automaticky (služby systemd, naplánované úlohy, položky po startu), certifikáty počítače a u Windows stav ochrany: antivir, firewall, automatické aktualizace a BitLocker.
Změny a události
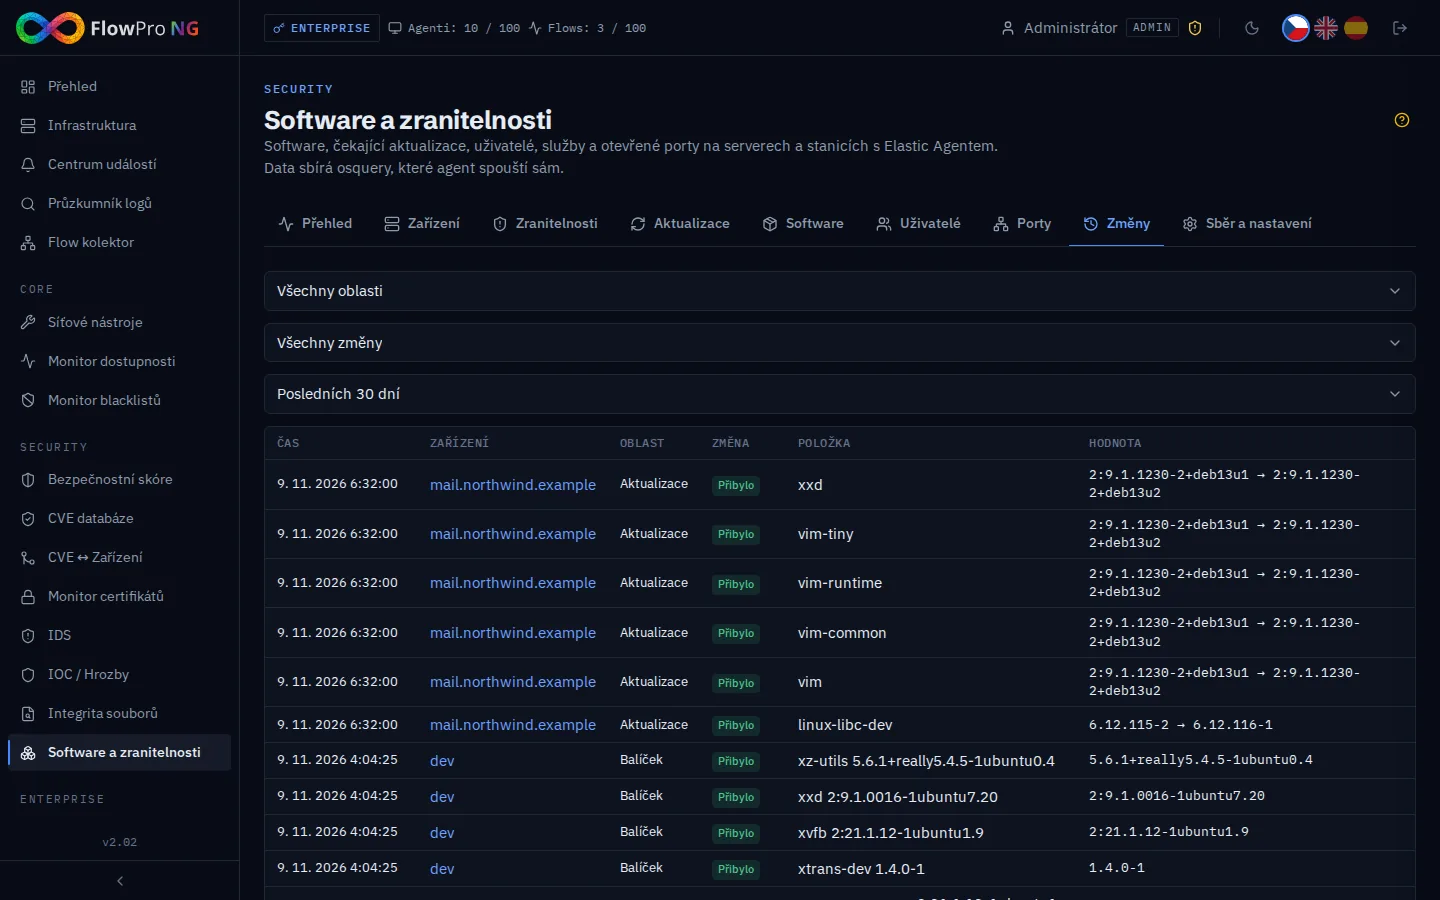
Záložka Změny je časová osa všeho, co na zařízeních přibylo, zmizelo nebo se změnilo: nainstalované a aktualizované balíčky, nové účty, služby a porty. Dá se filtrovat podle oblasti, druhu změny a období.
Důležité změny se stávají událostmi v Centru událostí:
- nový administrátorský účet,
- nový nebo odebraný uživatelský účet,
- nový naslouchající port,
- nová služba nebo položka po startu,
- vypnutá ochrana,
- dlouho čekající bezpečnostní aktualizace nebo potřeba restartu,
- systém bez podpory nebo s brzkým koncem podpory.
Jednotlivé druhy událostí jde v nastavení vypnout a notifikace se řídí stejnými pravidly směrování jako všechny ostatní události.
Vazby na další části FlowPro NG
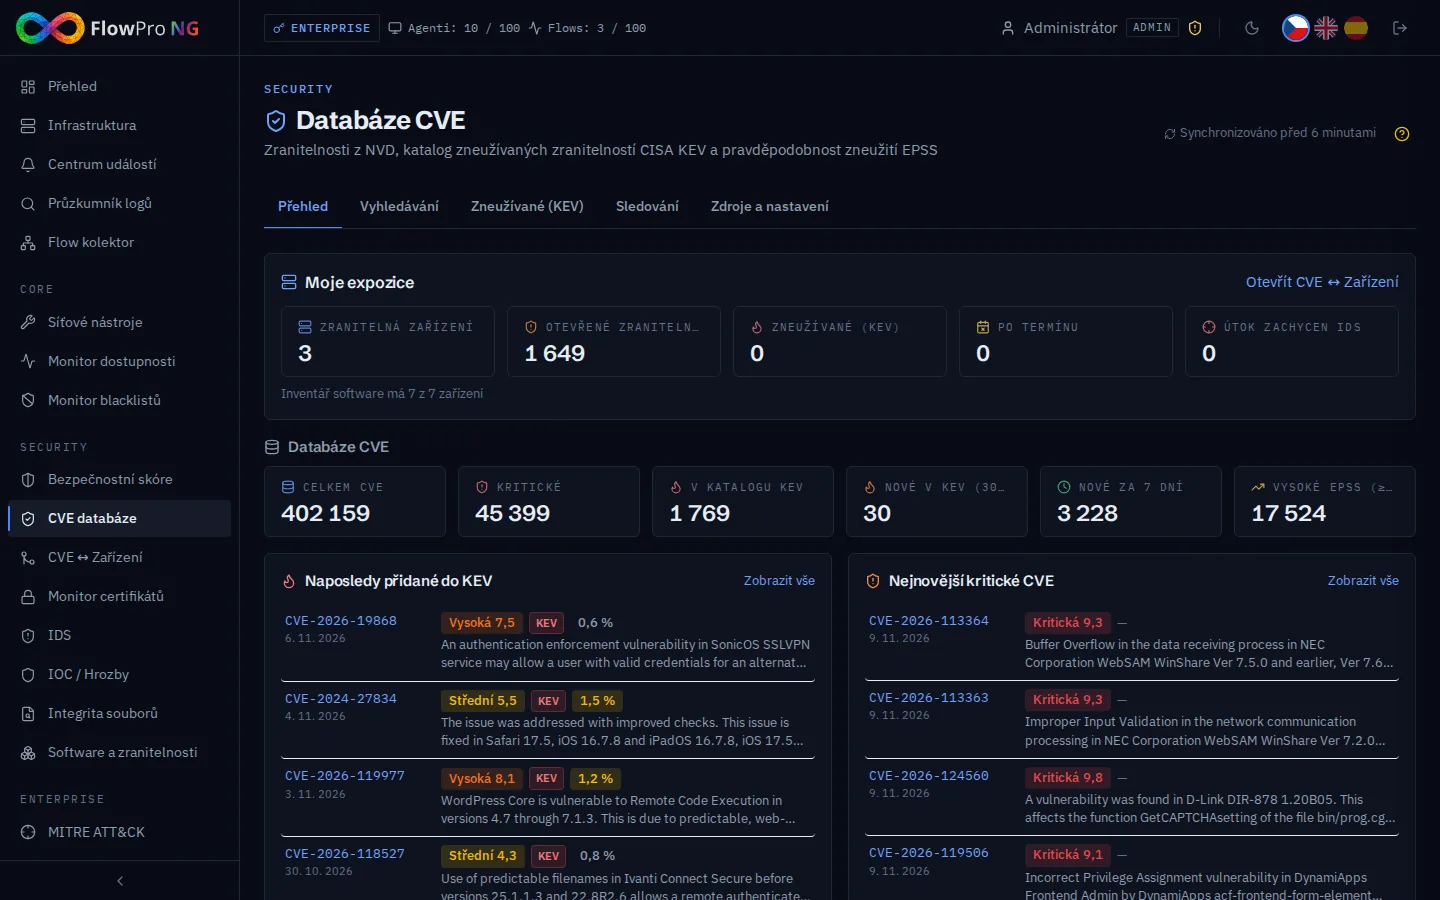
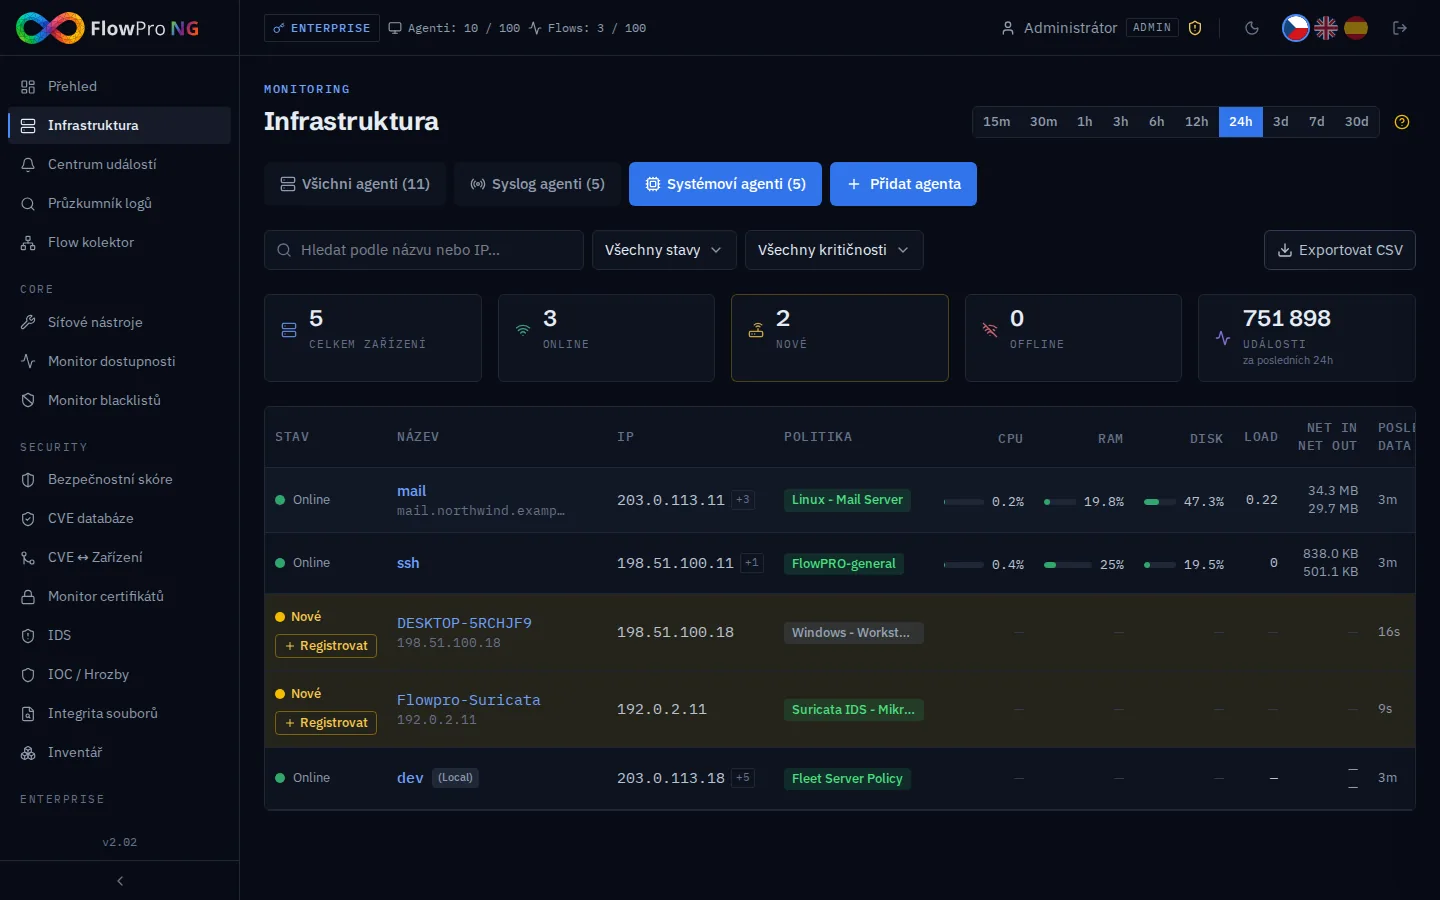
- CVE ↔ Zařízení: u zařízení evidovaných v Infrastruktuře se každý balíček s dostupnou opravou stane potvrzenou shodou s opravenou verzí, prioritou, termínem nápravy a historií. Jakmile balíček aktualizujete, shoda se sama uzavře. Jak párování a fronta náprav fungují, popisuje článek Reputační databáze a CVE.
- Bezpečnostní skóre: komponenta „Aktualizace systémů“ hodnotí bezpečnostní aktualizace čekající déle než 7 dní a čekající restarty.
- NIS2 Compliance Pack: vestavěná kontrola NIS2 VM-4 (CIS 7.3) ověřuje, že žádná bezpečnostní aktualizace nečeká déle než 30 dní. Kontrola je navázaná i na ZKB, ISO 27001 A8.8 a PCI DSS 6.2.
Shrnutí
Modul Software a zranitelnosti nevyžaduje nic navíc: stačí Elastic Agent, který už sbírá logy a metriky (viz návod Elastic Agent). Z něj získáte přehled o softwaru, aktualizacích, účtech, službách a portech na všech serverech a stanicích a k tomu seznam zranitelností, které jsou skutečně neopravené, včetně verze s opravou a příkazu k jejímu nasazení. Víc o správě zranitelností najdete na stránce Správa zranitelností. Modul je součástí licence Security a vyzkoušíte ho ve 14denní zkušební verzi se všemi moduly.
- Inventář
- Zranitelnosti
- Aktualizace
- osquery
- Elastic Agent