Obsah
Aby FlowPro NG poznal útočníka nebo zranitelný server, potřebuje vědět, co je ve světě známé jako škodlivé a zranitelné. K tomu slouží dvě skupiny dat. Reputační databáze říkají, které IP adresy patří botnetům, útočníkům nebo zločineckým sítím. Databáze zranitelností (CVE) říká, které verze softwaru mají známou chybu, jak je vážná a zda ji už někdo zneužívá.
Tento článek popisuje, odkud FlowPro NG tato data bere, jak je udržuje aktuální, jak s nimi porovnává provoz ve vaší síti a jak zranitelnosti páruje s konkrétními zařízeními.
Centrální zdroj FlowPro: data bez API klíčů
Většinu dat dnes FlowPro NG nestahuje z desítek veřejných adres zvlášť. Seznamy hrozeb i databázi zranitelností stáhne jednou centrálně služba FlowPro na api.net-service.io, zkontroluje je, odstraní zjevné chyby (například privátní adresy v blocklistech) a pošle je instancím jako digitálně podepsané balíčky. Každá instance podpis ověří a teprve pak data použije.
Má to tři výhody:
- Nemusíte nic registrovat. NVD, CISA ani FIRST nevyžadují od každé instance vlastní API klíč a centrální zdroj se s jejich limity dotazů vypořádá za vás.
- Na firewallu stačí povolit jednu adresu,
api.net-service.io, místo desítek domén jednotlivých projektů. - Data jsou rychle a spolehlivě k dispozici. Nová instalace nemusí hodinu stahovat 420 tisíc CVE z NVD, přírůstky přicházejí každou hodinu.
Když centrální zdroj delší dobu nefunguje (u seznamů hrozeb 6 hodin, u CVE 12 hodin), instance začne stahovat přímo z původních zdrojů. Nic nepřestane fungovat, jen je to pomalejší.
Nastavení → API služby a databáze
Přehled všech datových zdrojů najdete v Nastavení → Integrace → API služby a databáze. Tabulka Stav databází ukazuje u každého zdroje, zda přichází přes FlowPro, nebo přímo, kolik obsahuje záznamů, kdy byl naposledy aktualizován a zda je aktuální. Jsou tu seznamy hrozeb, online reputace IP adres, databáze CVE se všemi doplňkovými zdroji, GeoIP, znalostní báze MITRE ATT&CK a šablony pro penetrační testy.
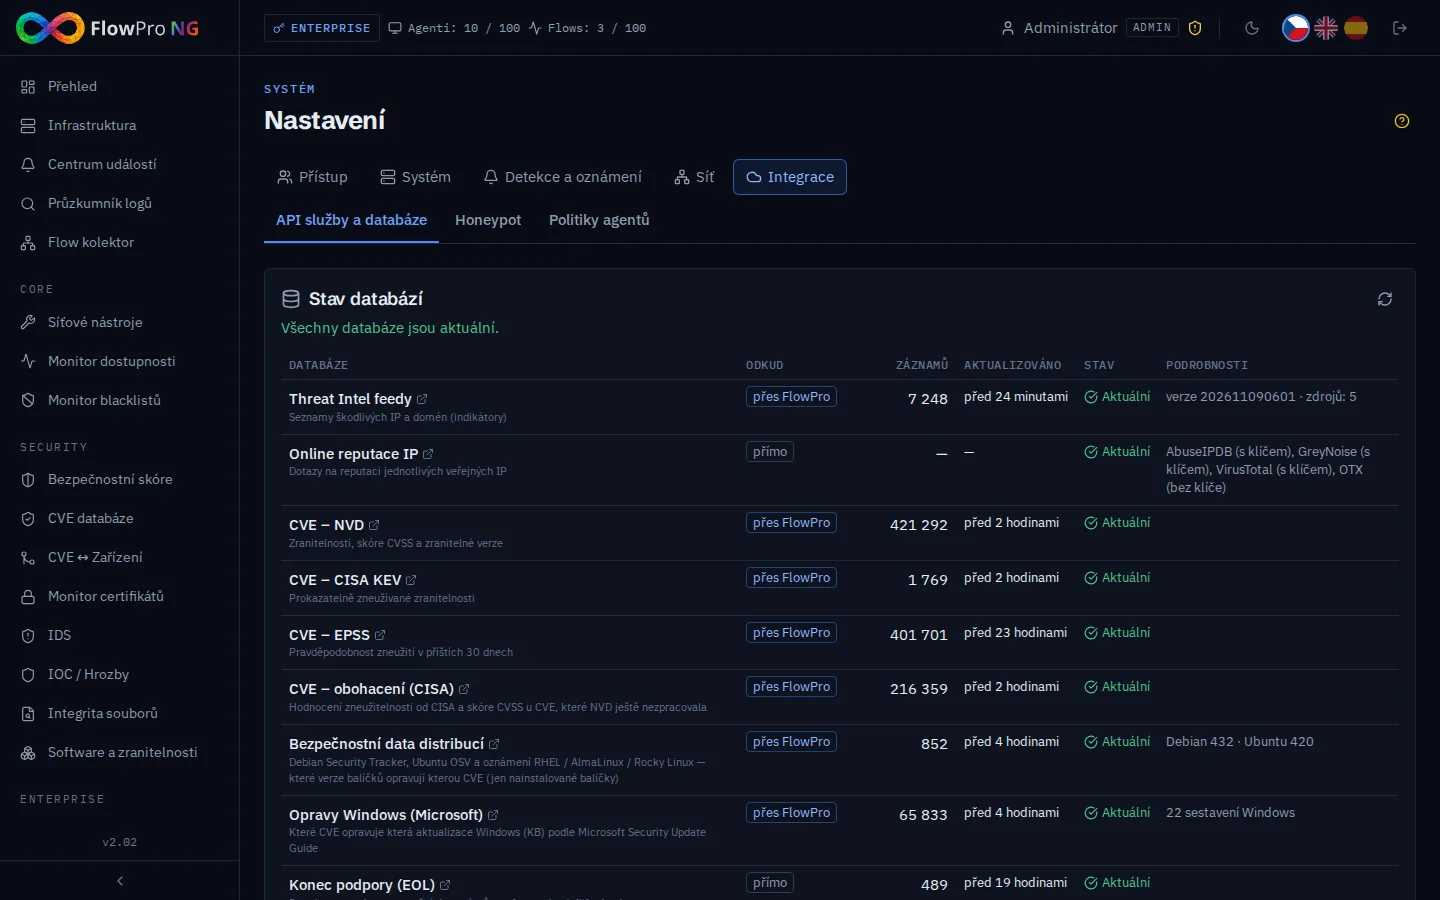
Pod tabulkou se zadávají API klíče služeb, které musí mít každý zákazník vlastní, protože to vyžadují jejich podmínky nebo jsou placené:
| Služba | K čemu slouží | Kde se použije |
|---|---|---|
| AbuseIPDB | komunitní hlášení zneužití, skóre IP adresy 0–100 (zdarma 1 000 dotazů denně) | vyhledávání v IOC / Hrozby, Scénáře, denní kontrola vašich veřejných adres, Síťové nástroje |
| VirusTotal | reputace IP adres a domén z desítek antivirových a bezpečnostních enginů | vyhledávání v IOC / Hrozby, Síťové nástroje |
| Have I Been Pwned | zda se e-mailová adresa objevila v úniku dat | Síťové nástroje → Hesla |
Bez těchto klíčů vše ostatní funguje. GreyNoise a AlienVault OTX se dotazují bez klíče a kontrola samotného hesla v Have I Been Pwned klíč nepotřebuje. Klíče se ukládají šifrovaně a v rozhraní se už nikdy nezobrazí celé.
Reputační databáze: IOC / Hrozby
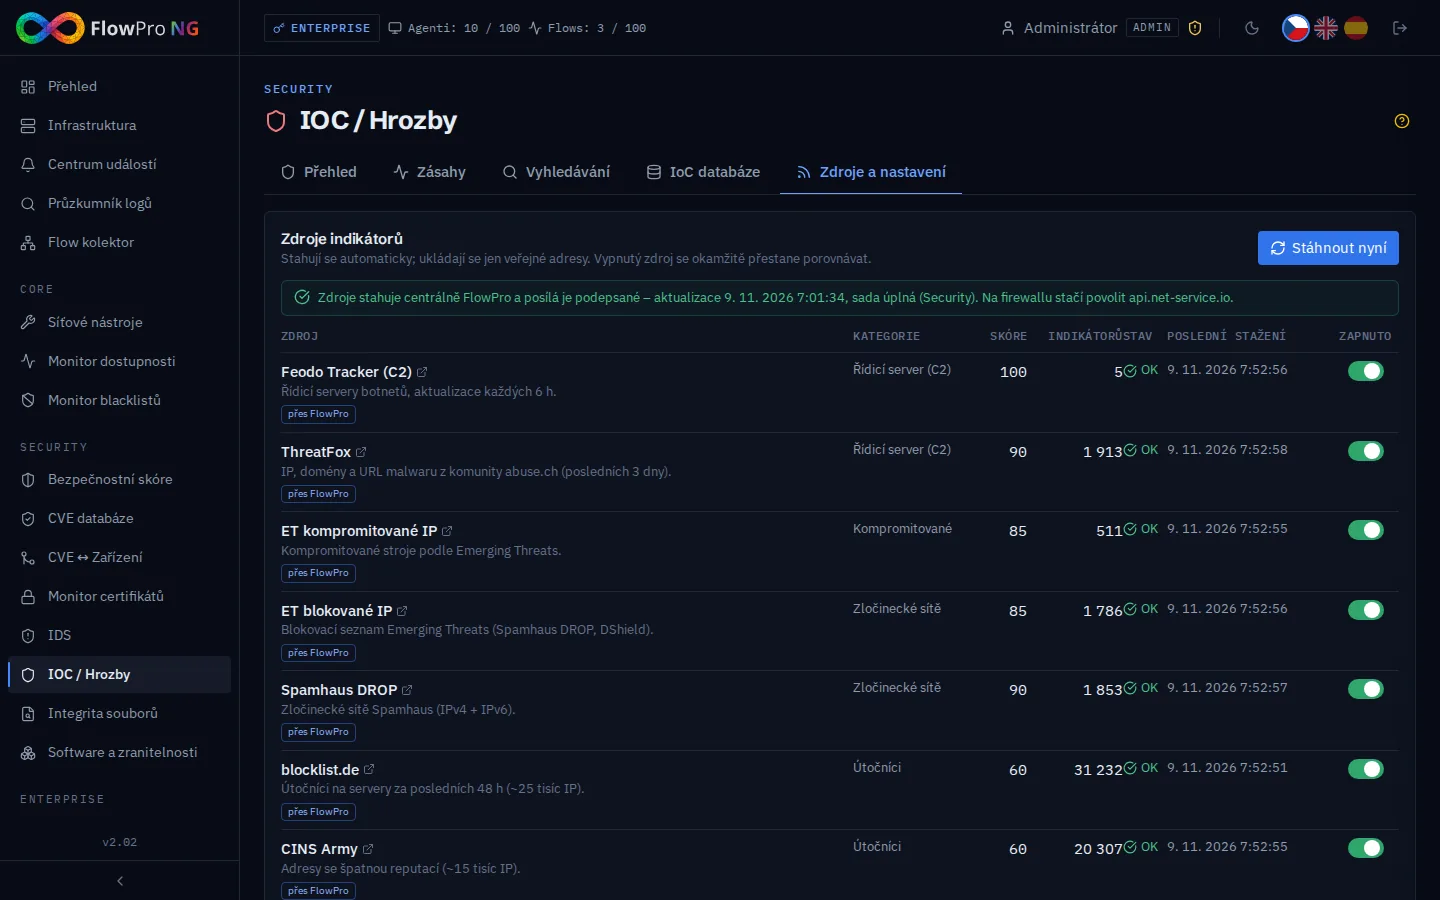
Modul IOC / Hrozby (licence Security) drží databázi indikátorů kompromitace, tedy adres a rozsahů, které jsou známé jako škodlivé. Plní ji tyto zdroje:
| Zdroj | Co obsahuje |
|---|---|
| Feodo Tracker (abuse.ch) | řídicí servery botnetů (Emotet, QakBot, Dridex) |
| ThreatFox (abuse.ch) | IP adresy, domény a URL malwaru nahlášené komunitou |
| Emerging Threats | kompromitované stroje a rozsahy doporučené k zablokování |
| Spamhaus DROP | unesené nebo zločinci ovládané sítě (IPv4 i IPv6) |
| blocklist.de | adresy, které za posledních 48 hodin útočily na servery |
| CINS Army | adresy se špatnou reputací ze sítě senzorů |
| Tor exit uzly | výstupní uzly sítě Tor (nejsou automaticky škodlivé, ale skrývají původ) |
| FlowPro komunita | útočníci zachycení honeypoty FlowPro za posledních 7 dní |
| vlastní honeypot a vlastní indikátory | útočníci zachycení vaším honeypotem a adresy, které přidáte ručně |
Každý zdroj má kategorii (řídicí server, kompromitované, útočník…) a skóre, podle kterého se určí závažnost nálezu. Jednotlivé zdroje lze vypnout. Adresy, které nikdy nechcete hlásit, například vlastní servery nebo partnery, zadáte do výjimek.
Průběžné porovnávání s provozem
Seznam hrozeb sám nic nehlídá. Podstatné je, že ho FlowPro NG každých 5 minut porovná s provozem ve vaší síti: se síťovými toky z NetFlow a s IP adresami v logech a v událostech IDS. Každý nález se zařadí podle směru:
- Ven: vaše zařízení samo kontaktovalo škodlivou adresu. Je to nejdůležitější signál, protože spojení s řídicím serverem botnetu obvykle znamená infikovanou stanici.
- Dovnitř: škodlivá adresa se pokoušela připojit k vám, typicky skenování nebo útok hrubou silou.
- Tranzit a honeypot: provoz, který jen prochází vaší sítí, a útoky zachycené honeypotem.
FlowPro NG přitom rozpozná i odpovědi. Když vás škodlivá adresa skenovala a váš server jí odpověděl, nepovažuje se to za spojení ven.
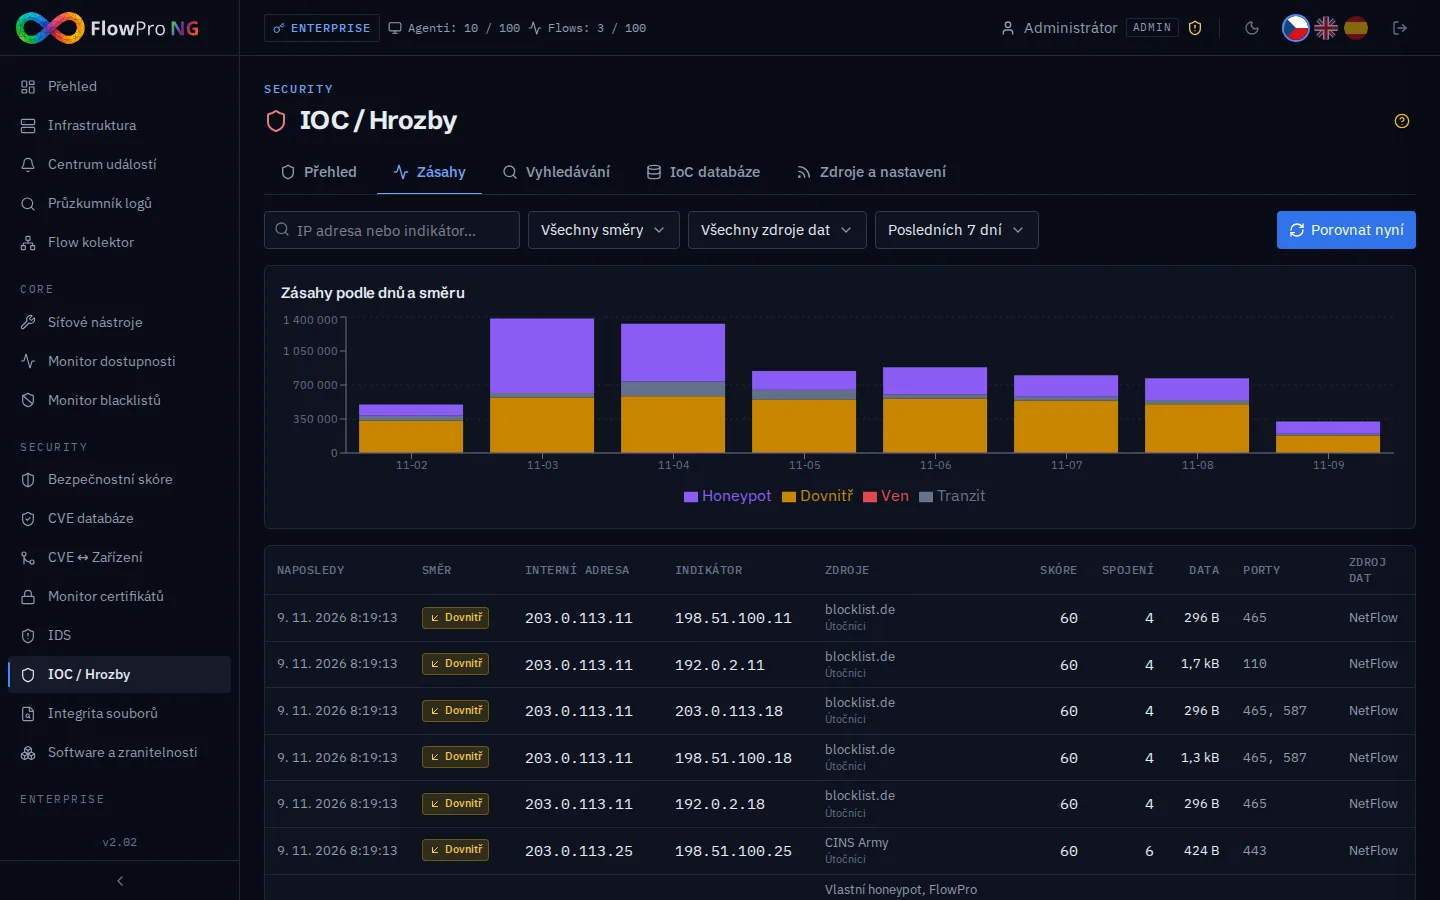
Spojení ven na řídicí server se v Centru událostí založí jako kritická událost, spojení ven na ostatní škodlivé adresy se skóre 80 a víc jako vysoká. Příchozí skeny jsou na každé veřejné adrese běžné, proto se ve výchozím stavu jako události nezakládají, ale v Zásazích jsou vidět. Nálezy se promítají do bezpečnostního skóre, MITRE ATT&CK a s licencí Enterprise mohou spustit scénář, například zablokování adresy na routeru MikroTik.
Vyhledávání a vaše vlastní adresy
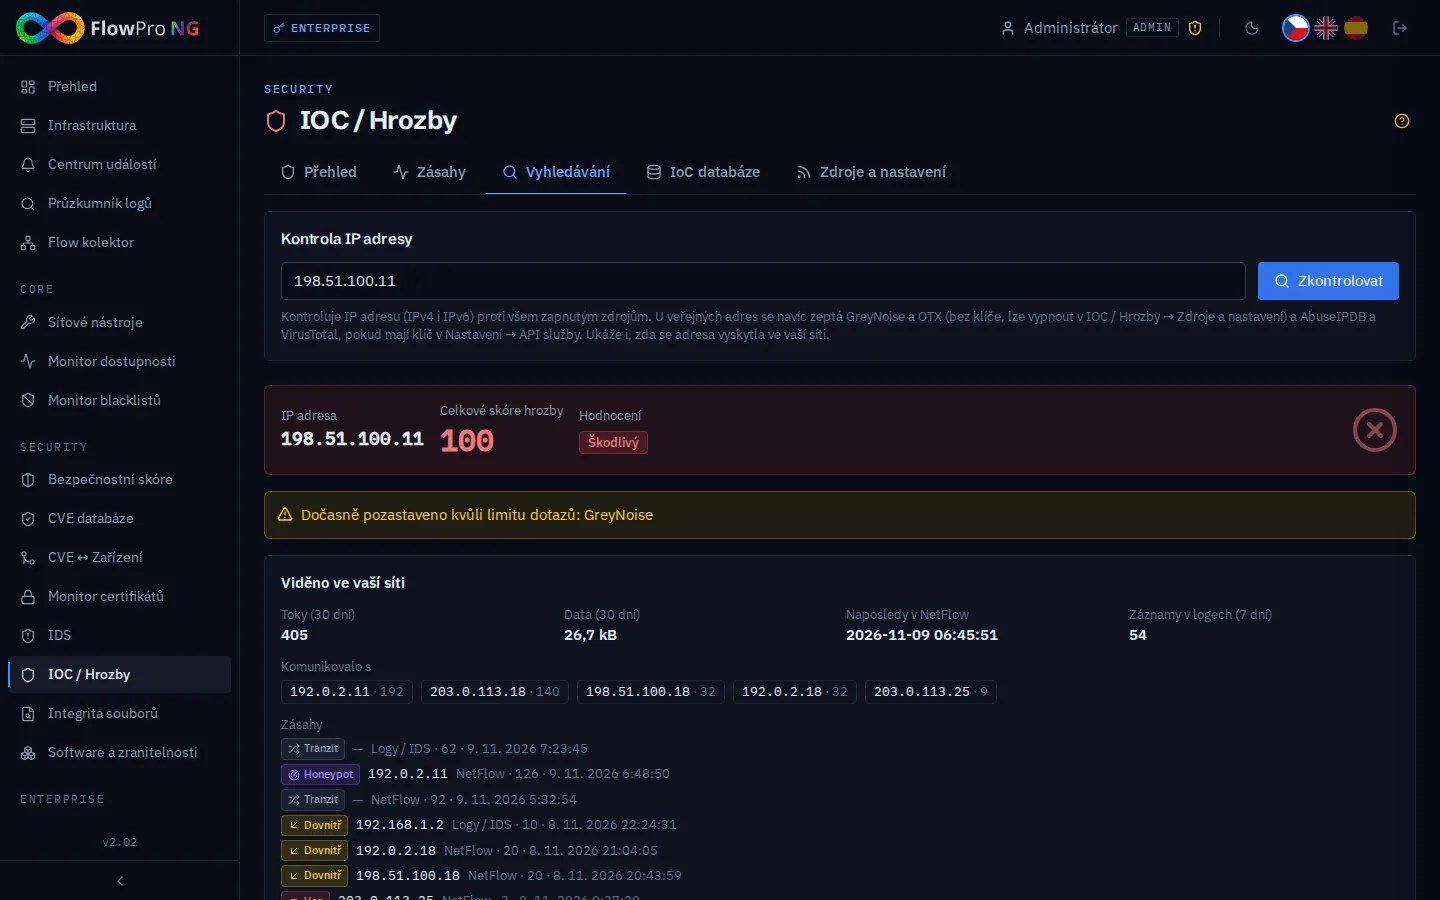
Na záložce Vyhledávání zadáte libovolnou IP adresu. FlowPro NG ji porovná se všemi zdroji, u veřejných adres se zeptá i GreyNoise, OTX, AbuseIPDB a VirusTotal a ukáže, zda se adresa objevila ve vaší síti: kolik toků, s kterými vašimi zařízeními komunikovala a kdy naposledy.
Opačnou stranu hlídá denní kontrola vašich veřejných adres. FlowPro NG zjistí, zda některá z adres v Našich sítích nefiguruje v databázi hrozeb nebo na AbuseIPDB. Když ano, je to varování, že něco ve vaší síti rozesílá spam nebo útočí na ostatní. Pro poštovní servery k tomu slouží ještě Monitor blacklistů. Ten hlídá vaše domény a odchozí IP adresy na desítkách DNS blacklistů (Spamhaus, Barracuda, SpamCop a další) a u každé zóny denně ověřuje, zda vůbec odpovídá správně.
Seznam škodlivých adres můžete také exportovat pro firewall, jako prostý seznam nebo jako skript pro address-list MikroTiku. Firewall si ho pravidelně stahuje z adresy chráněné tokenem.
Databáze zranitelností CVE
Modul CVE databáze (licence Security) obsahuje přes 400 tisíc zranitelností z americké databáze NVD a doplňuje je dalšími zdroji:
| Zdroj | Co přidává | Jak často |
|---|---|---|
| NVD (NIST) | popis, skóre CVSS a přesné zranitelné verze produktů | každou hodinu |
| CISA KEV | katalog prokazatelně zneužívaných zranitelností, termín nápravy a požadované opatření | s každou synchronizací |
| EPSS (FIRST.org) | pravděpodobnost, že zranitelnost bude během 30 dní zneužita | denně |
| CISA Vulnrichment | hodnocení zneužitelnosti (SSVC) a CVSS u zranitelností, které NVD ještě nezpracovala | průběžně |
| bezpečnostní data distribucí | Debian Security Tracker, Ubuntu, RHEL, AlmaLinux a Rocky Linux: ve které verzi balíčku je oprava | denně |
| Microsoft Security Update Guide | která aktualizace Windows (KB) opravuje kterou zranitelnost | každých 6 hodin |
| endoflife.date | kdy končí podpora operačních systémů a softwaru | denně |
Přehled ukazuje počty v databázi, nově zneužívané zranitelnosti a hlavně vaši expozici: kolik zařízení je zranitelných, kolik zranitelností je otevřených, kolik je zneužívaných, po termínu nebo s útokem zachyceným IDS.
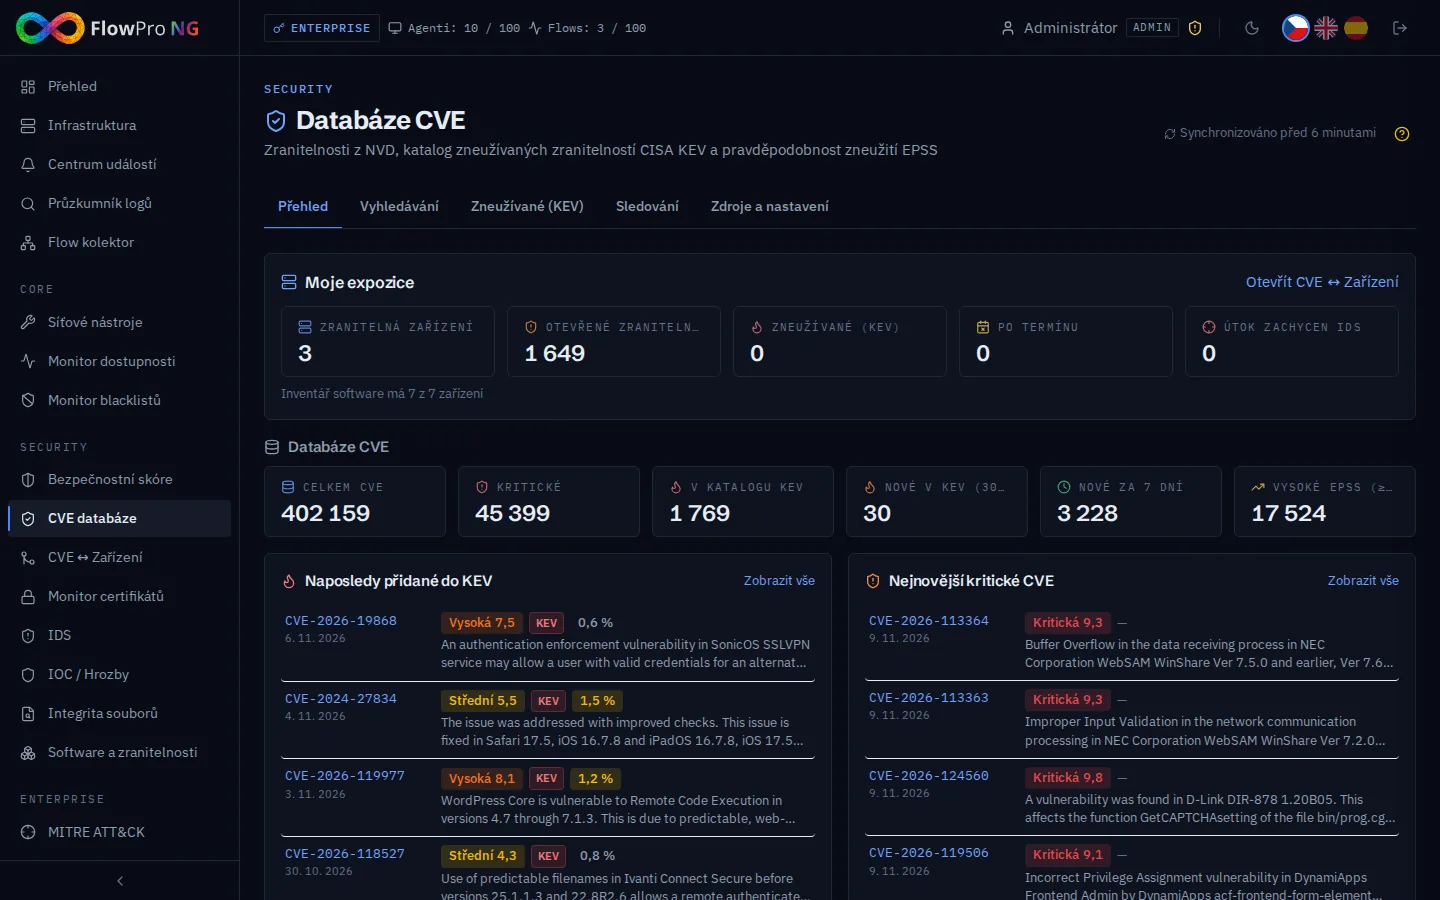
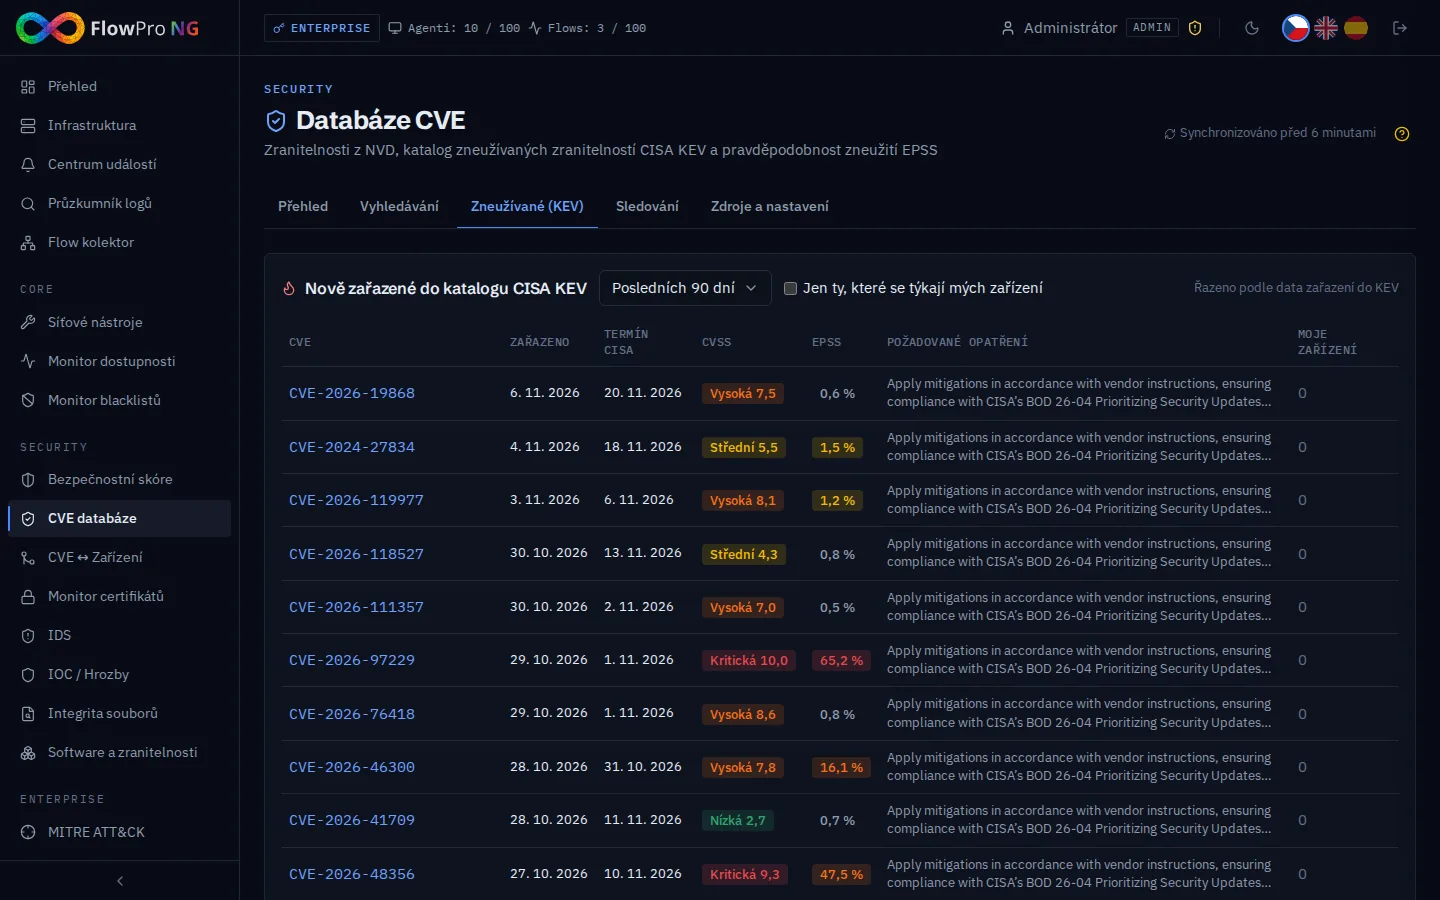
Proč tolik zdrojů? Samotné skóre CVSS neříká, co opravit dřív. Kritických zranitelností vycházejí tisíce ročně, ale skutečně zneužívaných je zlomek. Proto FlowPro NG kombinuje CVSS s KEV (zneužívá se právě teď) a EPSS (pravděpodobnost zneužití). Záložka Zneužívané (KEV) ukazuje, co CISA nově zařadila do katalogu, a jedním zaškrtnutím ji omezíte na zranitelnosti, které se týkají vašich zařízení.
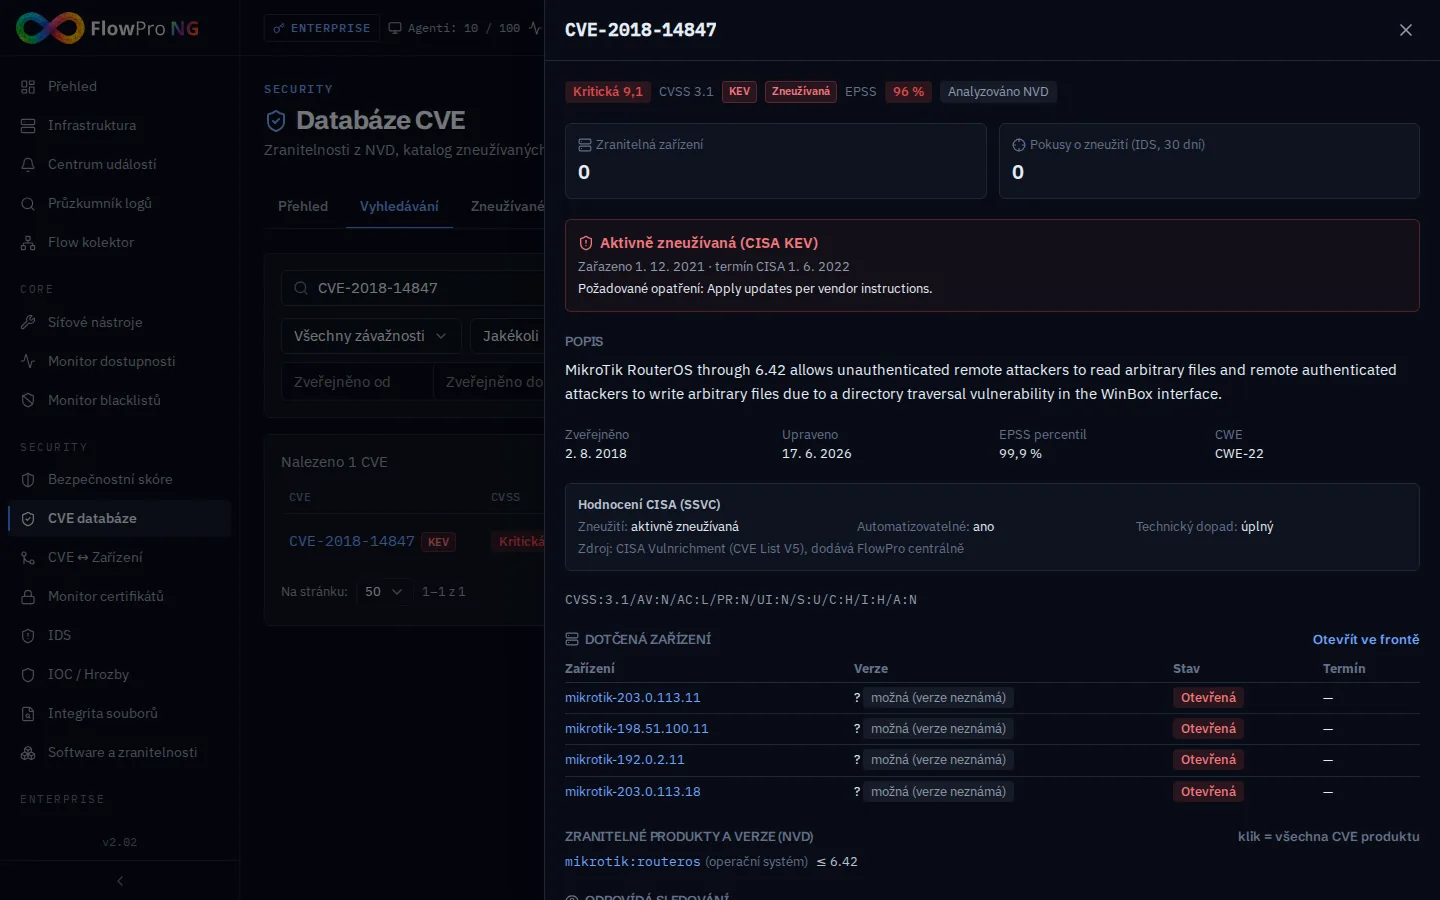
Detail zranitelnosti spojuje všechno dohromady: závažnost, EPSS, zda je v KEV a s jakým termínem, hodnocení CISA, zranitelné produkty a verze podle NVD a hlavně seznam vašich zařízení, kterých se týká.
Na záložce Sledování si nastavíte produkty nebo klíčová slova. Každá nová zranitelnost, která jim odpovídá, se objeví v Centru událostí, a to i když ji zatím nemáte na žádném zařízení. Hodí se to pro software, který inventář nezachytí, například firmware tiskáren nebo kamer.
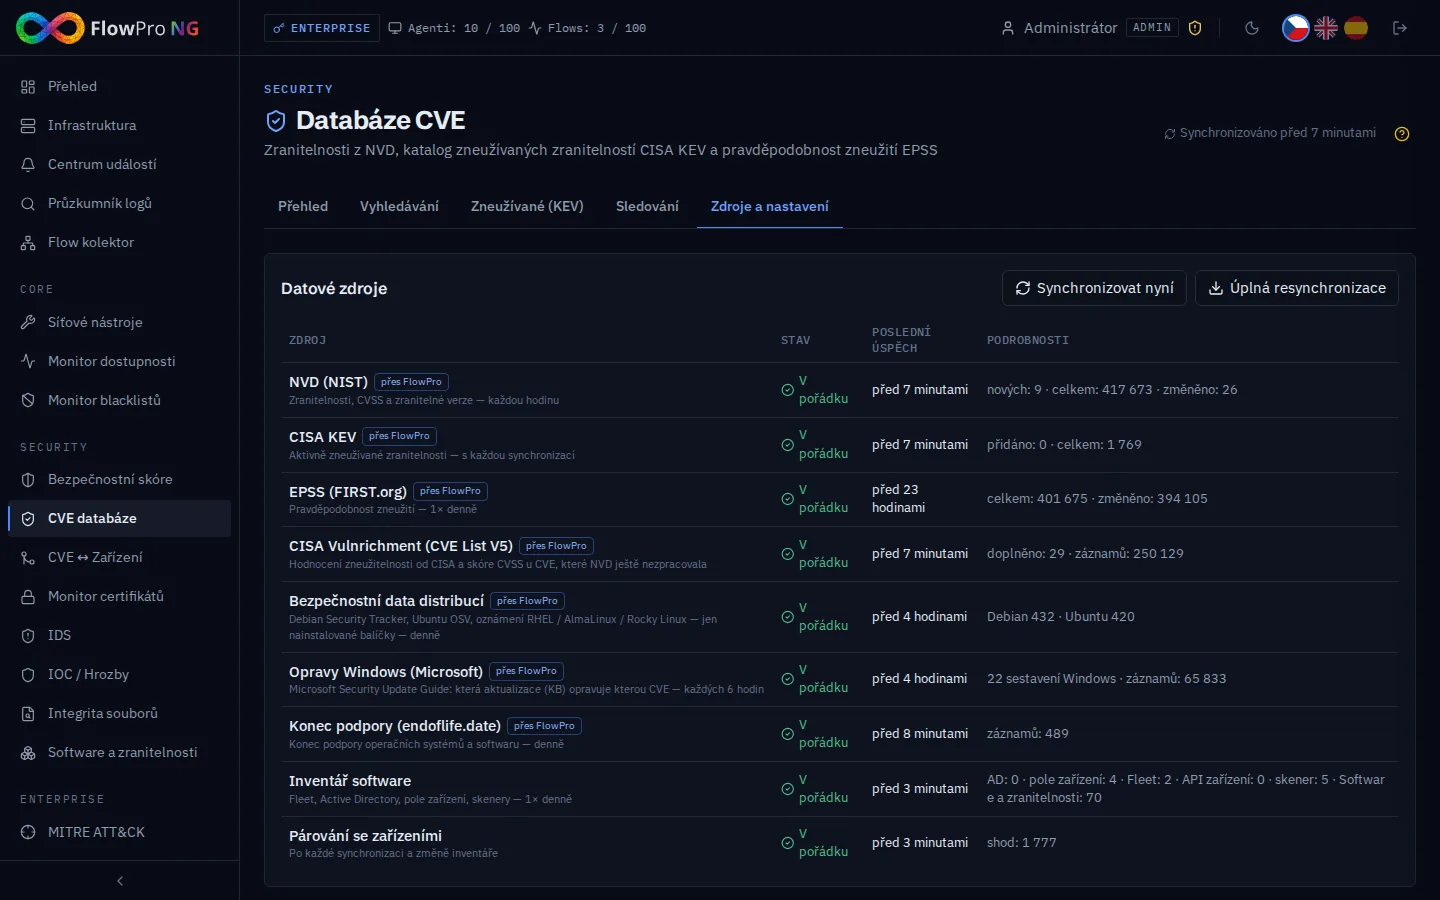
Na záložce Zdroje a nastavení je vidět stav každého zdroje a kolik dat dodal. Dále tu nastavíte lhůty pro nápravu podle závažnosti, které události se mají zakládat a odkud se zjišťuje software na zařízeních.
Párování zranitelností se zařízeními
Databáze CVE je jen seznam. Užitečná je ve chvíli, kdy FlowPro NG ví, jaký software a v jaké verzi běží na vašich zařízeních. Tyto informace sbírá z několika míst:
- Elastic Agent hlásí operační systém, jeho verzi a sestavení,
- Active Directory dodá verze Windows připojených počítačů,
- pole zařízení v Infrastruktuře, kam stačí napsat třeba „RouterOS 7.16.2“ nebo „FortiOS 7.2.5“,
- skener zranitelností a penetrační testy čtou verze z bannerů služeb (OpenSSH, nginx, Apache),
- externí sken veřejných adres a REST API routerů MikroTik,
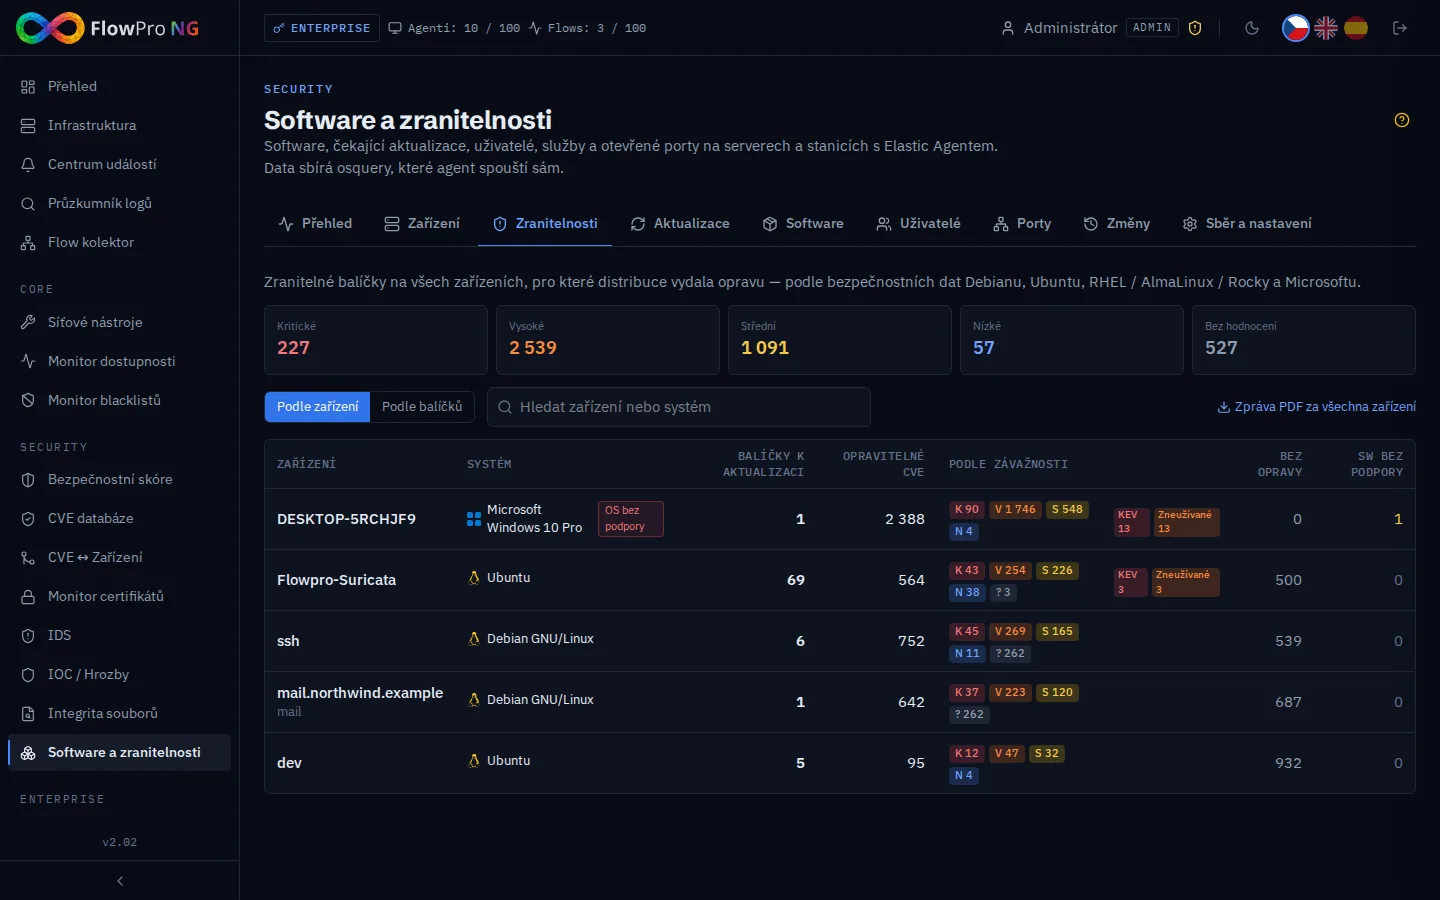
- seznam nainstalovaných balíčků a programů z agentů, který popisuje článek Software a zranitelnosti.
Párování pak porovná každou verzi s rozsahy zranitelných verzí z NVD. U každé shody uvádí, jak je jistá:
- přesná verze a v rozsahu verzí: verze na zařízení je podle NVD zranitelná, shoda je potvrzená;
- distribuční balíček: verze balíčku Debianu, Ubuntu nebo RHEL odpovídá zranitelnému rozsahu, ale distribuce opravy často backportuje bez změny čísla verze. FlowPro NG proto shodu ověří proti bezpečnostním datům distribuce a buď ji potvrdí, nebo zamítne;
- možná (verze neznámá): produkt sedí, ale verzi neznáme. Taková shoda je jen informativní a nezapočítává se do skóre ani událostí.
U Windows rozhoduje přesné sestavení systému. Díky datům Microsoftu FlowPro NG pozná, které zranitelnosti už instalovaná aktualizace opravila, a u zbylých uvede KB, které je opraví.
Modul CVE ↔ Zařízení
Výsledky párování najdete v modulu CVE ↔ Zařízení (licence Security). Přehled ukazuje zranitelná zařízení, otevřené, zneužívané a kritické zranitelnosti, zranitelnosti po termínu nebo dostupné z internetu, průměrnou dobu nápravy a vývoj v čase.
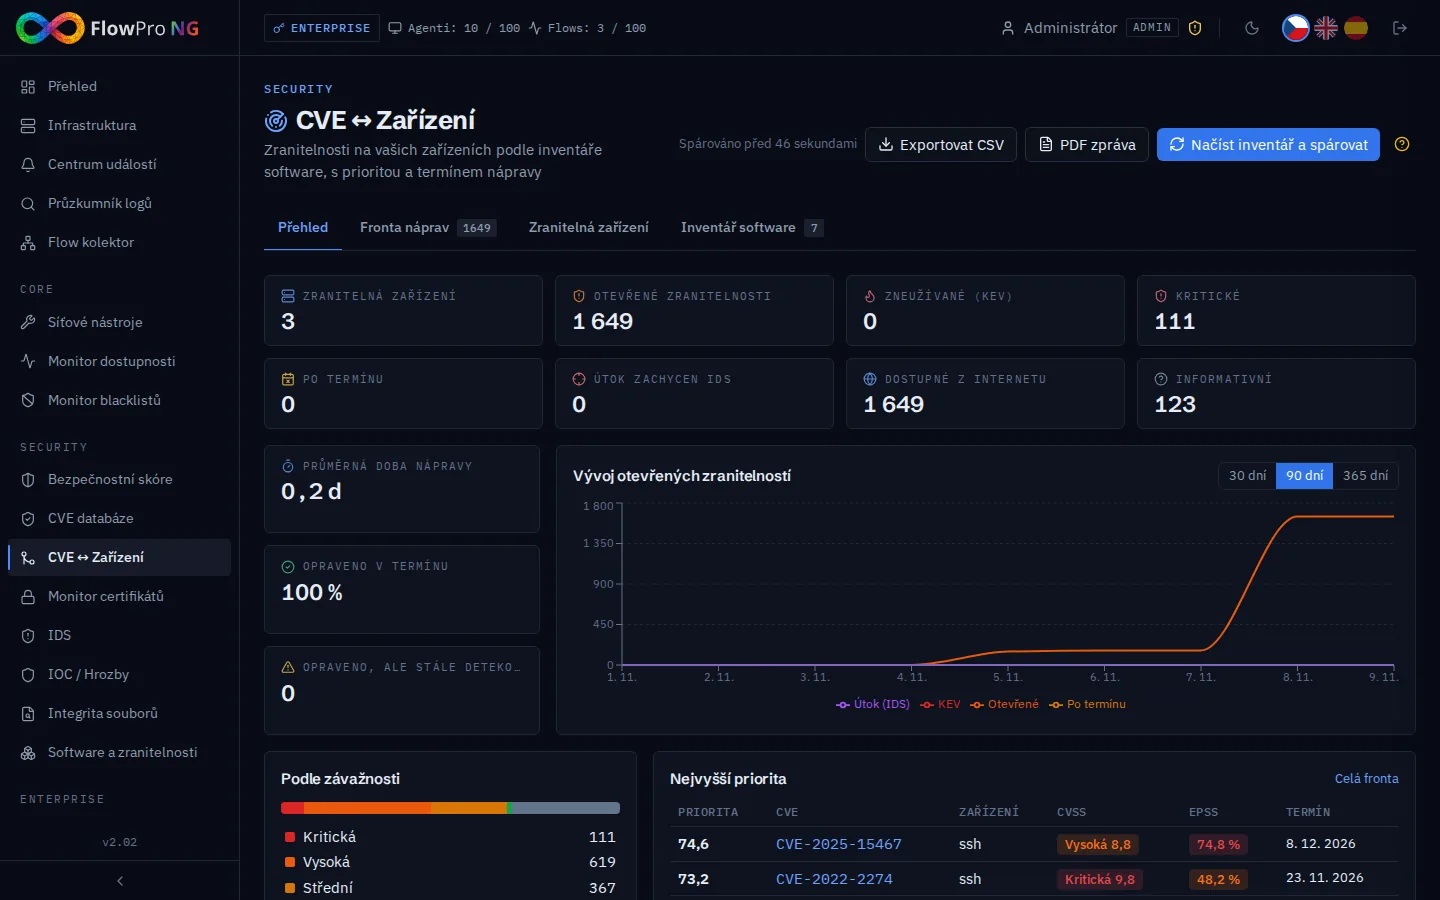
Každá shoda dostane prioritu 0–100. Ta kombinuje CVSS, EPSS, zařazení do KEV, pokus o zneužití zachycený IDS, dostupnost služby z internetu a kritičnost zařízení. Dostane také termín nápravy podle nastavených lhůt. Fronta náprav je seřazená podle priority a dá se zobrazit jako seznam, po zranitelnostech nebo po softwaru. Pohled po softwaru rovnou ukáže, na jakou verzi aktualizovat a kolik zranitelností na kolika zařízeních tím vyřešíte.
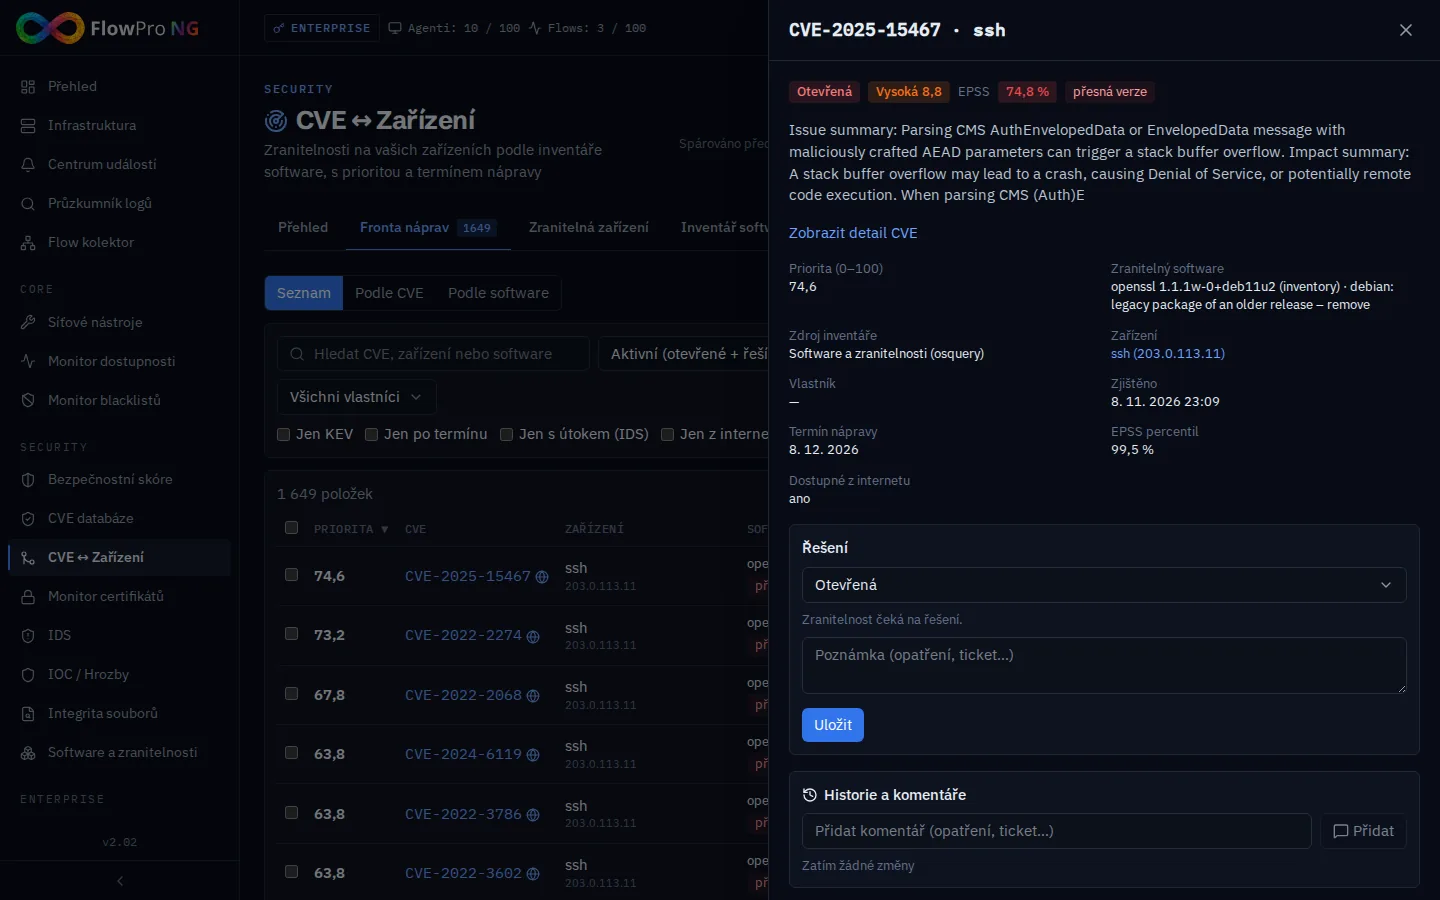
V detailu shody nastavíte stav (řeší se, přijaté riziko s datem vypršení, opraveno, falešný poplach), doplníte poznámku a historii změn uvidí každý, kdo se k zranitelnosti vrátí. Když zranitelná verze ze zařízení zmizí, shoda se uzavře automaticky. Když se vrátí, znovu se otevře. Výsledky lze exportovat do CSV a jako PDF zprávu pro vedení nebo auditora.
Do Centra událostí se dostane, co vyžaduje pozornost: zneužívaná nebo kritická zranitelnost na zařízení, pokus o zneužití zachycený IDS, zranitelnost po termínu, nová zranitelnost ze sledování a výpadek zdroje dat. Zranitelnosti se promítají i do bezpečnostního skóre a do kontrol správy zranitelností v NIS2 Compliance Pack.
Co z toho plyne
Reputační databáze a databáze zranitelností odpovídají na dvě různé otázky: kdo na nás útočí nebo s kým komunikujeme a kde jsme zranitelní. FlowPro NG obě udržuje aktuální bez vaší práce, porovnává je s tím, co se ve vaší síti skutečně děje, a z výsledků skládá jednu frontu priorit.
Jak se do FlowPro NG dostávají data, která se s databázemi porovnávají, popisují články Sběr NetFlow, Sběr syslogu a Elastic Agent. Víc o správě zranitelností najdete na stránce Správa zranitelností. Moduly IOC / Hrozby, CVE databáze i CVE ↔ Zařízení si můžete vyzkoušet ve 14denní zkušební verzi se všemi moduly.
- Threat Intelligence
- CVE
- KEV
- EPSS
- AbuseIPDB