15
Flow Collector
Flow Collector — přehled
Modul Flow Collector poskytuje sběr a analýzu síťových toků (NetFlow/IPFIX). Umožňuje sledovat objem provozu, identifikovat top-talkers, detekovat anomálie a monitorovat bandwidth na síťových rozhraních.
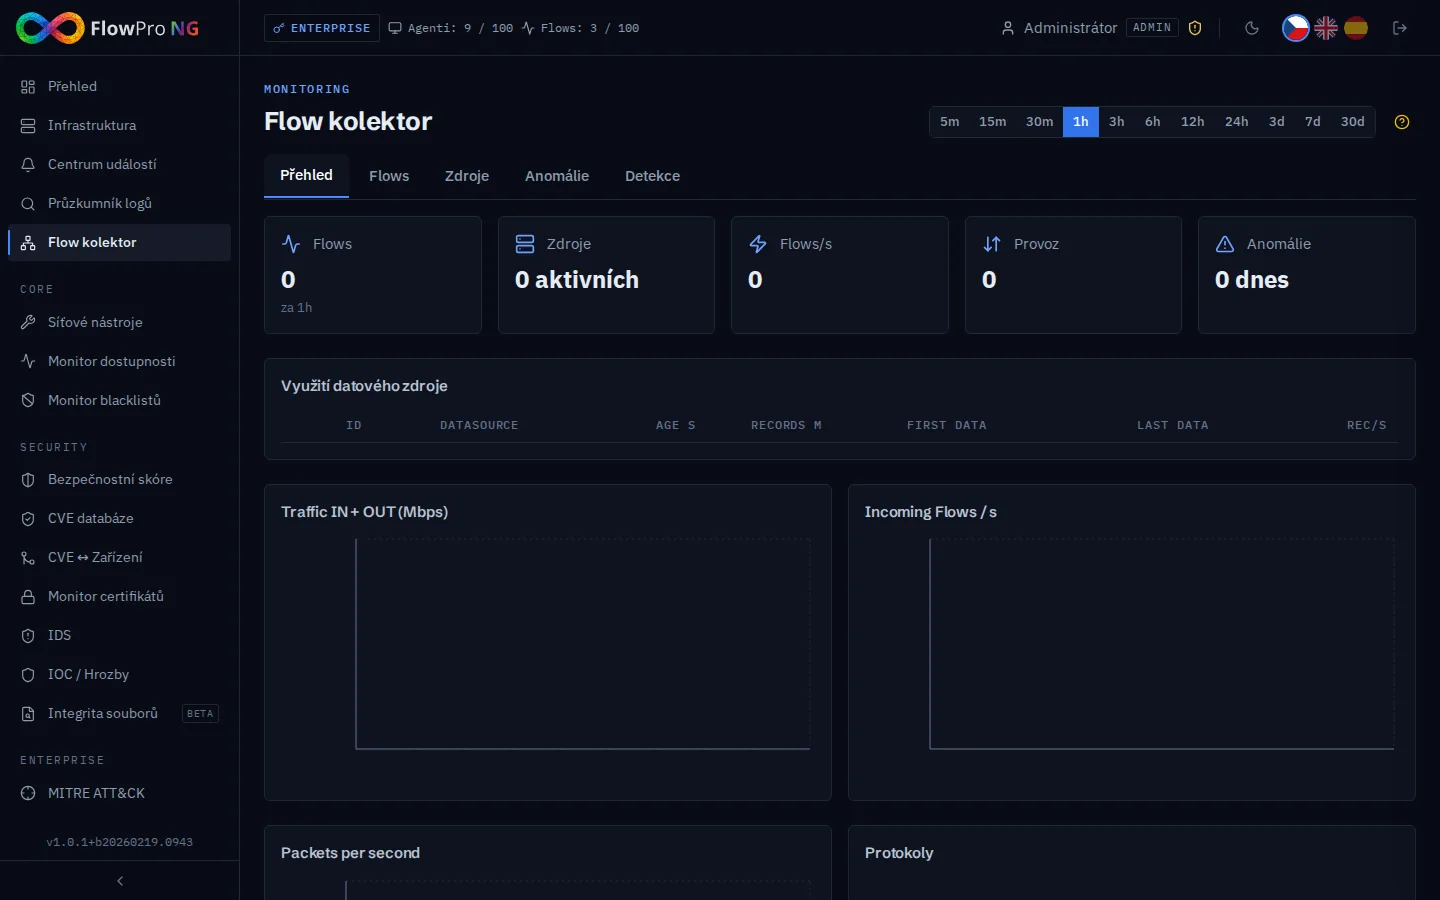
Záložky modulu
Flow Collector obsahuje 5 záložek:
- •Přehled — souhrnné statistiky, grafy provozu, top-talkers a mapa
- •Toky — prohlížeč jednotlivých síťových toků s vyhledáváním
- •Zdroje — správa datových zdrojů (NetFlow exportérů)
- •Anomálie — detekované anomálie v síťovém provozu
- •Detekce — konfigurace detekčních prahů a pravidel
Záložka: Přehled
Horní karty zobrazují klíčové metriky za zvolené období:
- •Celkový objem dat — kolik dat proteklo sítí (GB/TB)
- •Počet toků — celkový počet síťových toků
- •Unikátní zdrojové IP — počet různých komunikujících zařízení
- •Detekované anomálie — počet anomálních toků
Top-Talkers
Tabulky zobrazují zařízení s největším objemem provozu:
- •Top zdrojové IP — zařízení generující nejvíce odchozího provozu
- •Top cílové IP — cílové adresy s největším objemem příchozího provozu
- •Top konverzace — páry zdrojová-cílová IP s největším objemem komunikace
Mapa provozu
Popup mapa (780x660 px) vizualizuje geografické umístění zdrojů a cílů síťového provozu. GeoIP obohacení poskytuje informace o zemi, městě, ASN a poskytovateli.
Záložka: Toky
Tabulka síťových toků umožňuje prohlížet a vyhledávat jednotlivé záznamy. Každý tok obsahuje:
- •Zdrojová a cílová IP adresa + port
- •Protokol (TCP, UDP, ICMP)
- •Objem dat (bajty) a počet paketů
- •Délka trvání toku
- •Časová razítka (start/end)
- •AS číslo a název poskytovatele (přes GeoIP)
Export toků
Toky lze exportovat ve formátech CSV a JSON. Export respektuje aktuální filtry a vyhledávání.
Záložka: Zdroje
Správa NetFlow/IPFIX datových zdrojů. Zobrazuje všechny aktivní exportéry s informacemi o stavu a objemu dat.
- •IP adresa zdroje — odkud přicházejí NetFlow data
- •Název — pojmenování zdroje (z nakonfigurovaných štítků)
- •Stav — aktivní / neaktivní / blokovaný
- •Objem dat — kolik dat zdroj odeslal za poslední období
Blokované zdroje
Pokud počet aktivních agentů překročí licenční limit, některé NetFlow zdroje mohou být automaticky blokovány. Blokované zdroje jsou vizuálně odlišeny:
- •Ikona ShieldAlert — štít s vykřičníkem
- •Červené pozadí — vizuální odlišení od aktivních zdrojů
- •Snížená průhlednost — šedý vzhled
Banner využití agentů
V horní části záložky Zdroje se zobrazuje banner s aktuálním počtem agentů:
- •Agents: X / Y — zelený při normálním stavu
- •Červený banner — při překročení limitu s počtem blokovaných
Záložka: Anomálie
Flow Collector automaticky detekuje anomálie v síťovém provozu na základě statistických metod:
| Typ anomálie | Popis |
|---|---|
| Volume spike | Náhlý nárůst objemu provozu mimo normální rozsah |
| New connection | Komunikace mezi zařízeními, která dříve nekomunikovala |
| Port scan | Postupné skenování portů z jedné IP adresy |
| Data exfiltration | Neobvykle velký objem odchozích dat |
Záložka: Detekce
Konfigurace detekčních prahů pro anomálie:
- •Prahy pro volume spike — násobek průměrného objemu
- •Citlivost port scanu — minimální počet portů pro detekci
- •Exfiltrace práh — maximální objem odchozích dat za časovou jednotku
- •Whitelist — IP adresy vyloučené z detekce anomálií
Konfigurace v Nastavení
Nastavení Flow Collector najdete v Nastavení → Flow Collector:
- •Port nfacctd — UDP port pro příjem NetFlow dat (výchozí 12051)
- •Start/Stop služby — ovládání nfacctd služby
- •UFW pravidla — automatická správa firewall pravidel pro NetFlow port