DokumentaceNasazení
05
NetFlow kolektor
NetFlow kolektor
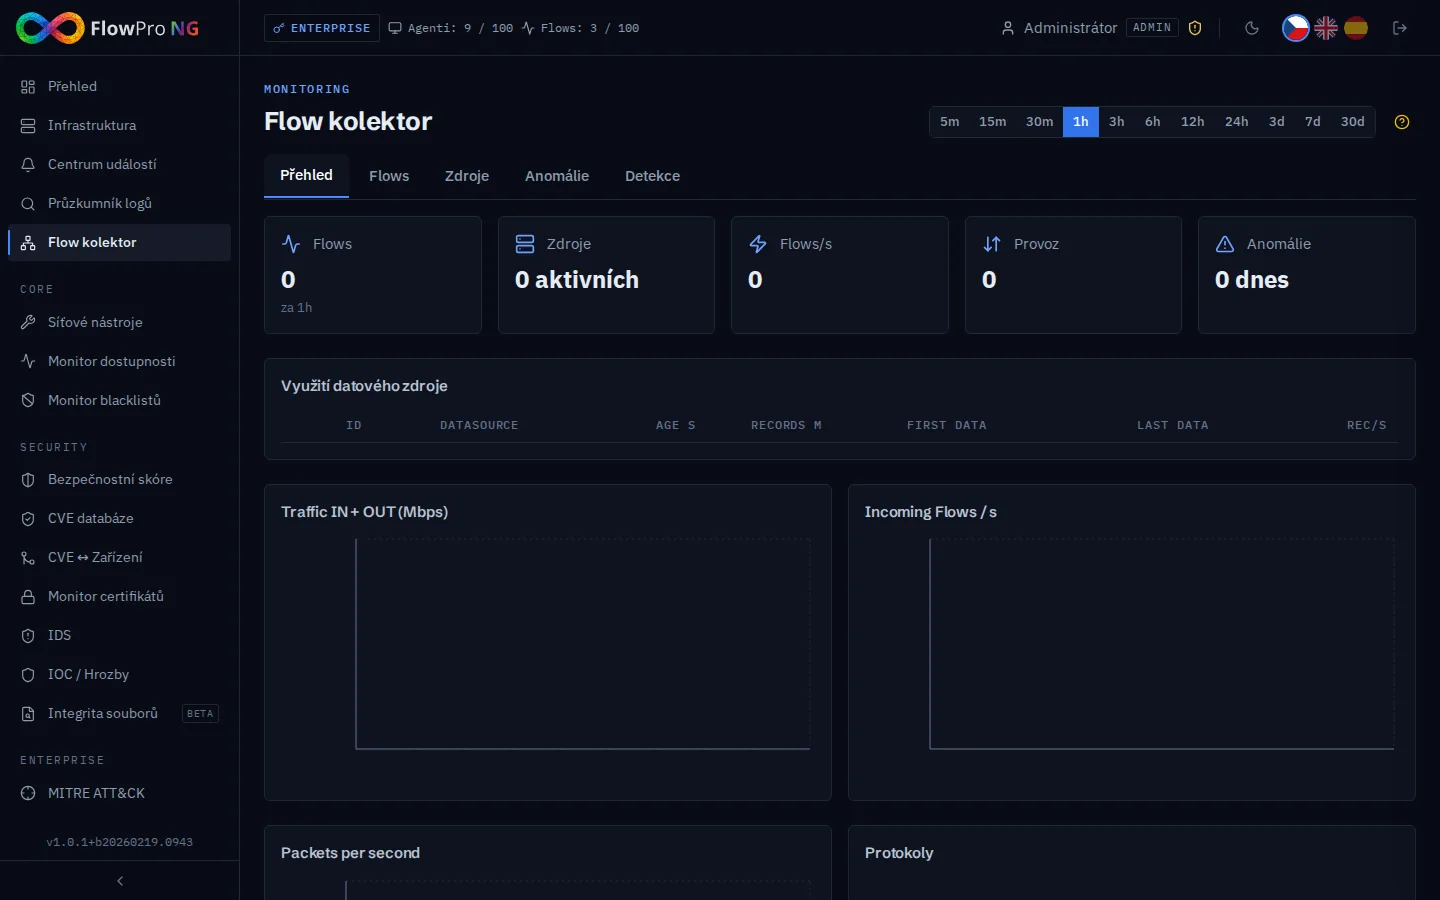
NetFlow kolektor (nfacctd) přijímá na UDP portu 12051 statistiky o síťových tocích (flows) — zdrojové a cílové IP adresy, porty, protokoly, objemy dat. Tato data slouží k analýze provozu, detekci anomálií a vizualizaci na stránce Flow Collector.
Nahraďte YOUR_SERVER_IP v příkazech níže skutečnou IP adresou vašeho serveru FlowPro NG.
FlowPro NG přijímá NetFlow/IPFIX data na UDP 12051 přes nfacctd kolektor. MikroTik Traffic Flow exportuje statistiky o síťovém provozu procházejícím routerem.
1
Zapnutí Traffic Flow
Připojte se k routeru přes WinBox nebo SSH a zapněte Traffic Flow:
routeros
/ip traffic-flow set enabled=yes interfaces=all active-flow-timeout=1m inactive-flow-timeout=15s
2
Přidání cíle (SIEM kolektor)
routeros
/ip traffic-flow target add dst-address=YOUR_SERVER_IP port=12051 version=9
3
Ověření konfigurace
routeros
/ip traffic-flow print
/ip traffic-flow target print
4
Ověření v SIEM
Otevřete Flow Collector → záložku Flows. Data by se měla začít zobrazovat do jedné minuty.
Použijte NetFlow verze 9 (ne v5). Verze 9 podporuje IPv6, VLAN tagy, MAC adresy a flexibilní šablony.