DokumentaceModuly
29
Honeypot
Honeypot — přehled
Modul Honeypot integruje T-Pot — multi-honeypot platformu, která simuluje zranitelné služby a zachycuje útoky v reálném čase. Poskytuje unikátní pohled na aktivity útočníků, používané přihlašovací údaje a metody útoků.
Vyžadovaná licence: Enterprise
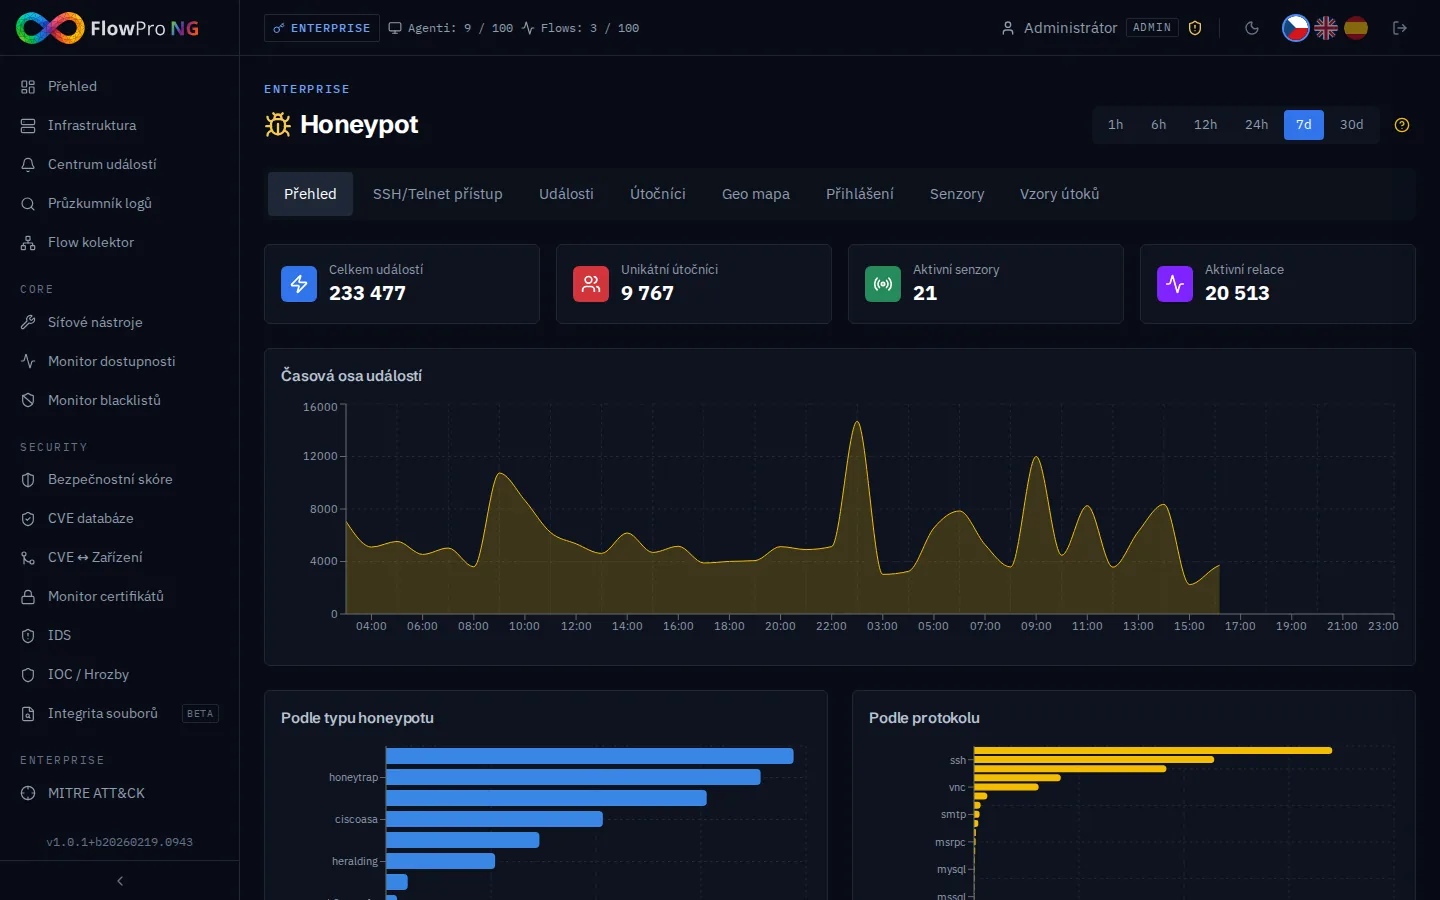
Aktivní honeypoty
T-Pot obsahuje ~20 různých honeypotů, každý simulující jinou službu. Celkem ~39 Docker kontejnerů běží na dedikovaném virtuálním serveru.
| Honeypot | Protokol | Co zachycuje |
|---|---|---|
| Cowrie | SSH / Telnet | Přihlašovací pokusy, příkazy útočníků, stažené soubory |
| Dionaea | SMB, HTTP, FTP, ... | Exploit pokusy, malware, shellcode |
| Heralding | Multi-protokol | Přihlašovací údaje (uživatelská jména a hesla) |
| Mailoney | SMTP | Spam a phishing pokusy |
| Suricata | Všechny | IDS upozornění na honeypot provozu |
| ADBHoney | ADB (Android) | Útoky na Android Debug Bridge |
| CitrixHoneypot | HTTP | Exploit pokusy na Citrix ADC |
| Conpot | Modbus, S7comm | Útoky na průmyslové systémy (ICS/SCADA) |
Události (Events)
Honeypot události se sbírají z T-Pot API agenta každých 60 sekund (500 událostí na cyklus, inkrementální polling přes kurzor).
- •Deduplikace — události se deduplikují přes SHA-256 hash (event_hash)
- •GeoIP obohacení — IP adresy útočníků se obohacují o geolokační data
- •Protokol — typ honeypotu/služby (Cowrie, Dionaea, Heralding, atd.)
- •Zdrojová IP — IP adresa útočníka
- •Cílový port — na který port útočník zaútočil
- •Timestamp — čas události
Relace
Události se automaticky seskupují do sessions (relací) na základě:
- •Stejná zdrojová IP a cílový port
- •Časový gap — pokud je mezi událostmi méně než 5 minut, patří ke stejné relaci
- •Délka relace — celková doba aktivity útočníka
- •Počet událostí — kolik akcí útočník provedl v rámci relace
Zachycená data
Honeypot modul zobrazuje data v několika kategoriích:
- •Útočníci — IP adresy, geolokace, počty útoků, ASN informace
- •Přihlašovací údaje — nejčastěji zkoušená uživatelská jména a hesla
- •Příkazy — příkazy, které útočníci spouštějí po „úspěšném" přihlášení
- •Malware — zachycené vzorky škodlivého softwaru
- •Timeline — časový průběh útoků
- •Mapa — geografická vizualizace zdrojů útoků
Konfigurace
Konfigurace honeypot agentů se provádí v Nastavení → Honeypot:
- •Přidání agenta — URL adresa T-Pot API, API klíč
- •Aktivace/deaktivace — zapnutí/vypnutí jednotlivých agentů
- •Health check — ověření dostupnosti agenta
- •Statistiky — počet sebraných událostí, poslední poll
Komunikace s T-Pot API probíhá přes HTTPS se self-signed certifikátem. Ujistěte se, že firewall povoluje spojení mezi FlowPro NG a honeypot VM.
Praktické využití
- •Threat Intelligence — identifikace aktivních útočníků a jejich metod
- •Early Warning — detekce nových exploitů a útočných kampaní
- •Credential Stuffing — pochopení, jaká hesla útočníci zkoušejí
- •Malware Collection — sběr vzorků pro analýzu
- •Training — výuka bezpečnostního týmu na reálných datech
Honeypot data jsou cenným zdrojem pro vytváření vlastních IoC feedů. IP adresy zachycených útočníků lze využít pro proaktivní blokování.
Architektura
T-Pot běží na dedikovaném virtuálním serveru odděleném od produkční infrastruktury:
- •Dedikovaný VM — izolace od produkčního prostředí
- •~39 Docker kontejnerů — každý honeypot v kontejneru
- •Firewall — striktní pravidla (deny outbound k privátním sítím)
- •API agent (flowpro-honeypot) — komunikuje s FlowPro NG pro přenos dat
- •Lokální Elasticsearch — T-Pot ukládá data do vlastní ES instance