DokumentaceModuly
27
MITRE ATT&CK
MITRE ATT&CK
Modul MITRE ATT&CK mapuje detekované události ze Suricata IDS, Honeypotu a Threat Intelligence na framework MITRE ATT&CK — znalostní bázi taktik a technik útočníků používaných v reálných kybernetických útocích.
Vyžadovaná licence:Enterprise
Suricata IDS musí být aktivní a generovat upozornění, aby se v mapě ATT&CK zobrazily detekce. Bez dat IDS budou všechny buňky technik šedé.
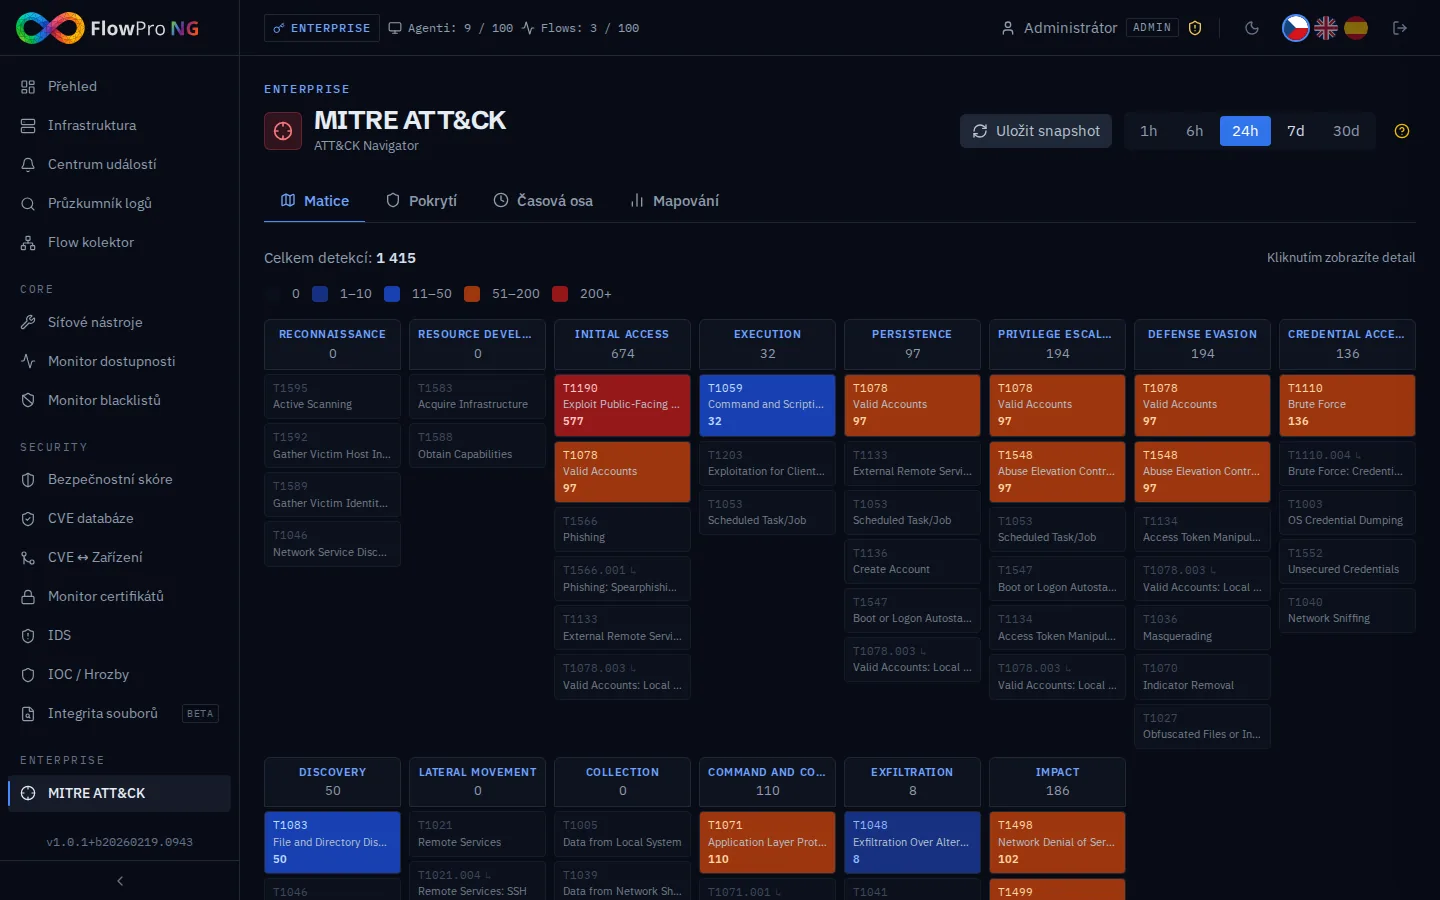
Přehled záložek
| Záložka | Popis |
|---|---|
| Matice | Heatmapa ATT&CK — barevně odlišená mřížka technik napříč 14 taktikami. Šedá = 0 detekcí, modrá/oranžová/červená = počet. |
| Pokrytí | Zobrazuje, jaké procento technik pokrývají aktivní datové zdroje. Rozbalitelný přehled po taktikách. |
| Chronologie | Graf aktivity detekovaných technik za posledních N dní. Vyžaduje alespoň jeden uložený snapshot. |
| Mapování | Správa vestavěných a vlastních mapování zdroj → technika. Přidejte vlastní pravidla pro mapování Suricata kategorií nebo SID na techniky ATT&CK. |
Záložka Matice
Matice zobrazuje všech 14 taktik MITRE ATT&CK jako sloupce a jejich techniky jako buňky. Barevná škála počtu detekcí:
| Barva | Počet detekcí | Význam |
|---|---|---|
| Šedá | 0 | Žádné detekce — technika je mapovaná, ale nebyla spuštěna |
| Modrá | 1–10 | Nízká aktivita |
| Modrá (jasná) | 11–50 | Střední aktivita |
| Oranžová | 51–200 | Vysoká aktivita |
| Červená | 200+ | Kritická / masový útok |
Klikněte na libovolnou buňku techniky pro otevření panelu detailů — zobrazí počet detekcí, rozpad podle zdroje (Suricata / Honeypot / Threat Intel), nedávné události, mapu zdrojových IP a odkaz na oficiální stránku ATT&CK.
Záložka Mapování
Mapování definuje, které zdrojové události jsou propojeny s jakou technikou ATT&CK. Vestavěná mapování pokrývají běžné Suricata kategorie a typy Honeypotu. Můžete přidat vlastní mapování pro konkrétní Suricata SID nebo kategorie.
Přidání vlastního mapování
- •Typ zdroje — Suricata kategorie, Suricata SID, kategorie Honeypotu, typ Honeypotu nebo IOC klasifikace
- •Hodnota zdroje — přesný název kategorie nebo číslo SID
- •ID techniky — ID techniky ATT&CK, např. T1190 nebo T1021.004
- •Spolehlivost — procento (0–100) udávající spolehlivost mapování
Snapshot a Chronologie
Tlačítko „Uložit snapshot" uloží aktuální počty detekcí pro všechny techniky. Snapshoty se používají pro sestavení grafu Chronologie — bez snapshotů záložka Chronologie nezobrazí žádná data.
Doporučujeme ukládat snapshot alespoň jednou denně — ideálně nastavte cron job na serveru.