12
Zařízení
Zařízení — přehled
Modul Zařízení (Assets) poskytuje centrální evidenci všech monitorovaných zařízení v infrastruktuře. Umožňuje organizovat zařízení do skupin, sledovat jejich stav a rychle přistupovat k relevantním logům.
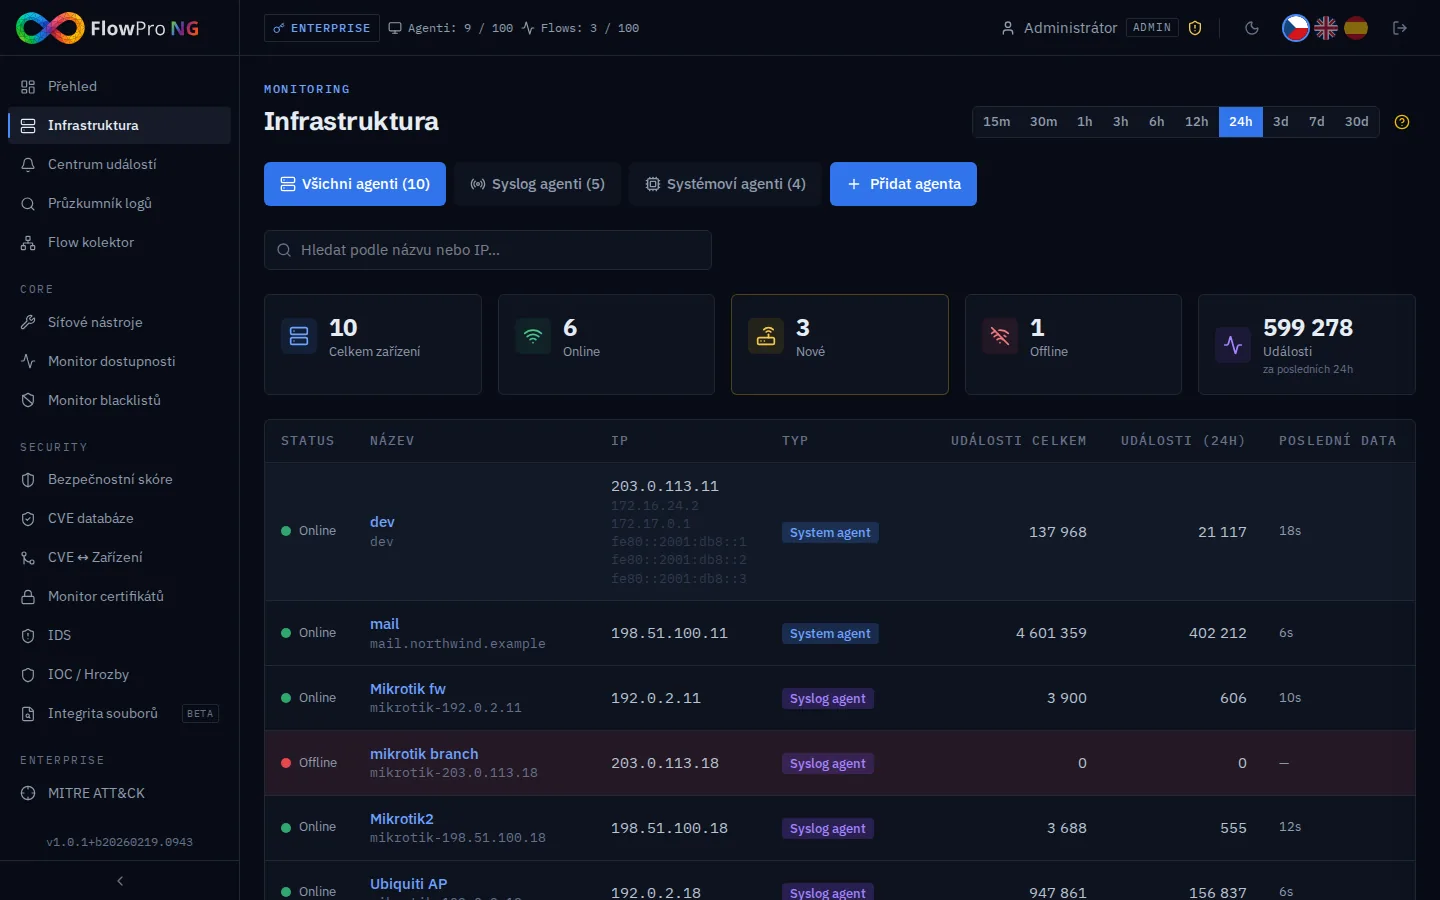
Správa zařízení
Přidání zařízení
Zařízení se do systému přidávají dvěma způsoby:
- •Automaticky — systém automaticky detekuje nové zdroje logů (discovered assets)
- •Manuálně — přidání přes formulář s IP adresou, hostname a dalšími údaji
Detail zařízení
Kliknutím na zařízení se otevře detailní stránka obsahující:
- •Základní informace — hostname, IP adresa, OS, typ zařízení
- •Additional IPs — další IP adresy přiřazené k zařízení
- •Zdraví — stav agenta, poslední komunikace, typ zdroje
- •Události — posledních N událostí ze zařízení (s agregovanými statistikami)
- •Grafy — timeline událostí z daného zařízení
Zdroje zařízení
Zařízení mohou přijímat data z různých typů zdrojů:
| Zdroj | Popis | Identifikace |
|---|---|---|
| Fleet (Elastic Agent) | Lokálně nainstalovaný agent | hostname z Fleet API |
| Syslog (MikroTik) | Syslog zprávy přes UDP 514 | IP adresa odesílatele (sender_ip) |
| NetFlow | Síťové toky přes UDP 12051 | IP adresa zdroje (peer_ip_src) |
Záložka: Objevená zařízení
FlowPro NG automaticky detekuje nová zařízení, která začnou odesílat logy. Nově objevená zařízení se zobrazí v záložce „Objevená" a můžete je:
- •Adoptovat — přidat do evidence, pojmenovat a zařadit do skupiny
- •Ignorovat — skrýt z discovered seznamu
- •Detailně prozkoumat — zobrazit logy před přidáním
Skupiny zařízení
Zařízení lze organizovat do skupin pro lepší přehlednost. Skupiny umožňují:
- •Logické členění — servery, síťové prvky, workstation, IoT
- •Hromadné operace — filtrování logů podle skupiny
- •Přehled zdraví — vidíte stav celé skupiny na jeden pohled
Využití agentů a limity
V horní části stránky se zobrazuje banner s počtem aktivních agentů:
- •Agents: X / Y — počet aktivních agentů versus licenční limit
- •Zelený stav — počet agentů je pod limitem
- •Červený stav — počet agentů překročil limit, některé zdroje jsou blokovány
Blokování agentů
Pokud počet aktivních agentů překročí licenční limit, systém automaticky blokuje přebytečné zdroje. Blokované zařízení jsou vizuálně odlišena:
- •Ikona ShieldAlert (štít s vykřičníkem) místo stavové tečky
- •Snížená průhlednost (šedý vzhled)
- •Data z blokovaných zdrojů se nezobrazují v Log Explorer a dalších modulech
Stavy zařízení
| Stav | Barva | Význam |
|---|---|---|
| Online | Zelená | Zařízení aktivně odesílá logy (poslední událost < 5 min) |
| Degraded | Žlutá | Zařízení odesílá logy s přestávkami (> 5 min, < 1h) |
| Offline | Červená | Zařízení neodesílá logy (> 1 hodina) |
| Unknown | Šedá | Stav nelze určit (nové zařízení bez dat) |
| Blocked | Červená + štít | Zdroj je blokován z důvodu překročení agent limitu |