22
CVE ↔ Zařízení
CVE ↔ Zařízení
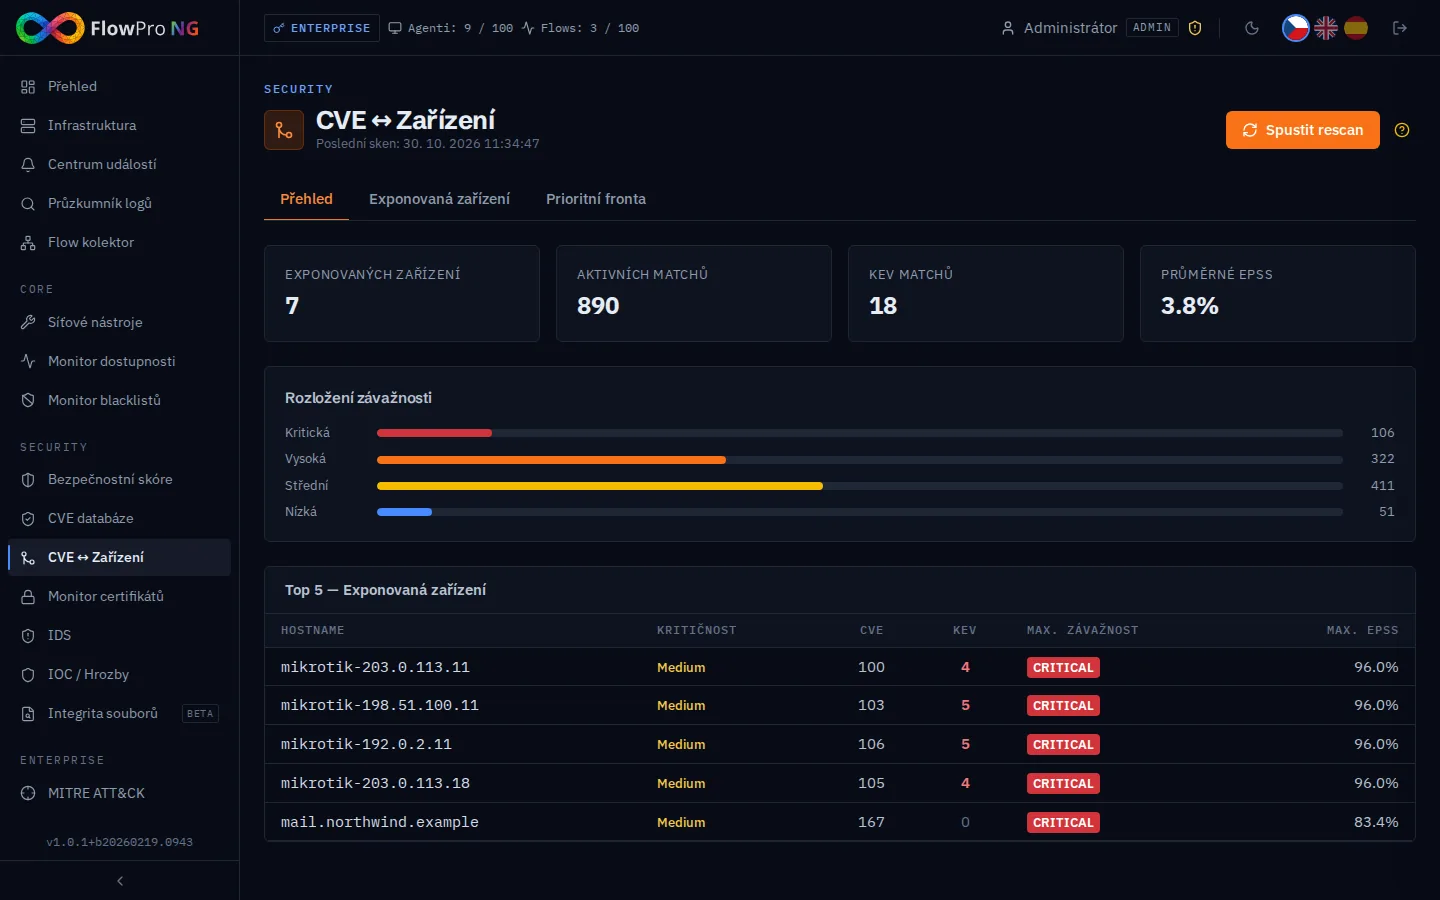
Modul CVE ↔ Zařízení propojuje CVE zranitelnosti z databáze CVE s konkrétními zařízeními ve vaší infrastruktuře. Pro každé aktivum zobrazuje, které zranitelnosti jej postihují, jejich závažnost, CVSS skóre a stav řešení. Umožňuje prioritizovat záplatování podle reálného dopadu.
Pracovní postup
Modul agreguje data ze dvou zdrojů: databáze CVE (viz CVE Monitor) a detekovaná aktiva (Zařízení). Systém automaticky páruje CVE s aktivy na základě softwaru, verzí OS a nainstalovaných balíčků detekovaných Elastic Agentem.
Výběr zařízení
Hlavní tabulka zobrazuje všechna aktiva, pro která byl nalezen alespoň jeden CVE shod. Kliknutím na řádek se rozbalí seznam CVE, které dané zařízení postihují.
Filtrování podle závažnosti
V rozbalené řádce zařízení použijte filtr závažnosti pro zobrazení pouze CVE vybrané závažnosti: Vše / CRITICAL / HIGH / MEDIUM / LOW. Počet CVE pro každou úroveň je zobrazen vedle filtru.
Nastavení stavu
Pro každé CVE v seznamu lze nastavit stav řešení pomocí stavového dropdown menu. Dostupné stavy:
- •Open — nevyřešeno, vyžaduje pozornost (výchozí)
- •In Progress — řešení probíhá
- •Resolved — záplatováno nebo zmírněno
- •Accepted Risk — zranitelnost zaznamenána, riziko přijato
Zobrazovaná data
- •CVE ID — jedinečný identifikátor zranitelnosti (např. CVE-2024-1234), odkaz na detail
- •CVSS — skóre závažnosti 0–10 (barevně: červená ≥9, oranžová ≥7, žlutá ≥4, zelená <4)
- •EPSS — pravděpodobnost zneužití v dalších 30 dnech (0–100%)
- •KEV — příznak, že zranitelnost je na seznamu CISA Known Exploited Vulnerabilities
- •Publikováno — datum publikace CVE
- •Stav — aktuální stav řešení
Export
Tabulku CVE ↔ Zařízení lze exportovat do CSV pomocí tlačítka Export v pravém horním rohu stránky. Export obsahuje všechny páry CVE-zařízení se všemi sloupci včetně stavu.