Contenido
Para reconocer a un atacante o un servidor vulnerable, FlowPro NG necesita saber qué se considera malicioso y vulnerable en el mundo. Para ello sirven dos grupos de datos. Las bases de reputación indican qué direcciones IP pertenecen a botnets, atacantes o redes criminales. La base de datos de vulnerabilidades (CVE) indica qué versiones de software tienen un fallo conocido, qué gravedad tiene y si alguien ya lo está explotando.
Este artículo describe de dónde obtiene FlowPro NG estos datos, cómo los mantiene actualizados, cómo los compara con el tráfico de su red y cómo asigna las vulnerabilidades a equipos concretos.
La fuente central de FlowPro: datos sin claves API
FlowPro NG ya no descarga la mayoría de los datos de decenas de direcciones públicas por separado. El servicio de FlowPro en api.net-service.io descarga una sola vez, de forma centralizada, las listas de amenazas y la base de datos de vulnerabilidades. Las revisa, elimina errores evidentes (como direcciones privadas en las listas de bloqueo) y las envía a las instancias como paquetes firmados digitalmente. Cada instancia verifica la firma antes de usar los datos.
Esto tiene tres ventajas:
- No tiene que registrarse en ningún sitio. NVD, CISA y FIRST no necesitan una clave API de cada instancia, y la fuente central se ocupa de sus límites de consultas.
- Basta con permitir una dirección en el firewall,
api.net-service.io, en lugar de decenas de dominios de cada proyecto. - Los datos llegan rápido y de forma fiable. Una instalación nueva no tiene que pasar una hora descargando 420 000 CVE de NVD, y las actualizaciones llegan cada hora.
Si la fuente central deja de funcionar durante más tiempo (6 horas para las listas de amenazas, 12 horas para CVE), la instancia empieza a descargar directamente de las fuentes originales. Nada deja de funcionar, solo va más lento.
Configuración → Servicios API y bases de datos
El resumen de todas las fuentes de datos está en Configuración → Integraciones → Servicios API y bases de datos. La tabla Estado de las bases de datos muestra para cada fuente si llega a través de FlowPro o directamente, cuántos registros contiene, cuándo se actualizó por última vez y si está al día. Incluye las listas de amenazas, la reputación de IP en línea, la base de datos CVE con todas sus fuentes complementarias, GeoIP, la base de conocimiento MITRE ATT&CK y las plantillas para las pruebas de penetración.
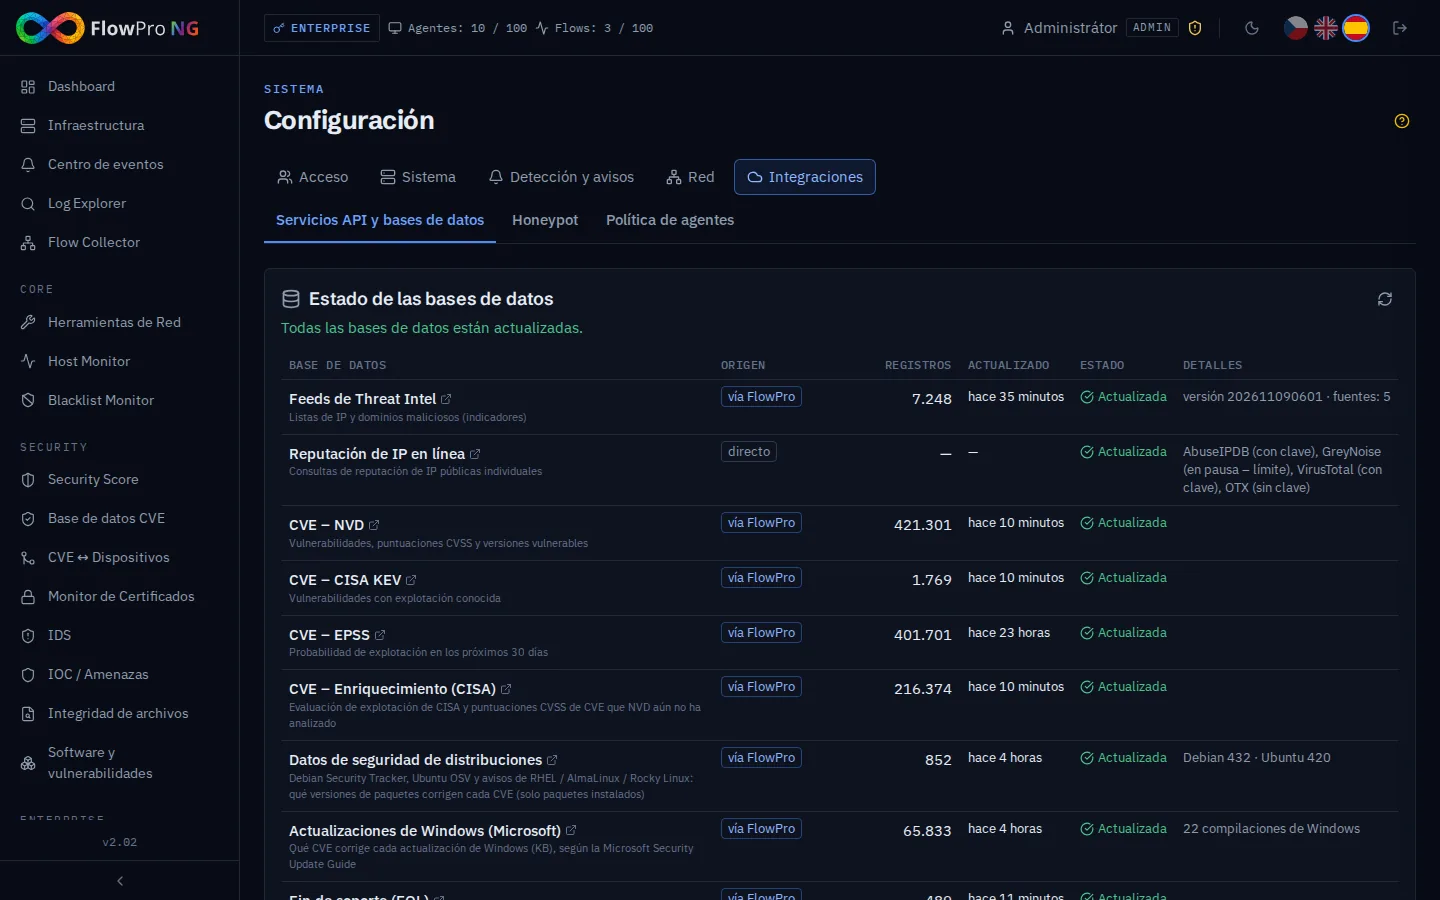
Bajo la tabla se introducen las claves API de los servicios en los que cada cliente necesita su propia clave, porque así lo exigen sus condiciones o porque son de pago:
| Servicio | Para qué sirve | Dónde se usa |
|---|---|---|
| AbuseIPDB | denuncias de abuso de la comunidad, puntuación de la IP de 0 a 100 (1000 consultas gratis al día) | consulta en IOC / Amenazas, Playbooks, comprobación diaria de sus direcciones públicas, Herramientas de Red |
| VirusTotal | reputación de IP y dominios de decenas de motores antivirus y de seguridad | consulta en IOC / Amenazas, Herramientas de Red |
| Have I Been Pwned | si una dirección de correo apareció en una filtración de datos | Herramientas de Red → Contraseñas |
Sin estas claves todo lo demás funciona. GreyNoise y AlienVault OTX se consultan sin clave, y la comprobación de la contraseña en Have I Been Pwned tampoco la necesita. Las claves se guardan cifradas y la interfaz nunca vuelve a mostrarlas completas.
Bases de reputación: IOC / Amenazas
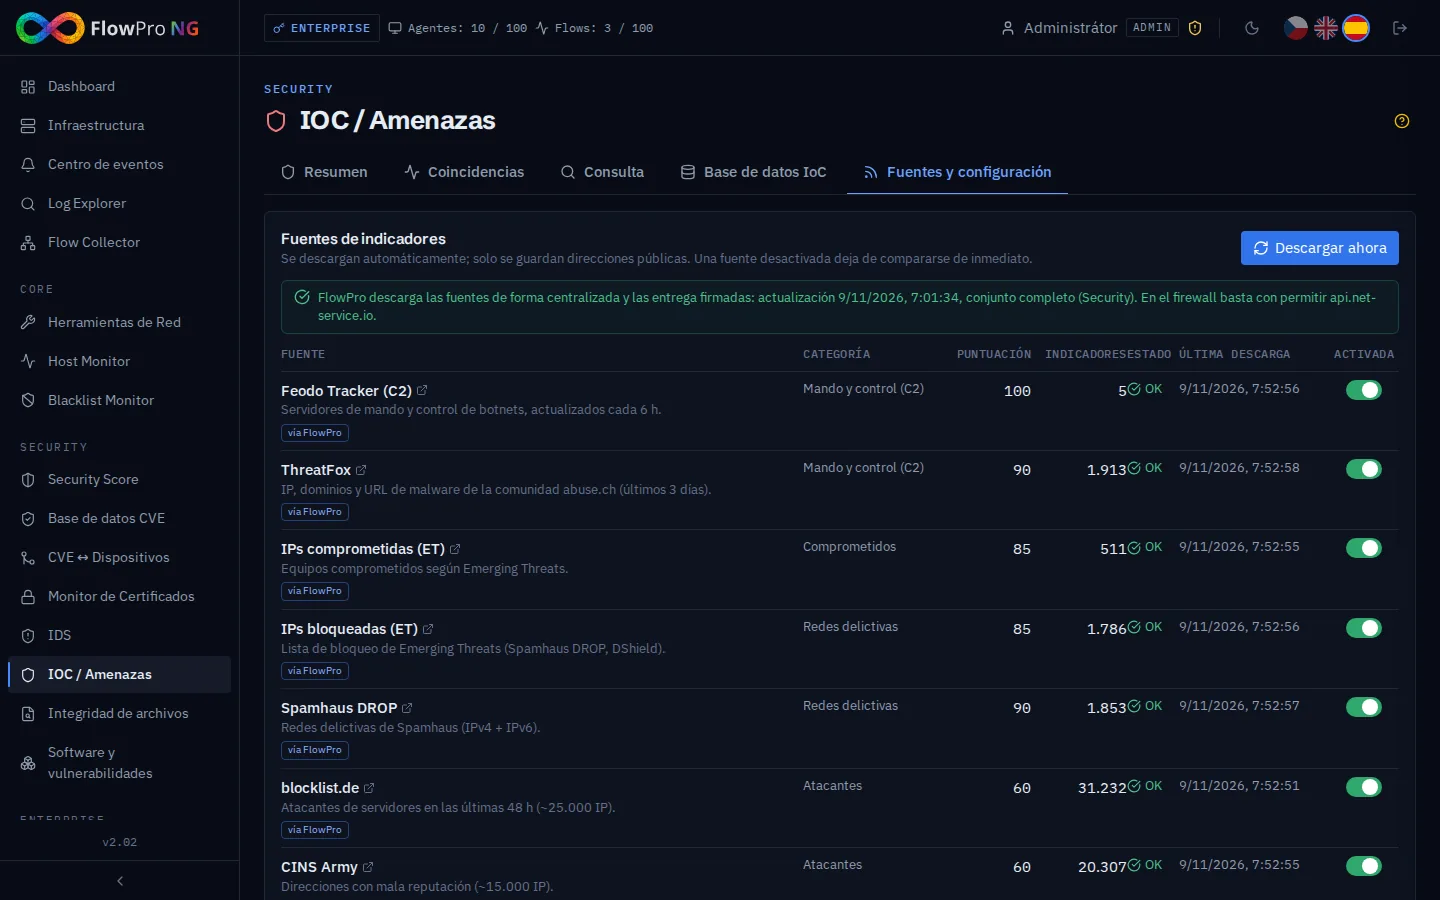
El módulo IOC / Amenazas (licencia Security) mantiene una base de indicadores de compromiso, es decir, direcciones y rangos conocidos como maliciosos. La alimentan estas fuentes:
| Fuente | Qué contiene |
|---|---|
| Feodo Tracker (abuse.ch) | servidores de mando y control de botnets (Emotet, QakBot, Dridex) |
| ThreatFox (abuse.ch) | direcciones IP, dominios y URL de malware notificados por la comunidad |
| Emerging Threats | equipos comprometidos y rangos recomendados para bloquear |
| Spamhaus DROP | redes secuestradas o controladas por delincuentes (IPv4 e IPv6) |
| blocklist.de | direcciones que atacaron servidores en las últimas 48 horas |
| CINS Army | direcciones con mala reputación de una red de sensores |
| Nodos de salida Tor | nodos de salida de Tor (no son maliciosos por sí mismos, pero ocultan el origen) |
| Comunidad FlowPro | atacantes capturados por los honeypots de FlowPro en los últimos 7 días |
| honeypot propio e indicadores propios | atacantes capturados por su honeypot y direcciones que añade a mano |
Cada fuente tiene una categoría (mando y control, comprometido, atacante…) y una puntuación que determina la gravedad del hallazgo. Las fuentes se pueden desactivar una a una. Las direcciones que nunca quiere que se notifiquen, como sus propios servidores o los de sus socios, van a las excepciones.
Comparación continua con el tráfico
Una lista de amenazas no vigila nada por sí sola. Lo importante es que FlowPro NG la compara con el tráfico de su red cada 5 minutos: con los flujos de NetFlow y con las direcciones IP de los logs y de los eventos IDS. Cada hallazgo se clasifica según la dirección:
- Saliente: su equipo contactó por sí mismo con la dirección maliciosa. Es la señal más importante, porque una conexión con un servidor de mando de una botnet suele indicar un equipo infectado.
- Entrante: la dirección maliciosa intentó conectarse con usted, normalmente un escaneo o un ataque de fuerza bruta.
- Tránsito y honeypot: tráfico que solo atraviesa su red y ataques capturados por el honeypot.
FlowPro NG reconoce también las respuestas. Si una dirección maliciosa le escaneó y su servidor le respondió, no cuenta como conexión saliente.
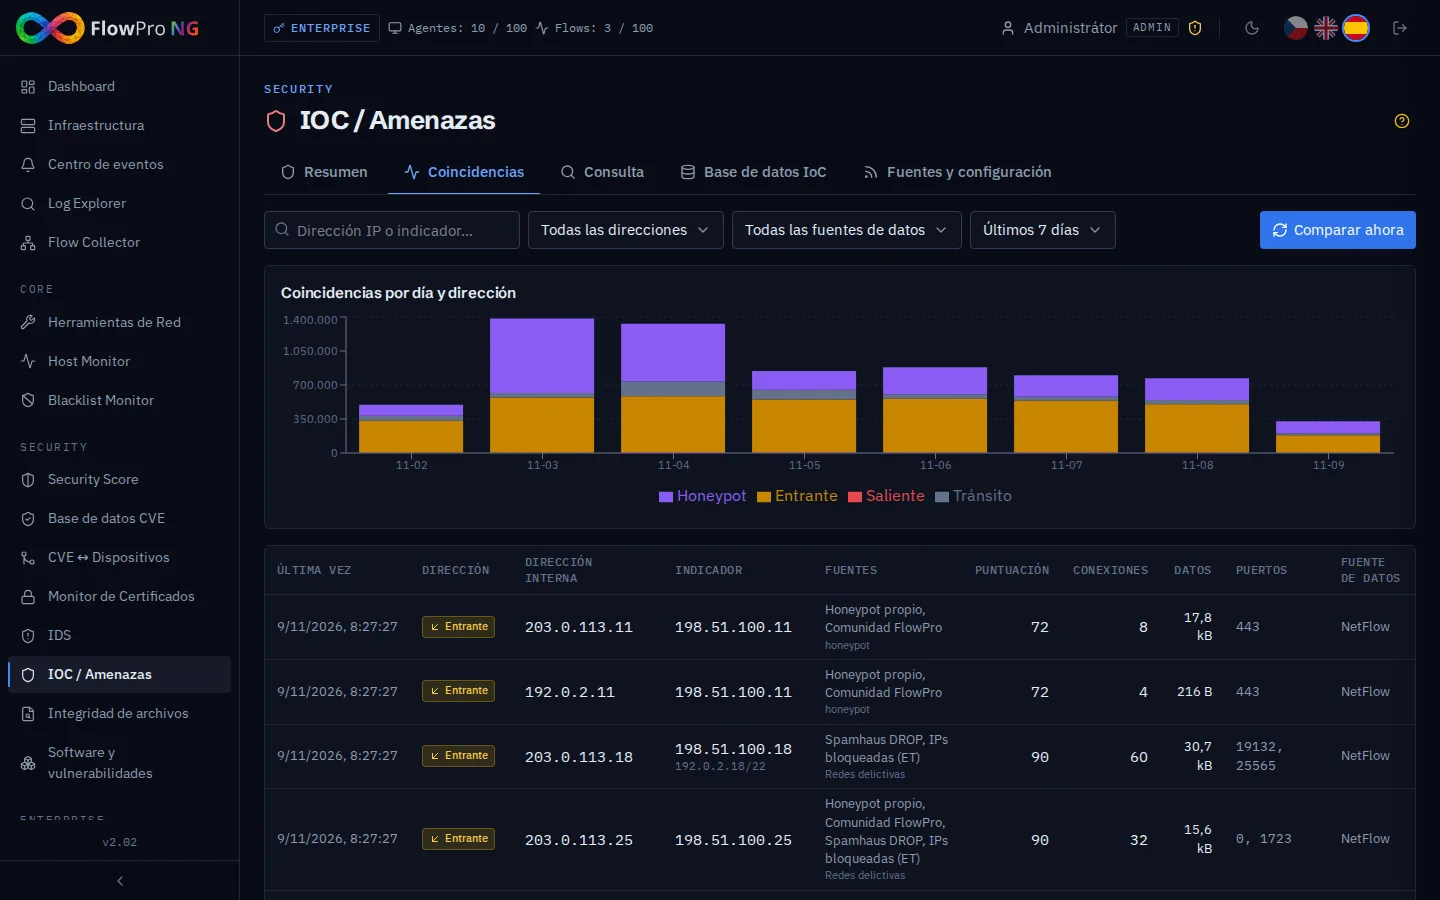
Una conexión saliente a un servidor de mando se registra como evento crítico en el Centro de eventos, y las conexiones salientes a otras direcciones maliciosas con puntuación de 80 o más, como eventos de gravedad alta. Los escaneos entrantes son habituales en cualquier dirección pública, por eso de forma predeterminada no generan eventos, aunque se ven en Coincidencias. Los hallazgos se reflejan en la puntuación de seguridad y en MITRE ATT&CK, y con la licencia Enterprise pueden lanzar un playbook, por ejemplo bloquear la dirección en un router MikroTik.
Consulta y sus propias direcciones
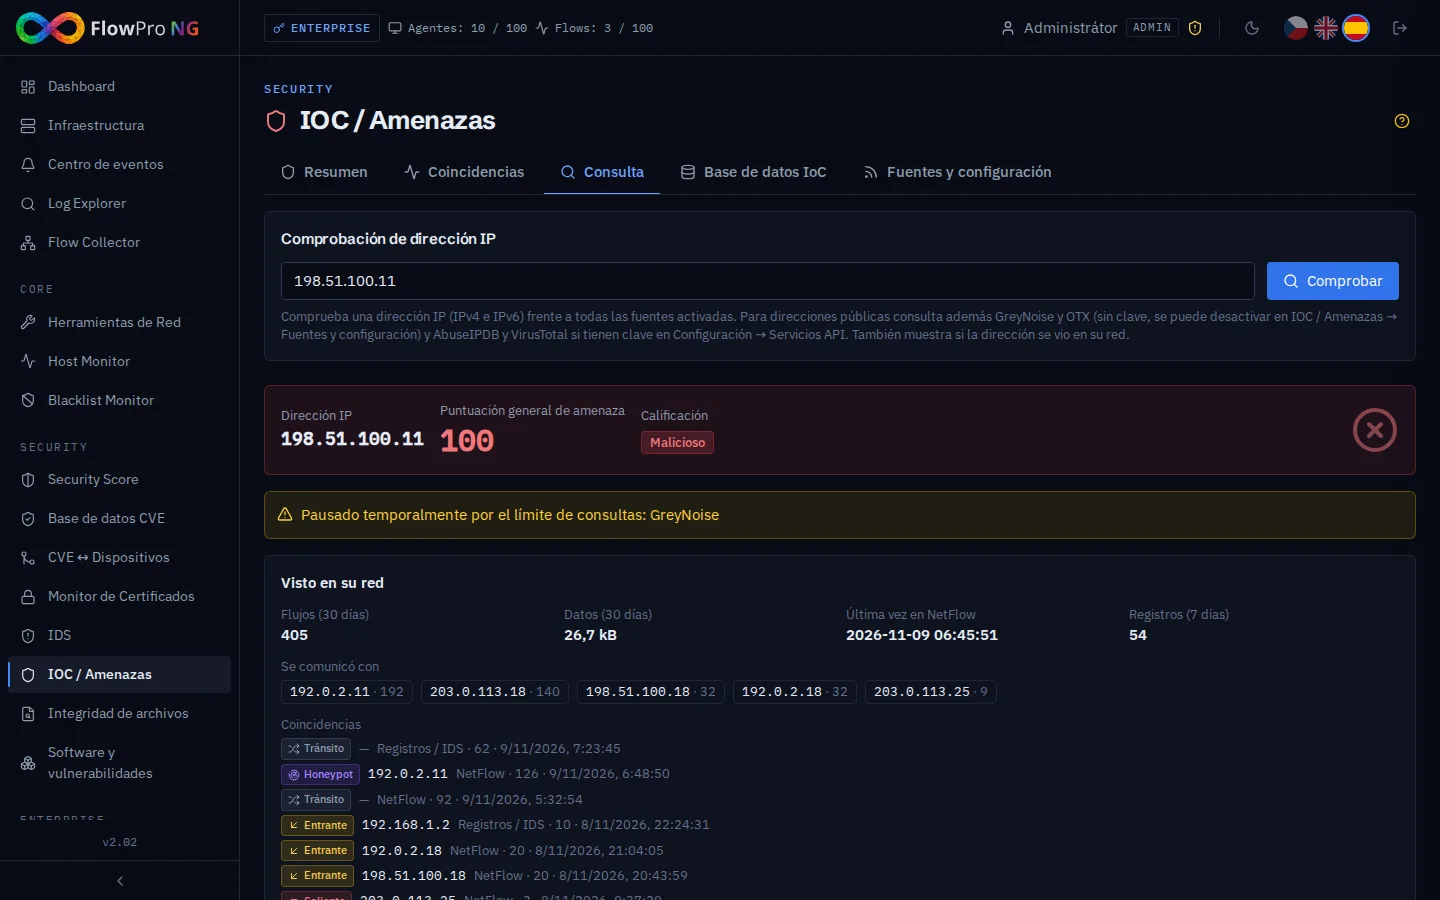
En la pestaña Consulta introduce cualquier dirección IP. FlowPro NG la compara con todas las fuentes, en las direcciones públicas consulta además GreyNoise, OTX, AbuseIPDB y VirusTotal, y muestra si la dirección apareció en su red: cuántos flujos, con qué equipos suyos se comunicó y cuándo se vio por última vez.
La comprobación diaria de sus direcciones públicas vigila el otro lado. FlowPro NG averigua si alguna dirección de Nuestras redes figura en la base de amenazas o en AbuseIPDB. Si es así, es un aviso de que algo en su red envía spam o ataca a otros. Para los servidores de correo existe además el Blacklist Monitor, que vigila sus dominios y direcciones IP de salida en decenas de listas negras DNS (Spamhaus, Barracuda, SpamCop y otras) y comprueba a diario que cada zona sigue respondiendo correctamente.
La lista de direcciones maliciosas también se puede exportar para el firewall, como lista simple o como script para una address-list de MikroTik. El firewall la descarga periódicamente de una dirección protegida con un token.
La base de datos de vulnerabilidades CVE
El módulo Base de datos CVE (licencia Security) contiene más de 400 000 vulnerabilidades de la base de datos estadounidense NVD y las completa con otras fuentes:
| Fuente | Qué añade | Con qué frecuencia |
|---|---|---|
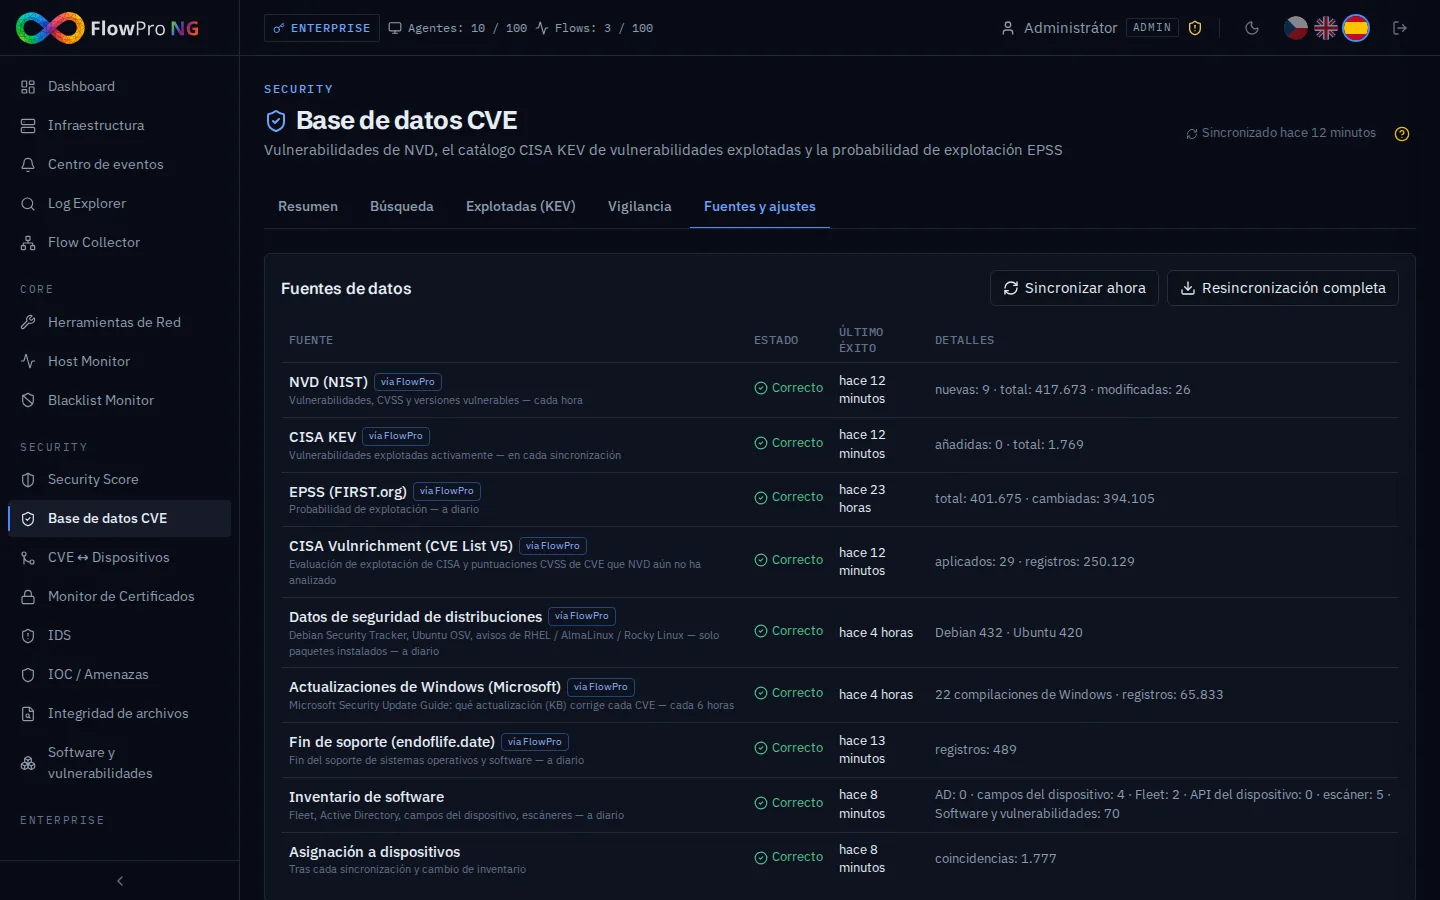
| NVD (NIST) | descripción, puntuación CVSS y versiones vulnerables exactas de los productos | cada hora |
| CISA KEV | catálogo de vulnerabilidades explotadas de forma demostrada, con plazo y medida requerida | en cada sincronización |
| EPSS (FIRST.org) | probabilidad de que la vulnerabilidad se explote en los próximos 30 días | a diario |
| CISA Vulnrichment | valoración de explotabilidad (SSVC) y CVSS de vulnerabilidades que NVD aún no ha procesado | de forma continua |
| datos de seguridad de las distribuciones | Debian Security Tracker, Ubuntu, RHEL, AlmaLinux y Rocky Linux: en qué versión del paquete está la corrección | a diario |
| Microsoft Security Update Guide | qué actualización de Windows (KB) corrige cada vulnerabilidad | cada 6 horas |
| endoflife.date | cuándo termina el soporte de sistemas operativos y software | a diario |
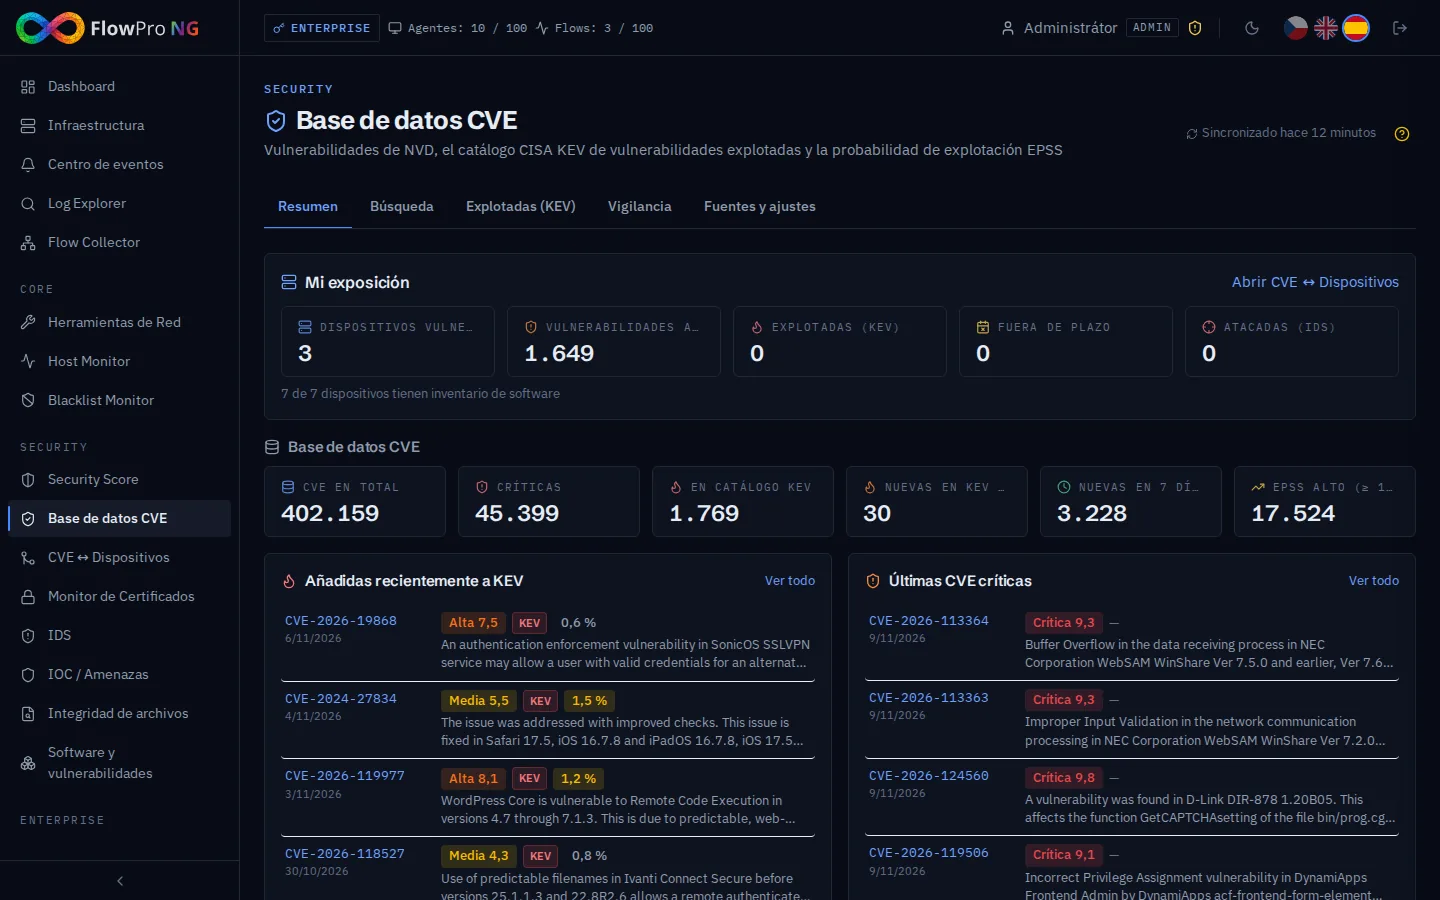
El resumen muestra las cifras de la base, las vulnerabilidades explotadas recientemente y, sobre todo, su exposición: cuántos equipos son vulnerables, cuántas vulnerabilidades están abiertas, cuántas se explotan, están fuera de plazo o tienen un ataque detectado por el IDS.
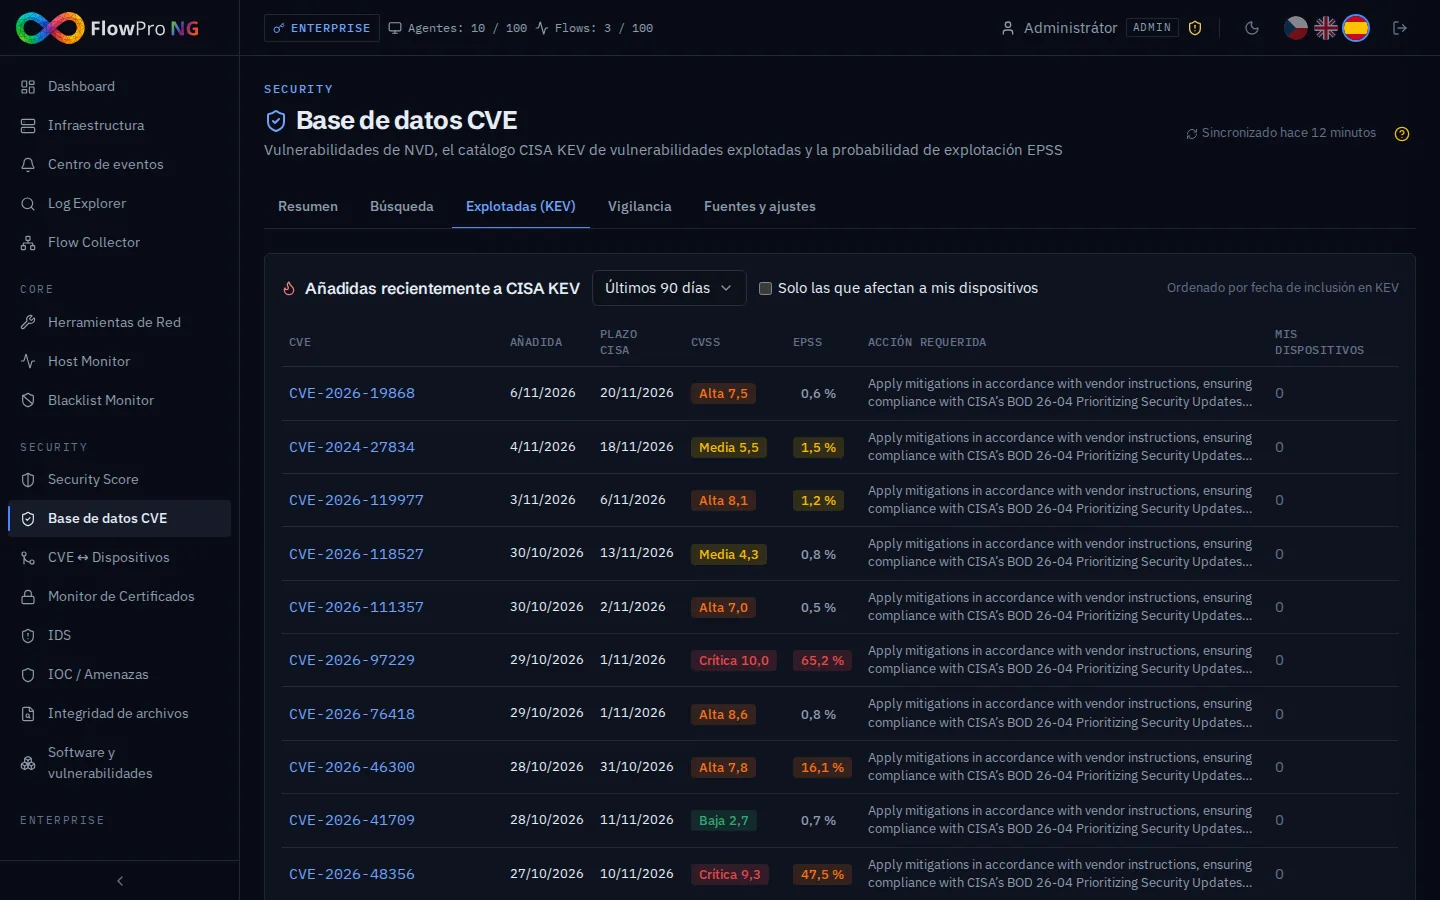
¿Por qué tantas fuentes? La puntuación CVSS por sí sola no dice qué corregir primero. Cada año se publican miles de vulnerabilidades críticas, pero solo una fracción se explota de verdad. Por eso FlowPro NG combina CVSS con KEV (se está explotando ahora) y EPSS (probabilidad de explotación). La pestaña Explotadas (KEV) muestra lo que CISA ha añadido recientemente a su catálogo y, con una casilla, la limita a las vulnerabilidades que afectan a sus equipos.
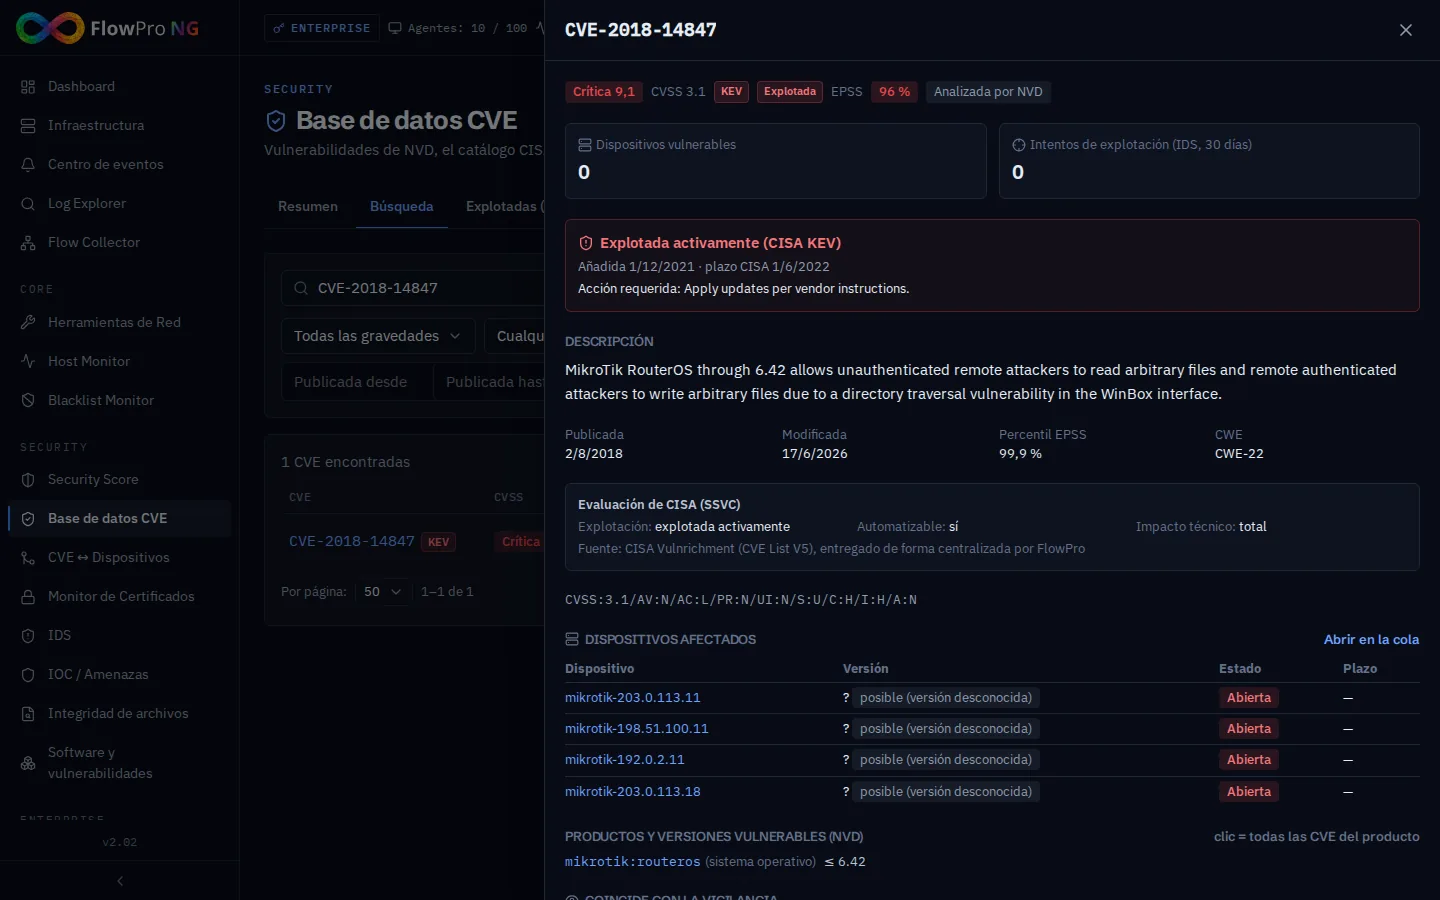
El detalle de una vulnerabilidad lo reúne todo: gravedad, EPSS, si está en KEV y con qué plazo, la valoración de CISA, los productos y versiones vulnerables según NVD y, sobre todo, la lista de sus equipos afectados.
En la pestaña Vigilancia define productos o palabras clave. Cada vulnerabilidad nueva que coincida aparece en el Centro de eventos, aunque todavía no la tenga en ningún equipo. Resulta útil para software que el inventario no detecta, como el firmware de impresoras o cámaras.
La pestaña Fuentes y ajustes muestra el estado de cada fuente y cuántos datos ha aportado. Ahí se configuran también los plazos de corrección según la gravedad, qué eventos crear y de dónde se obtiene el software de los equipos.
Emparejamiento de vulnerabilidades con equipos
La base de datos CVE es solo una lista. Resulta útil cuando FlowPro NG sabe qué software y en qué versión funciona en sus equipos. Esta información la obtiene de varios sitios:
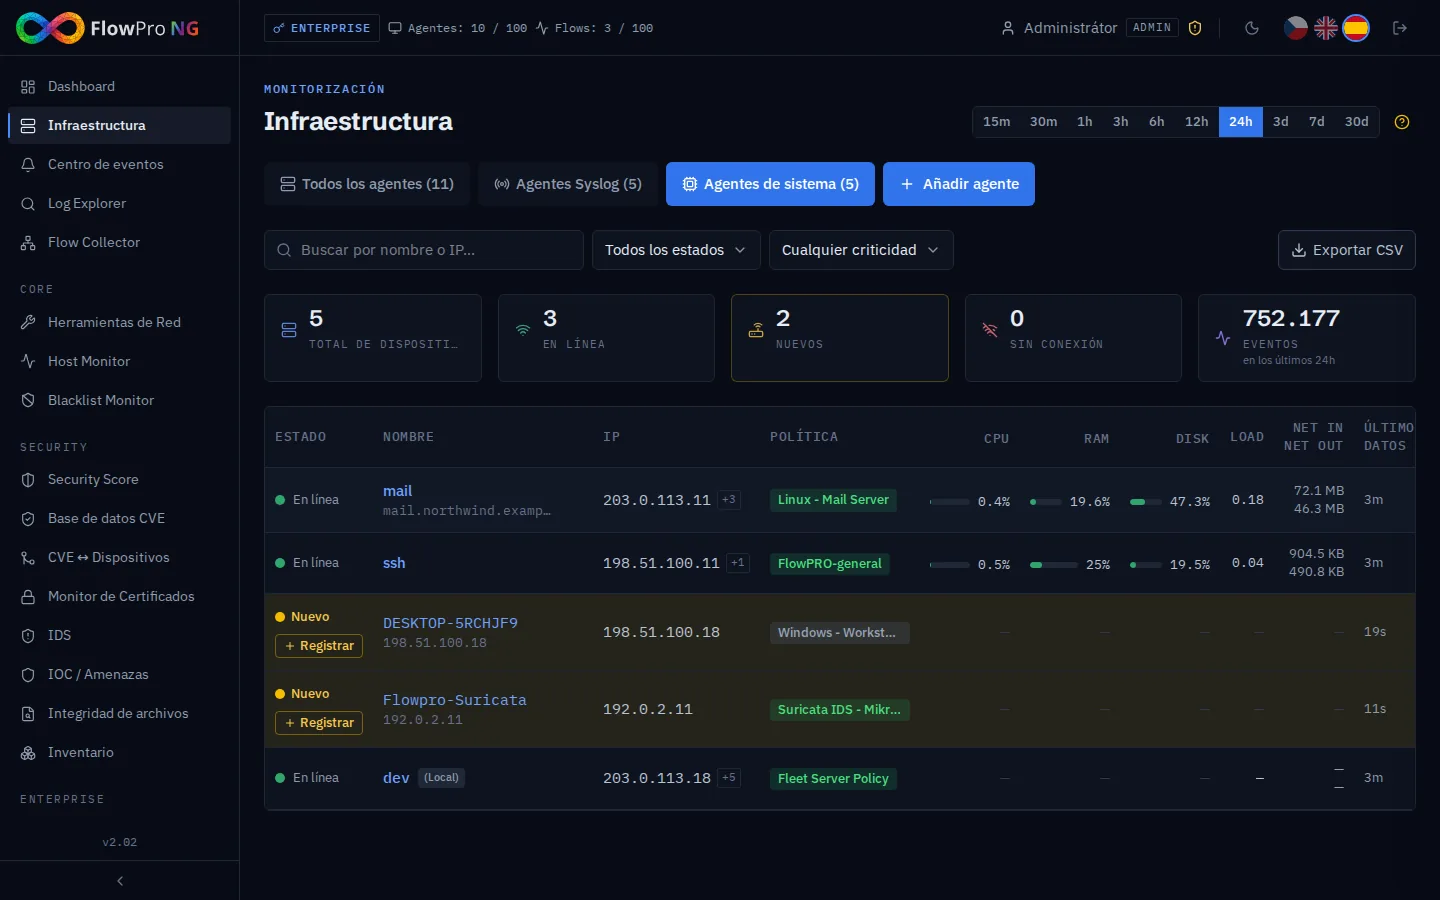
- Elastic Agent informa del sistema operativo, su versión y compilación,
- Active Directory aporta las versiones de Windows de los equipos unidos al dominio,
- los campos del equipo en Infraestructura, donde basta con escribir, por ejemplo, «RouterOS 7.16.2» o «FortiOS 7.2.5»,
- el escáner de vulnerabilidades y las pruebas de penetración leen las versiones de los banners de los servicios (OpenSSH, nginx, Apache),
- el escaneo externo de las direcciones públicas y la API REST de los routers MikroTik,
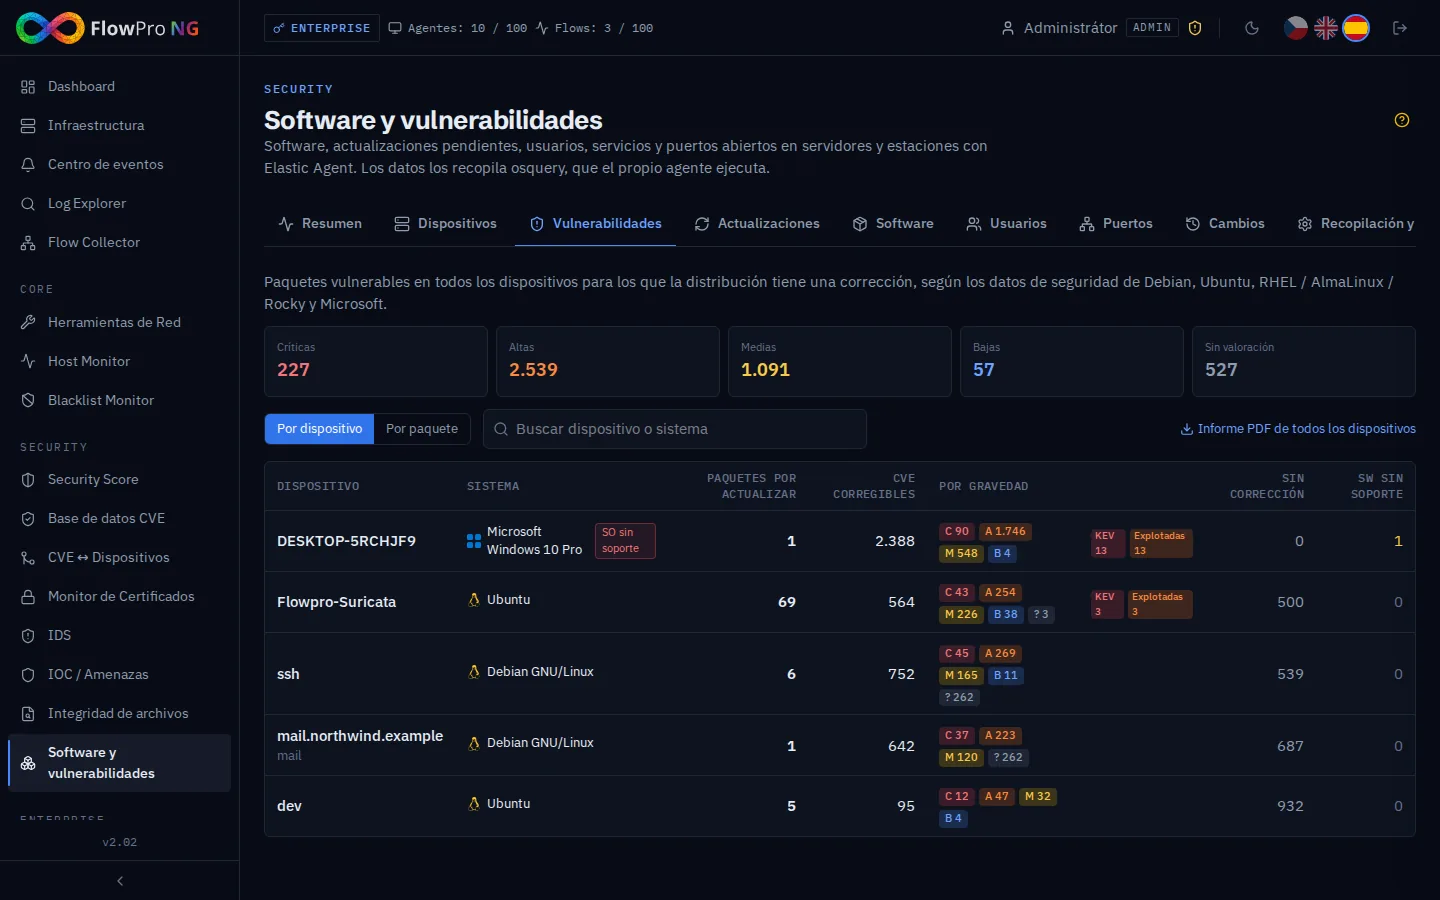
- la lista de paquetes y programas instalados que aportan los agentes, descrita en el artículo Software y vulnerabilidades.
El emparejamiento compara después cada versión con los rangos de versiones vulnerables de NVD. En cada coincidencia indica su grado de certeza:
- versión exacta y en rango de versiones: según NVD, la versión del equipo es vulnerable y la coincidencia queda confirmada;
- paquete de distribución: la versión de un paquete de Debian, Ubuntu o RHEL entra en el rango vulnerable, pero las distribuciones suelen aplicar correcciones (backport) sin cambiar el número de versión. Por eso FlowPro NG contrasta la coincidencia con los datos de seguridad de la distribución y la confirma o la descarta;
- posible (versión desconocida): el producto coincide, pero se desconoce la versión. Esta coincidencia es solo informativa y no cuenta para la puntuación ni para los eventos.
En Windows decide la compilación exacta del sistema. Gracias a los datos de Microsoft, FlowPro NG sabe qué vulnerabilidades ya ha corregido una actualización instalada y, para las demás, indica la KB que las corrige.
El módulo CVE ↔ Dispositivos
Los resultados del emparejamiento están en el módulo CVE ↔ Dispositivos (licencia Security). El resumen muestra los equipos vulnerables, las vulnerabilidades abiertas, explotadas y críticas, las que están fuera de plazo o accesibles desde internet, el tiempo medio de corrección y la evolución en el tiempo.
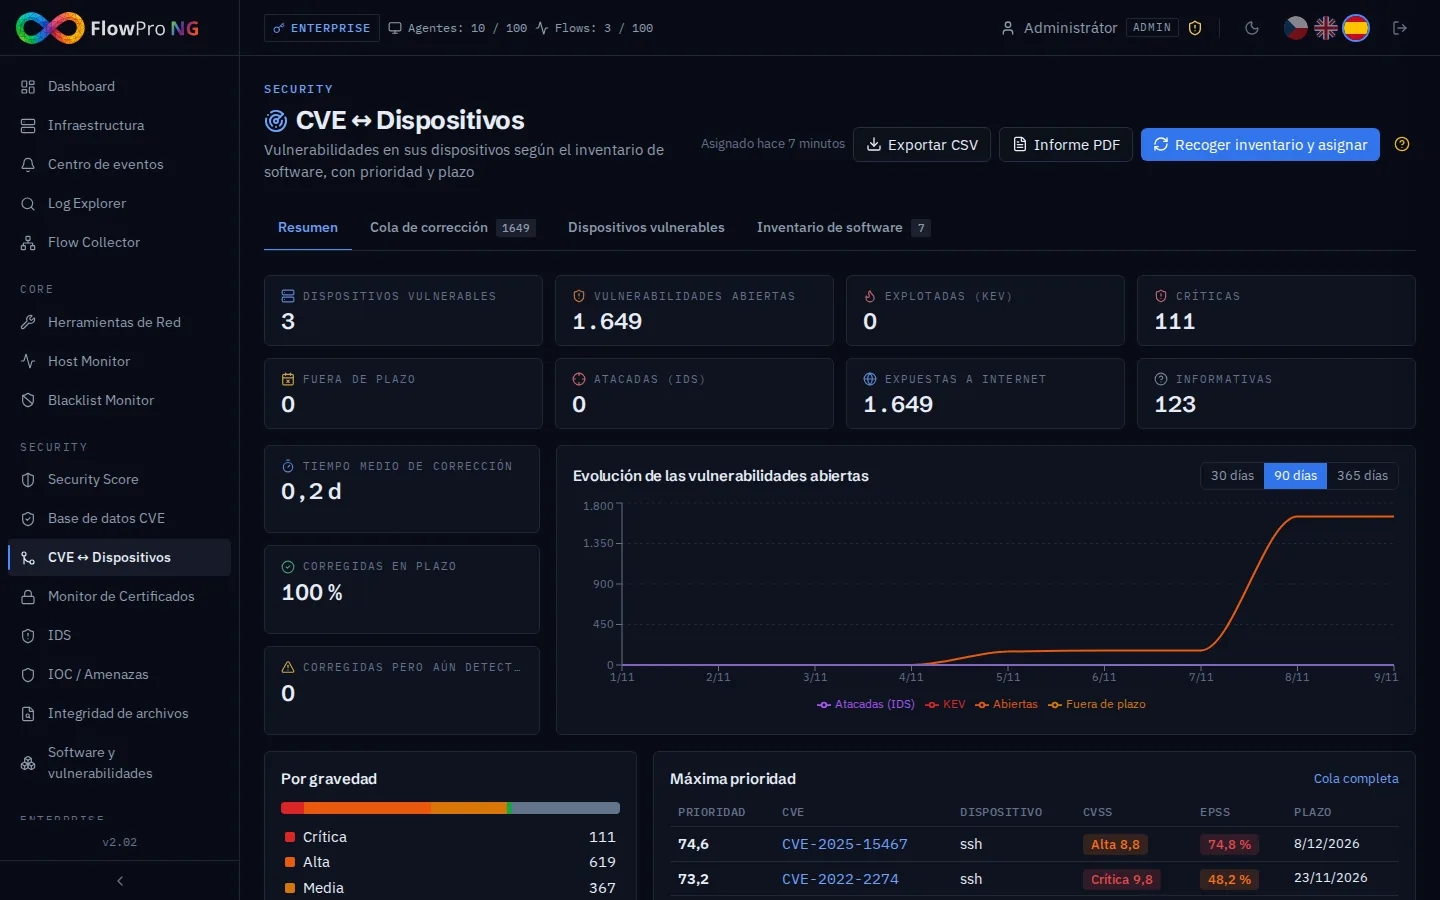
Cada coincidencia recibe una prioridad de 0 a 100 que combina CVSS, EPSS, la inclusión en KEV, un intento de explotación detectado por el IDS, la accesibilidad del servicio desde internet y la criticidad del equipo. También recibe un plazo de corrección según los plazos configurados. La Cola de corrección se ordena por prioridad y puede verse como lista, por vulnerabilidad o por software. La vista por software indica directamente a qué versión actualizar y cuántas vulnerabilidades en cuántos equipos se resuelven así.
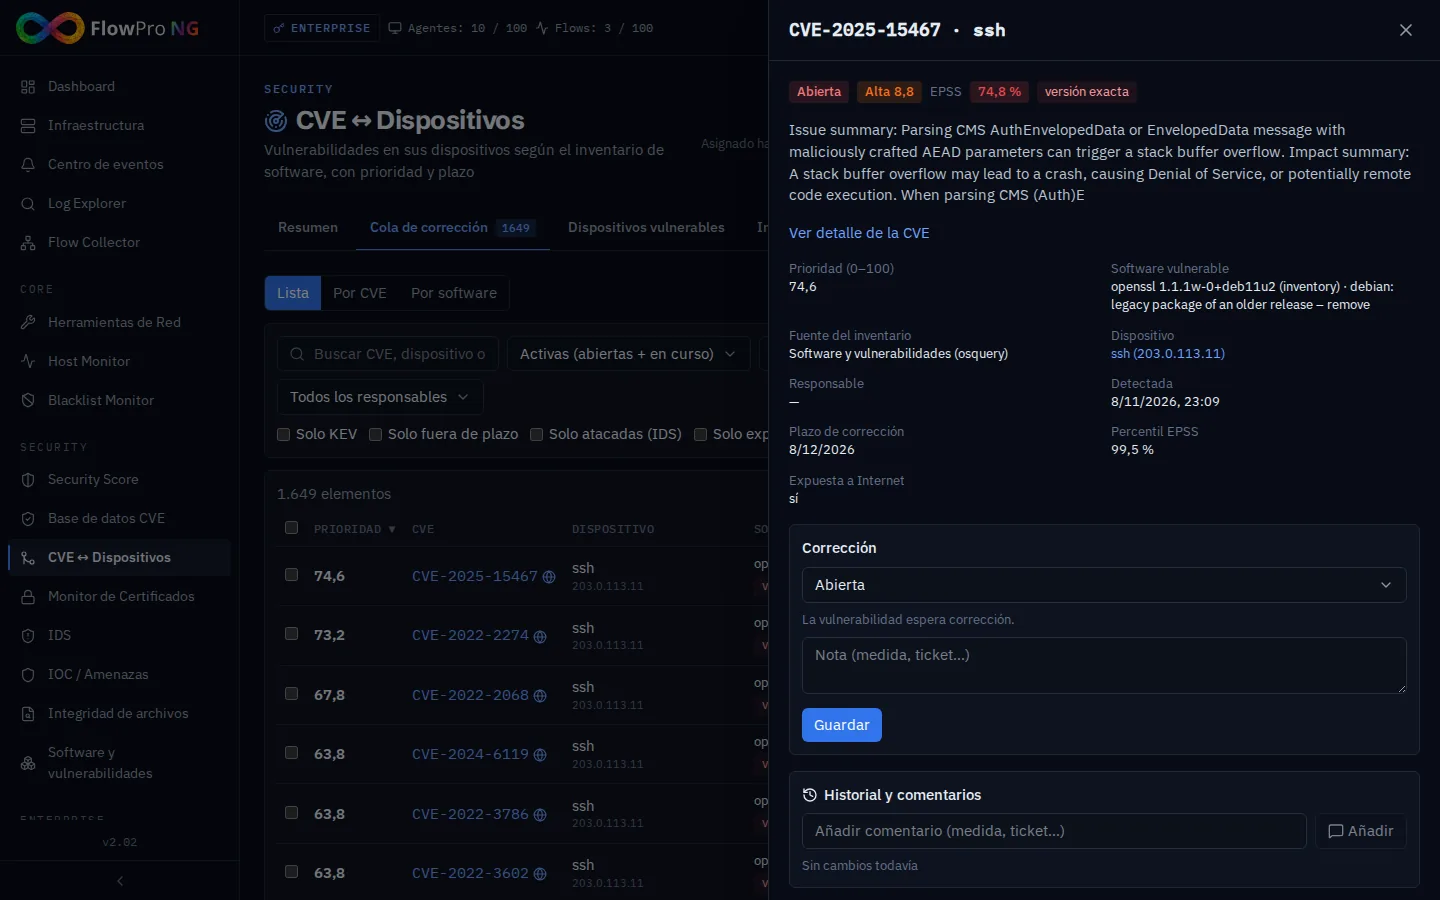
En el detalle de la coincidencia se fija el estado (en curso, riesgo aceptado con fecha de caducidad, corregida, falsa alarma), se añade una nota, y quien vuelva a la vulnerabilidad verá el historial de cambios. Cuando la versión vulnerable desaparece del equipo, la coincidencia se cierra automáticamente; si vuelve, se reabre. Los resultados se pueden exportar a CSV y como informe PDF para la dirección o un auditor.
Al Centro de eventos llega lo que requiere atención: una vulnerabilidad explotada o crítica en un equipo, un intento de explotación detectado por el IDS, una vulnerabilidad fuera de plazo, una vulnerabilidad nueva de la vigilancia y la caída de una fuente de datos. Las vulnerabilidades se reflejan también en la puntuación de seguridad y en los controles de gestión de vulnerabilidades del NIS2 Compliance Pack.
En resumen
Las bases de reputación y las de vulnerabilidades responden a dos preguntas distintas: quién nos ataca o con quién nos comunicamos y dónde somos vulnerables. FlowPro NG mantiene ambas al día sin trabajo por su parte, las compara con lo que realmente ocurre en su red y convierte los resultados en una única cola de prioridades.
Cómo llegan a FlowPro NG los datos que se comparan con estas bases se explica en los artículos Recogida de NetFlow, Recogida de syslog y Elastic Agent. Encontrará más sobre la gestión de vulnerabilidades en la página Gestión de vulnerabilidades. Puede probar IOC / Amenazas, Base de datos CVE y CVE ↔ Dispositivos en la prueba gratuita de 14 días con todos los módulos.
- Threat Intelligence
- CVE
- KEV
- EPSS
- AbuseIPDB