Blog
Artículos y guías de FlowPro NG
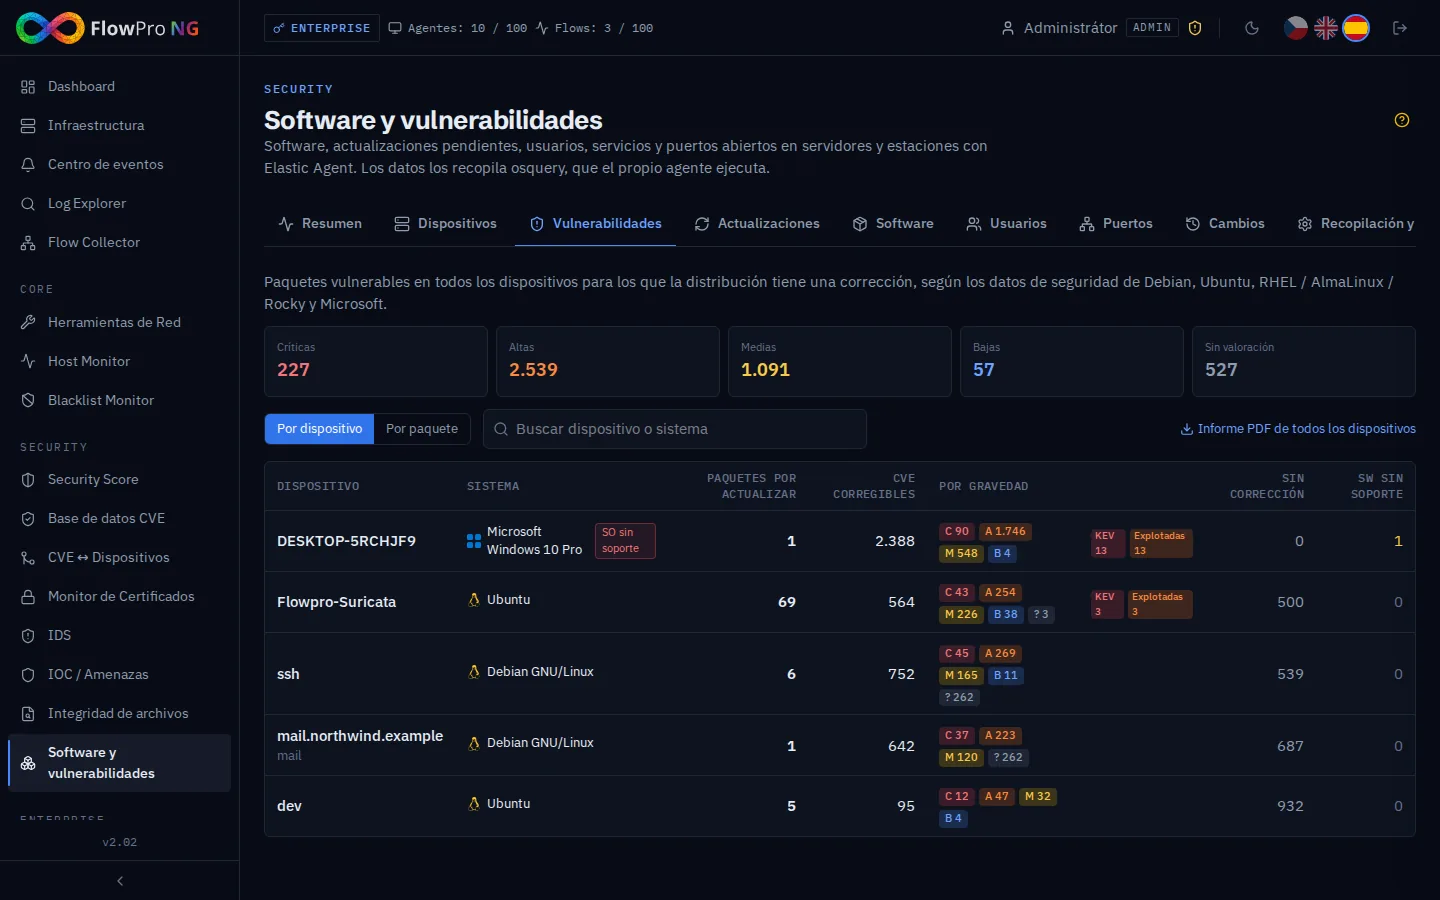
Puntos ciegos en su red: por qué debe saber qué se ejecuta en sus servidores
Software desconocido, cuentas olvidadas y paquetes sin parchear son una vía de entrada habitual. Por qué ver su software y actualizaciones es clave.
Leer el artículo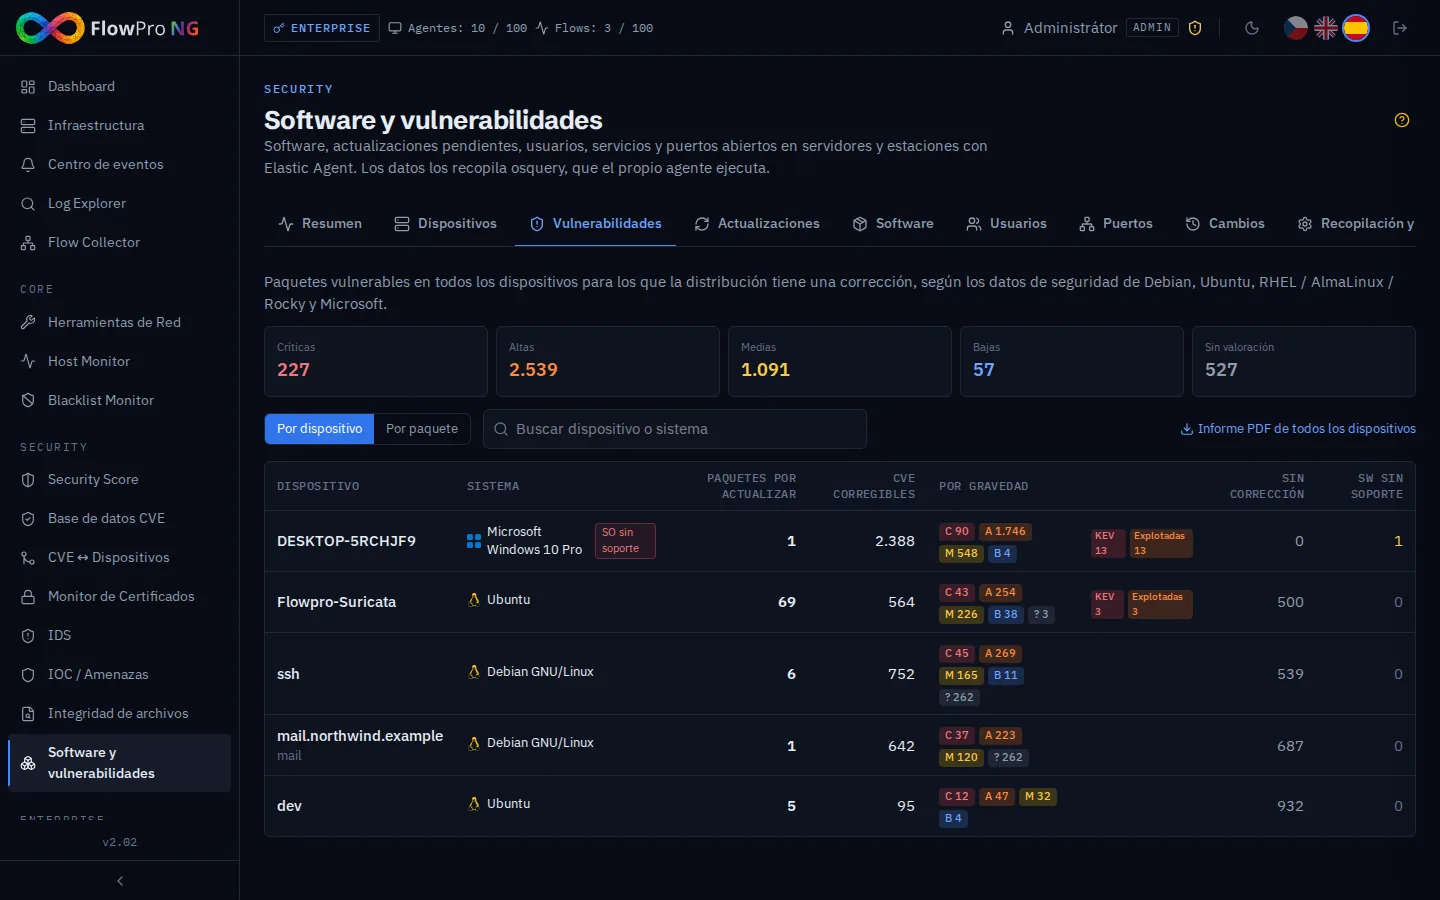
Software y vulnerabilidades: qué funciona en sus servidores y qué hay que corregir
Cómo FlowPro NG detecta paquetes, actualizaciones, cuentas, servicios y puertos en servidores y equipos sin software extra, y qué vulnerabilidades corregir.
Leer el artículo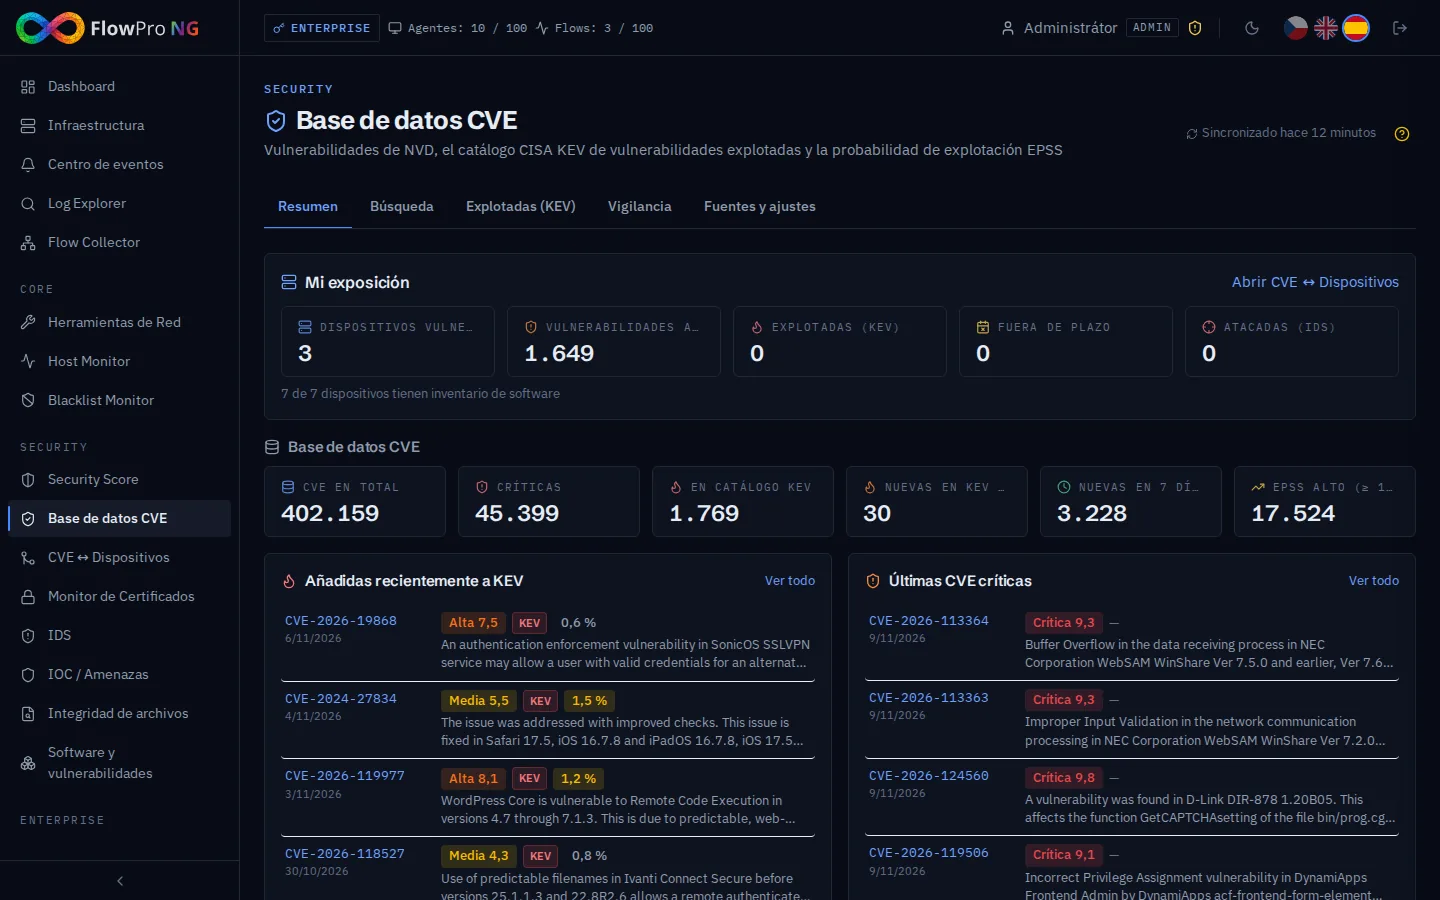
Bases de reputación y CVE: cómo vigila FlowPro NG amenazas y vulnerabilidades
De dónde obtiene FlowPro NG las listas de IP maliciosas y los datos de vulnerabilidades, cómo los compara con su tráfico y cómo asigna CVE a sus equipos.
Leer el artículo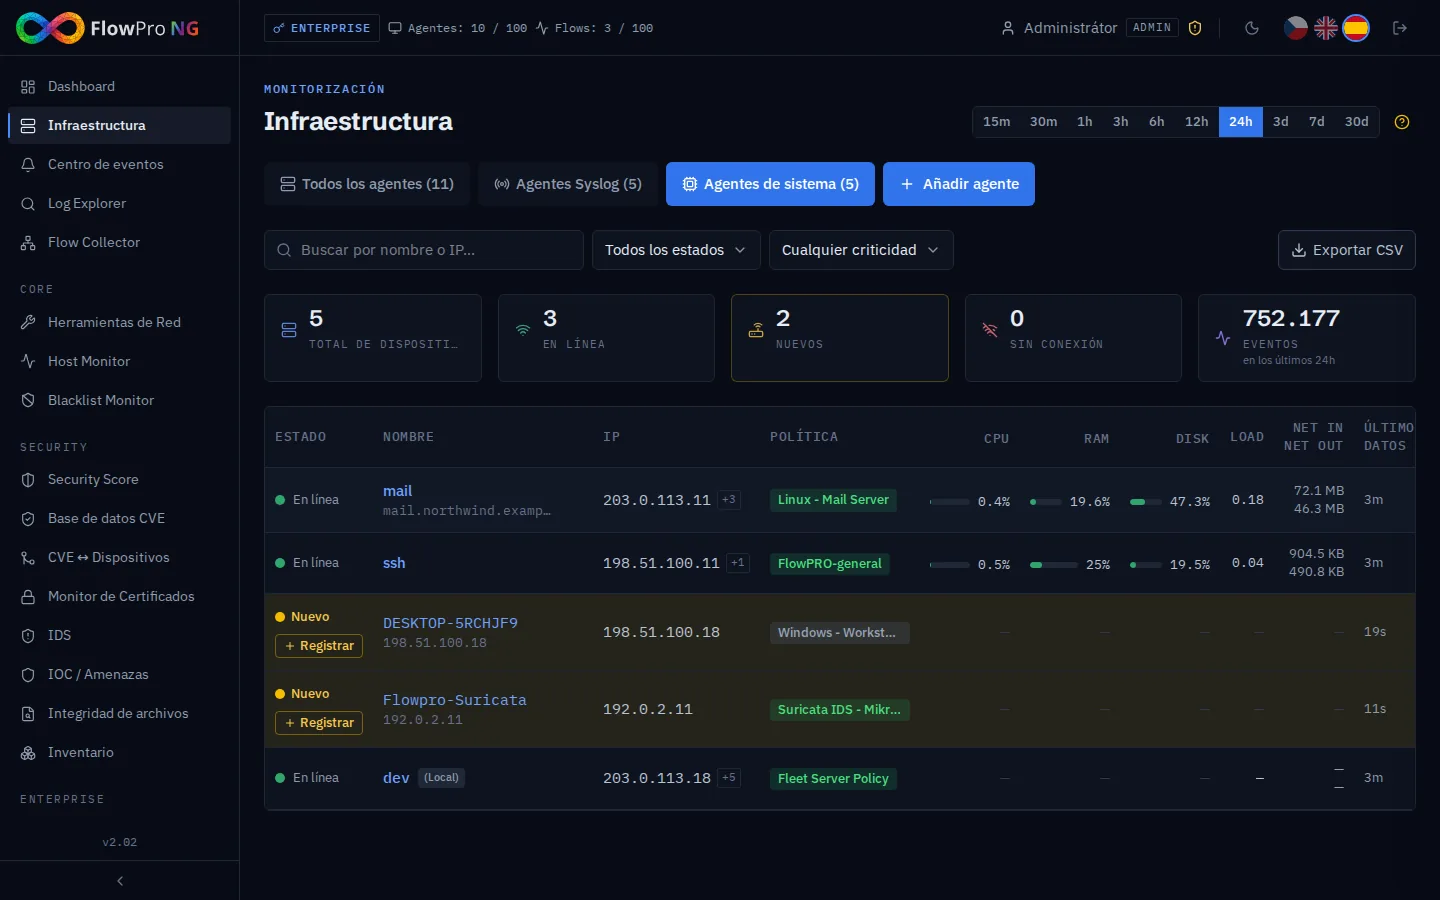
Elastic Agent: recogida de logs y métricas de Linux y Windows
Cómo desplegar Elastic Agent en servidores y equipos Linux y Windows, qué recoge, cómo las políticas controlan la recogida y cómo FlowPro NG evalúa los datos.
Leer la guía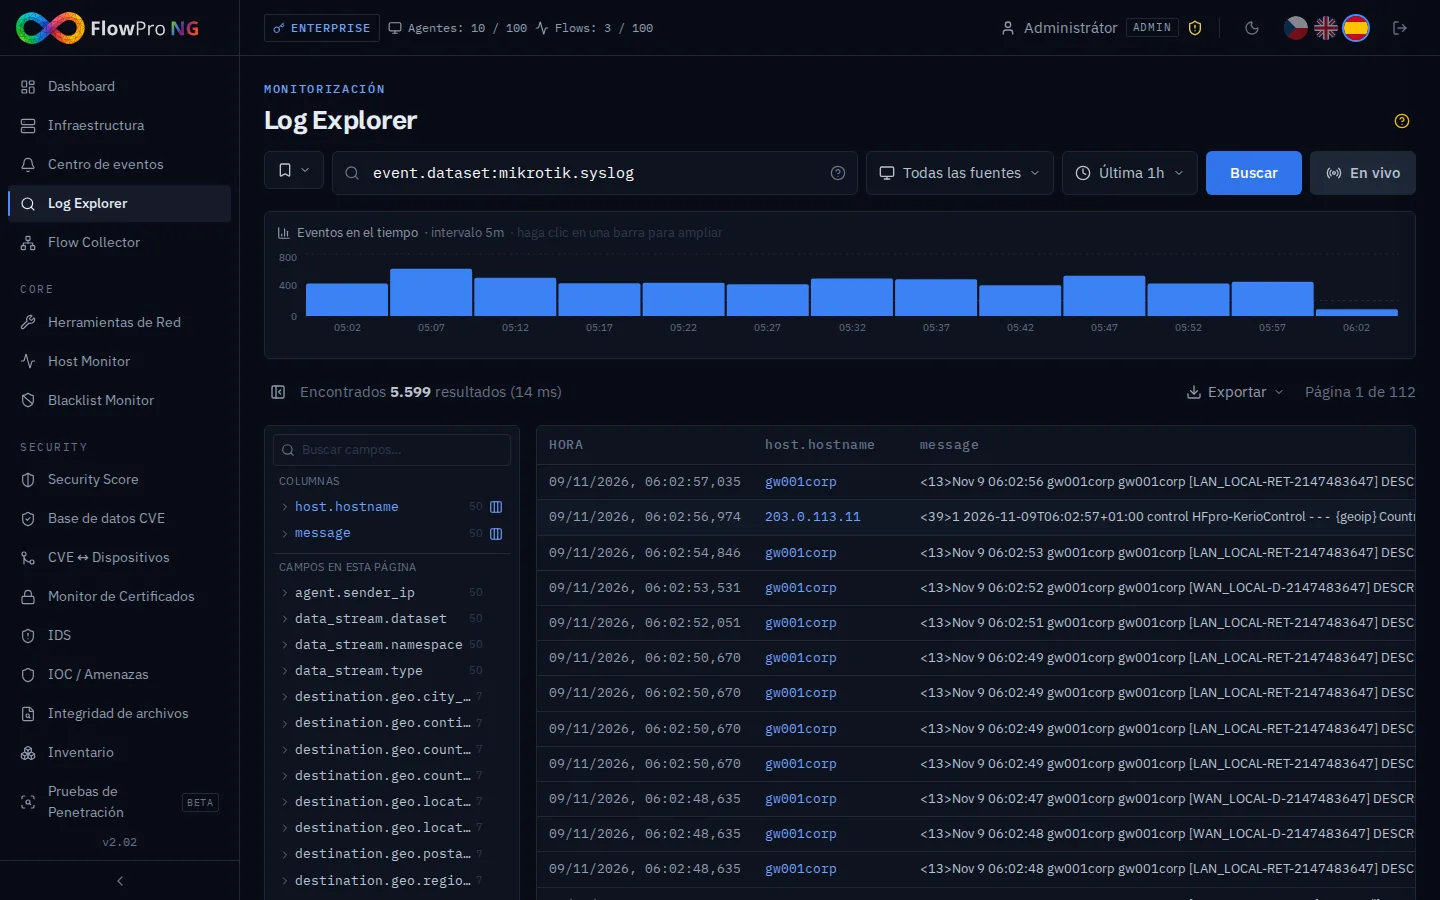
Recogida de syslog: logs de dispositivos de red y su evaluación
Cómo enviar syslog a FlowPro NG desde MikroTik, UniFi, Linux y otros equipos, y cómo los logs se convierten en alertas: análisis, reglas y eventos.
Leer la guía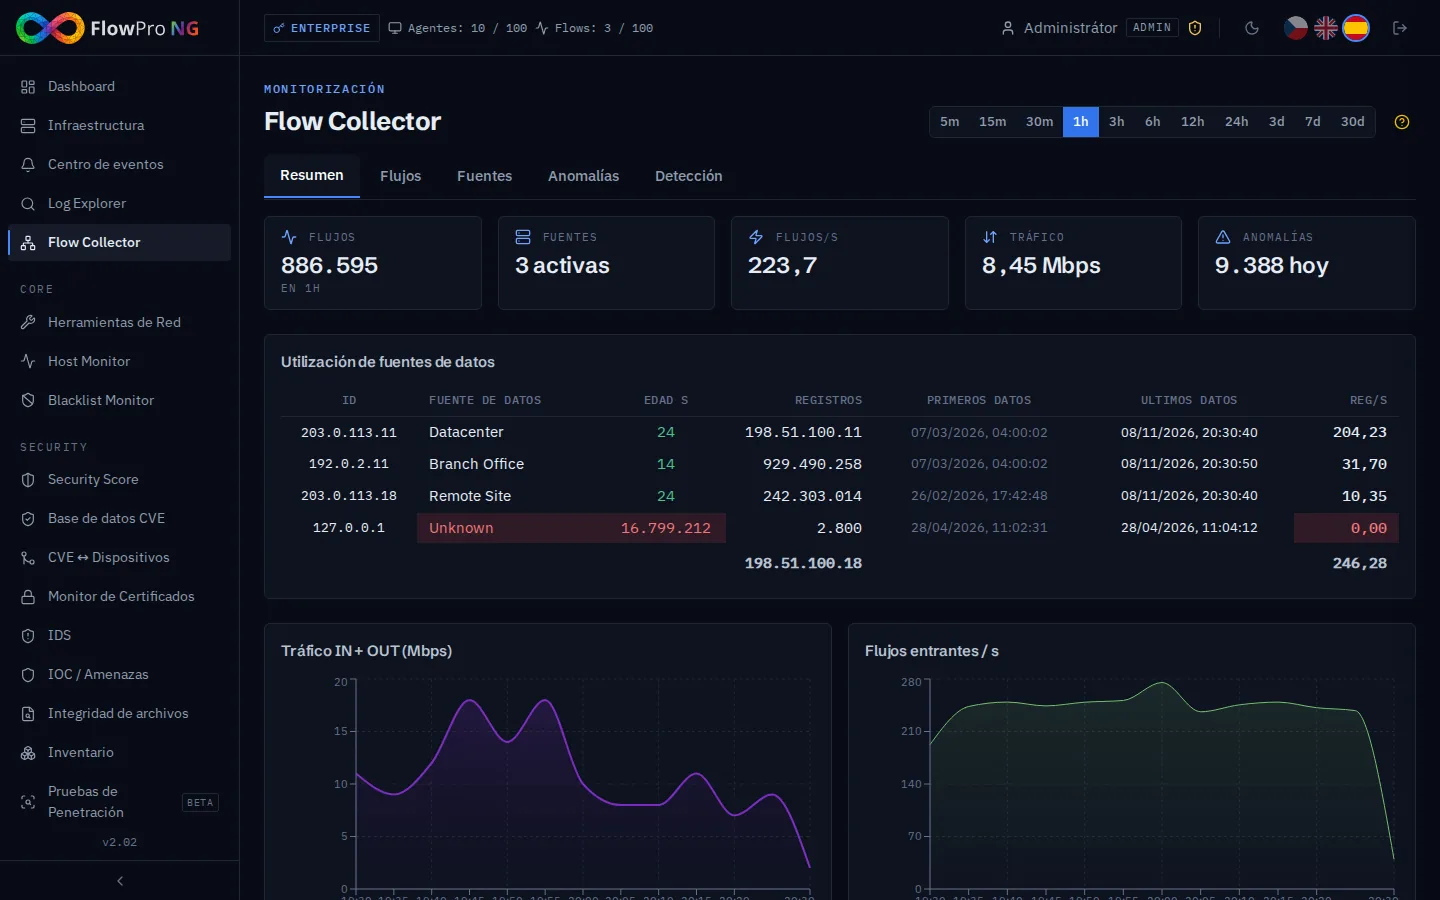
Recogida de NetFlow: cómo enviar datos desde Linux, MikroTik y switches
Cómo enviar NetFlow e IPFIX a FlowPro NG desde un router MikroTik, desde Linux con softflowd y desde un switch, y cómo comprobar que los datos llegan.
Leer la guía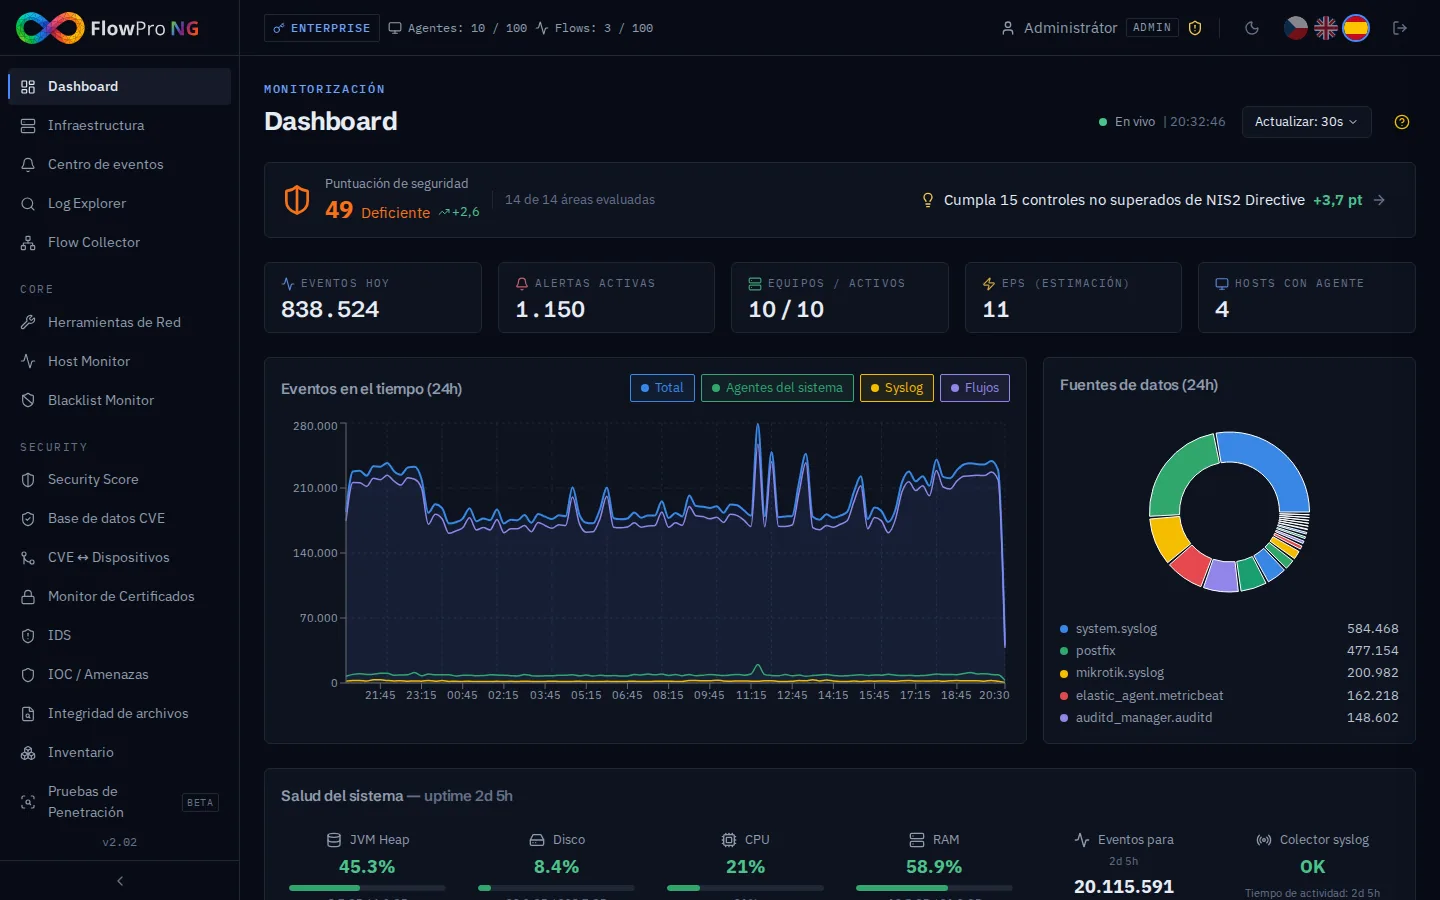
Cómo funciona FlowPro NG: de la recogida de datos a la alerta
Qué ocurre con los logs y los flujos de red en FlowPro NG: recogida desde agentes, syslog y NetFlow, almacenamiento, detección, Centro de eventos y avisos.
Leer el artículo