Contenido
¿Cuántos servidores y estaciones de trabajo tiene en su red? ¿Y en cuántos de ellos sabe exactamente qué software se ejecuta, en qué versión y si está esperando un parche de seguridad? En la mayoría de las empresas la respuesta honesta es «más o menos» — y ese «más o menos» es el punto ciego que los atacantes buscan primero.
Lo que no sabe puede perjudicarle
La gran mayoría de los ataques exitosos no usan nada exótico. Explotan una vulnerabilidad conocida en un software conocido que lleva tiempo con una corrección disponible — una que nadie aplicó, porque nadie sabía que ese paquete se ejecutaba en ese servidor. A eso se suman tres problemas silenciosos: una cuenta de administrador olvidada, un puerto expuesto a la red por error y un sistema operativo que ha llegado al fin de su soporte y ya no recibe correcciones.
Tienen algo en común: son invisibles hasta que alguien los busca activamente. Una hoja de cálculo queda obsoleta en cuanto la termina. Una auditoría manual captura el estado en un solo día del año. Y entre medias siguen apareciendo nuevas versiones, nuevos usuarios y nuevos servicios.
De una lista a una decisión
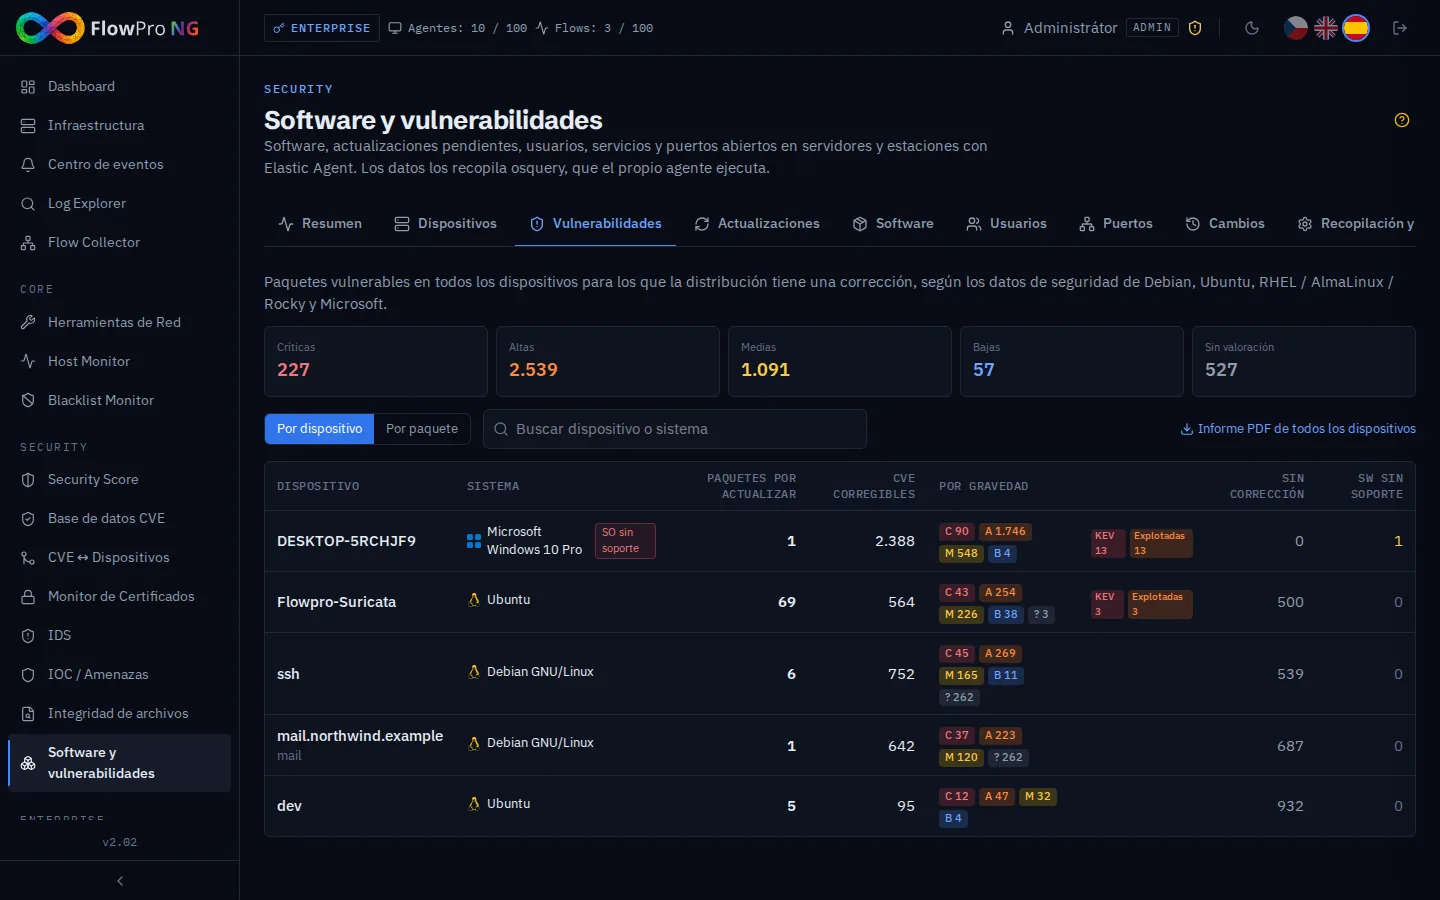
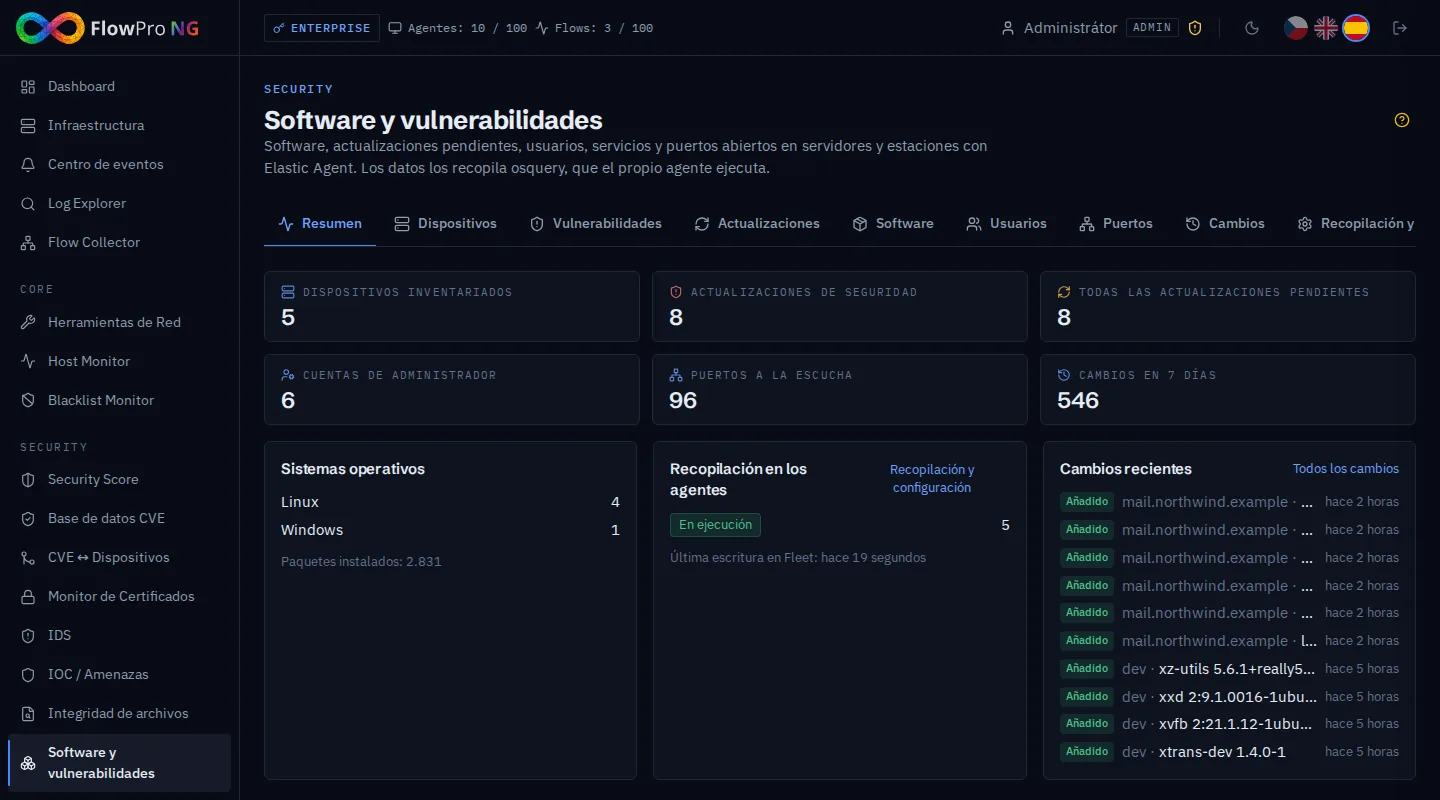
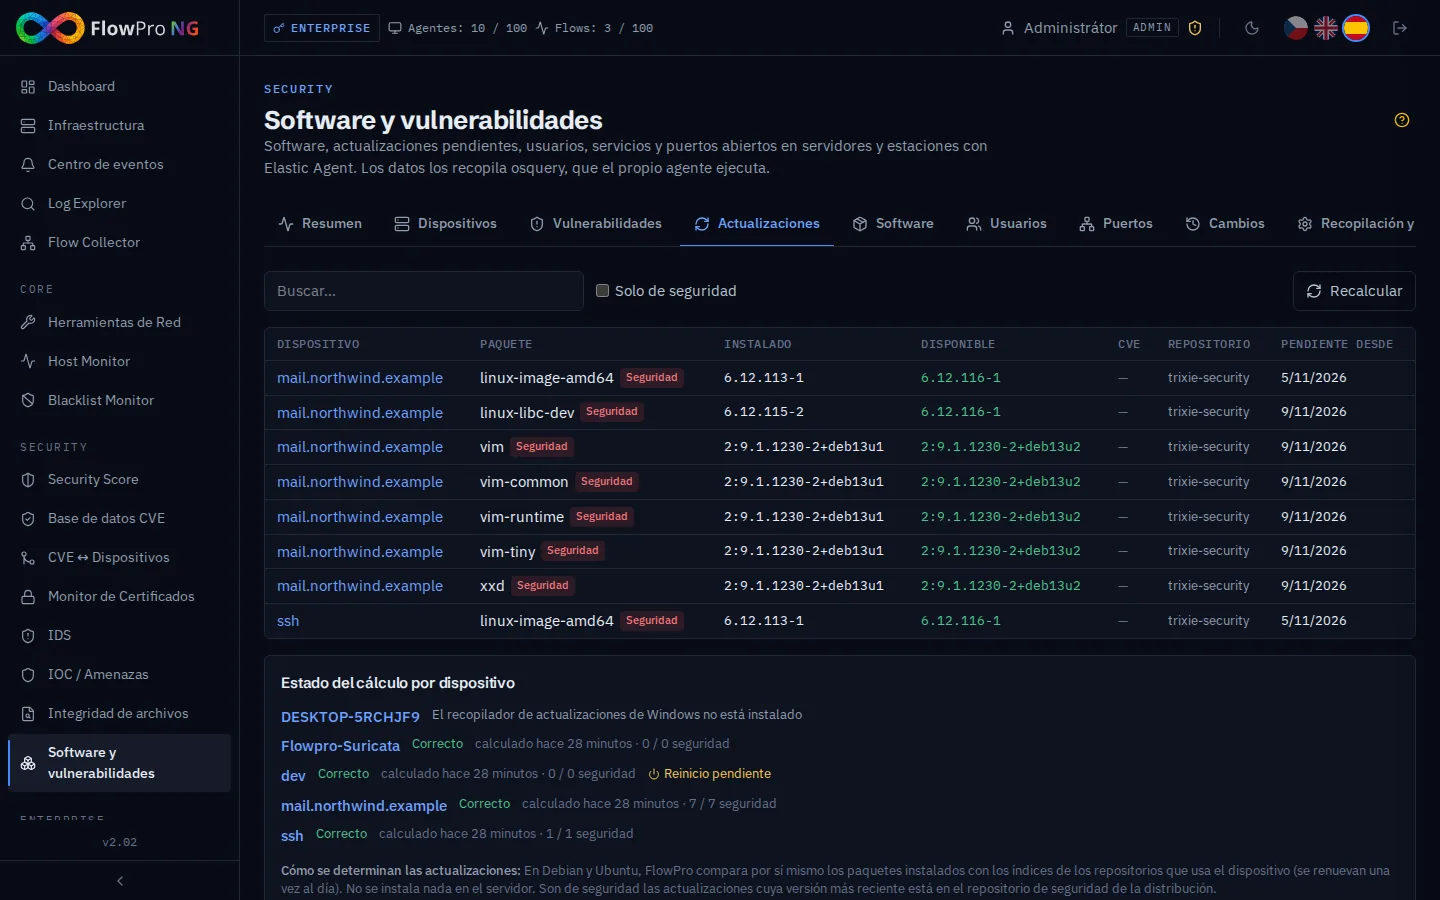
Una lista de software por sí sola es útil, pero el verdadero valor llega al combinarla con lo que hay que corregir. Cuando sabe que una versión vulnerable de una biblioteca se ejecuta en doce servidores y la distribución ya ha publicado una actualización de seguridad para ocho de ellos, el riesgo deja de ser abstracto y se convierte en una tarea concreta y acotada.
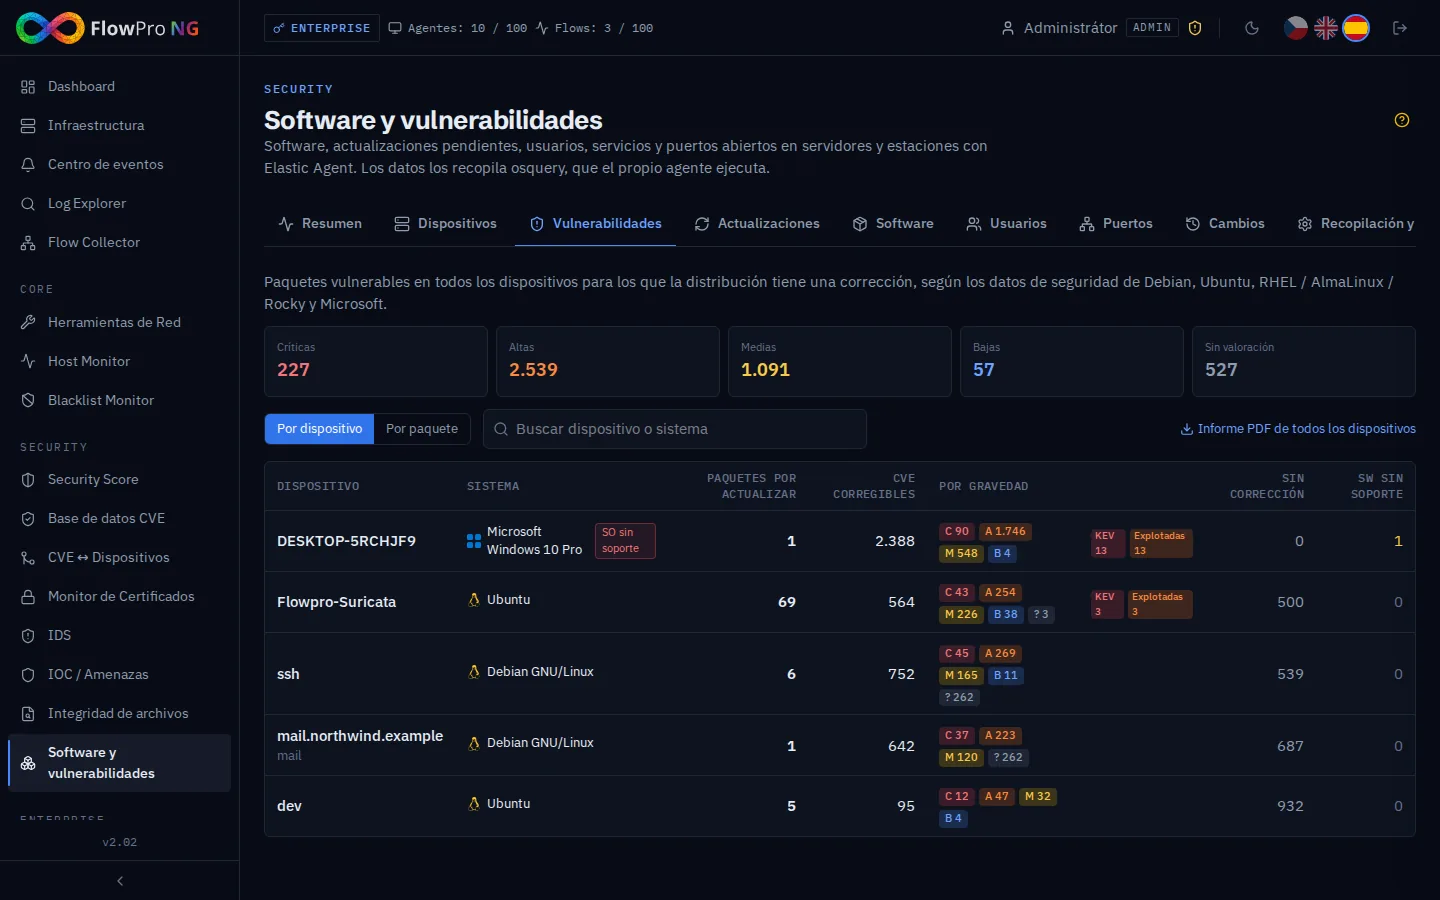
Aquí es donde se decide qué hacer primero. Un dispositivo con actualizaciones de seguridad pendientes tiene una prioridad distinta de uno al que solo le faltan paquetes rutinarios. Un sistema sin soporte es un riesgo a largo plazo que un parche no resuelve — necesita un plan de actualización. Y una vulnerabilidad que los atacantes explotan activamente no puede esperar a la próxima ventana de mantenimiento.
Por qué la mayoría de las empresas aún no lo hacen
El motivo suele ser prosaico: el coste de adopción. Las herramientas clásicas de gestión de puestos implican otro agente en cada máquina, más su operación, actualizaciones y excepciones. Los scripts, por su parte, necesitan mantenimiento y solo cubren lo que alguien recordó. El resultado es que la visibilidad del software se pospone «para más tarde» — que nunca llega.
FlowPro NG lo aborda de otra manera. Recoge el inventario con osquery, que ya forma parte de Elastic Agent — el agente que usa en servidores y estaciones para recopilar registros y métricas. Eso significa que no se instala nada nuevo en el dispositivo, los agentes no se reinician y, con una licencia Security, la recogida se activa sola. La barrera que mantuvo el inventario aparcado durante años desaparece en la práctica.
No solo seguridad: auditoría y cumplimiento
Una visión de sus activos y de su estado no es solo una herramienta de seguridad, también es evidencia para una auditoría. NIS2 y las leyes nacionales de ciberseguridad exigen que sepa qué activos tiene, vigile sus vulnerabilidades y gestione las actualizaciones. Cuando un auditor pregunta «¿cómo gestiona las vulnerabilidades y los parches?», hay una gran diferencia entre responder «tenemos un proceso para eso» y poder mostrar, al instante, una lista actual de dispositivos, actualizaciones de seguridad pendientes y un historial de cambios.
Valor día tras día
Sin embargo, el mayor beneficio no es un escaneo puntual. Es el seguimiento de los cambios a lo largo del tiempo. FlowPro NG compara cada nuevo estado con el anterior y le avisa cuando aparece una nueva cuenta de administrador, se abre un nuevo puerto a la escucha, desaparece la protección antivirus o un servidor solicita un reinicio tras una actualización. Esos son precisamente los momentos en que la operación normal se convierte en un incidente — y en que importa si se entera en un minuto o en un mes.
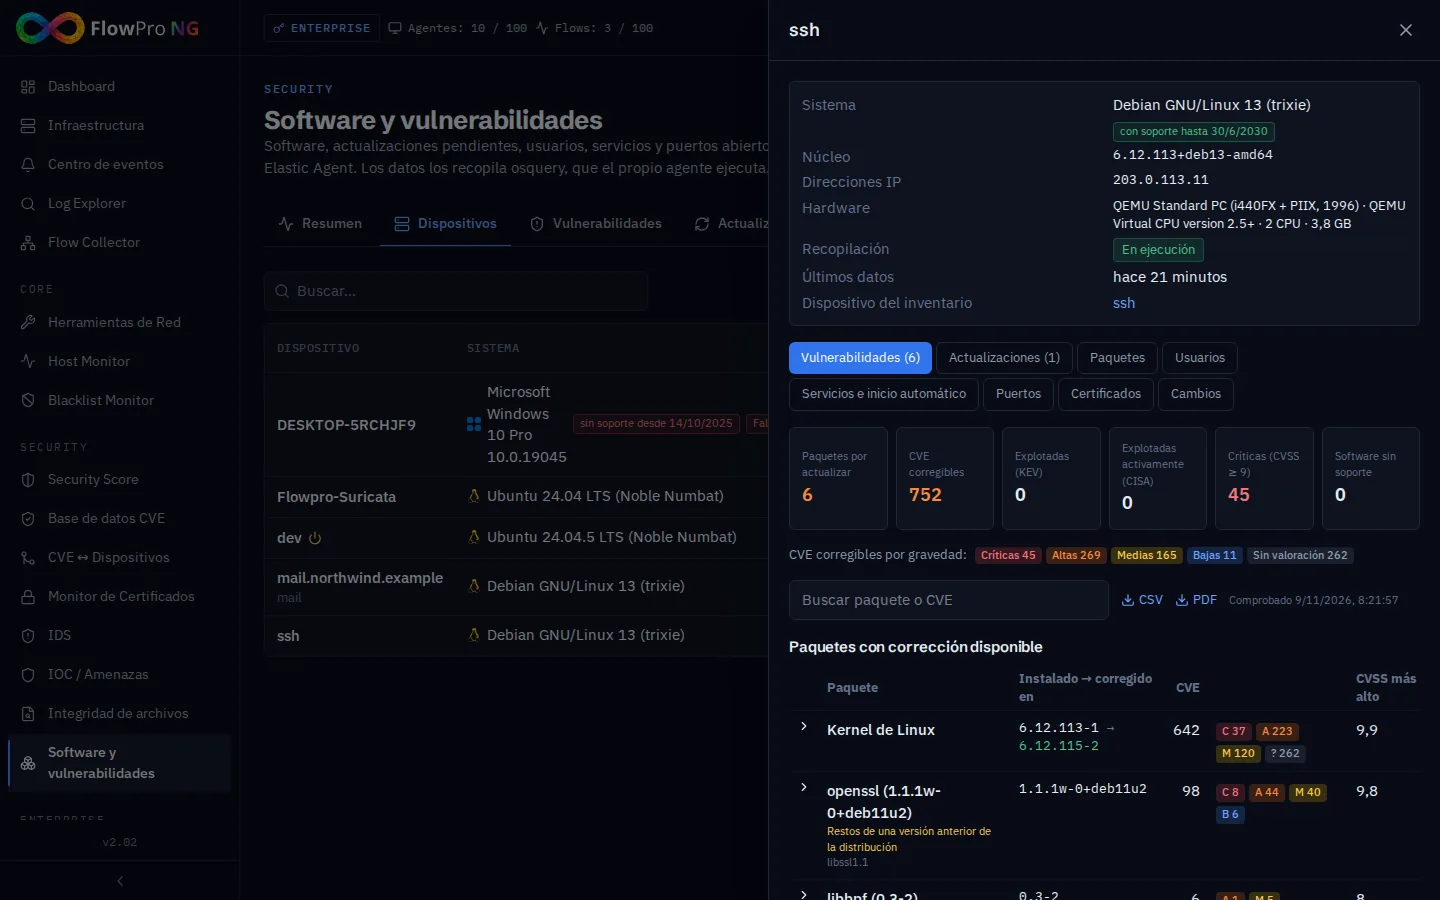
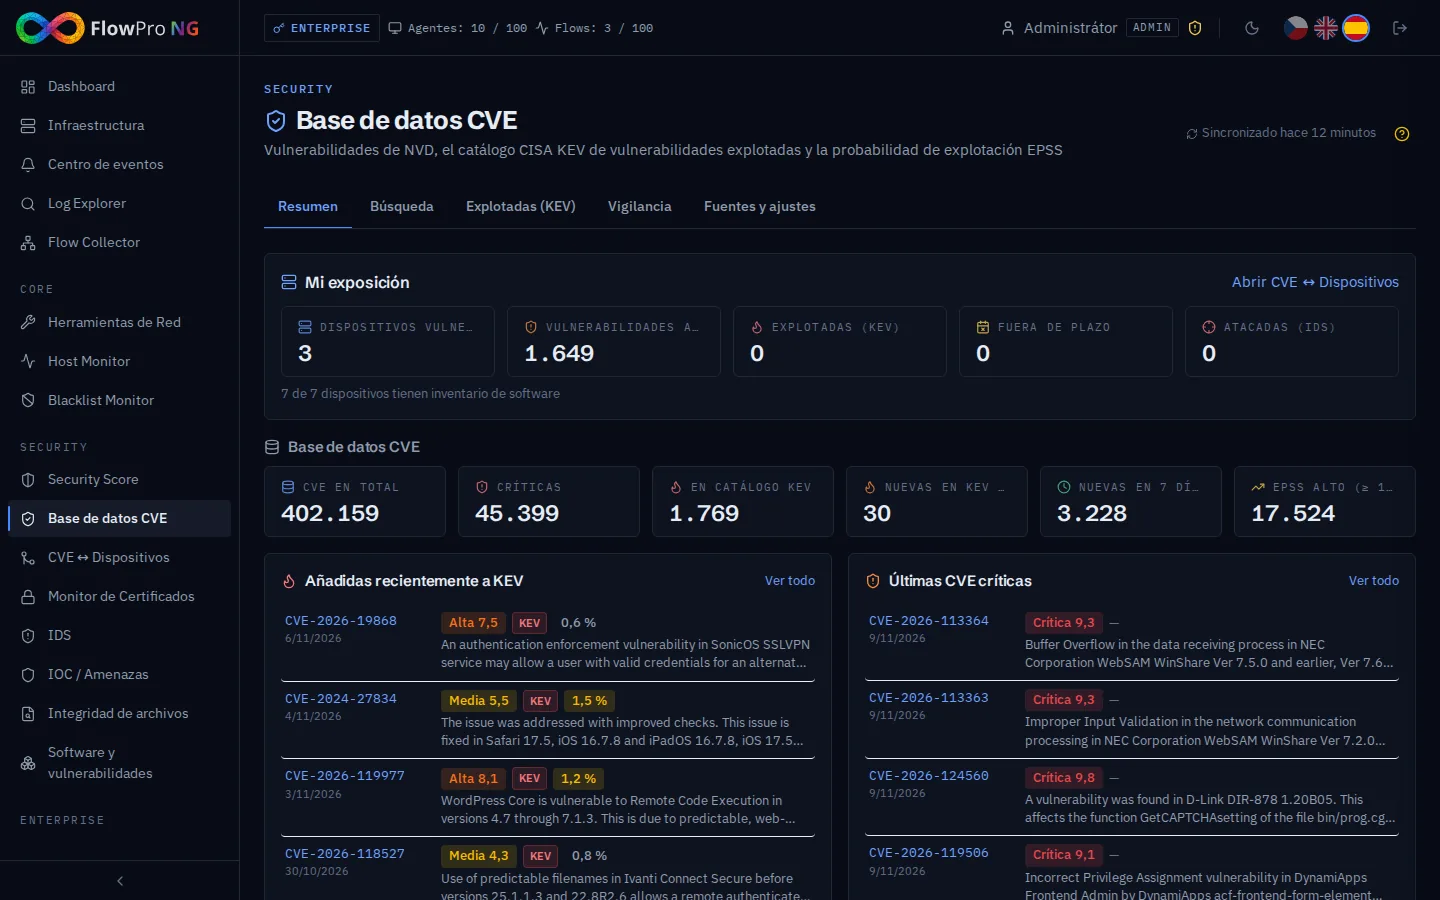
Además, los resultados alimentan el resto de FlowPro NG: la puntuación de seguridad, los controles de NIS2, el módulo CVE ↔ Dispositivos y el Centro de eventos. El inventario no es, por tanto, una lista aislada, sino la base sobre la que se apoya la priorización de riesgos en toda la plataforma.
Por dónde empezar
Si ya ejecuta Elastic Agent en sus servidores y estaciones, tiene medio camino hecho — el módulo Software y vulnerabilidades solo hay que activarlo. Cómo funciona exactamente la recogida, todo lo que descubre y cómo configurar excepciones para servidores sensibles se describe en detalle en el artículo Software y vulnerabilidades.
Saber qué se ejecuta en su red y qué hay que corregir es una de las inversiones de seguridad más baratas que puede hacer — porque sin ella, todas las demás son solo una conjetura. Puede probarlo en una prueba de 14 días con todos los módulos, o eche un vistazo a la página Gestión de vulnerabilidades.
- Inventář
- Zranitelnosti
- Aktualizace
- NIS2
- Správa aktiv