Contenido
¿Cuántos servidores de su red esperan una actualización de seguridad? ¿En cuál sigue funcionando una versión antigua de OpenSSL? ¿Quién tiene permisos de administrador y cuándo y dónde apareció una cuenta nueva o un puerto abierto? Estas preguntas suelen acabar en un script, una hoja de cálculo o una herramienta aparte de gestión de equipos. El módulo Software y vulnerabilidades las responde directamente en FlowPro NG, en todos los servidores y estaciones de trabajo que ya ejecutan Elastic Agent.
Este artículo describe cómo recoge los datos el módulo, qué averigua con ellos y cómo se reflejan los resultados en el resto de FlowPro NG.
Cómo funciona la recogida: osquery dentro del agente
Elastic Agent incluye osquery, una herramienta capaz de averiguar los paquetes y programas instalados en un equipo, los usuarios, los servicios, los puertos en escucha y mucho más. FlowPro NG la aprovecha, así que no hay que instalar nada en el equipo. Añade a las políticas de Fleet la integración Osquery Manager con su propio conjunto de consultas, el agente arranca osquery por sí mismo y envía los resultados junto con el resto de sus datos. Los agentes no se reinician.
Cada consulta envía el estado completo a intervalos regulares: la lista de software cada 6 horas, los usuarios y servicios cada hora y los puertos en escucha cada 30 minutos. FlowPro NG compara el nuevo estado con el último conocido y registra lo que se ha añadido, eliminado o cambiado. La primera instantánea de cada equipo es el estado de referencia y no genera cambios ni eventos, de modo que activar el módulo no inunda el Centro de eventos.
Las consultas son deliberadamente ligeras, sus ejecuciones se reparten en el tiempo y FlowPro NG mide en cada agente cuánto consume realmente cada una. El estado actual y el historial de cambios se guardan en la base de datos de FlowPro NG. Los resultados en bruto de osquery en Elasticsearch solo se necesitan durante poco tiempo; la retención predeterminada es de 14 días.
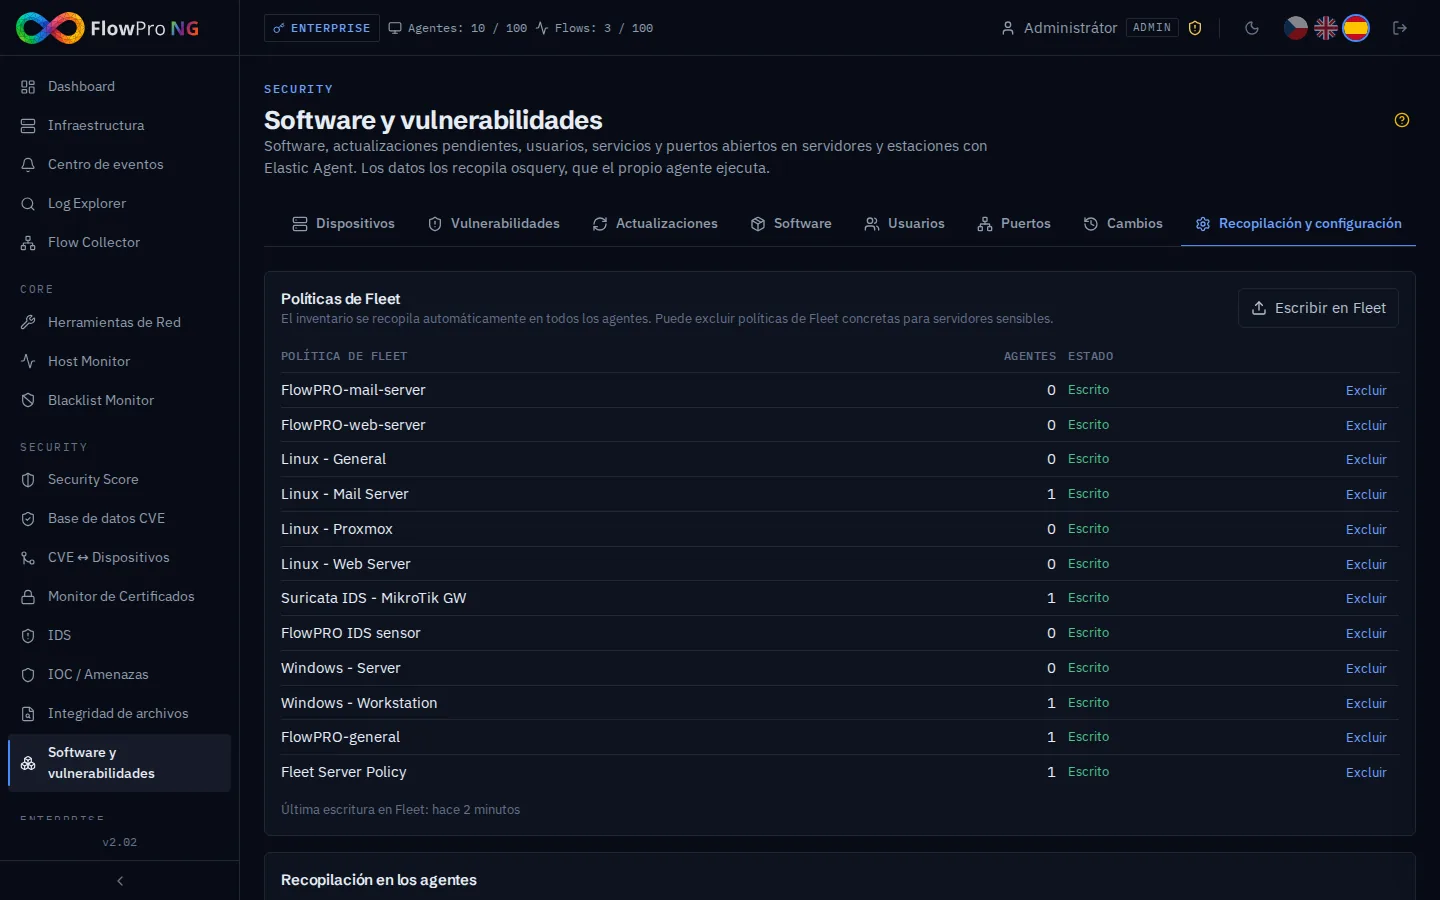
Con la licencia Security, la recogida se activa sola en todos los agentes. En una instalación grande se despliega de forma gradual, como máximo 3 políticas de Fleet nuevas cada 10 minutos, para no cargar todos los servidores a la vez. Los servidores sensibles se excluyen en Recopilación y configuración, por política de Fleet completa, y FlowPro NG retira entonces su integración de esa política. Las políticas en las que otra persona ya gestiona osquery no se modifican.
Resumen y dispositivos
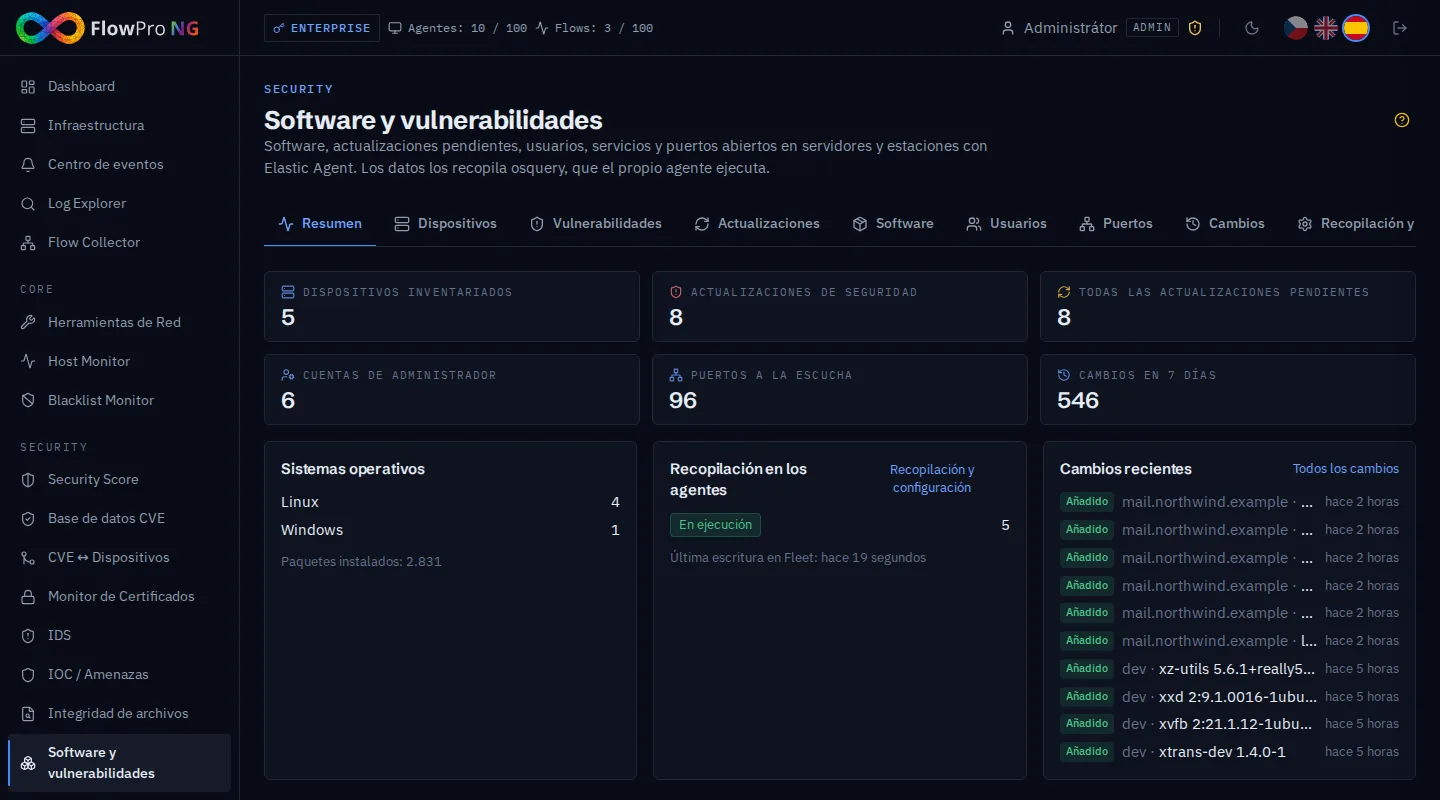
El Resumen muestra el número de equipos inventariados, las actualizaciones pendientes de seguridad y de otro tipo, las cuentas de administrador, los puertos en escucha y los cambios de los últimos 7 días. También indica si la recogida en los agentes está en marcha y cuándo llegaron los últimos datos.
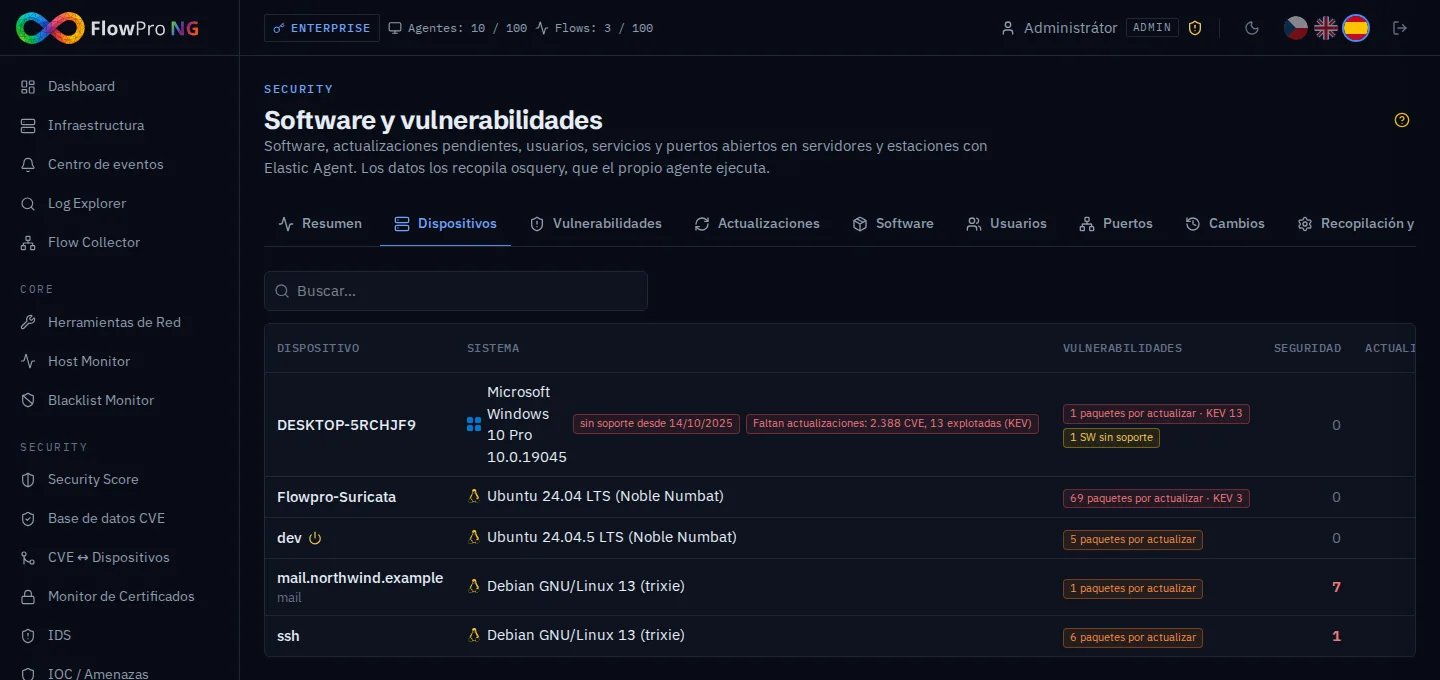
La pestaña Dispositivos recoge los servidores y estaciones con su sistema operativo, el número de paquetes por actualizar y las actualizaciones pendientes. De un vistazo se ven también los equipos con un sistema sin soporte y los Windows a los que les faltan correcciones de seguridad.
Soporte del sistema operativo
En cada equipo, FlowPro NG vigila durante cuánto tiempo seguirá recibiendo su versión del sistema correcciones de seguridad. Abarca Debian, Ubuntu, RHEL y distribuciones derivadas, Windows y Windows Server. Los datos proceden del proyecto endoflife.date y los entrega la fuente central de FlowPro. La lista de equipos muestra en rojo «sin soporte desde …» y en naranja «el soporte termina …» cuando quedan menos de 90 días. Se genera un evento una sola vez por equipo y versión del sistema, para que el fin del soporte no pase desapercibido.
Vulnerabilidades: qué corregir y cómo
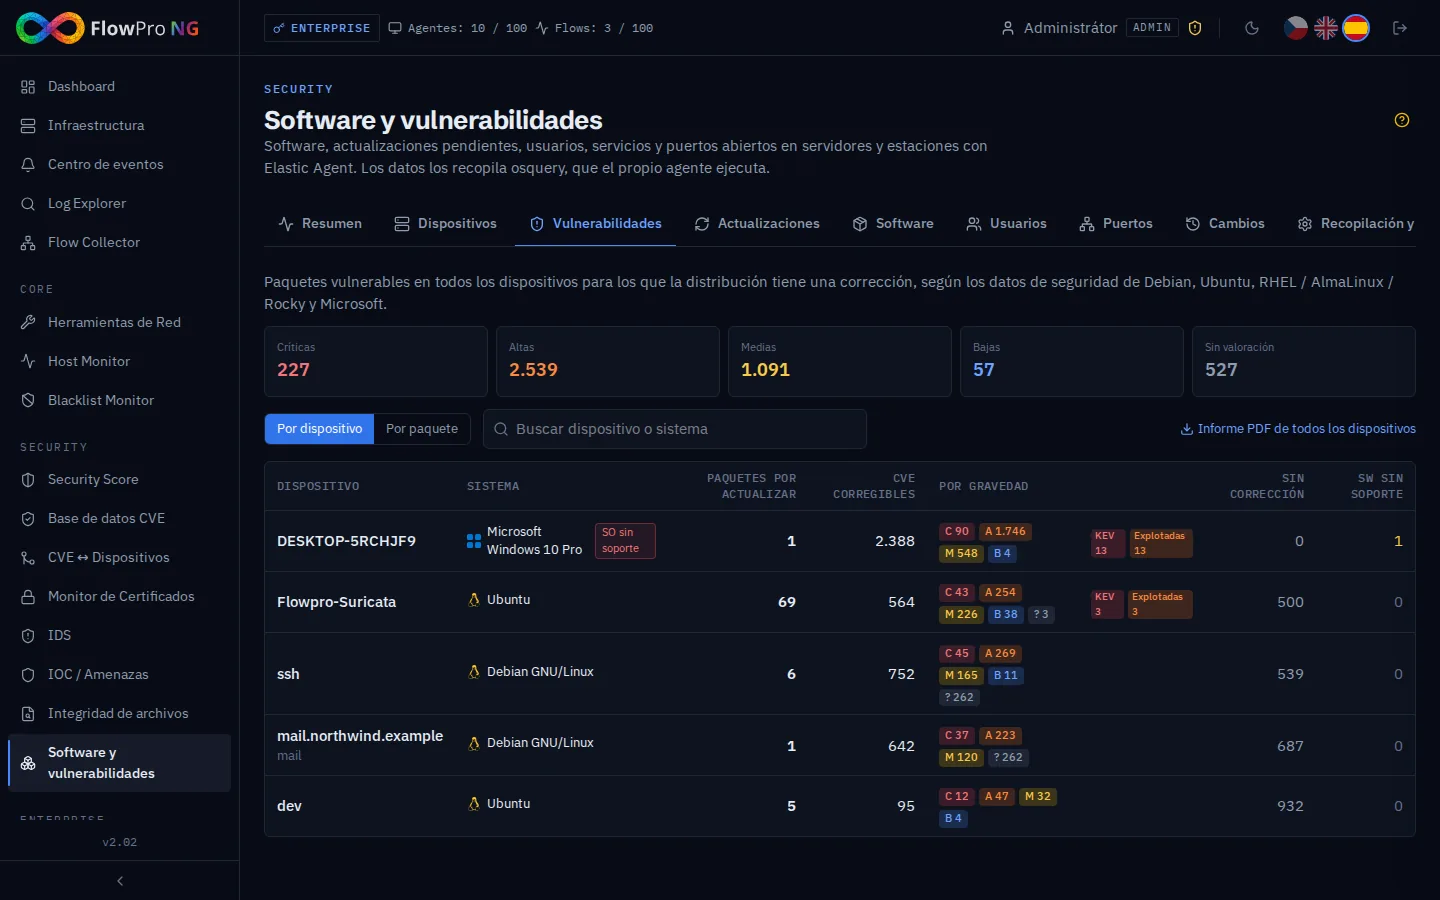
La pestaña más importante es Vulnerabilidades. FlowPro NG compara cada paquete instalado con los datos de seguridad de su distribución:
- el Debian Security Tracker,
- Ubuntu (Canonical OSV, incluidas las correcciones disponibles solo en Ubuntu Pro),
- los avisos de RHEL, AlmaLinux y Rocky Linux,
- la Microsoft Security Update Guide para Windows.
¿Por qué no solo por el número de versión? Las distribuciones suelen aplicar correcciones de seguridad a versiones antiguas (backport): corrigen el fallo en una versión anterior del paquete sin cambiar el número de versión del programa. Comparar con una base de datos CVE genérica mostraría cientos de vulnerabilidades corregidas hace tiempo en paquetes de Debian o Ubuntu. Los datos de seguridad de la distribución indican con exactitud en qué versión del paquete se publicó la corrección. Por eso FlowPro NG solo informa de lo que realmente sigue sin corregir en el equipo y tiene corrección disponible.
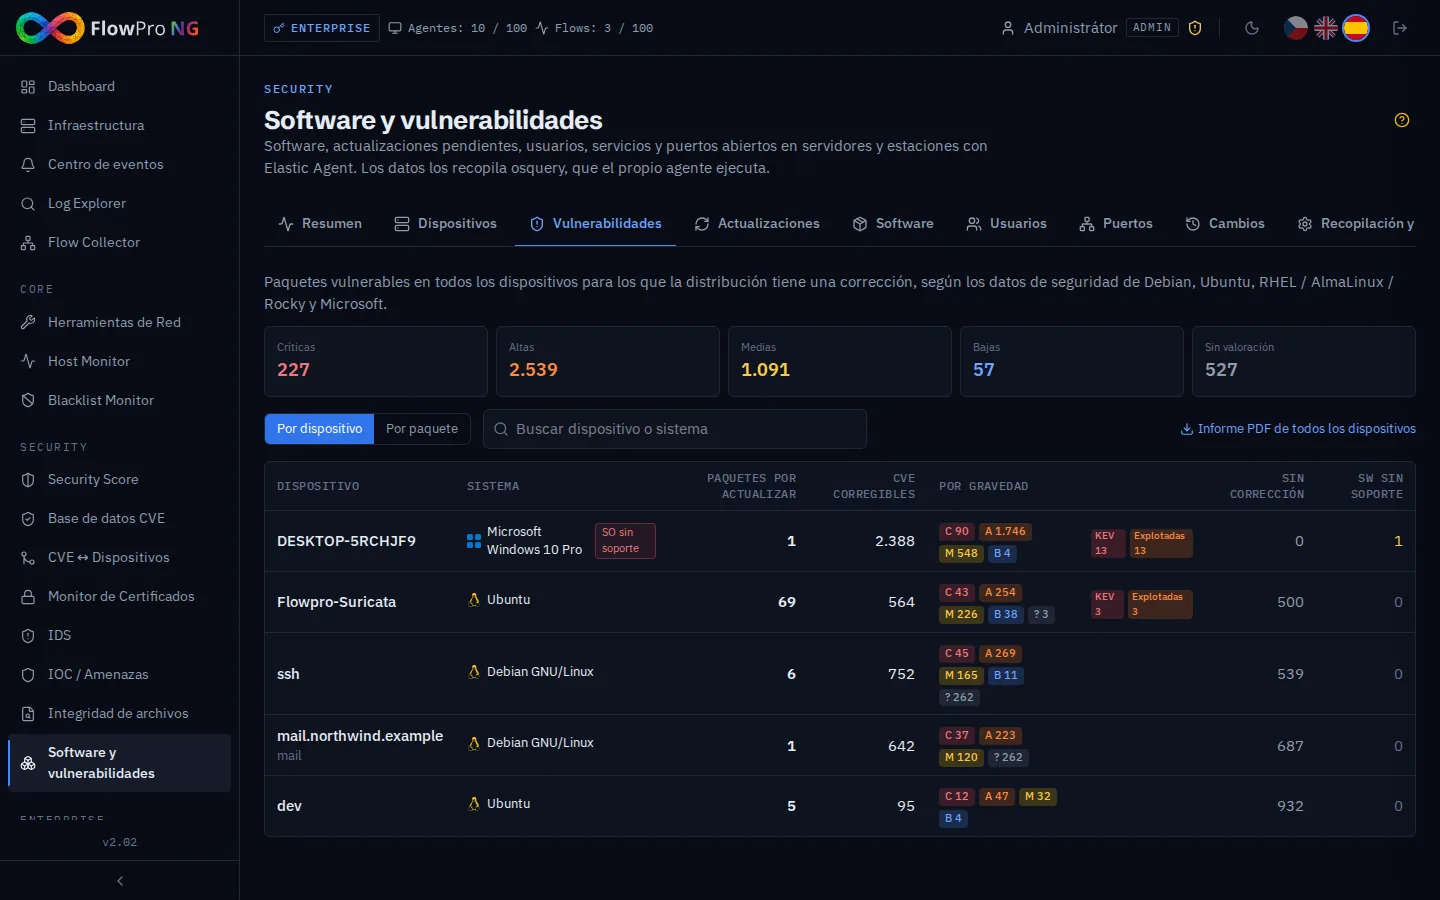
La pestaña muestra los totales por gravedad en todos los equipos y una vista por equipo o por paquete. Para cada equipo indica el número de paquetes por actualizar, las vulnerabilidades corregibles por gravedad, las vulnerabilidades explotadas del catálogo CISA KEV, las vulnerabilidades que la distribución aún no ha corregido y el software sin soporte.
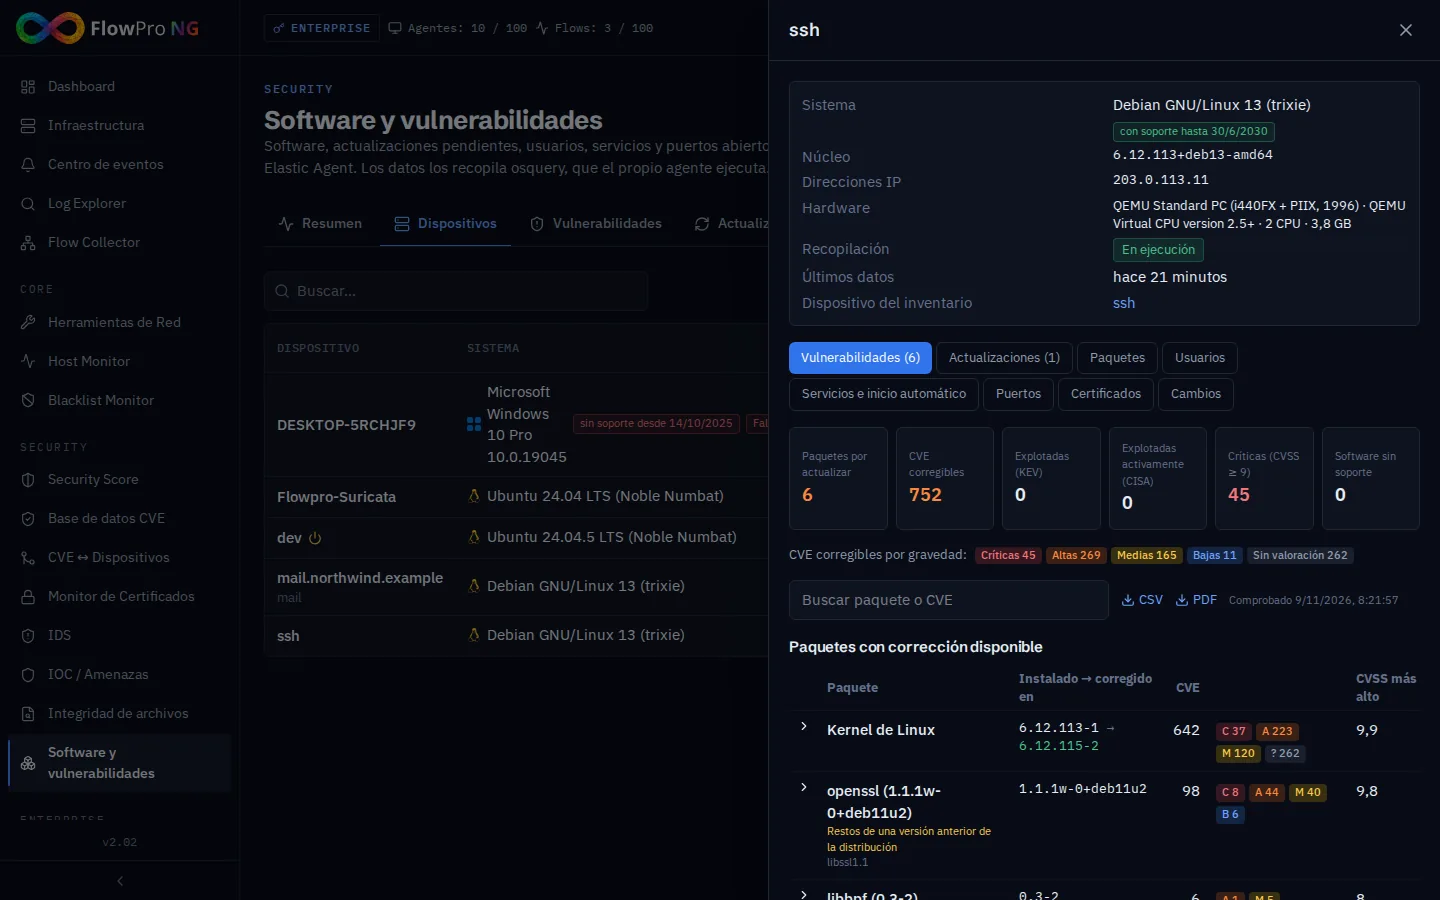
El detalle del equipo va un paso más allá. Muestra el sistema, el kernel, el hardware y el estado de la recogida y, sobre todo, la lista de paquetes con corrección disponible: versión instalada, versión corregida, número de CVE, si alguna está explotada, el CVSS más alto y el EPSS. También incluye el comando que instala la corrección. Las tarjetas superiores funcionan como filtros: con un clic se ven solo las explotadas (KEV), las críticas o el software sin soporte.
Algunos detalles que ahorran tiempo:
- Todos los paquetes del kernel de Linux forman una sola fila, comparada con el kernel más reciente instalado. En lugar de decenas de paquetes ve una sola pregunta: ¿está instalado el kernel corregido?
- Los paquetes que quedaron en el servidor de una versión anterior de la distribución están marcados. Nadie publicará ya correcciones para ellos; lo correcto es desinstalarlos.
- Las vulnerabilidades sin corrección se cuentan aparte y se muestran agrupadas. Se omiten las que Debian marca como «unimportant» y Ubuntu como «negligible».
- Software sin soporte: programas de fabricantes y aplicaciones de Windows, como Java, Python, Node.js, PHP o Chrome, cuya versión ya no recibe correcciones según endoflife.date.
Los resultados se pueden exportar a CSV y como informe PDF de un equipo o de todos. El informe incluye un resumen por gravedad, los paquetes por actualizar con la versión corregida y el comando, las CVE más graves, las vulnerabilidades explotadas y el software sin soporte.
Windows: compilación exacta y KB pendientes
En Windows y Windows Server, FlowPro NG lee la compilación exacta del sistema, incluida la revisión de actualización, por ejemplo 10.0.19045.6456. La compara con la Microsoft Security Update Guide, donde Microsoft indica para cada vulnerabilidad qué actualización (KB) y qué compilación la corrigen. La lista de equipos muestra entonces «Faltan correcciones: N CVE», en rojo si entre ellas hay vulnerabilidades explotadas. El detalle del equipo indica la compilación instalada y la actualización de seguridad más reciente que hay que instalar.
Actualizaciones pendientes
La pestaña Actualizaciones muestra las actualizaciones pendientes de todos los equipos, primero las de seguridad y con sus CVE relacionadas. En Debian y Ubuntu las calcula el propio FlowPro NG. Una vez al día descarga los índices de paquetes de los repositorios que usa cada equipo y los compara con las versiones instaladas. En el servidor no se ejecuta ni se modifica nada. Una actualización es de seguridad cuando su versión más reciente está en el repositorio de seguridad de la distribución (-security).
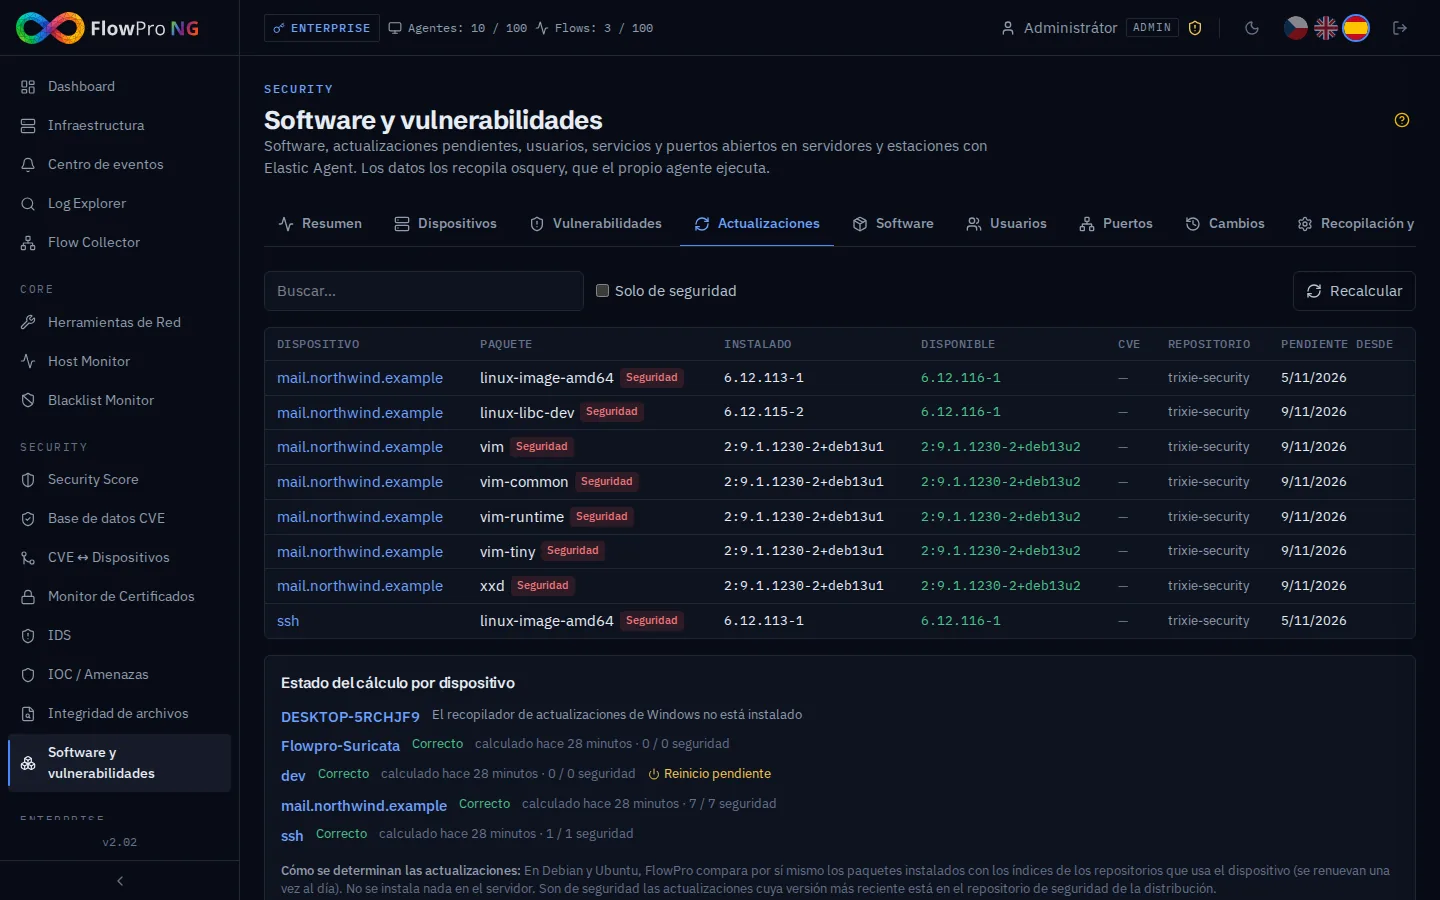
Si hay instalado un kernel más reciente que el que está en ejecución, el equipo se marca como pendiente de reinicio, porque las correcciones de seguridad del kernel solo se aplican después. Los repositorios a los que el servidor de FlowPro NG no puede acceder (por ejemplo, un mirror interno) aparecen en el estado del cálculo de cada equipo. En Windows y en las distribuciones con RPM se muestra el software instalado y, en Windows, también las correcciones instaladas (KB); las actualizaciones pendientes aún no se calculan.
Software, usuarios, servicios y puertos
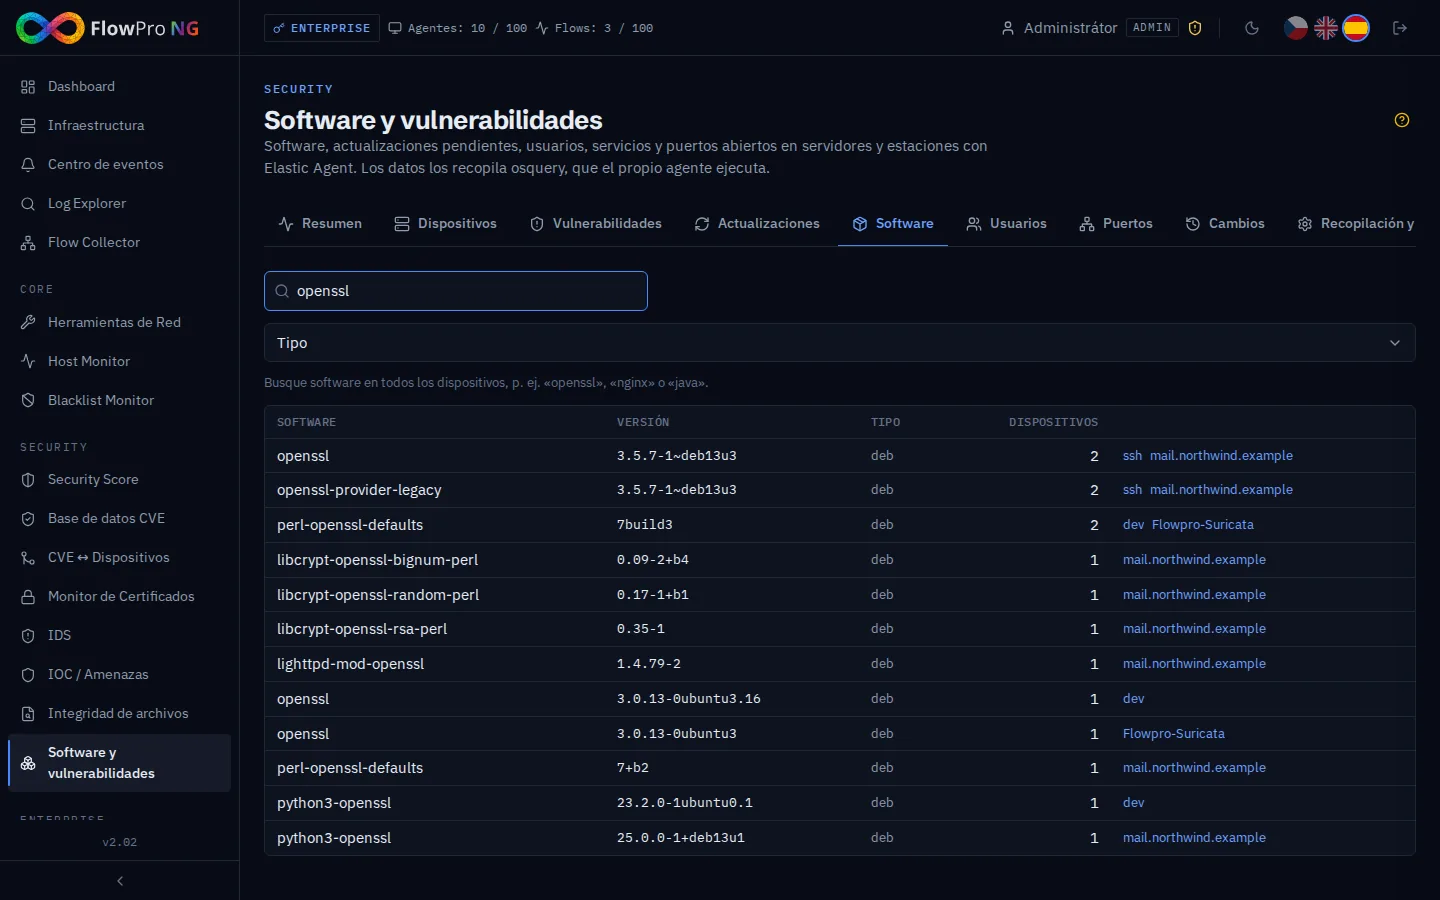
La pestaña Software busca en todos los equipos. Escriba «openssl», «nginx» o «java» y verá cada versión instalada y los equipos en los que funciona. Cuando se publica una nueva vulnerabilidad crítica, tiene en segundos la lista de servidores afectados.
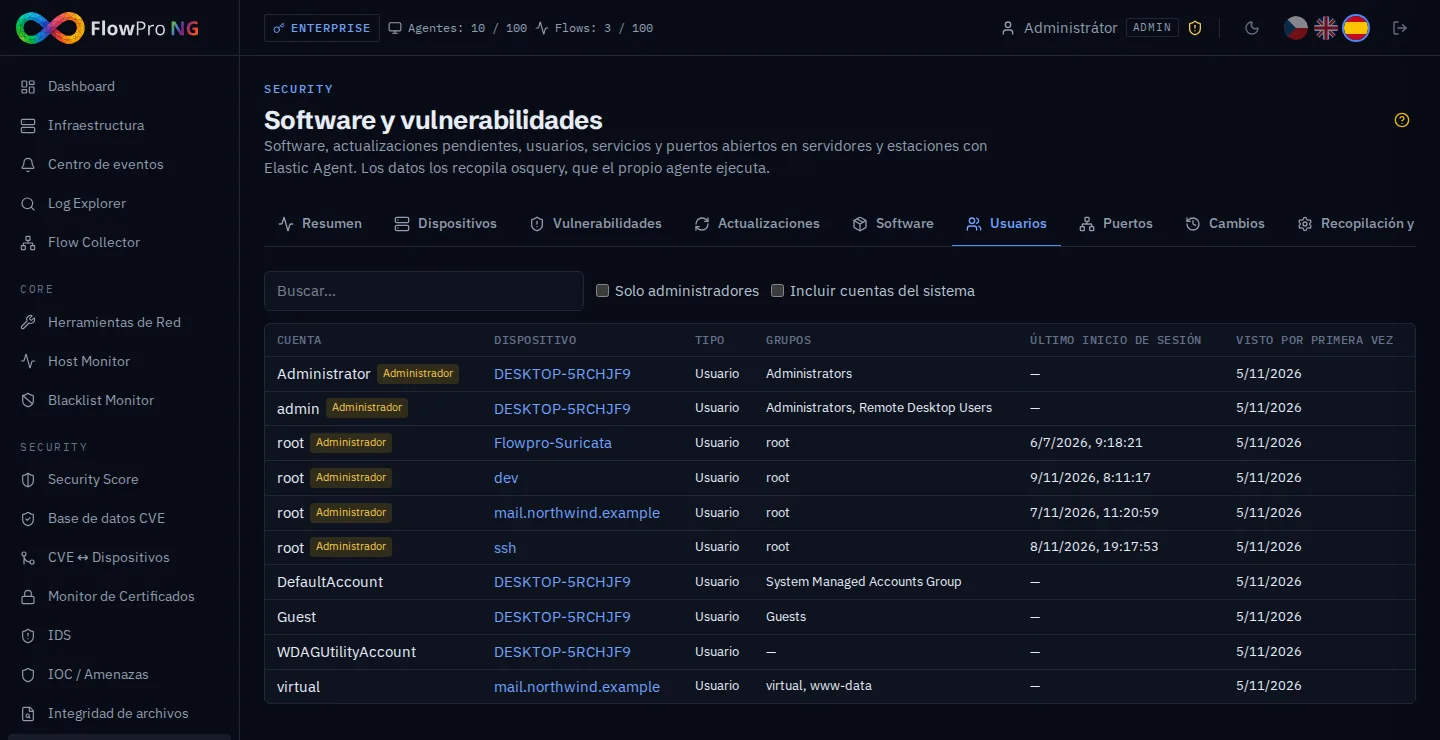
La pestaña Usuarios muestra las cuentas locales de todos los equipos. Los administradores aparecen arriba y de cada cuenta se ven sus grupos, el último inicio de sesión y cuándo apareció por primera vez. La pestaña Puertos muestra los puertos en escucha fuera de localhost, con el proceso que los abrió. El detalle del equipo añade los servicios y todo lo que se inicia automáticamente (servicios de systemd, tareas programadas, elementos de inicio), los certificados del equipo y, en Windows, el estado de la protección: antivirus, firewall, actualizaciones automáticas y BitLocker.
Cambios y eventos
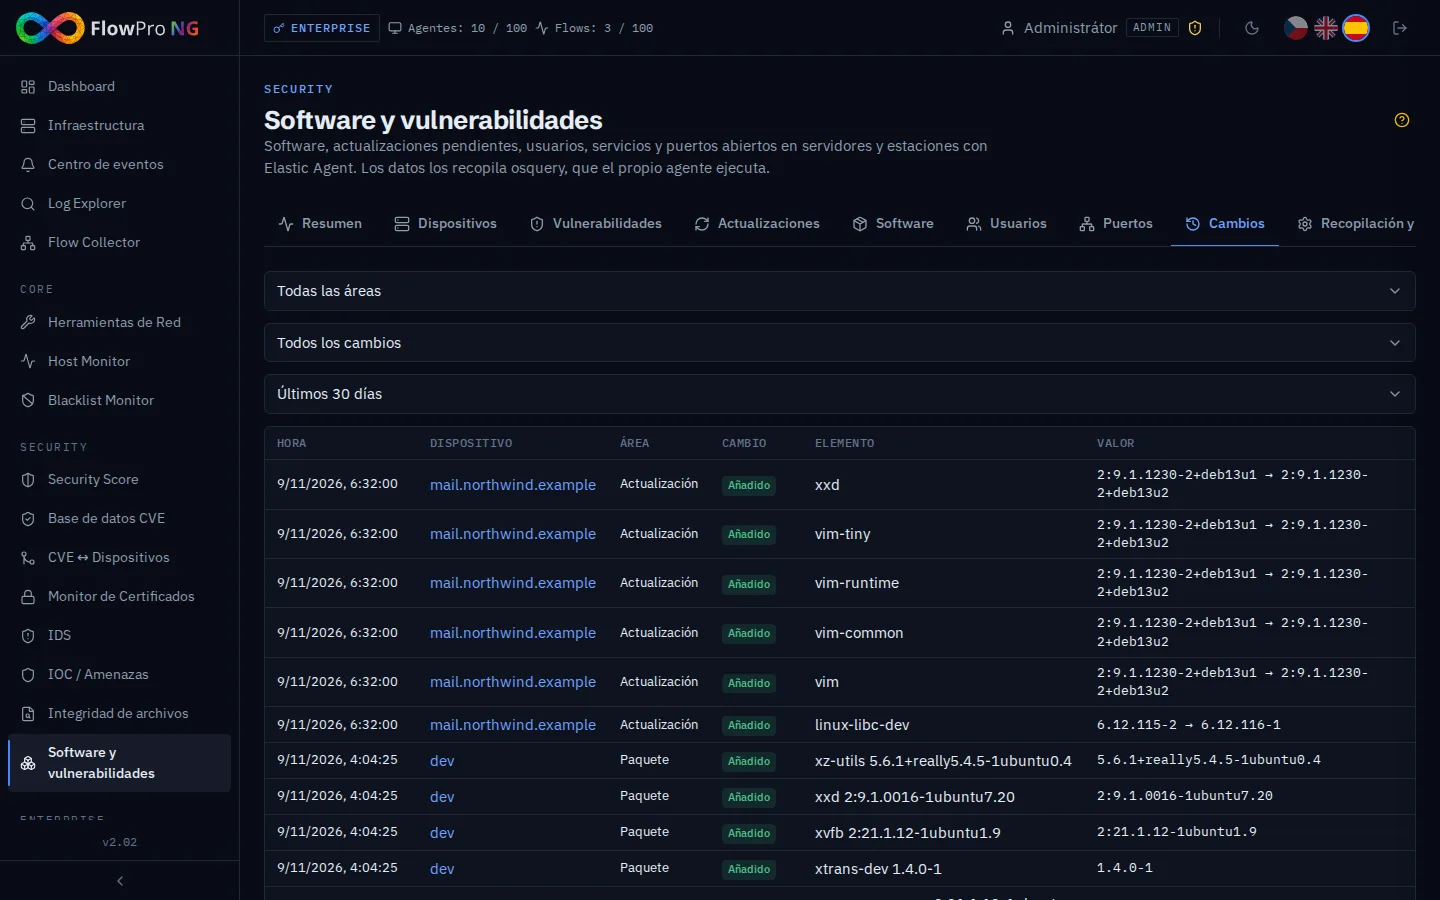
La pestaña Cambios es una cronología de todo lo que se ha añadido, eliminado o cambiado en los equipos: paquetes instalados y actualizados, cuentas, servicios y puertos nuevos. Se puede filtrar por área, tipo de cambio y periodo.
Los cambios importantes se convierten en eventos del Centro de eventos:
- una cuenta de administrador nueva,
- una cuenta de usuario nueva o eliminada,
- un puerto en escucha nuevo,
- un servicio o elemento de inicio nuevo,
- la protección desactivada,
- una actualización de seguridad pendiente durante mucho tiempo o un reinicio necesario,
- un sistema sin soporte o cuyo soporte termina pronto.
Cada tipo de evento se puede desactivar en la configuración, y las notificaciones siguen las mismas reglas de enrutamiento que los demás eventos.
Relación con el resto de FlowPro NG
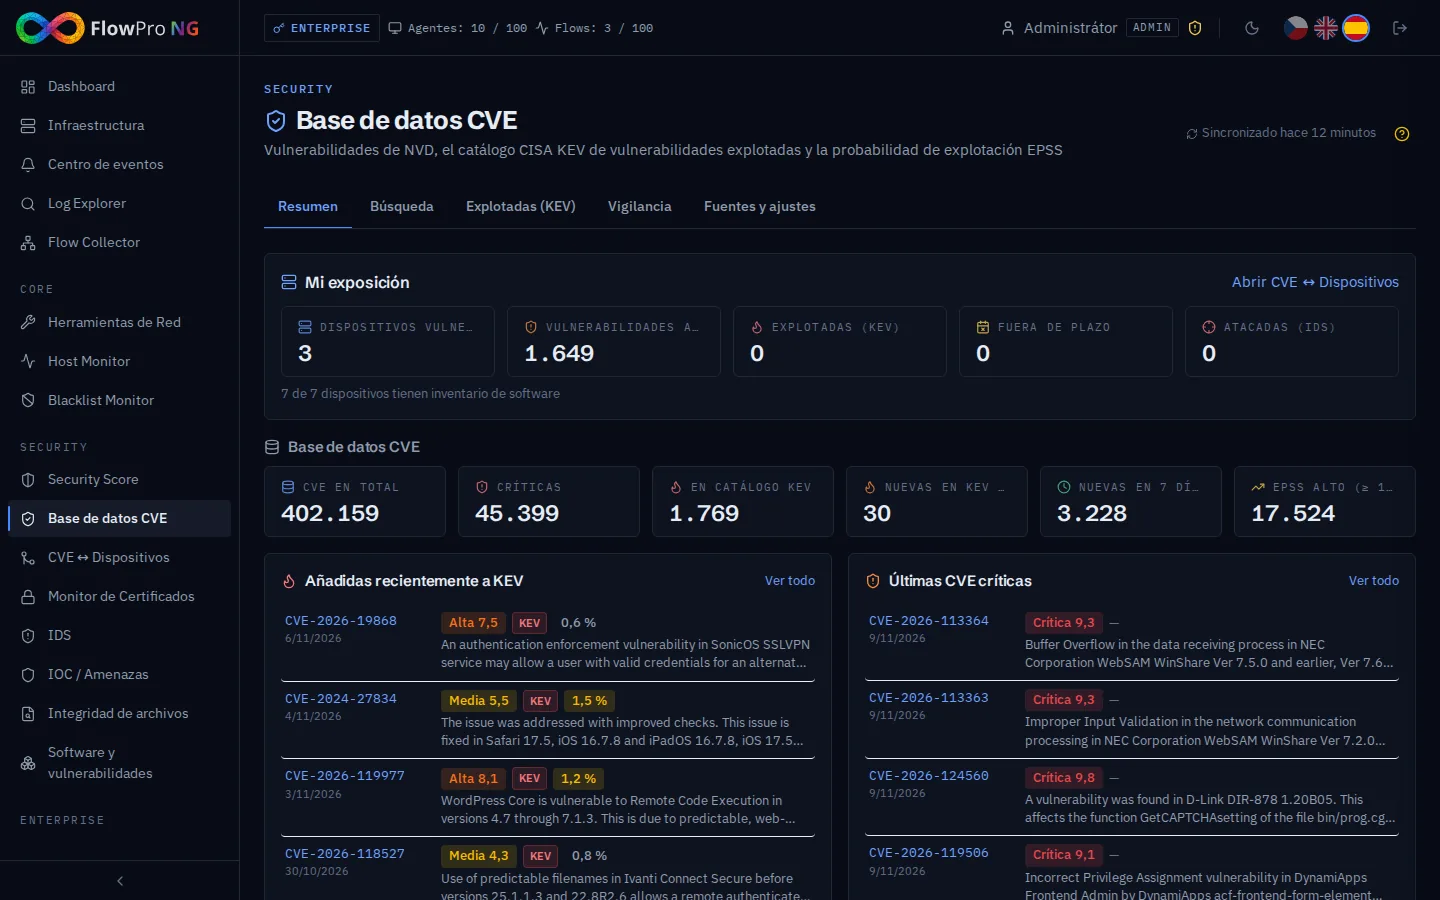
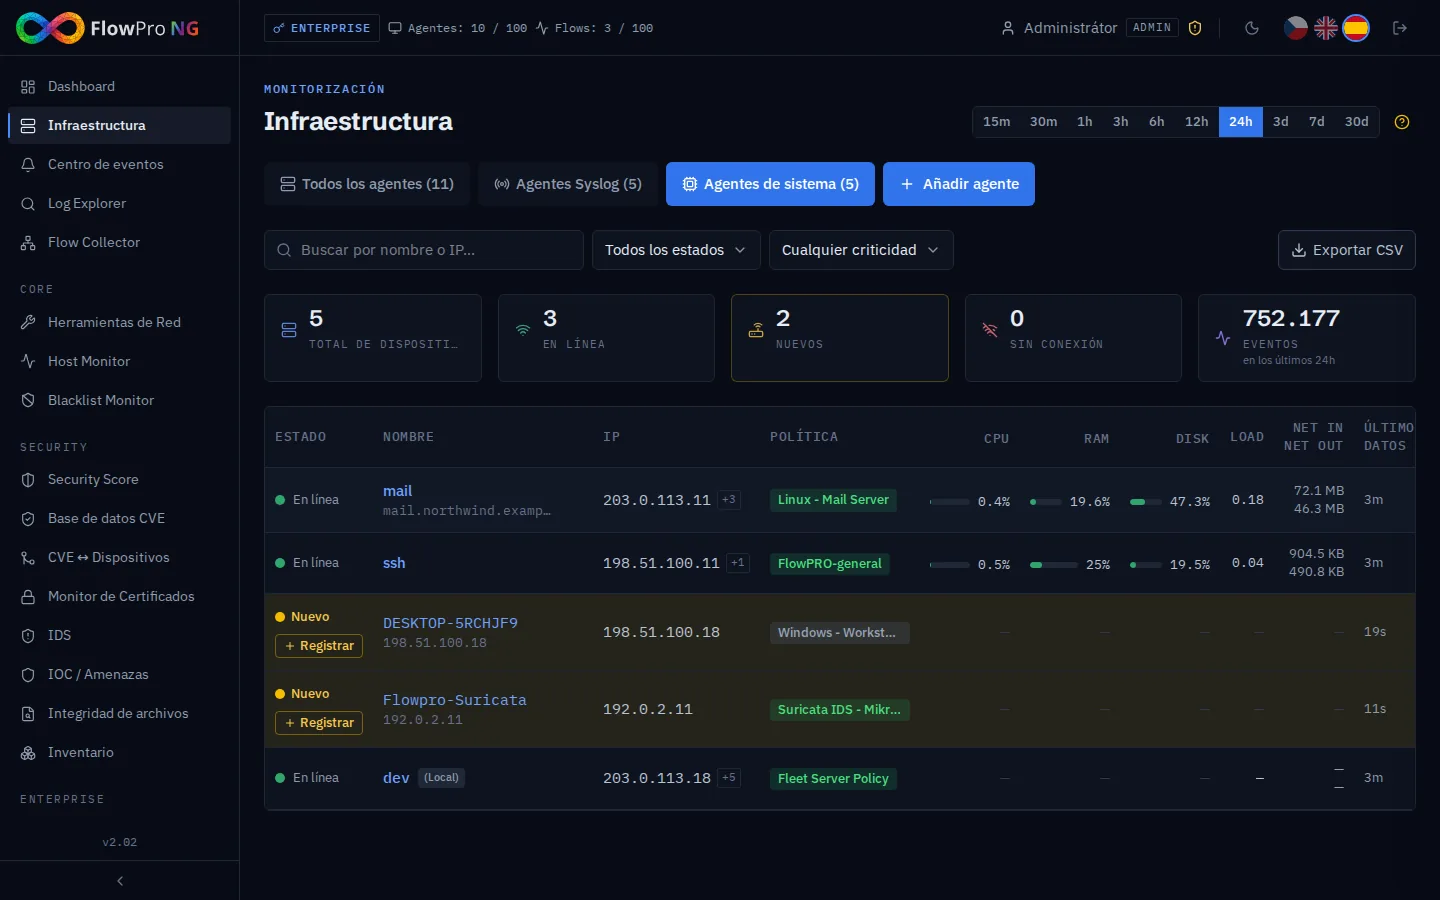
- CVE ↔ Dispositivos: en los equipos registrados en Infraestructura, cada paquete con corrección disponible se convierte en una coincidencia confirmada con la versión corregida, la prioridad, el plazo de corrección y el historial. En cuanto actualiza el paquete, la coincidencia se cierra sola. Cómo funcionan el emparejamiento y la cola de corrección se explica en el artículo Bases de reputación y CVE.
- Puntuación de seguridad: el componente «Actualizaciones del sistema» valora las actualizaciones de seguridad pendientes durante más de 7 días y los reinicios pendientes.
- NIS2 Compliance Pack: el control integrado NIS2 VM-4 (CIS 7.3) comprueba que ninguna actualización de seguridad lleve pendiente más de 30 días. El control está vinculado también a ZKB, ISO 27001 A8.8 y PCI DSS 6.2.
En resumen
El módulo Software y vulnerabilidades no necesita nada adicional: basta con Elastic Agent, que ya recoge logs y métricas (vea la guía Elastic Agent). Con él obtiene una visión del software, las actualizaciones, las cuentas, los servicios y los puertos de todos los servidores y estaciones, además de la lista de vulnerabilidades que realmente siguen sin corregir, con la versión corregida y el comando para instalarla. Encontrará más sobre la gestión de vulnerabilidades en la página Gestión de vulnerabilidades. El módulo forma parte de la licencia Security y puede probarlo en la prueba gratuita de 14 días con todos los módulos.
- Inventář
- Zranitelnosti
- Aktualizace
- osquery
- Elastic Agent