15
Flow Collector
Flow Collector — vista general
El módulo Flow Collector proporciona la ingesta y análisis de flujos de red (NetFlow/IPFIX). Permite monitorizar el volumen de tráfico, identificar top-talkers, detectar anomalías y monitorizar el ancho de banda en las interfaces de red.
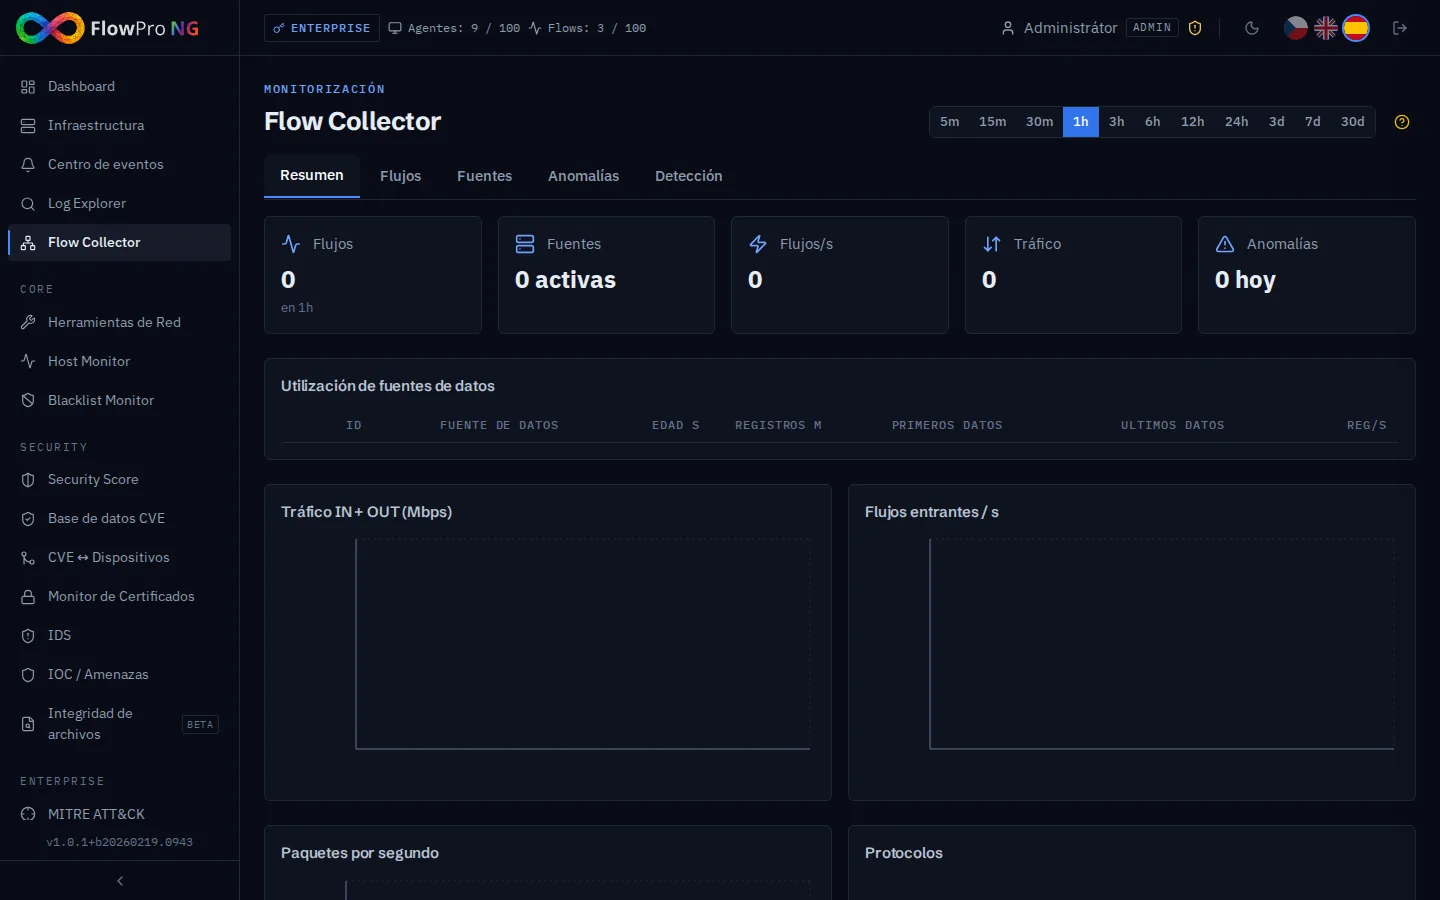
Pestañas del módulo
Flow Collector contiene 5 pestañas:
- •Resumen — estadísticas resumidas, gráficos de tráfico, top-talkers y mapa
- •Flujos — navegador de flujos de red individuales con búsqueda
- •Fuentes — gestión de fuentes de datos (exportadores NetFlow)
- •Anomalías — anomalías detectadas en el tráfico de red
- •Detección — configuración de umbrales y reglas de detección
Pestaña: Resumen
Las tarjetas superiores muestran las métricas clave para el período seleccionado:
- •Volumen total de datos — cuántos datos fluyeron a través de la red (GB/TB)
- •Recuento de flujos — número total de flujos de red
- •IPs de origen únicas — número de diferentes dispositivos que se comunican
- •Anomalías detectadas — número de flujos anómalos
Top-Talkers
Las tablas muestran los dispositivos con el mayor volumen de tráfico:
- •Principales IPs de origen — dispositivos que generan más tráfico saliente
- •Principales IPs de destino — direcciones de destino con el mayor volumen de tráfico entrante
- •Principales conversaciones — pares de IPs origen-destino con el mayor volumen de comunicación
Mapa de tráfico
Un mapa emergente (780x660 px) visualiza la ubicación geográfica de las fuentes y destinos del tráfico de red. El enriquecimiento GeoIP proporciona información sobre país, ciudad, ASN y proveedor.
Pestaña: Flujos
La tabla de flujos de red permite navegar y buscar registros individuales. Cada flujo contiene:
- •Dirección IP de origen y destino + puerto
- •Protocolo (TCP, UDP, ICMP)
- •Volumen de datos (bytes) y recuento de paquetes
- •Duración del flujo
- •Marcas de tiempo (inicio/fin)
- •Número AS y nombre del proveedor (a través de GeoIP)
Exportación de flujos
Los flujos se pueden exportar en formatos CSV y JSON. La exportación respeta los filtros y la búsqueda actuales.
Pestaña: Fuentes
Gestión de fuentes de datos NetFlow/IPFIX. Muestra todos los exportadores activos con información de estado y volumen de datos.
- •Dirección IP de origen — de dónde provienen los datos NetFlow
- •Nombre — nombre de la fuente (de las etiquetas configuradas)
- •Estado — activo / inactivo / bloqueado
- •Volumen de datos — cuántos datos envió la fuente en el último período
Fuentes bloqueadas
Si el número de agentes activos supera el límite de la licencia, algunas fuentes NetFlow pueden ser bloqueadas automáticamente. Las fuentes bloqueadas se distinguen visualmente:
- •Icono ShieldAlert — escudo con signo de exclamación
- •Fondo rojo — distinción visual de las fuentes activas
- •Opacidad reducida — apariencia gris
Banner de uso de agentes
En la parte superior de la pestaña Fuentes se muestra un banner con el recuento actual de agentes:
- •Agentes: X / Y — verde en condiciones normales
- •Banner rojo — cuando se excede el límite con el número de fuentes bloqueadas
Pestaña: Anomalías
Flow Collector detecta automáticamente anomalías en el tráfico de red basándose en métodos estadísticos:
| Tipo de anomalía | Descripción |
|---|---|
| Volume spike | Aumento repentino del volumen de tráfico fuera del rango normal |
| New connection | Comunicación entre dispositivos que no se habían comunicado antes |
| Port scan | Escaneo secuencial de puertos desde una sola dirección IP |
| Data exfiltration | Volumen inusualmente grande de datos salientes |
Pestaña: Detección
Configuración de umbrales de detección para anomalías:
- •Umbrales de picos de volumen — múltiplo del volumen promedio
- •Sensibilidad de escaneo de puertos — número mínimo de puertos para la detección
- •Umbral de exfiltración — volumen máximo de datos salientes por unidad de tiempo
- •Lista blanca — direcciones IP excluidas de la detección de anomalías
Configuración en Configuración
La configuración de Flow Collector se encuentra en Configuración → Flow Collector:
- •Puerto nfacctd — puerto UDP para recibir datos NetFlow (predeterminado 12051)
- •Iniciar/Detener servicio — control del servicio nfacctd
- •Reglas UFW — gestión automática de reglas de firewall para el puerto NetFlow