DocumentaciónDespliegue
05
Colector NetFlow
Colector NetFlow
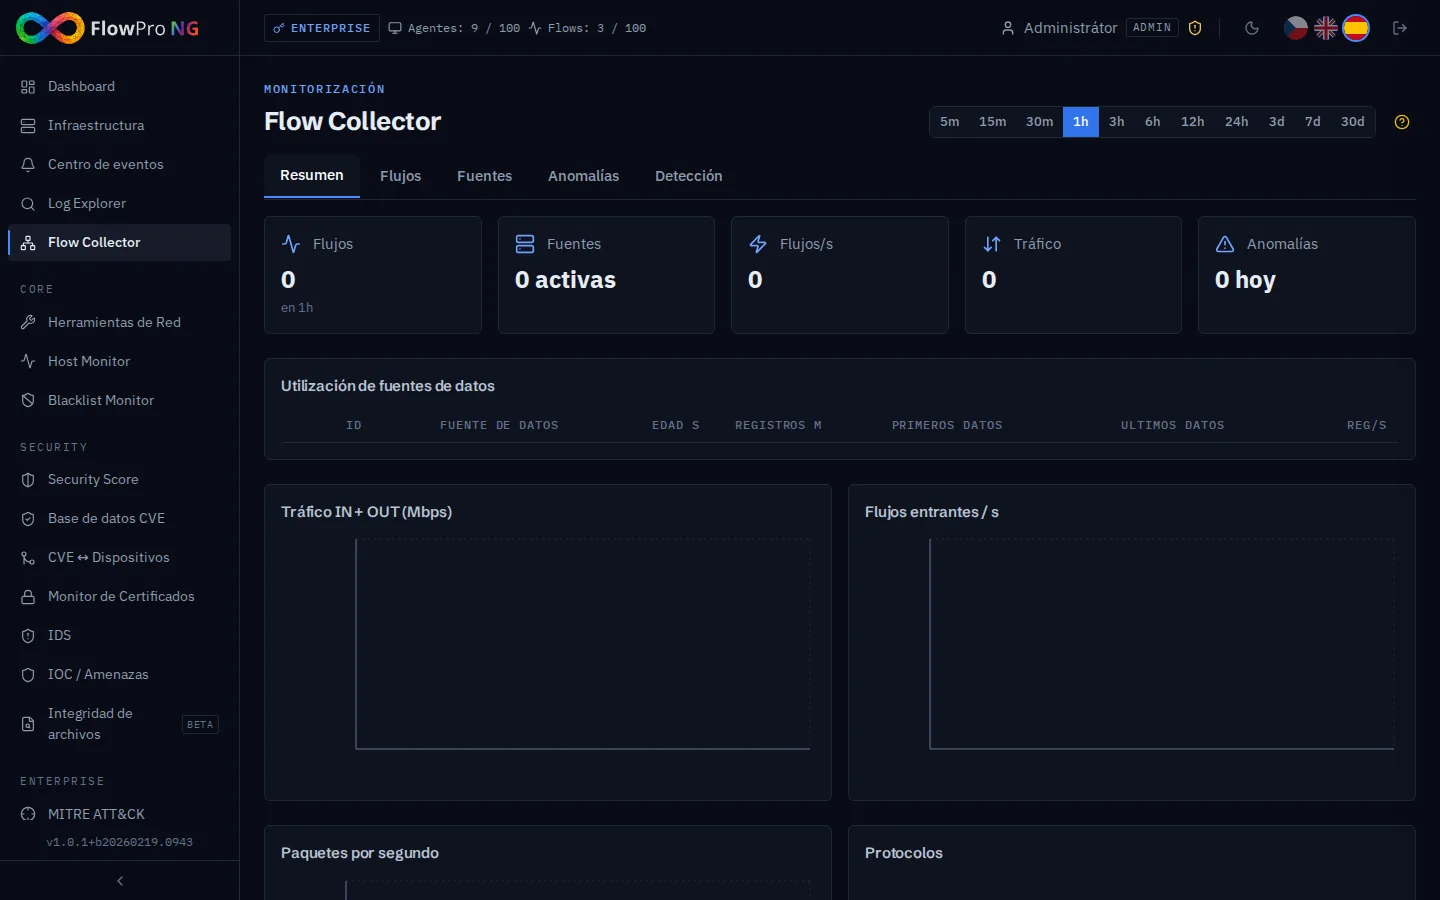
El colector NetFlow (nfacctd) recibe estadísticas de flujos de red en el puerto UDP 12051 — direcciones IP de origen y destino, puertos, protocolos, volúmenes de datos. Estos datos se utilizan para el análisis de tráfico, detección de anomalías y visualización en la página Flow Collector.
Reemplace YOUR_SERVER_IP en los comandos siguientes con la dirección IP real de su servidor FlowPro NG.
FlowPro NG recibe datos NetFlow/IPFIX en UDP 12051 a través del colector nfacctd. MikroTik Traffic Flow exporta estadísticas sobre el tráfico de red que pasa por el router.
1
Activar Traffic Flow
Conéctese al router mediante WinBox o SSH y active Traffic Flow:
routeros
/ip traffic-flow set enabled=yes interfaces=all active-flow-timeout=1m inactive-flow-timeout=15s
2
Añadir destino (colector SIEM)
routeros
/ip traffic-flow target add dst-address=YOUR_SERVER_IP port=12051 version=9
3
Verificar configuración
routeros
/ip traffic-flow print
/ip traffic-flow target print
4
Verificar en SIEM
Abra Flow Collector → pestaña Flows. Los datos deberían empezar a aparecer en un minuto.
Utilice NetFlow versión 9 (no v5). La versión 9 soporta IPv6, etiquetas VLAN, direcciones MAC y plantillas flexibles.