DocumentaciónDespliegue
06
Instalación de Suricata IDS
Suricata IDS
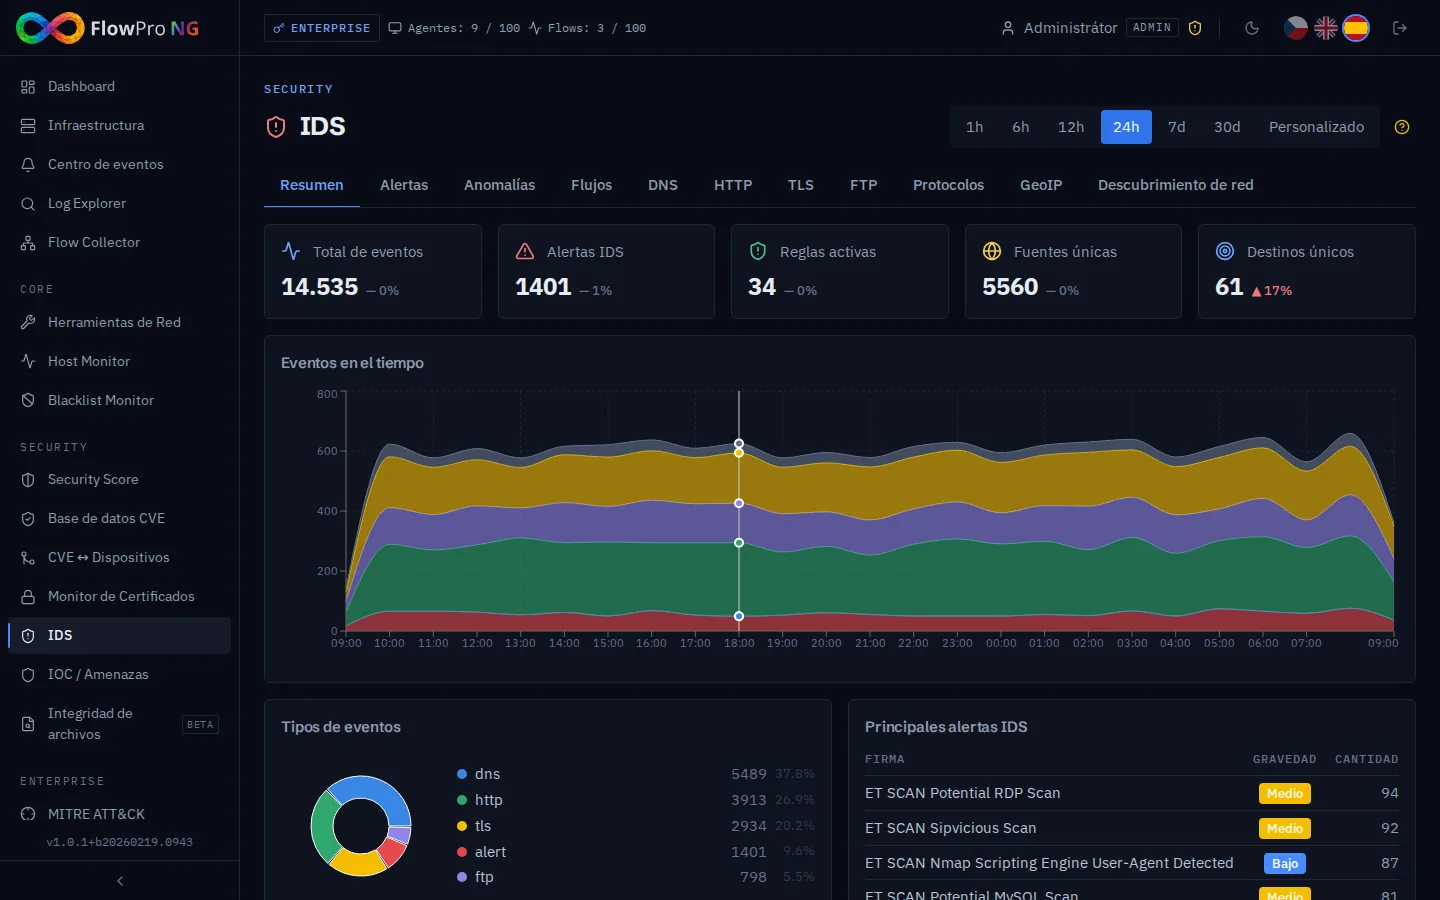
Despliegue Suricata IDS en un servidor gateway. Suricata monitoriza pasivamente el tráfico de red (AF_PACKET) y genera eventos (alertas, DNS, TLS, HTTP, flujos) en EVE JSON, desde donde Elastic Agent los envía a Elasticsearch y los muestra en el módulo IDS.
1
Requisitos previos
SO: Ubuntu 22.04+ • Acceso: root
El gateway debe tener Elastic Agent instalado con la política linux-web (incluye integración Suricata). Consulte Instalación de agentes → Linux.
2
Instalación por script
El script instala Suricata, configura la interfaz, HOME_NET, community-id y descarga reglas (ET Open, ~48k firmas).
bash
curl -sL -O https://repo.net-service.io/flowpro/install-suricata.sh
chmod +x install-suricata.sh
sudo ./install-suricata.sh --interface eth0
HOME_NET personalizado:
bash
sudo ./install-suricata.sh \
  --interface eth0 \
  --home-net "10.0.0.0/8,172.16.0.0/12,192.168.0.0/16"
Parámetros: --interface (interfaz WAN), --home-net (bloques CIDR separados por coma), --help
3
Verificación
bash
sudo systemctl status suricata
tail -20 /var/log/suricata/suricata.log | grep "signatures processed"
tail -1 /var/log/suricata/eve.json | python3 -m json.tool
sudo elastic-agent status
Después del reinicio, verifique que el log muestre "XX signatures processed" con un número distinto de cero (~49k con reglas ET Open). Si muestra 0 signatures — las reglas no se cargaron. Compruebe que default-rule-path en suricata.yaml coincida con la ruta donde suricata-update guarda las reglas (/var/lib/suricata/rules/). Consulte Solución de problemas abajo.
Los datos aparecerán en el módulo IDS y en Log Explorer en 1–2 minutos. El tipo stats se genera inmediatamente, los demás cuando ocurre tráfico coincidente.