24
IDS (Suricata)
IDS (Sistema de Detección de Intrusiones) — vista general
El módulo IDS utiliza Suricata — un sistema de detección de intrusiones de red (NIDS) de código abierto. Analiza el tráfico de red en tiempo real y detecta intentos de intrusión, malware, intentos de exploit y anomalías de protocolo.
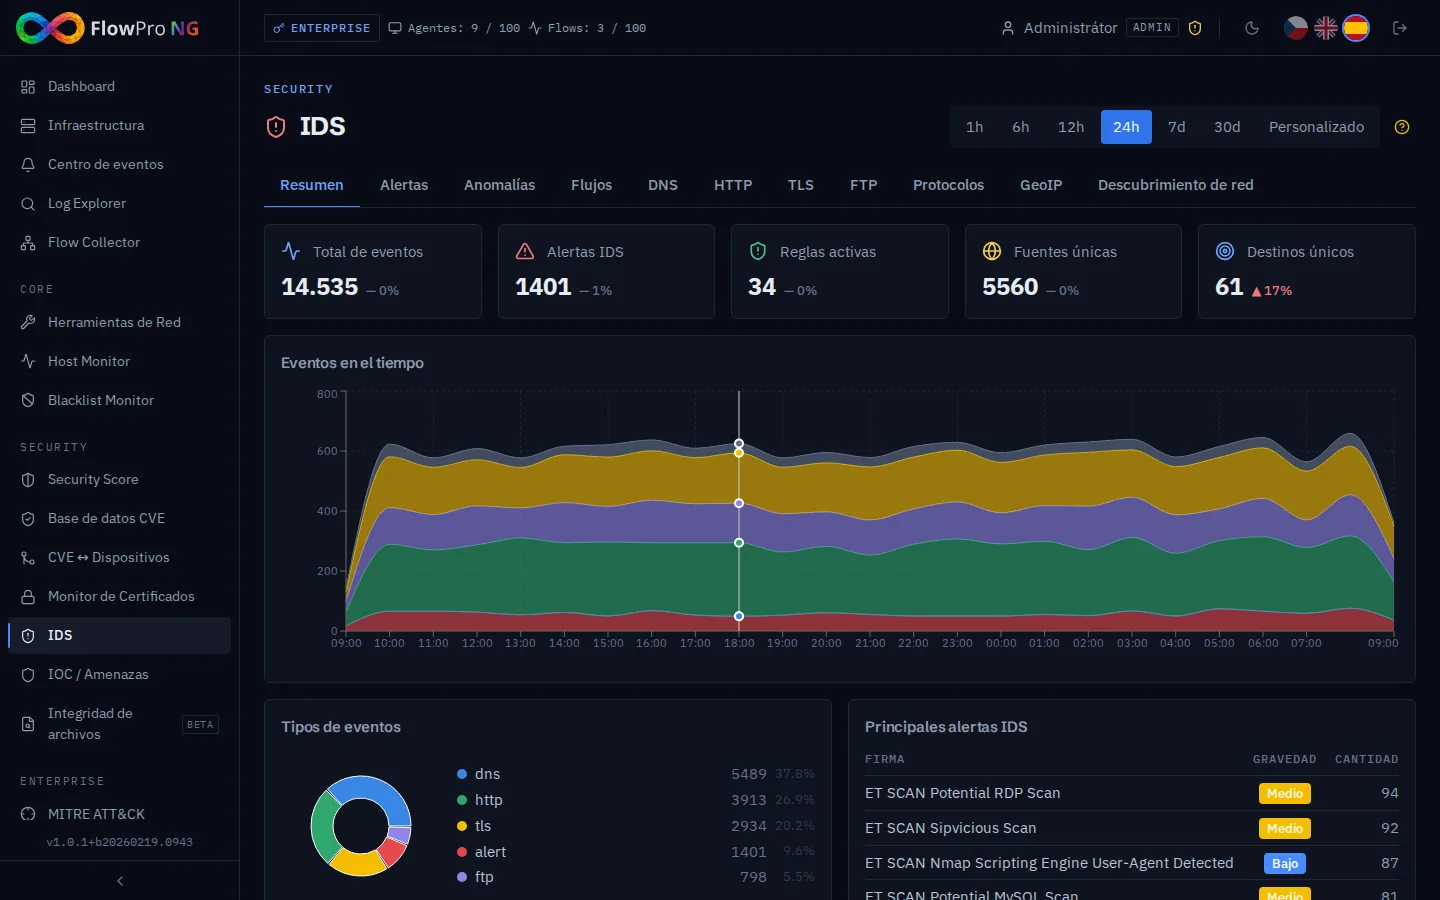
Resumen general
La parte superior de la página muestra indicadores con tendencias en comparación con el período anterior:
- •Recuento total de alertas — cuántas reglas IDS se activaron
- •Firmas únicas — número de diferentes tipos de amenazas detectadas
- •IPs de origen únicas — de cuántas direcciones diferentes se originan actividades sospechosas
- •Alertas críticas — número de alertas con la severidad más alta
Estadísticas de tendencias
Cada indicador muestra una tendencia en comparación con el período anterior comparable. El sistema compara automáticamente el período actual con el anterior:
| Rango actual | Período de comparación |
|---|---|
| 1 hora | 1 hora anterior |
| 6 horas | 6 horas anteriores |
| 24 horas | 24 horas anteriores |
| 7 días | 7 días anteriores |
| 30 días | 30 días anteriores |
Derivación de severidad
El formato Suricata EVE JSON no contiene un campo de severidad. FlowPro NG deriva la severidad automáticamente de la categoría de la alerta:
| Severity | Categorías (ejemplos) |
|---|---|
| Critical | Attempted Admin Privilege Gain, Successful Admin Privilege Gain |
| High | A Network Trojan was Detected, Malware Command and Control Activity |
| Medium | Potentially Bad Traffic, Attempted Information Leak |
| Low | Not Suspicious Traffic, Generic Protocol Command Decode |
Línea temporal y alertas principales
Línea temporal
El gráfico de barras muestra la distribución de alertas IDS a lo largo del tiempo. La codificación por colores corresponde a la severidad (crítica, alta, media, baja).
Alertas principales
Tabla de las firmas IDS más frecuentes ordenadas por número de ocurrencias. Muestra el nombre de la regla, categoría, severidad y recuento. Al hacer clic en una firma se muestra una lista filtrada de alertas.
Búsqueda y filtrado
Las alertas IDS se pueden buscar y filtrar por:
- •Texto — búsqueda en descripciones de firmas y categorías
- •Dirección IP — coincidencia exacta o rango CIDR (ej. 192.168.1.0/24)
- •Severidad — filtrar por severidad
- •Rango de tiempo — período (1h, 6h, 24h, 7d, 30d)
Vistas detalladas (Drilldown)
El módulo IDS ofrece tres vistas de drilldown especializadas para un análisis más profundo. Al hacer clic en una fila de la tabla respectiva se abre el detalle:
Detalle DNS
Al hacer clic en un dominio DNS en la tabla se abre un detalle con:
- •Línea temporal de consultas del dominio — gráfico de frecuencia de consultas DNS a lo largo del tiempo
- •Desglose por tipo de consulta — A, AAAA, MX, TXT, CNAME, etc.
- •IPs de origen — quién consultó el dominio
- •Eventos sin procesar — tabla de eventos DNS sin procesar
Detalle HTTP
Análisis de tráfico HTTP para un hostname específico:
- •Línea temporal de solicitudes — volumen de tráfico HTTP a lo largo del tiempo
- •Principales rutas URL — rutas accedidas con más frecuencia
- •Métodos HTTP — distribución de GET/POST/PUT/DELETE
- •Códigos de estado — respuestas exitosas vs. errores
Detalle TLS
Análisis de tráfico TLS/SSL por SNI (Server Name Indication):
- •Línea temporal de conexiones — volumen de handshakes TLS a lo largo del tiempo
- •Versiones TLS — distribución de TLS 1.2 vs. 1.3
- •Suites de cifrado — suites de cifrado utilizadas
- •IPs de origen — quién se estaba conectando
Visualización geográfica
El mapa muestra la ubicación geográfica de las direcciones IP de origen de las alertas IDS. El tamaño del punto corresponde al número de alertas de esa ubicación. Al pasar el cursor sobre un punto se muestran los detalles: direcciones IP, recuentos y tipos de alertas.
Exportación
Los datos IDS se pueden exportar en tres formatos:
| Formato | Descripción | Máx. registros |
|---|---|---|
| CSV | Formato tabular para Excel | 10 000 |
| JSON | Formato legible por máquina | 10 000 |
| Informe formateado para la gerencia | 10 000 |
La exportación utiliza paginación search_after para una navegación fiable de grandes volúmenes de datos.