22
CVE ↔ Dispositivos
CVE ↔ Dispositivos
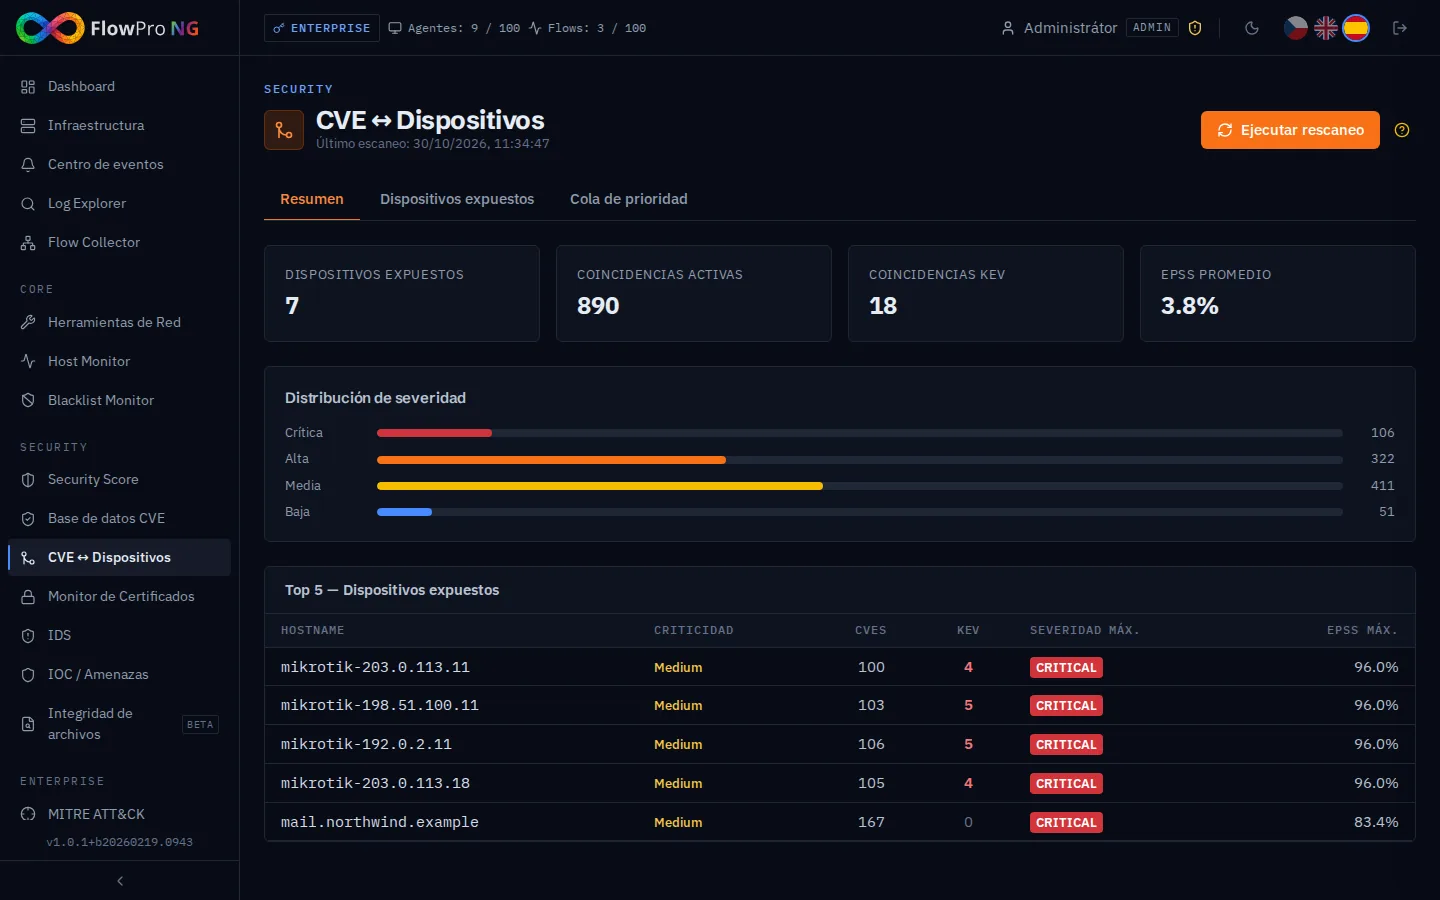
El módulo CVE ↔ Dispositivos vincula las vulnerabilidades CVE de la base de datos CVE con dispositivos específicos de su infraestructura. Para cada activo muestra qué vulnerabilidades le afectan, su gravedad, puntuación CVSS y estado de resolución. Permite priorizar el parcheo según la exposición real.
Flujo de trabajo
El módulo agrega datos de dos fuentes: la base de datos CVE (ver CVE Monitor) y los activos detectados (Dispositivos). El sistema empareja automáticamente los CVE con los activos en función del software, las versiones del SO y los paquetes instalados detectados por Elastic Agent.
Seleccionar un dispositivo
La tabla principal lista todos los activos para los que se encontró al menos una coincidencia CVE. Al hacer clic en una fila se expande la lista de CVE que afectan a ese dispositivo.
Filtrar por gravedad
En la fila expandida del dispositivo, use el filtro de gravedad para mostrar solo los CVE de la gravedad seleccionada: Todos / CRITICAL / HIGH / MEDIUM / LOW. El número de CVE para cada nivel se muestra junto al filtro.
Establecer estado
Para cada CVE de la lista, puede establecer un estado de remediación mediante el menú desplegable de estado. Estados disponibles:
- •Open — sin resolver, requiere atención (predeterminado)
- •In Progress — la remediación está en curso
- •Resolved — parcheado o mitigado
- •Accepted Risk — vulnerabilidad registrada, riesgo aceptado
Datos mostrados
- •CVE ID — identificador único de la vulnerabilidad (p. ej. CVE-2024-1234), enlace al detalle
- •CVSS — puntuación de gravedad 0–10 (codificada por colores: rojo ≥9, naranja ≥7, amarillo ≥4, verde <4)
- •EPSS — probabilidad de explotación en los próximos 30 días (0–100%)
- •KEV — indicador de que la vulnerabilidad está en la lista CISA Known Exploited Vulnerabilities
- •Publicado — fecha de publicación del CVE
- •Estado — estado actual de remediación
Exportar
La tabla CVE ↔ Dispositivos se puede exportar a CSV usando el botón Exportar en la esquina superior derecha de la página. La exportación incluye todos los pares CVE-dispositivo con todas las columnas incluido el estado.