21
CVE Monitor
CVE Monitor — vista general
CVE Monitor rastrea la base de datos de vulnerabilidades conocidas (NVD — National Vulnerability Database) y permite buscar, filtrar y monitorizar registros CVE relevantes para su infraestructura.
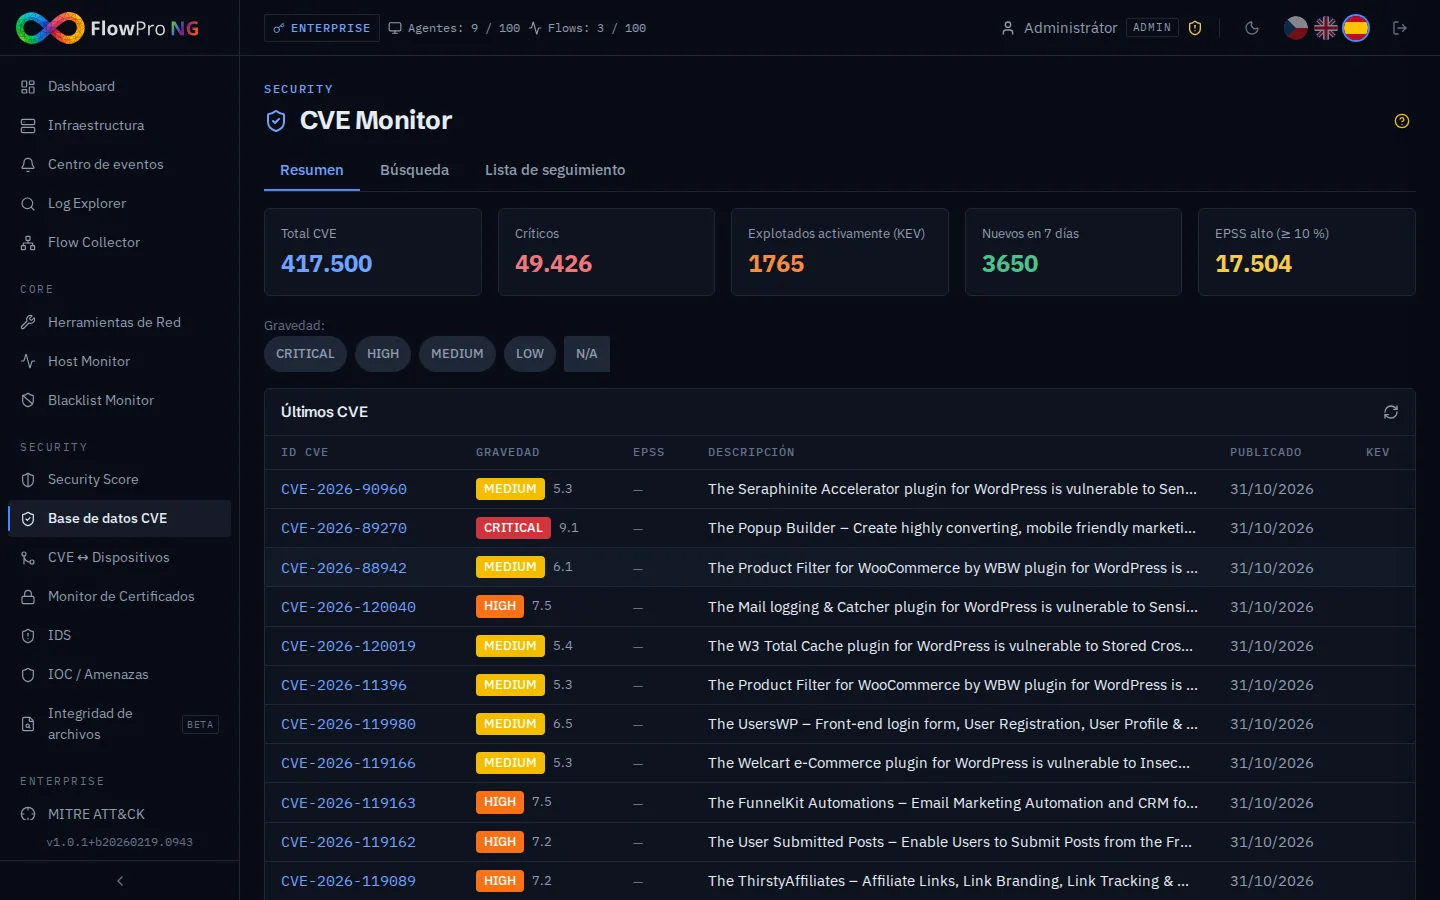
Base de datos de vulnerabilidades
La base de datos local contiene más de 330.000 registros CVE sincronizados desde NVD. Cada registro contiene:
- •Puntuación CVSS — calificación de severidad (0-10) según CVSS v3.1
- •Descripción — descripción detallada de la vulnerabilidad
- •Productos afectados — software y versiones afectados (CPE)
- •Referencias — enlaces a parches, avisos y exploits PoC
- •Fecha de publicación — cuándo se divulgó la vulnerabilidad
Sincronización con NVD
La sincronización automática con NVD se ejecuta en segundo plano:
- •Intervalo — cada hora el sistema verifica nuevos CVE y actualizados
- •Incremental — solo se descargan los cambios desde la última sincronización
- •Estado de sincronización — mostrado en estadísticas (última sincronización, recuento de nuevos)
- •Sincronización manual — opción para forzar sincronización inmediata desde la interfaz
Búsqueda y filtrado
Los registros CVE se pueden buscar por:
- •CVE ID — ID exacto (ej. CVE-2024-12345)
- •Palabras clave — búsqueda de texto completo en la descripción
- •Rango CVSS — filtrar por severidad (critical >= 9.0, high >= 7.0, medium >= 4.0, low < 4.0)
- •Producto / proveedor — buscar por software afectado
- •Fecha — período de publicación
Búsqueda en línea NVD
Además de la base de datos local, puede buscar directamente en la API de NVD los registros más recientes que aún no se han sincronizado. Los resultados se muestran en tiempo real con todos los detalles.
Lista de vigilancia
La lista de seguimiento permite rastrear registros CVE específicos y productos/proveedores relevantes para su infraestructura:
- •Seguir CVE — haga clic en el icono de estrella de un registro para agregarlo a la lista de seguimiento
- •Seguir productos — agregue un proveedor/producto para notificaciones automáticas sobre nuevos CVE
- •Notificaciones — reciba alertas cuando se encuentra un nuevo CVE para un producto en seguimiento
- •Vista general — ver todos los elementos en seguimiento en un solo lugar
- •Notas — posibilidad de agregar notas personalizadas a los elementos en seguimiento
Estadísticas
El dashboard del módulo CVE muestra:
- •Recuento de CVE por severidad — gráfico circular (critical/high/medium/low)
- •Tendencia de nuevos CVE — cuántas nuevas vulnerabilidades se agregan diaria/semanalmente
- •Principales proveedores afectados — qué proveedores tienen más CVE
- •Resumen de la lista de seguimiento — estado de las vulnerabilidades y productos en seguimiento
- •Total en BD — más de 333.000 registros CVE