Obsah
- Jeden server, data zůstávají u vás
- Instalace jedním příkazem
- Přehled: co uvidíte po přihlášení
- Odkud data přicházejí
- Kam se data ukládají
- Průzkumník logů: hledání v událostech
- Analýza síťového provozu
- Detekce: jak se z dat stane upozornění
- Centrum událostí: všechno na jednom místě
- Upozornění a reakce
- Co přidávají vyšší licence
- Jak začít
FlowPro NG je dnes poměrně velký systém: sbírá logy ze serverů a síťových prvků, analyzuje síťový provoz, hledá zranitelnosti a hlídá soulad s NIS2. Kdo ho vidí poprvé, často se ptá, jak do sebe jednotlivé části zapadají. Tento článek popisuje základní cestu dat: odkud přicházejí, kam se ukládají, jak se z nich stane upozornění a jak se o něm dozvíte.
Všechny snímky pocházejí z naší vývojové instance. Názvy počítačů, adresy a jména jsou nahrazené smyšlenými.
Jeden server, data zůstávají u vás
FlowPro NG neběží v cloudu. Celý systém se instaluje na jeden váš server s Ubuntu 26.04 LTS nebo 24.04 LTS, fyzický i virtuální. Databáze, kolektory i webové rozhraní běží pohromadě a logy ani informace o provozu vaší sítě neopouštějí vaši infrastrukturu. Do internetu systém chodí jen pro aktualizace, ověření licence a centrální zdroje dat, například databázi CVE nebo seznamy škodlivých adres.
Cestu dat lze shrnout do pěti kroků:
- Sběr: agenti na serverech a stanicích, syslog ze síťových prvků a NetFlow z routerů.
- Uložení: logy do Elasticsearch, síťové toky do ClickHouse, nastavení do PostgreSQL.
- Detekce: pravidla, analýza síťových anomálií, IDS Suricata, hrozby z threat intelligence a další moduly.
- Centrum událostí: všechna upozornění na jednom místě, s prioritou a stavem řešení.
- Reakce: notifikace do e-mailu nebo chatu, případně automatický scénář.
Projděme je postupně.
Instalace jedním příkazem
Na čistý server s Ubuntu stačí spustit instalační skript a potom průvodce nastavením:
curl -fsSL https://repo.net-service.io/flowpro/install.sh | sudo bash
sudo flowpro-setup
Skript přidá repozitář a nainstaluje balíčky. Průvodce se zeptá na doménu, časové pásmo, certifikát Let's Encrypt a přihlašovací údaje správce a vše ostatní nastaví sám. Pro zkoušku stačí 16 GB RAM a 100 GB SSD. Pro provoz doporučujeme 32 GB RAM a víc a rychlé NVMe disky, protože nejvíc paměti a diskového výkonu potřebuje Elasticsearch.
Přehled: co uvidíte po přihlášení
První obrazovka je Přehled. Ukazuje počet událostí za den, aktivní upozornění, stav zařízení, graf událostí za posledních 24 hodin, rozdělení podle zdrojů dat a stav samotného serveru (paměť, disk, procesor). Nahoře je bezpečnostní skóre, číslo od 0 do 100 shrnující stav jednotlivých oblastí zabezpečení, s doporučením, co zlepšit nejdřív.
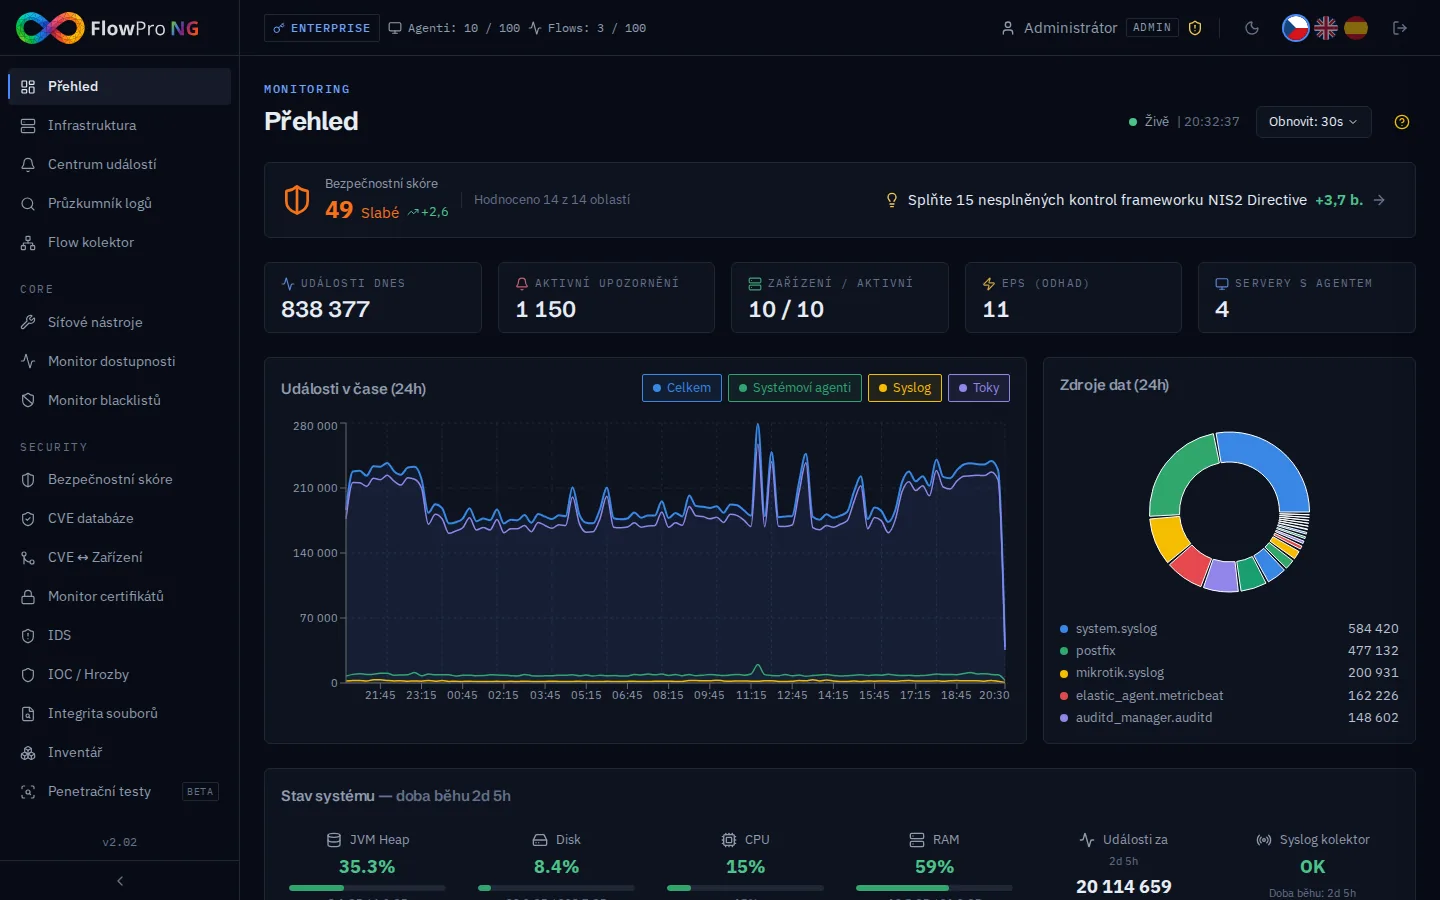
Hned po instalaci je přehled prázdný. Systém zatím nemá z čeho čerpat, takže prvním úkolem je připojit zdroje dat.
Odkud data přicházejí
FlowPro NG přijímá data třemi cestami. Mohou běžet současně a většina nasazení používá všechny tři.
Systémoví agenti na serverech a stanicích
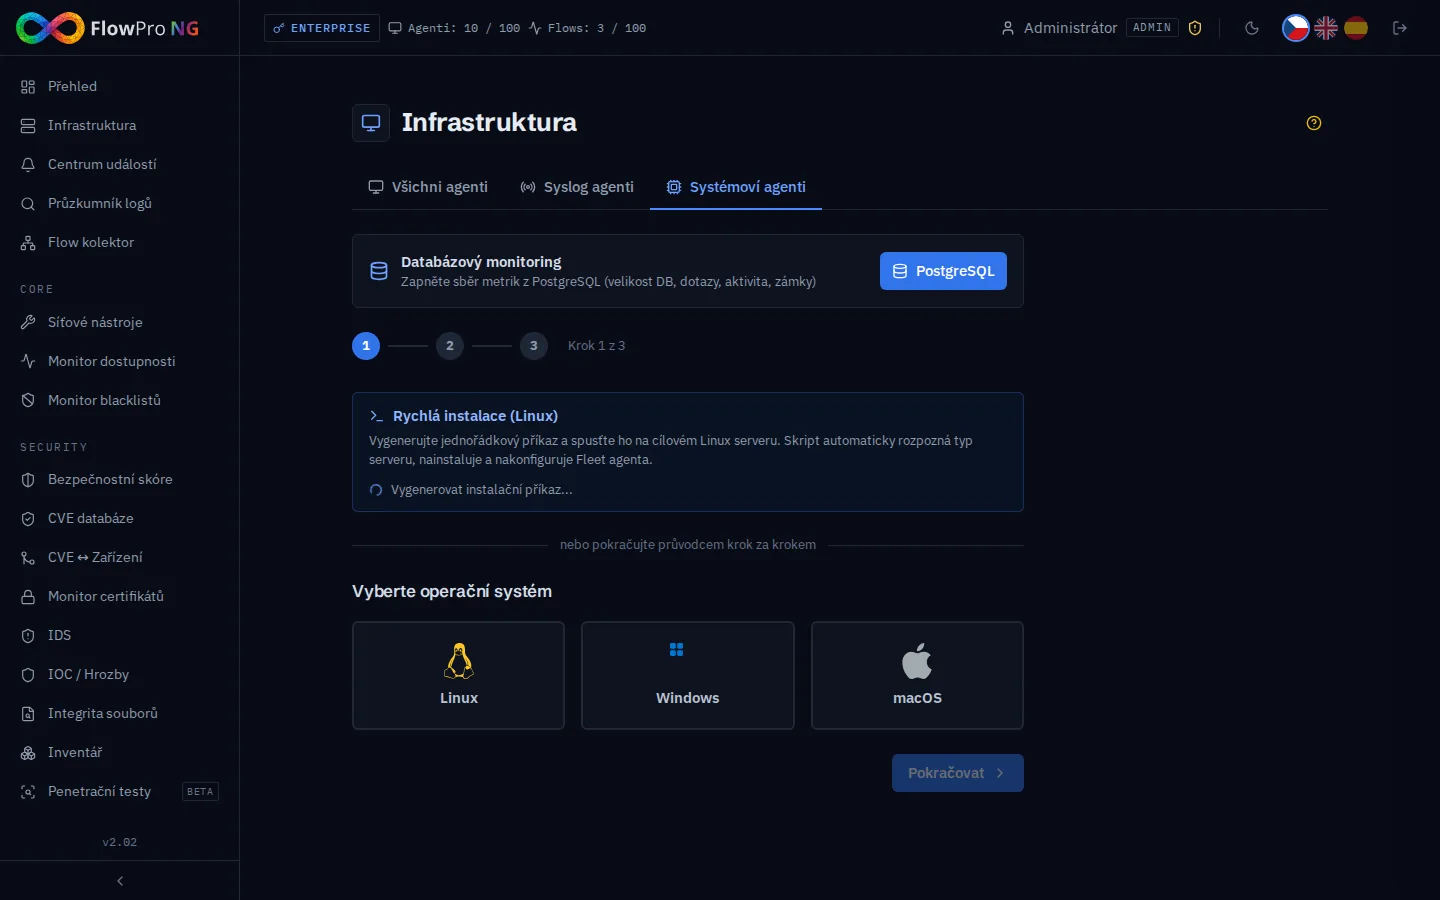
Na servery a pracovní stanice s Linuxem, Windows nebo macOS se instaluje Elastic Agent. Sbírá systémové logy, bezpečnostní události, metriky (procesor, paměť, disk, síť) a podle nastavení i změny souborů nebo inventář nainstalovaného softwaru. Agenty spravuje Fleet Server, který běží přímo na serveru FlowPro NG, takže se nastavení mění centrálně a na jednotlivé počítače už nemusíte.
Instalace začíná v Infrastruktura → Systémoví agenti. Pro Linux FlowPro NG vygeneruje jednořádkový příkaz, který stačí spustit na cílovém serveru. Skript sám rozpozná typ serveru, nainstaluje agenta a připojí ho. Pro Windows a macOS vede průvodce krok za krokem.
Syslog ze síťových prvků
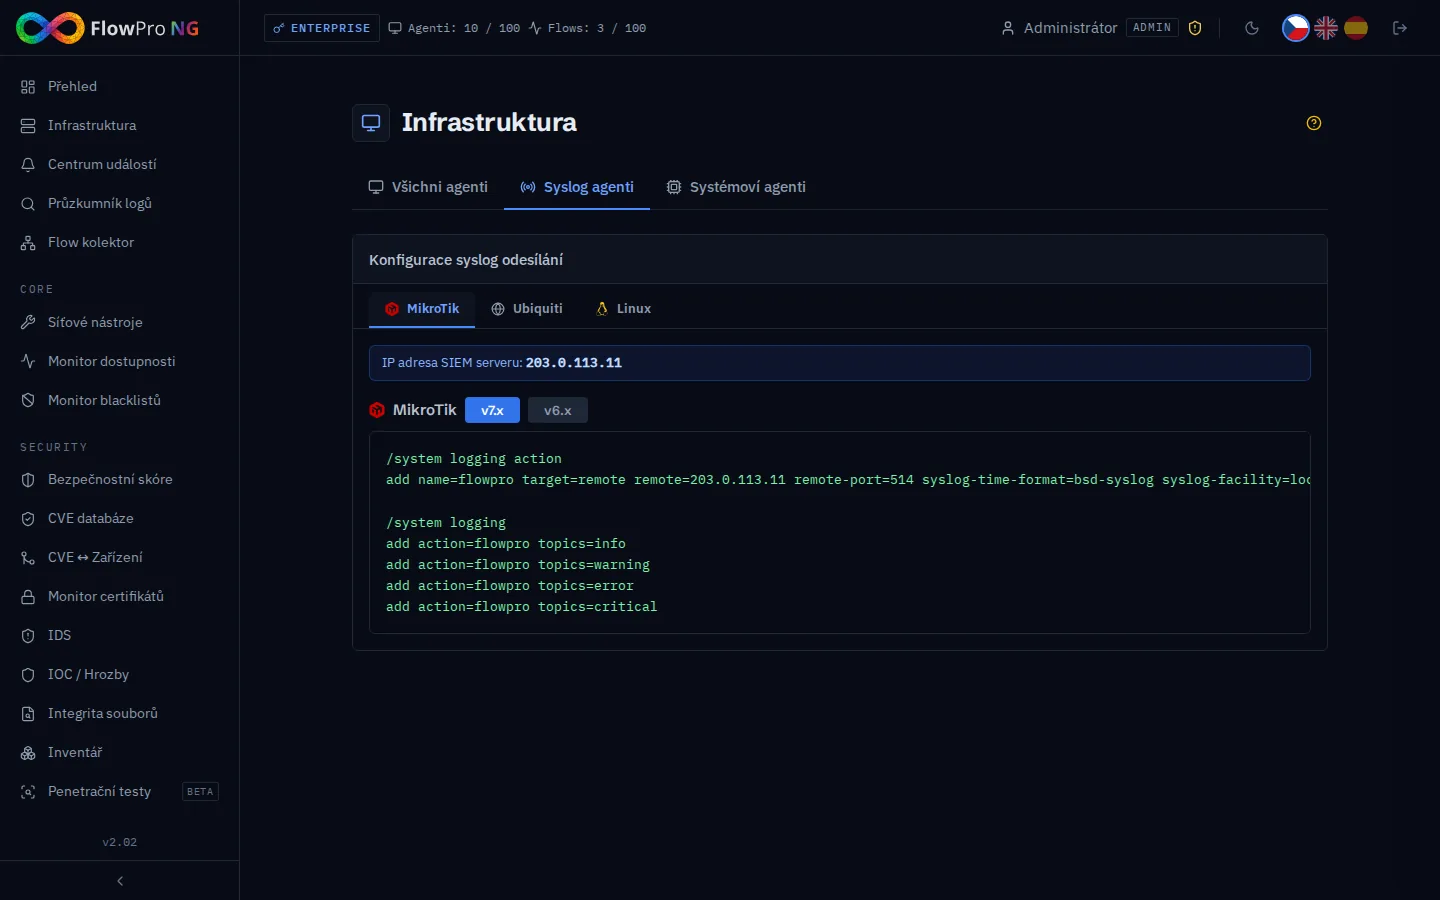
Routery, přepínače, firewally a přístupové body logy obvykle posílají přes syslog. FlowPro NG je přijímá na portu UDP 514, rozpozná formát zařízení a uloží je jako ostatní logy. Pro MikroTik, Ubiquiti a Linux najdete hotovou konfiguraci v Infrastruktura → Syslog agenti, s adresou vašeho serveru už doplněnou.
NetFlow z routerů
Logy říkají, co se stalo na zařízení. NetFlow (nebo IPFIX) říká, kdo s kým v síti komunikoval: zdrojová a cílová adresa, porty, protokol a objem dat. Router posílá tyto souhrny na port UDP 12051 a FlowPro NG z nich počítá statistiky provozu a hledá anomálie. Export NetFlow umí většina routerů (MikroTik má funkci Traffic Flow) a na linuxových serverech ho zajistí například softflowd.
Infrastruktura: všechny zdroje na jednom místě
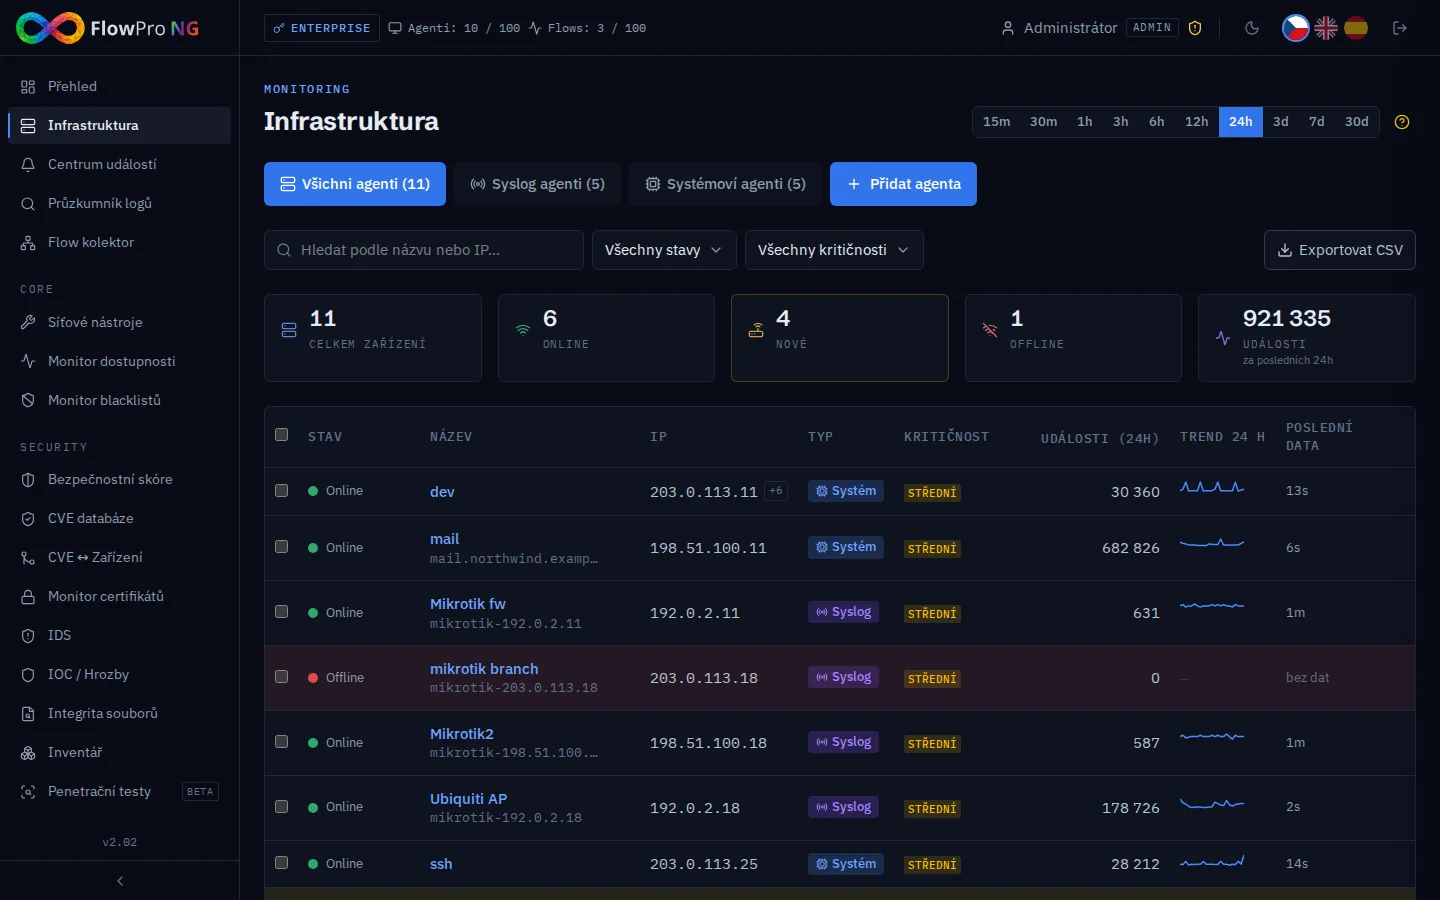
Každý připojený agent, syslogové zařízení i zdroj NetFlow se objeví v Infrastruktura. U každého vidíte stav (online, offline), adresu, typ zdroje, kritičnost a počet událostí za posledních 24 hodin. Zařízení, které začne posílat data a ještě není zaregistrované, se zobrazí žlutě jako nové. Jedním kliknutím ho přidáte do evidence.
Kam se data ukládají
Každý druh dat má vlastní databázi, protože se s ním pracuje jinak:
| Data | Databáze | Proč |
|---|---|---|
| Logy a bezpečnostní události | Elasticsearch | rychlé plnotextové vyhledávání ve stovkách milionů záznamů |
| Síťové toky (NetFlow, IPFIX) | ClickHouse | analytické dotazy nad miliardami toků za sekundy |
| Nastavení, uživatelé, evidence | PostgreSQL | spolehlivá relační databáze pro data, která se mění |
Jak dlouho se data drží, nastavíte v Nastavení → Databáze → Retence dat zvlášť pro deset kategorií (syslog, IDS, metriky, síťové toky a další). Horní hranici určuje licence: v bezplatné verzi 30 dní, v Core 6 měsíců, v Security rok a v Enterprise bez omezení.
Průzkumník logů: hledání v událostech
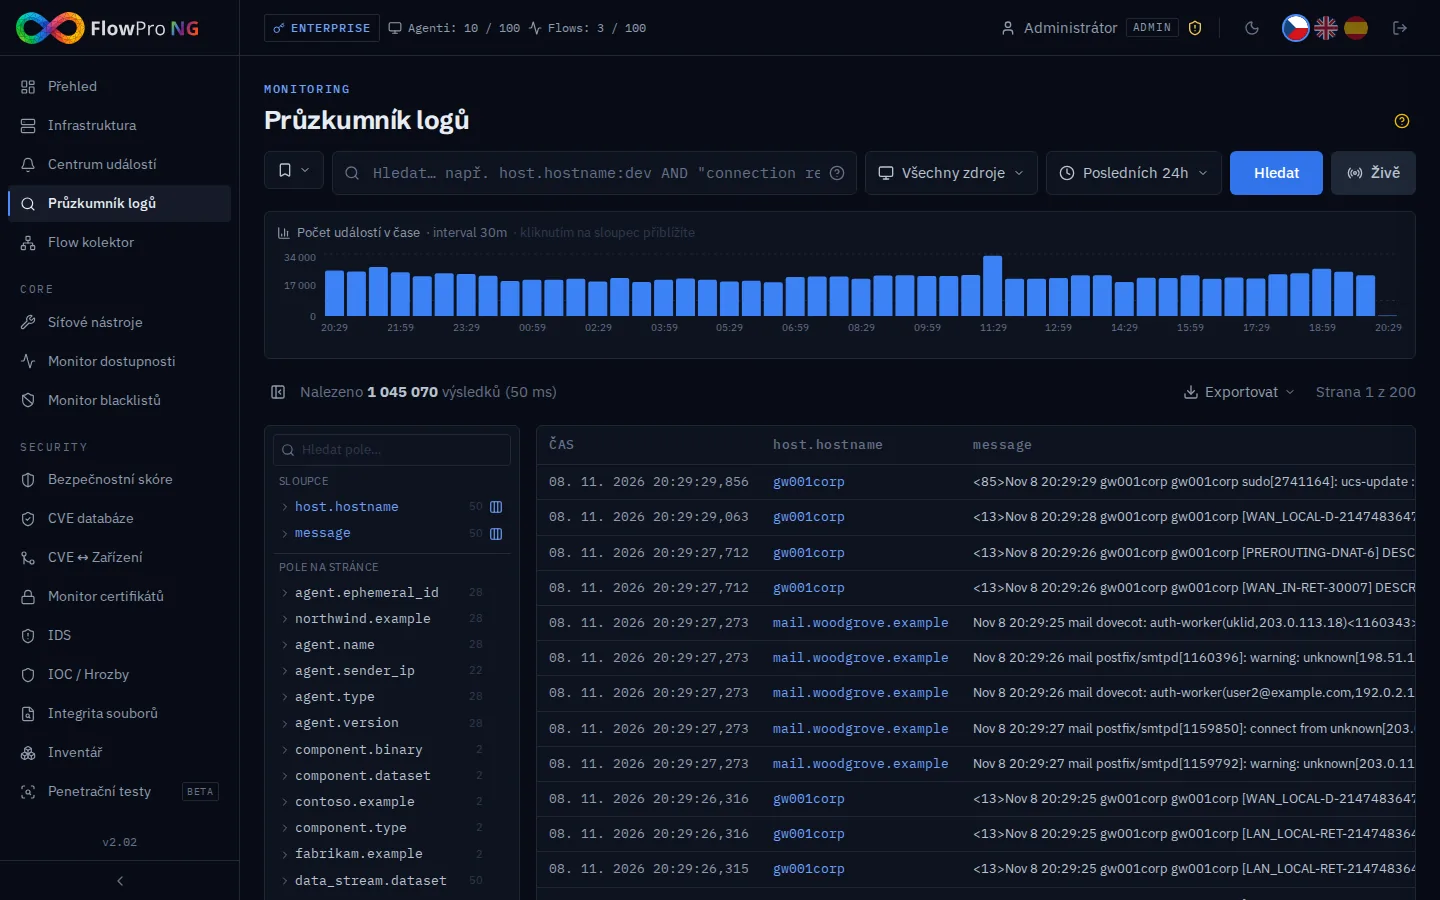
Když potřebujete zjistit, co se na serveru nebo routeru dělo, otevřete Průzkumník logů. Funguje podobně jako vyhledávač: zadáte dotaz (třeba název počítače a text zprávy), zvolíte časový rozsah a nad výsledky uvidíte graf počtu událostí v čase. Kliknutím na pole v levém panelu výsledky dál zúžíte. Nalezené záznamy jde exportovat a pro sledování v reálném čase je k dispozici živé zobrazení.
Analýza síťového provozu
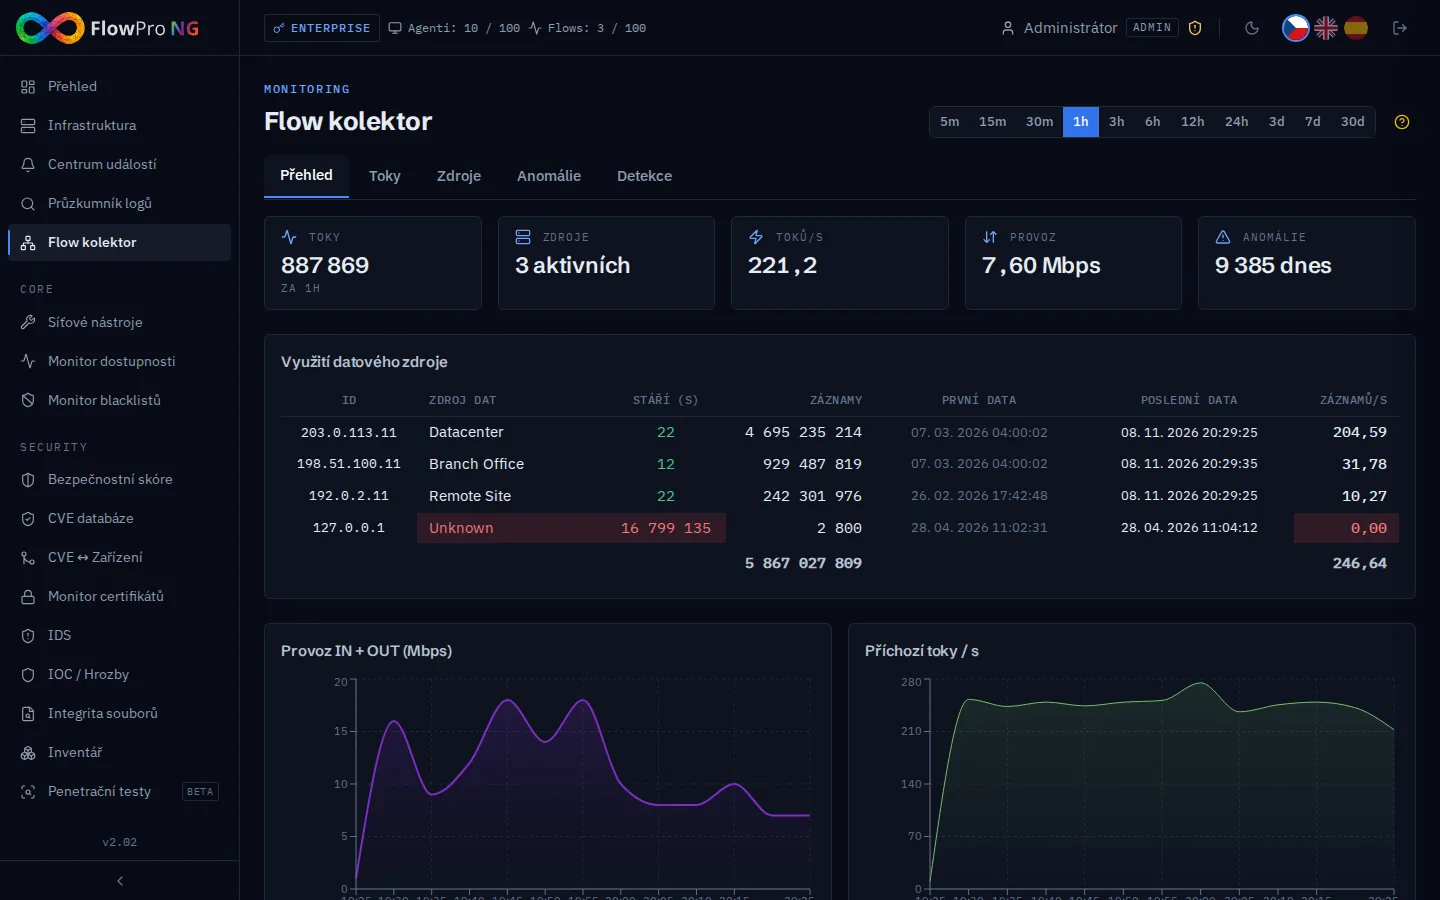
Data z NetFlow zpracovává Flow kolektor. Přehled ukazuje aktuální provoz v Mbps, počet toků za sekundu, využití jednotlivých zdrojů a grafy provozu v čase.
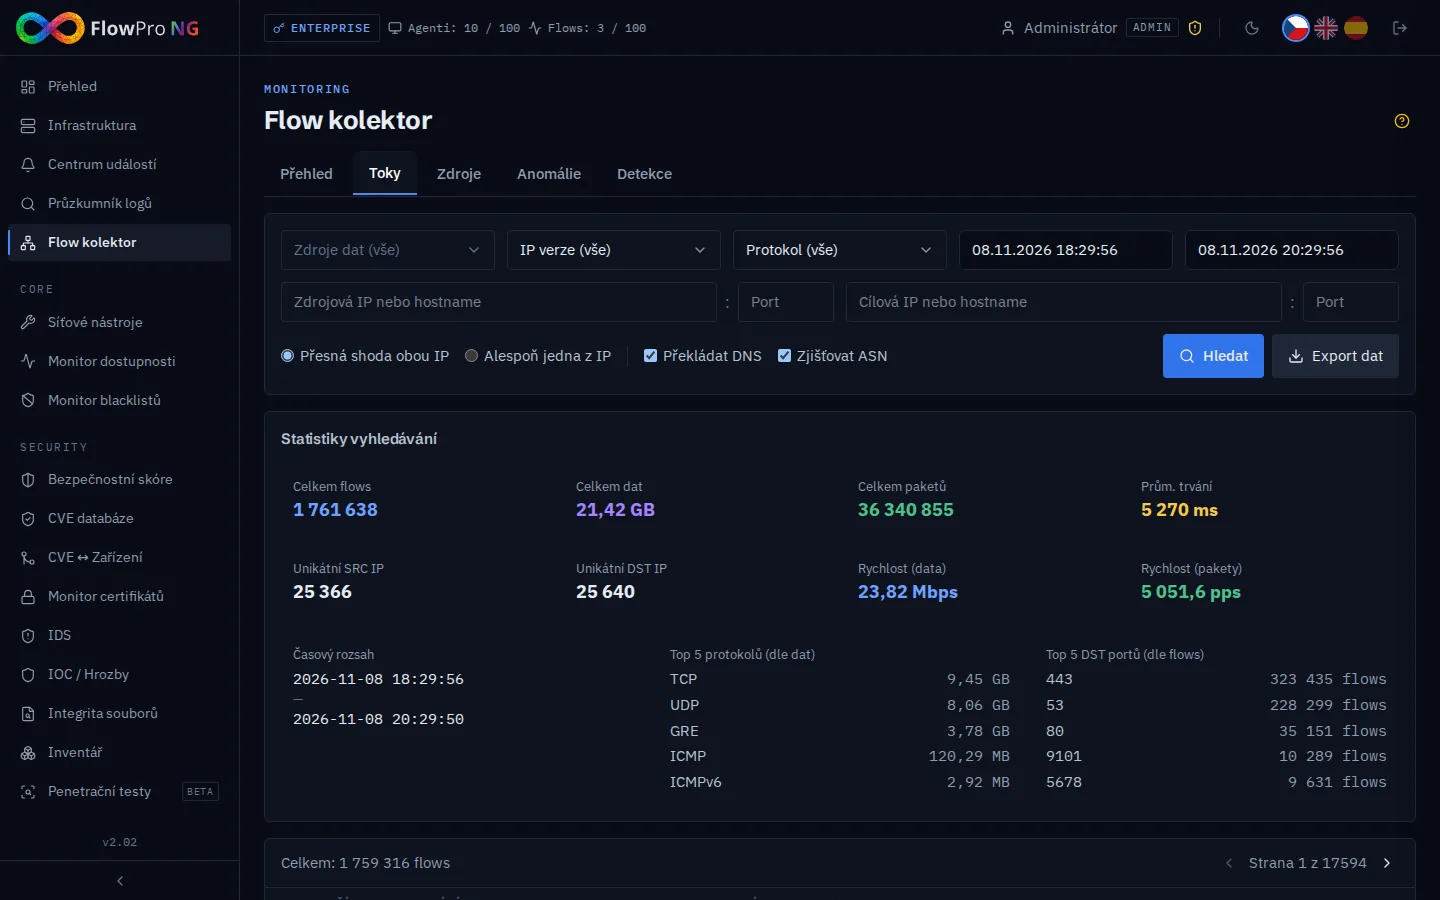
Na záložce Toky dohledáte konkrétní komunikaci, například všechna spojení jedné adresy za poslední hodinu, i s překladem názvů DNS, číslem autonomního systému a statistikou protokolů a portů.
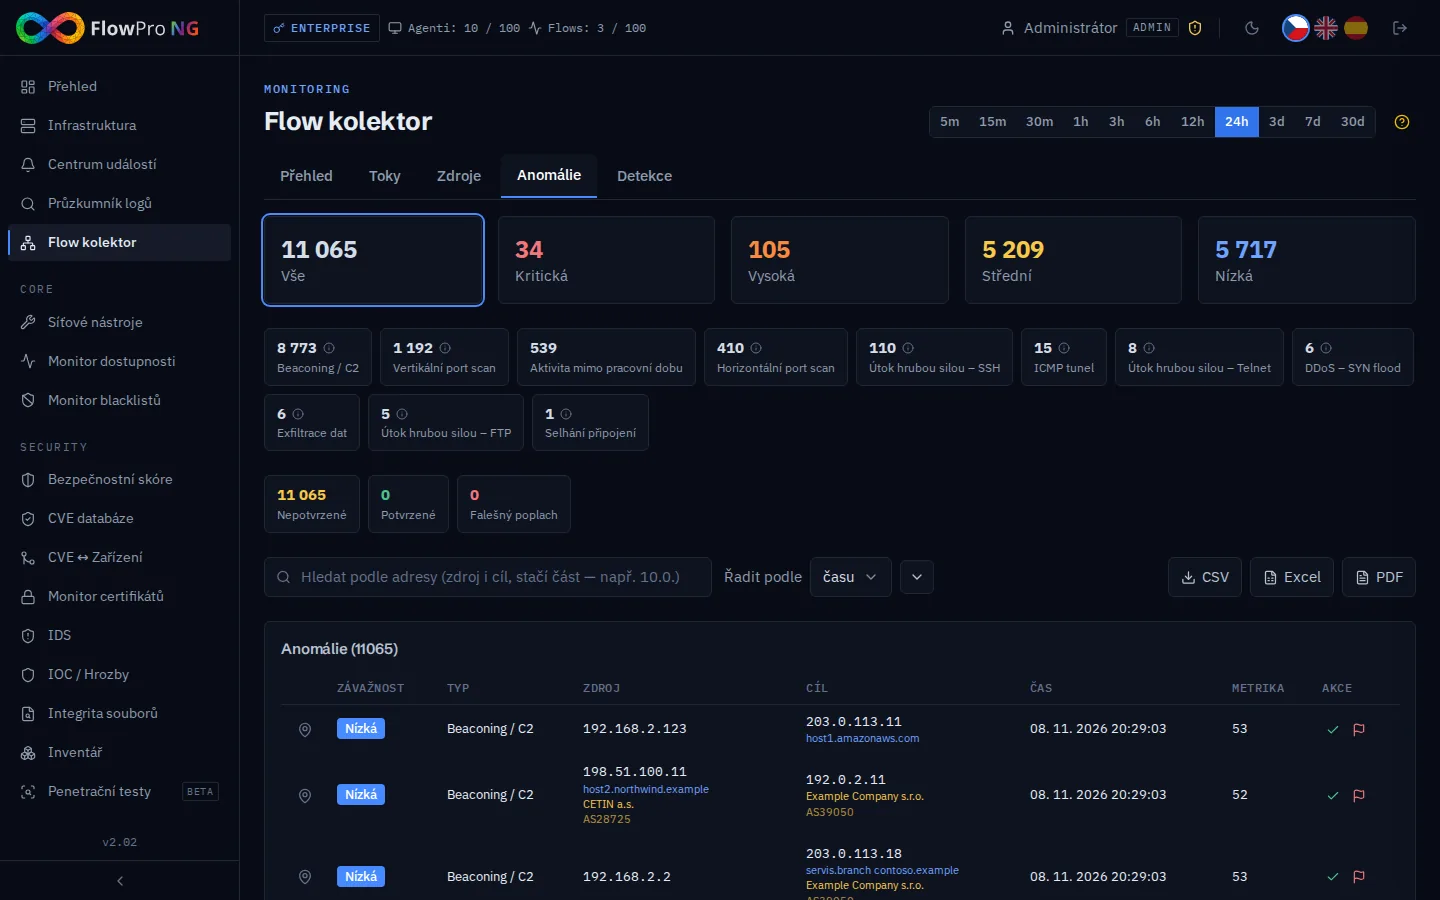
Na záložce Anomálie jsou výsledky automatické detekce, která každou minutu prochází nové toky a hledá přes patnáct typů podezřelého chování: skenování portů, útoky hrubou silou na SSH, RDP nebo Telnet, komunikaci s řídicím serverem (beaconing), tunelování přes DNS nebo ICMP, odliv dat, zahlcení typu SYN flood nebo aktivitu mimo pracovní dobu.
Více o této části je na stránkách Analýza NetFlow a Detekce síťových anomálií.
Detekce: jak se z dat stane upozornění
Samotné uložení dat nestačí, někdo je musí číst. To dělají detekční mechanismy, které běží na pozadí:
- Detekční pravidla nad logy. Hotové sady pro Linux, Windows, MikroTik, Ubiquiti a FortiGate zapnete po kategoriích podle toho, jaká data máte.
- Analýza síťových anomálií nad NetFlow, popsaná výše.
- IDS Suricata kontroluje síťový provoz podle tisíců signatur útoků (licence Security).
- Threat intelligence porovnává adresy a domény z vašeho provozu se seznamy známých škodlivých zdrojů.
- Další moduly hlásí vlastní nálezy: novou zranitelnost na zařízení, končící certifikát, nedostupnou službu, adresu na blacklistu, změnu důležitého souboru nebo útok na honeypot.
Centrum událostí: všechno na jednom místě
Upozornění ze všech zdrojů se schází v Centru událostí. Nahoře jsou počty podle závažnosti (kritická, vysoká, střední, nízká) a filtry podle stavu a zdroje. Každá událost má detail s popisem, dotčenými adresami a zařízeními a s odkazem na související logy. Události jde potvrdit, uzavřít, okomentovat, označit jako falešný poplach nebo zpracovat hromadně.
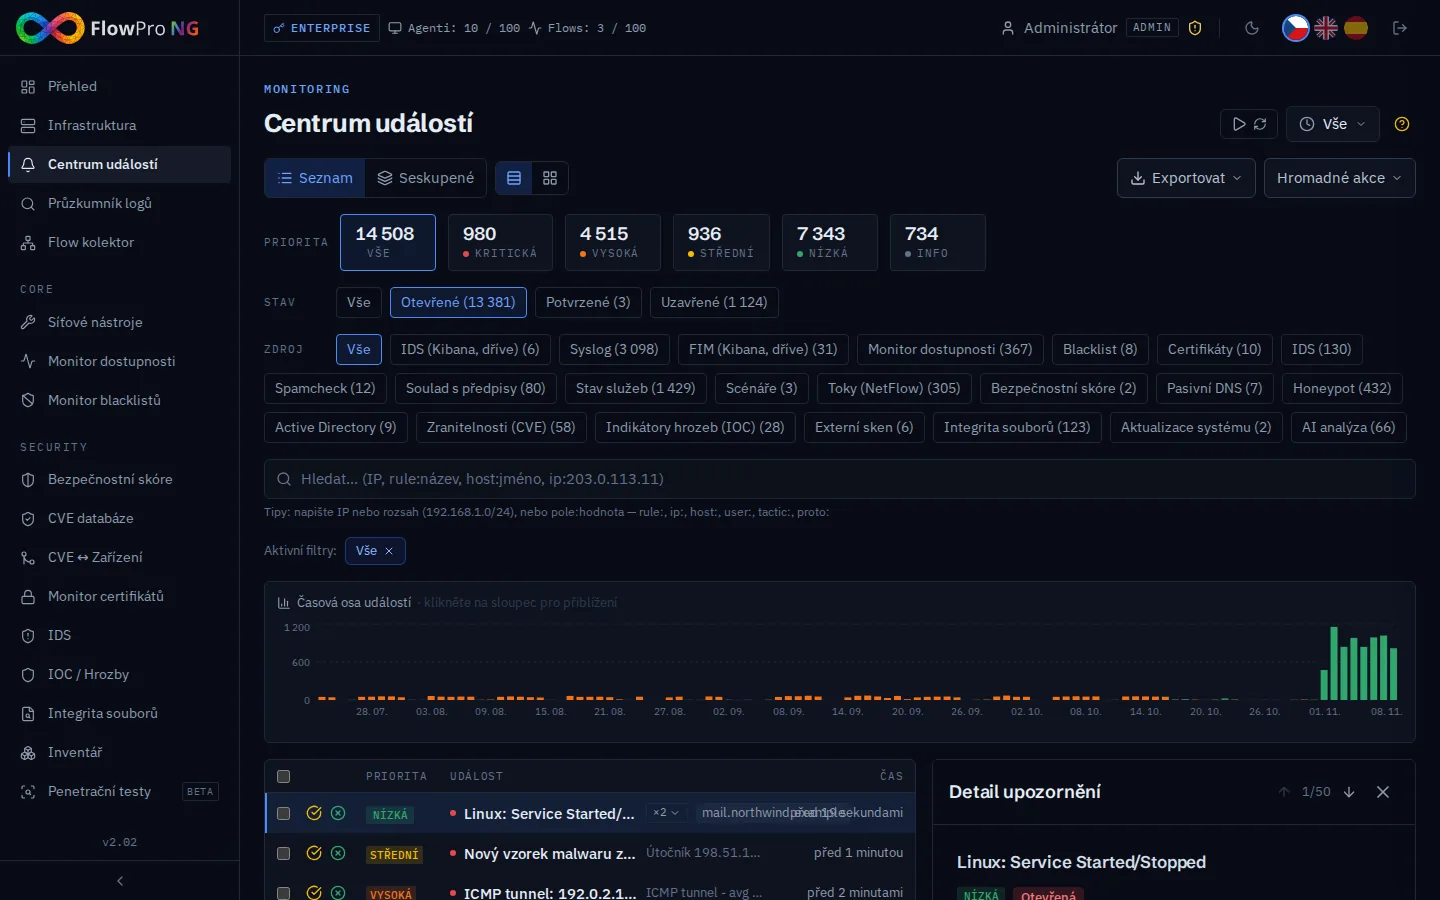
Díky jednomu seznamu nemusíte procházet deset různých obrazovek. Ráno stačí otevřít Centrum událostí, vyfiltrovat nová kritická a vysoká upozornění a postupně je vyřešit.
Upozornění a reakce
Nikdo nesedí u obrazovky nepřetržitě, proto FlowPro NG umí důležité události poslat dál. V Nastavení → Notifikace přidáte kanály: e-mail, Telegram, Slack, Microsoft Teams, ntfy nebo obecný webhook pro vlastní systém. Pravidla směrování pak určí, které události (podle zdroje a závažnosti) půjdou do kterého kanálu, zda okamžitě nebo jako denní souhrn a jestli platí tiché hodiny. Stejná zpráva se do stejného kanálu nepošle znovu dřív než za 30 minut.
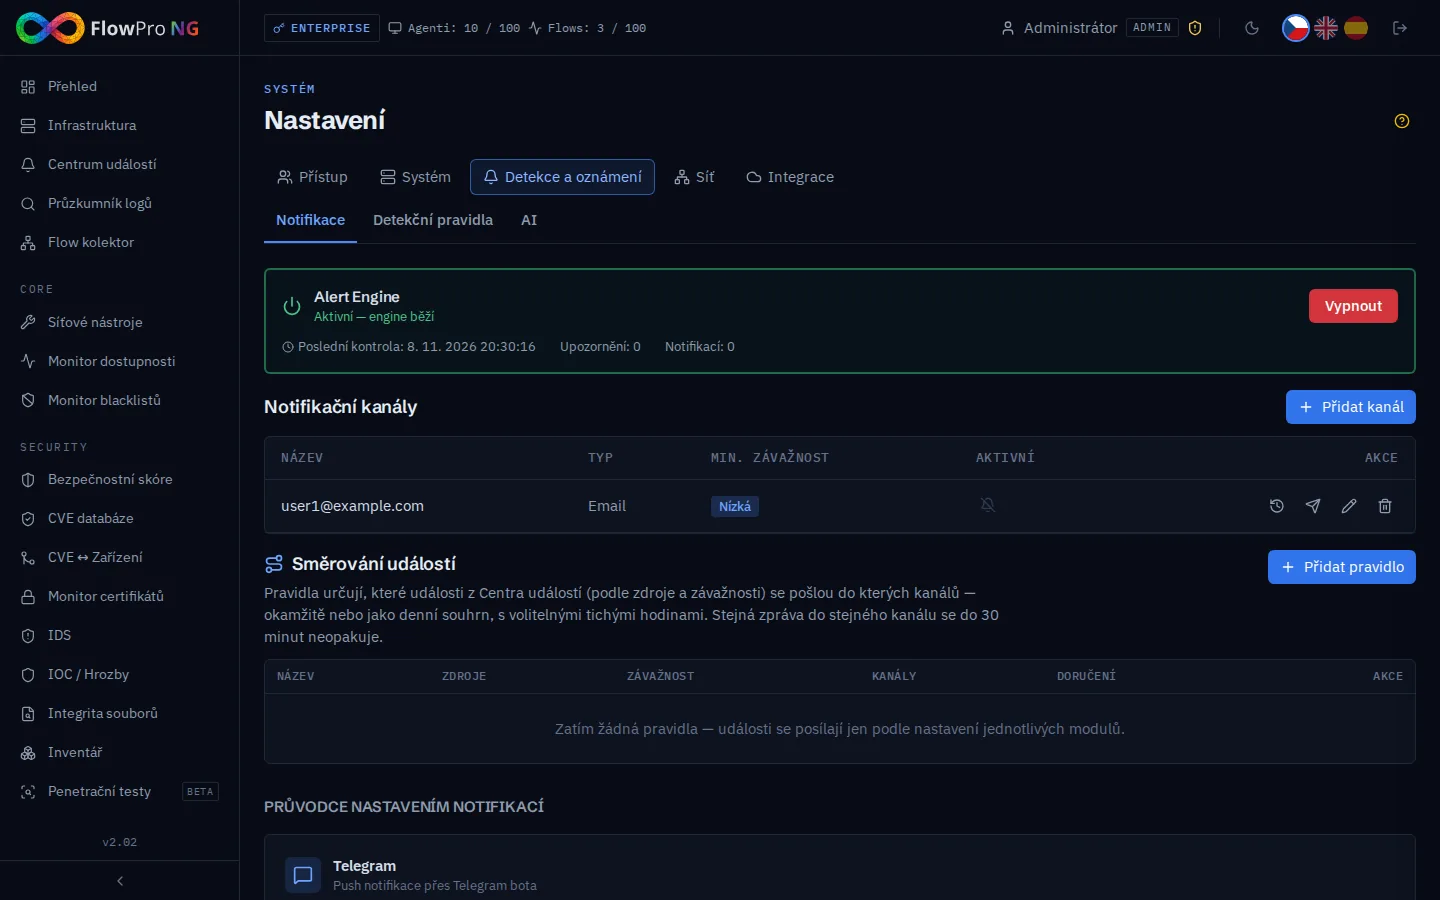
V licenci Enterprise jdou na události navázat scénáře: automatické akce, které například na zvolenou dobu zablokují útočící adresu na routeru MikroTik, pošlou notifikaci nebo zavolají webhook vašeho systému pro správu požadavků. Každý scénář lze nejdřív vyzkoušet v testovacím režimu.
Co přidávají vyšší licence
Základ popsaný v tomto článku, tedy sběr logů, Průzkumník logů, Centrum událostí, Infrastruktura a Flow kolektor, je součástí všech licencí včetně bezplatné. Vyšší licence přidávají další moduly a kapacitu:
| Licence | Co přidává | Agenti | Zdroje NetFlow | Retence |
|---|---|---|---|---|
| Free | základ: logy, události, zařízení, NetFlow | 5 | 1 | 30 dní |
| Core | síťové nástroje, monitor dostupnosti, monitor blacklistů | 50 | 3 | 6 měsíců |
| Security | IDS, CVE a zranitelnosti, certifikáty, threat intelligence, integrita souborů, bezpečnostní skóre | 200 | 10 | 1 rok |
| Enterprise | MITRE ATT&CK, honeypot, pasivní DNS, scénáře, Active Directory | bez omezení | bez omezení | bez omezení |
Podrobné srovnání je v ceníku a na stránce Moduly.
Jak začít
- Připravte server s Ubuntu 26.04 LTS nebo 24.04 LTS (stačí virtuální stroj).
- Nainstalujte FlowPro NG a zapněte 14denní zkušební verzi.
- Připojte první zdroje: agenta na jeden server, syslog z hlavního routeru a NetFlow.
- Nastavte alespoň jeden notifikační kanál, ať vám nic důležitého neuteče.
- Po pár dnech projděte Centrum událostí a bezpečnostní skóre a podle doporučení zapněte další moduly.
Pokud si chcete systém nejdřív jen prohlédnout, vyzkoušejte online demo s ukázkovými daty. V dalších článcích se podíváme podrobně na jednotlivé moduly: detekci průniků, správu zranitelností a přípravu na audit NIS2.
- SIEM
- NetFlow
- Elastic Agent
- Syslog
- Suricata