Obsah
Logy řeknou, co se stalo na konkrétním zařízení. Kdo s kým v síti komunikoval, kolik dat přenesl a kdy, se z nich ale nedozvíte. Na to slouží NetFlow: router nebo jiné zařízení shrnuje provoz do takzvaných toků a posílá je na kolektor. FlowPro NG z nich počítá statistiky provozu, hledá anomálie a umožní dohledat konkrétní spojení i po týdnech.
Tento návod ukazuje, jak toky posílat ze tří nejčastějších zdrojů: z routeru MikroTik, z linuxového serveru nebo routeru a ze switche. Na konci najdete, jak ověřit, že data dorazila, a co s nimi FlowPro NG dělá dál.
Jak sběr toků funguje
Tok je souhrn paketů se stejnou zdrojovou a cílovou adresou, porty a protokolem. Zařízení, kterému se v této roli říká exportér, si toky průběžně počítá a hotové záznamy posílá po UDP na server FlowPro NG. Záznam obsahuje adresy, porty, protokol, počet bajtů a paketů, čas začátku a konce, TCP příznaky a vstupní a výstupní rozhraní. Pokud to exportér umí, posílá i MAC adresy a adresy po překladu NAT.
Obsah komunikace se nepřenáší. NetFlow proto funguje i pro šifrovaný provoz a objem dat je zlomkem samotného provozu.
FlowPro NG přijímá NetFlow v5, v9 a IPFIX na UDP portu 12051. Každá adresa, ze které toky přicházejí, je jeden zdroj. Nový zdroj se objeví sám, nic se nemusí předem registrovat.
Než začnete
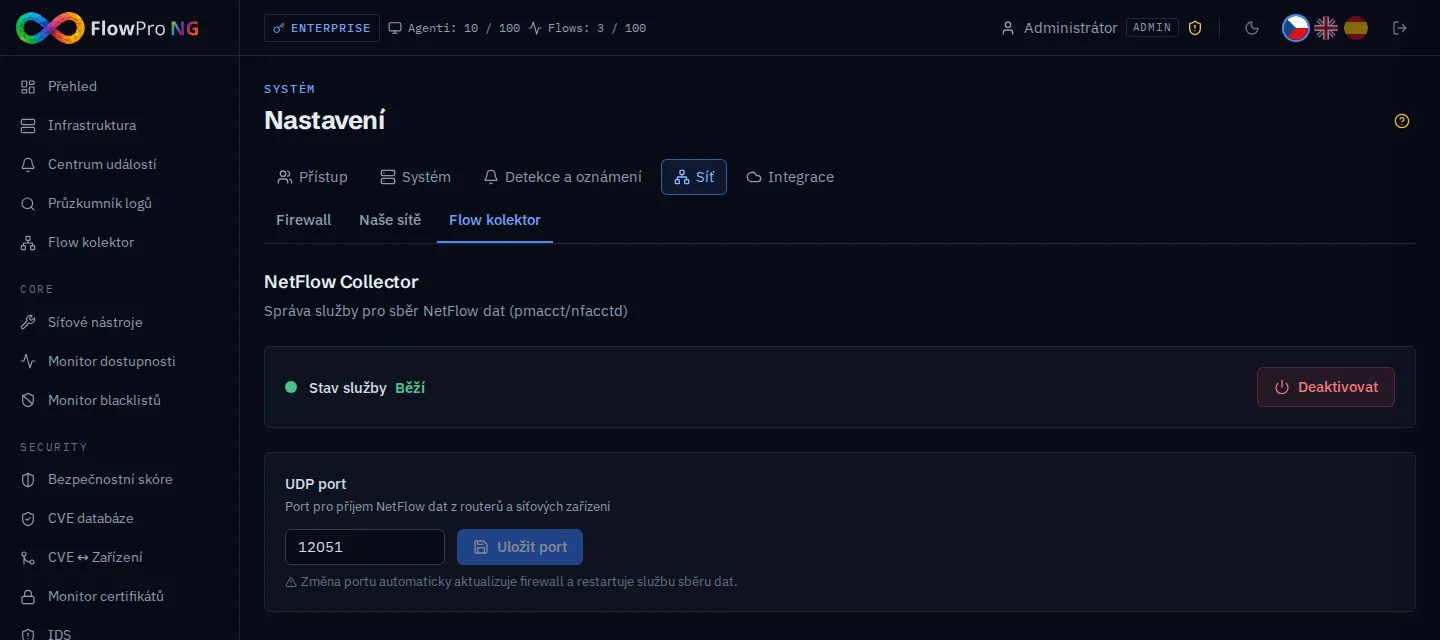
Port a stav kolektoru. Port a stav služby najdete v Nastavení → Síť → Flow kolektor. Výchozí port je 12051. Když ho změníte, FlowPro NG sám upraví firewall serveru a restartuje službu sběru.
Cesta v síti. Firewall mezi exportérem a serverem musí propustit UDP na port 12051 směrem k serveru. NetFlow se posílá nešifrovaně, takže ho veďte vnitřní sítí nebo přes VPN, ne přes veřejný internet.
Verze. Pokud zařízení umí v9 nebo IPFIX, nepoužívejte v5. Starší verze nepřenáší IPv6, VLAN ani MAC adresy.
Aktivní timeout. Dlouhé spojení, třeba stahování nebo videohovor, se exportuje průběžně po uplynutí aktivního timeoutu. Doporučujeme 1 minutu, jinak se provoz v grafech objeví se zpožděním a najednou.
Licence. Počet zdrojů toků závisí na licenci: 1 ve verzi zdarma, 3 v Core, 10 v Security a neomezeně v Enterprise. Za zdroj se počítá každá adresa exportéru.
V příkladech níže je adresa serveru FlowPro NG 192.0.2.10. Nahraďte ji svou.
MikroTik (RouterOS)
Routery MikroTik mají export toků vestavěný pod názvem Traffic Flow. Ve WinBoxu ho najdete v IP → Traffic Flow. Z terminálu ho zapnete dvěma příkazy, které fungují v RouterOS v6 i v7:
/ip traffic-flow set enabled=yes interfaces=all active-flow-timeout=1m inactive-flow-timeout=15s
/ip traffic-flow target add dst-address=192.0.2.10 port=12051 version=9
Pro IPFIX místo NetFlow v9 použijte version=ipfix. Nastavení zkontrolujete takto:
/ip traffic-flow print
/ip traffic-flow target print
Výchozí aktivní timeout je na MikroTiku 30 minut, proto ho první příkaz zkracuje na 1 minutu. Router posílá toky z adresy rozhraní, přes které vede cesta k serveru, a pod touto adresou se pak zobrazí jako zdroj.
Linux (softflowd)
Linux nemá export toků vestavěný. Postará se o něj malý démon softflowd, který sleduje provoz na zvoleném rozhraní a posílá z něj NetFlow. Hodí se ve třech situacích:
- linuxový router nebo firewall vidí veškerý provoz do internetu a z něj,
- samostatný server vidí jen svou vlastní komunikaci, což stačí například pro webový nebo poštovní server,
- sondu na zrcadleném portu switche popisuje následující část.
Na Ubuntu a Debianu softflowd nainstalujete z běžného repozitáře:
sudo apt install softflowdNastavení je v souboru /etc/softflowd/default.conf:
interface='eth0'
options='-n 192.0.2.10:12051 -v 9 -t maxlife=60'
interface je rozhraní, které chcete sledovat. Seznam rozhraní vypíše ip link. -n určuje adresu a port kolektoru, -v 9 zvolí NetFlow v9 (-v 10 je IPFIX) a -t maxlife=60 nastaví aktivní timeout na 60 sekund. Na routeru vyberte jedno rozhraní, například to do internetu. Při sledování všech rozhraní by se směrovaný tok započítal dvakrát.
Pak službu zapněte a ověřte, že posílá data:
sudo systemctl enable --now softflowd@default
sudo softflowctl -c /run/softflowd/default.ctl statisticsSwitche
U switche jsou dvě cesty podle toho, co umí.
Switch exportuje toky sám
Spravované L3 switche vyšší třídy umí NetFlow nebo IPFIX přímo, například Cisco Catalyst s Flexible NetFlow. Konfigurace se liší podle výrobce, ale nastavuje se vždy totéž: cílová adresa serveru FlowPro NG, port 12051, verze 9 nebo IPFIX a aktivní timeout kolem 60 sekund. Postup najdete v dokumentaci switche pod heslem NetFlow, IPFIX nebo Flow export.
Zrcadlení portu a Linux se softflowd
Většina switchů NetFlow neumí, ale umí zrcadlení portu (port mirroring, SPAN). Switch posílá kopii veškerého provozu ze zvoleného portu na jiný port. Tam připojíte linuxový počítač se softflowd, který z kopie vytváří toky. Postup funguje s každým spravovaným switchem a dá vám přehled i o provozu uvnitř sítě.
Zrcadlit se obvykle vyplatí uplink, tedy port vedoucí k routeru, nebo port s důležitými servery. Příklad pro Cisco IOS, kde se zrcadlí port 1 na port 24:
monitor session 1 source interface GigabitEthernet1/0/1 both
monitor session 1 destination interface GigabitEthernet1/0/24
A totéž pro MikroTik řady CRS3xx:
/interface ethernet switch set switch1 mirror-source=ether1 mirror-target=ether24Na linuxovém počítači připojte zrcadlený port k samostatné síťové kartě. Karta nepotřebuje IP adresu, musí být jen zapnutá (sudo ip link set eth1 up). V /etc/softflowd/default.conf pak nastavte interface='eth1' a zbytek je stejný jako v předchozí části. Toky jdou do FlowPro NG druhou síťovou kartou, kterou je počítač připojen do sítě normálně.
Switch, který posílá jen sFlow, připojte stejným způsobem přes zrcadlení portu. Kolektor FlowPro NG přijímá NetFlow a IPFIX.
Ověření, že data přicházejí
Do minuty po nastavení exportéru se jeho adresa objeví ve Flow kolektoru na záložce Zdroje. Uvidíte, kdy zdroj poslal data poprvé a naposledy, kolik záznamů dorazilo a kolik jich přichází za sekundu. Pruh nahoře ukazuje počet zdrojů proti limitu licence. Tužkou zdroj pojmenujete, takže místo adresy uvidíte všude třeba „Hlavní router“.
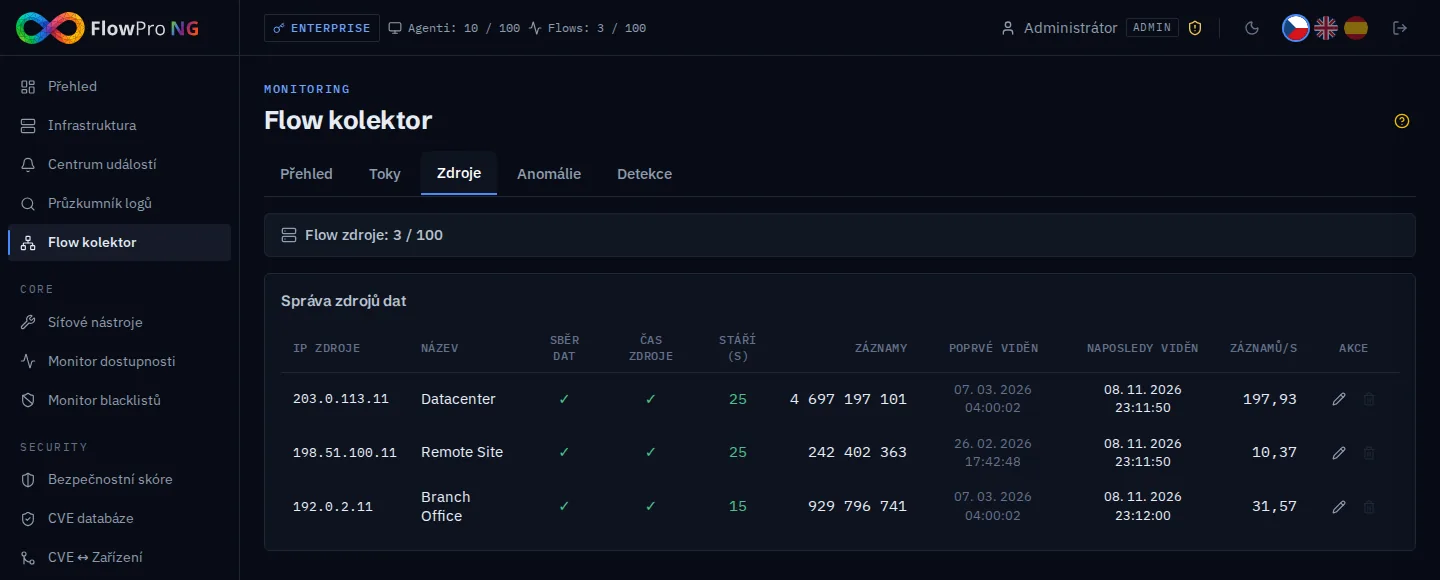
Pokud se zdroj neobjeví, projděte tyto body:
- Ve Nastavení → Síť → Flow kolektor musí být stav služby „Běží“.
- Na serveru ověřte, že pakety vůbec dorazí:
sudo tcpdump -ni any udp port 12051 -c 10. Když nic nepřijde, problém je v síti nebo na exportéru, typicky ve firewallu po cestě nebo ve špatné cílové adrese. - Pakety přicházejí, ale zdroj chybí? Zkontrolujte na exportéru verzi (v5, v9 nebo IPFIX) a limit zdrojů v licenci. Zdroj nad limitem je na záložce Zdroje označený jako blokovaný.
Jakmile data tečou, Přehled Flow kolektoru ukazuje aktuální provoz, toky a pakety za sekundu, rozpad podle protokolů, mapu zemí a nejaktivnější adresy. Kliknutím na zdroj zobrazíte přehled jen pro něj.
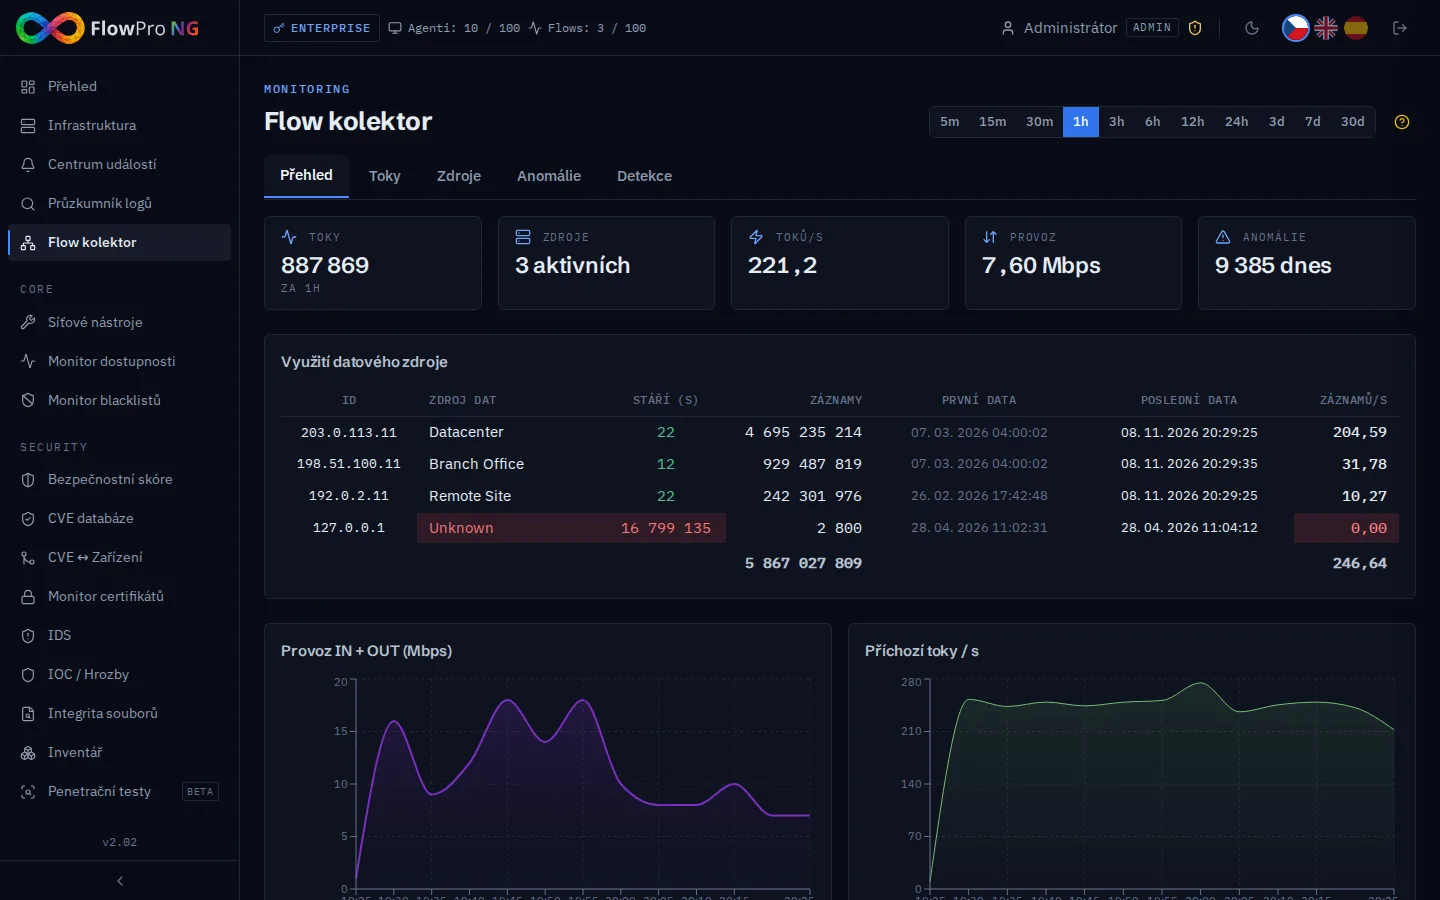
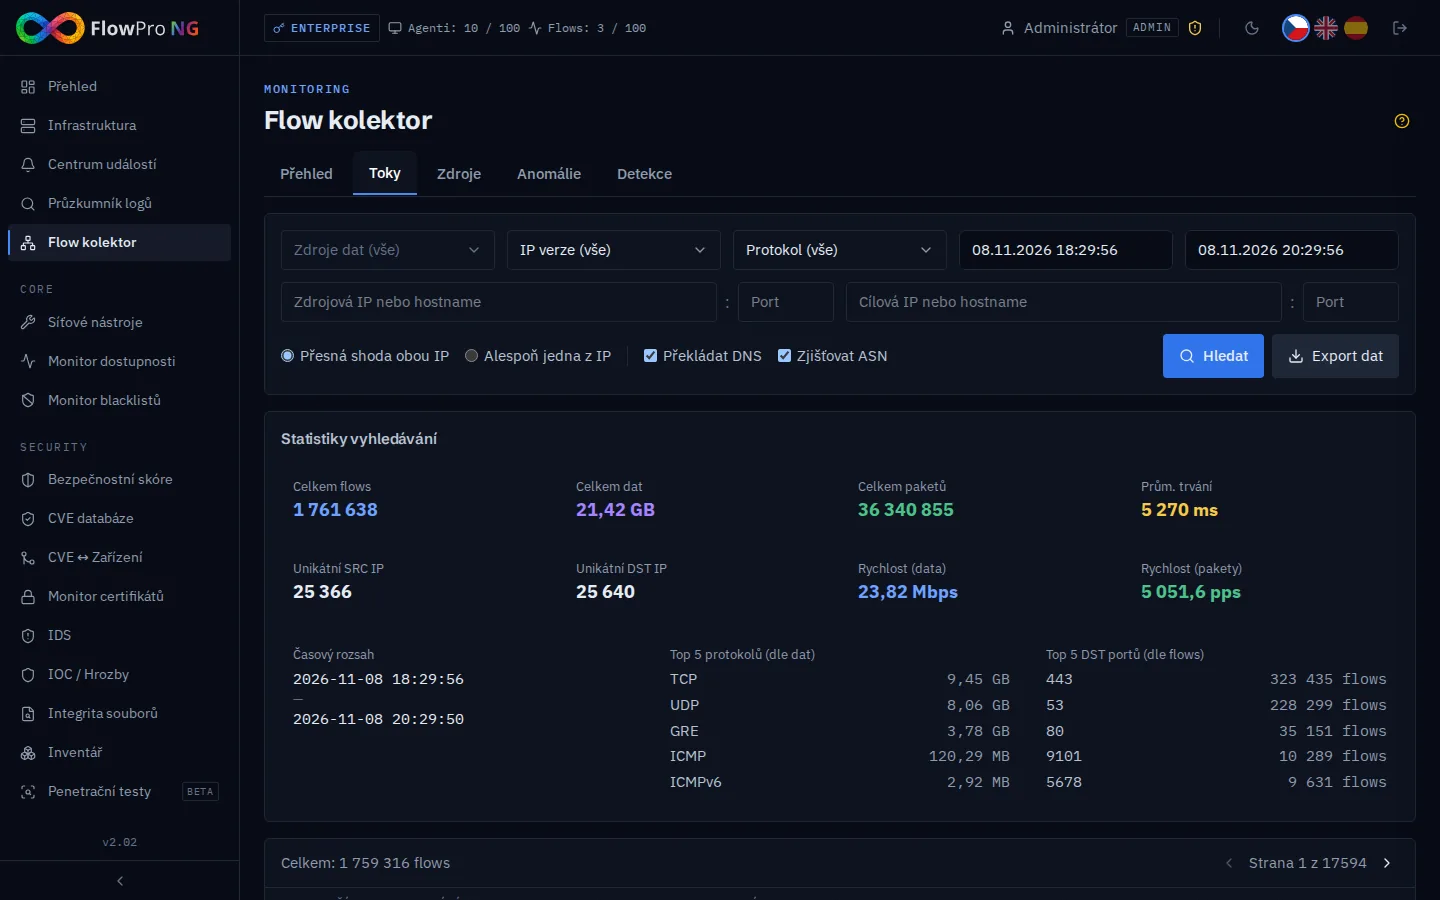
Na záložce Toky dohledáte konkrétní komunikaci podle adresy, rozsahu CIDR, portu, protokolu nebo zdroje. Výsledky můžete exportovat do CSV, Excelu nebo PDF.
Co FlowPro NG s toky dělá dál
Každou minutu prochází nové toky 17 detekcí anomálií: skenování portů, útoky hrubou silou na SSH, RDP nebo FTP, beaconing a komunikace s řídicím serverem, tunelování přes DNS nebo ICMP, únik dat, záplavové útoky nebo provoz mimo pracovní dobu. Na záložce Detekce můžete každou detekci vypnout, upravit její prahy pro střední, vysokou a kritickou závažnost a podívat se, kolik nálezů za poslední týden vytvořila.
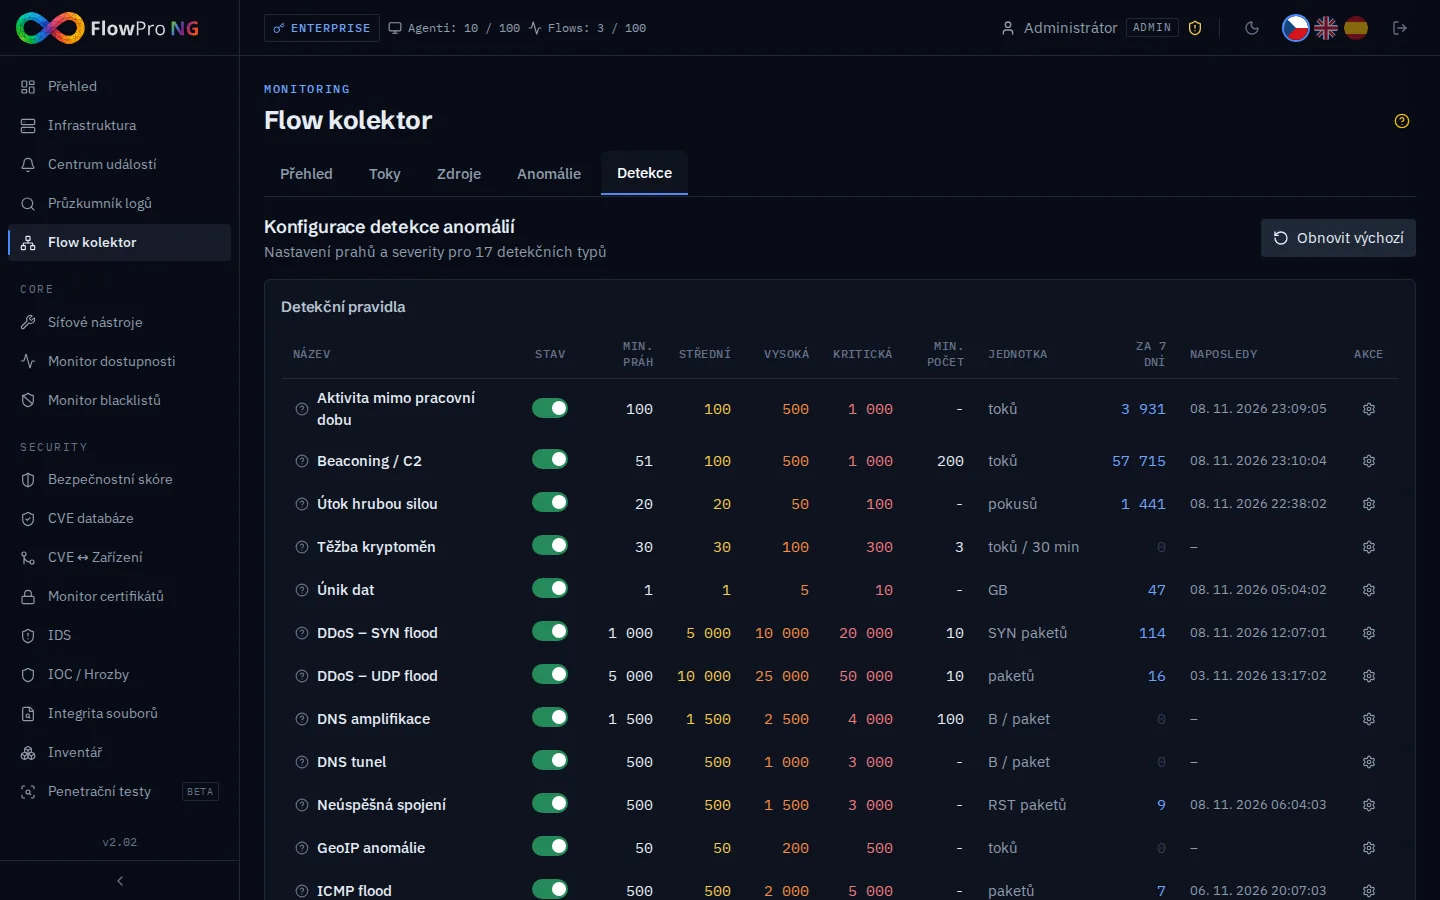
Na stejné záložce zadáte vyloučené adresy, například NAT bránu nebo vlastní DNS resolver, které by jinak vytvářely falešné poplachy. Anomálie od vysoké závažnosti se zakládají jako události v Centru událostí a odtud jdou do nastavených notifikací.
Jak dlouho se toky uchovávají, nastavíte v Nastavení → Databáze → Retence dat. Horní hranici dává licence: 30 dní ve verzi zdarma, 6 měsíců v Core, rok v Security a neomezeně v Enterprise.
Víc o tom, k čemu se toky hodí, najdete na stránkách Analýza NetFlow a Detekce síťových anomálií. Celkový princip FlowPro NG popisuje článek Jak funguje FlowPro NG. Sběr toků funguje i ve verzi zdarma, takže si ho můžete vyzkoušet hned. Postup je na stránce Vyzkoušet zdarma.
- NetFlow
- IPFIX
- MikroTik
- Linux
- softflowd