24
IDS (Suricata)
IDS (Intrusion Detection System) — přehled
Modul IDS využívá Suricata — open-source síťový systém detekce průniků (NIDS). Analyzuje síťový provoz v reálném čase a detekuje pokusy o průnik, malware, exploit pokusy a anomálie v protokolech.
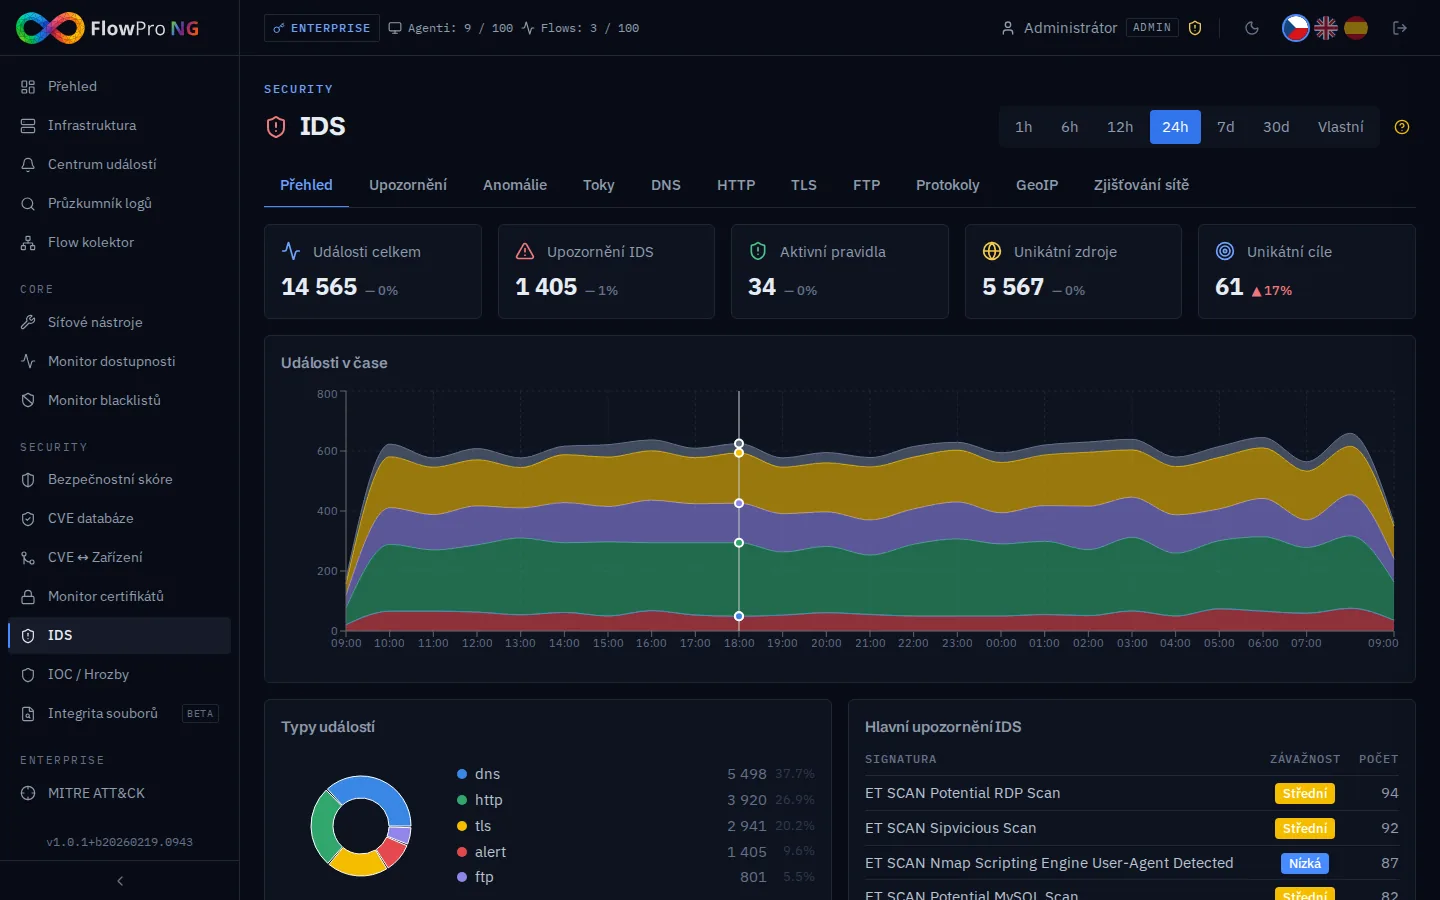
Souhrnný přehled
Horní část stránky zobrazuje statistické karty s trendy oproti předchozímu období:
- •Celkový počet upozornění — kolik IDS pravidel se spustilo
- •Unikátní signatury — počet různých typů detekovaných hrozeb
- •Unikátní zdrojové IP — z kolika různých adres přicházejí podezřelé aktivity
- •Kritická upozornění — počet upozornění s nejvyšší závažností
Statistiky trendů
Každá statistická karta zobrazuje trend oproti předchozímu srovnatelnému období. Systém automaticky porovnává aktuální období s předchozím:
| Aktuální rozsah | Srovnávací období |
|---|---|
| 1 hodina | Předchozí 1 hodina |
| 6 hodin | Předchozích 6 hodin |
| 24 hodin | Předchozích 24 hodin |
| 7 dní | Předchozích 7 dní |
| 30 dní | Předchozích 30 dní |
Odvození závažnosti
Suricata EVE JSON formát neobsahuje severity pole. FlowPro NG odvozuje závažnost automaticky z kategorie upozornění:
| Severity | Kategorie (příklady) |
|---|---|
| Critical | Attempted Admin Privilege Gain, Successful Admin Privilege Gain |
| High | A Network Trojan was Detected, Malware Command and Control Activity |
| Medium | Potentially Bad Traffic, Attempted Information Leak |
| Low | Not Suspicious Traffic, Generic Protocol Command Decode |
Časová osa a hlavní upozornění
Časová osa
Sloupcový graf zobrazuje distribuci IDS upozornění v čase. Barevné rozlišení odpovídá závažnosti (kritická, vysoká, střední, nízká).
Hlavní upozornění
Tabulka nejčastějších IDS signatur seřazená podle počtu výskytů. Zobrazuje název pravidla, kategorii, závažnost a počet. Kliknutím na signaturu se zobrazí filtrovaný seznam upozornění.
Vyhledávání a filtrování
IDS upozornění lze vyhledávat a filtrovat podle:
- •Text — hledání v popisech signatur a kategorií
- •IP adresa — přesná shoda nebo CIDR rozsah (např. 192.168.1.0/24)
- •Závažnost — filtr podle závažnosti
- •Časový rozsah — období (1h, 6h, 24h, 7d, 30d)
Detailní pohledy (Drilldown)
IDS modul nabízí tři specializované drilldown pohledy pro hlubší analýzu. Kliknutím na řádek v příslušné tabulce se otevře detail:
DNS detail
Kliknutím na DNS doménu v tabulce se otevře detail s:
- •Timeline dotazů na doménu — graf frekvence DNS dotazů v čase
- •Breakdown typů dotazů — A, AAAA, MX, TXT, CNAME, atd.
- •Zdrojové IP — kdo se na doménu dotazoval
- •Raw události — tabulka surových DNS událostí
HTTP detail
Analýza HTTP provozu na konkrétní hostname:
- •Timeline požadavků — objem HTTP provozu v čase
- •Top URL cesty — nejčastější přistupované cesty
- •HTTP metody — rozložení GET/POST/PUT/DELETE
- •Status kódy — úspěšné vs. chybové odpovědi
TLS detail
Analýza TLS/SSL provozu podle SNI (Server Name Indication):
- •Timeline připojení — objem TLS handshakes v čase
- •Verze TLS — rozložení TLS 1.2 vs. 1.3
- •Cipher suites — používané šifrovací sady
- •Zdrojové IP — kdo se připojoval
Geografická vizualizace
Mapa zobrazuje geografické umístění zdrojových IP adres IDS upozornění. Velikost bodu odpovídá počtu upozornění z dané lokality. Najetím na bod zobrazíte detaily — IP adresy, počty a typy upozornění.
Export
IDS data lze exportovat ve třech formátech:
| Formát | Popis | Max. záznamů |
|---|---|---|
| CSV | Tabulkový formát pro Excel | 10 000 |
| JSON | Strojově čitelný formát | 10 000 |
| Formátovaná zpráva pro management | 10 000 |
Export využívá search_after paginaci pro spolehlivé procházení velkých objemů dat.