DokumentaceNasazení
06
Suricata IDS instalace
Suricata IDS
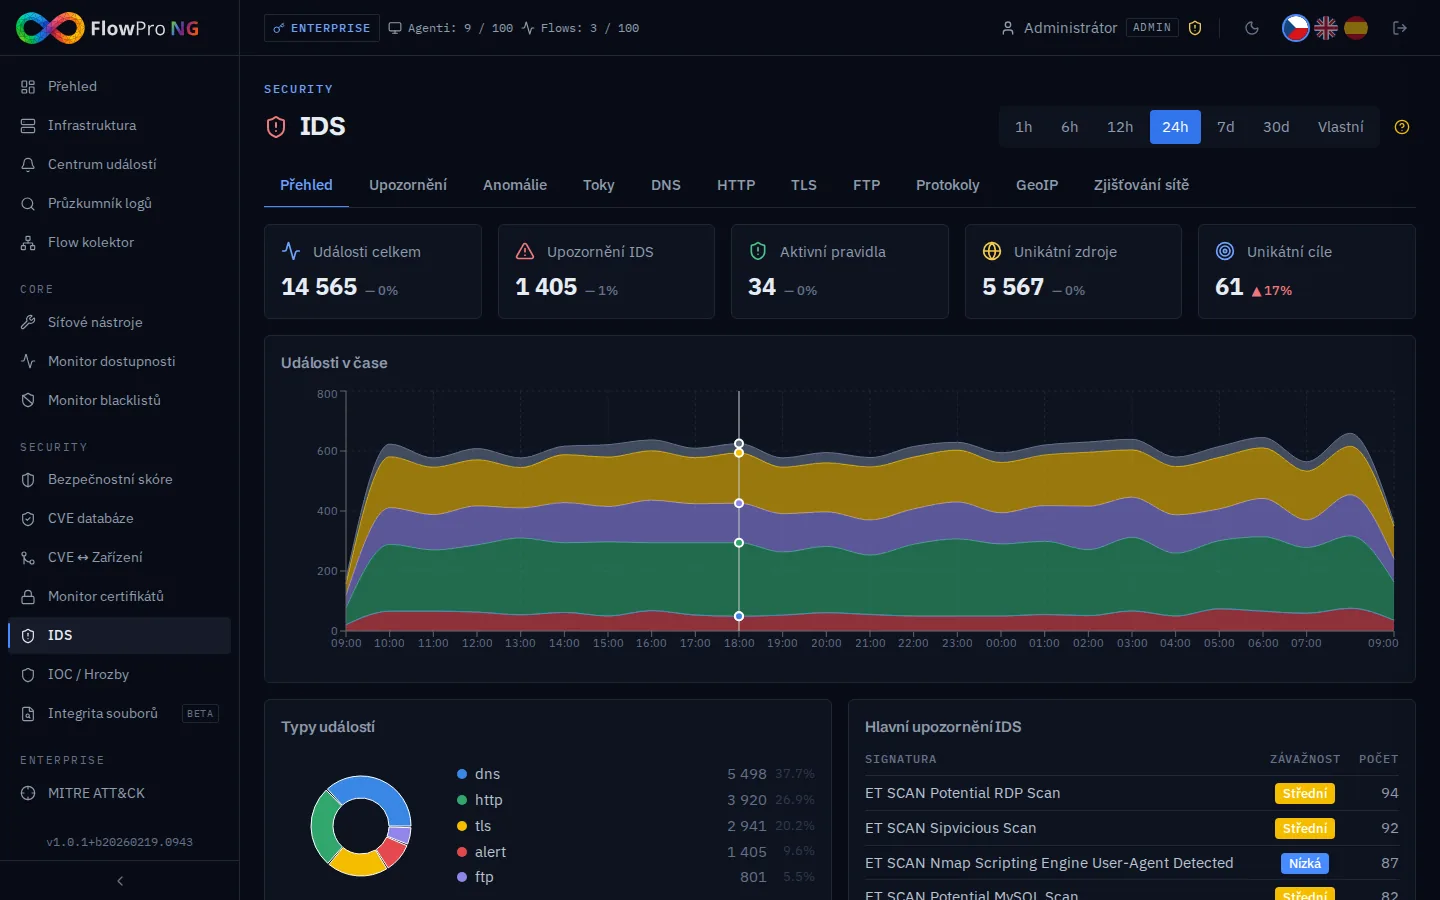
Nasaďte Suricata IDS na gateway server. Suricata pasivně monitoruje síťový provoz (AF_PACKET) a generuje události (upozornění, DNS, TLS, HTTP, flows) do EVE JSON, odkud je Elastic Agent odesílá do Elasticsearch a zobrazuje v modulu IDS.
1
Předpoklady
OS: Ubuntu 22.04+ • Přístup: root
Na gateway musí být nainstalovaný Elastic Agent s politikou linux-web (obsahuje integraci Suricata). Viz kapitola Instalace agentů → Linux.
2
Instalace skriptem
Skript nainstaluje Suricata, nakonfiguruje rozhraní, HOME_NET, community-id a stáhne pravidla (ET Open, ~48k signatur).
bash
curl -sL -O https://repo.net-service.io/flowpro/install-suricata.sh
chmod +x install-suricata.sh
sudo ./install-suricata.sh --interface eth0
Vlastní HOME_NET:
bash
sudo ./install-suricata.sh \
  --interface eth0 \
  --home-net "10.0.0.0/8,172.16.0.0/12,192.168.0.0/16"
Parametry: --interface (WAN rozhraní), --home-net (CIDR bloky oddělené čárkou), --help
3
Ověření
bash
sudo systemctl status suricata
tail -20 /var/log/suricata/suricata.log | grep "signatures processed"
tail -1 /var/log/suricata/eve.json | python3 -m json.tool
sudo elastic-agent status
Po restartu ověřte, že log ukazuje "XX signatures processed" s nenulovým počtem (~49k s ET Open pravidly). Pokud 0 signatures — pravidla se nenačetla. Zkontrolujte, zda default-rule-path v suricata.yaml odpovídá cestě, kam suricata-update ukládá pravidla (/var/lib/suricata/rules/). Viz Řešení problémů níže.
Data se v modulu IDS a v Log Exploreru objeví do 1–2 minut. Typ stats se generuje okamžitě, ostatní až při odpovídajícím provozu.