34
Nastavení
Nastavení — přehled
Stránka Nastavení obsahuje 11 záložek pro kompletní konfiguraci systému. Většina nastavení vyžaduje roli administrátora.
| Záložka | Popis |
|---|---|
| Uživatelé | Správa účtů, rolí, 2FA |
| Notifikace | 5 typů kanálů + historie doručení |
| Databáze | PG / ES / CH info, retention, test připojení |
| Pravidla | Kibana Detection Engine — enable/disable, import/export |
| Firewall | UFW pravidla — přidání, odebrání, per-rule toggle |
| IP Rozsahy | Interní IP rozsahy (CIDR) pro klasifikaci provozu |
| API služby | HIBP, VirusTotal, OTX — klíče a health check |
| Flow Collector | Port nfacctd, start/stop služby, UFW pravidla |
| Honeypot | T-Pot agenti, URL, API klíč, health, statistiky |
| AI | Režim (lokální/cloud), model, auto-trigger, rate limity |
| Licence | Tier info, trial badge, agent usage, aktivace/deaktivace |
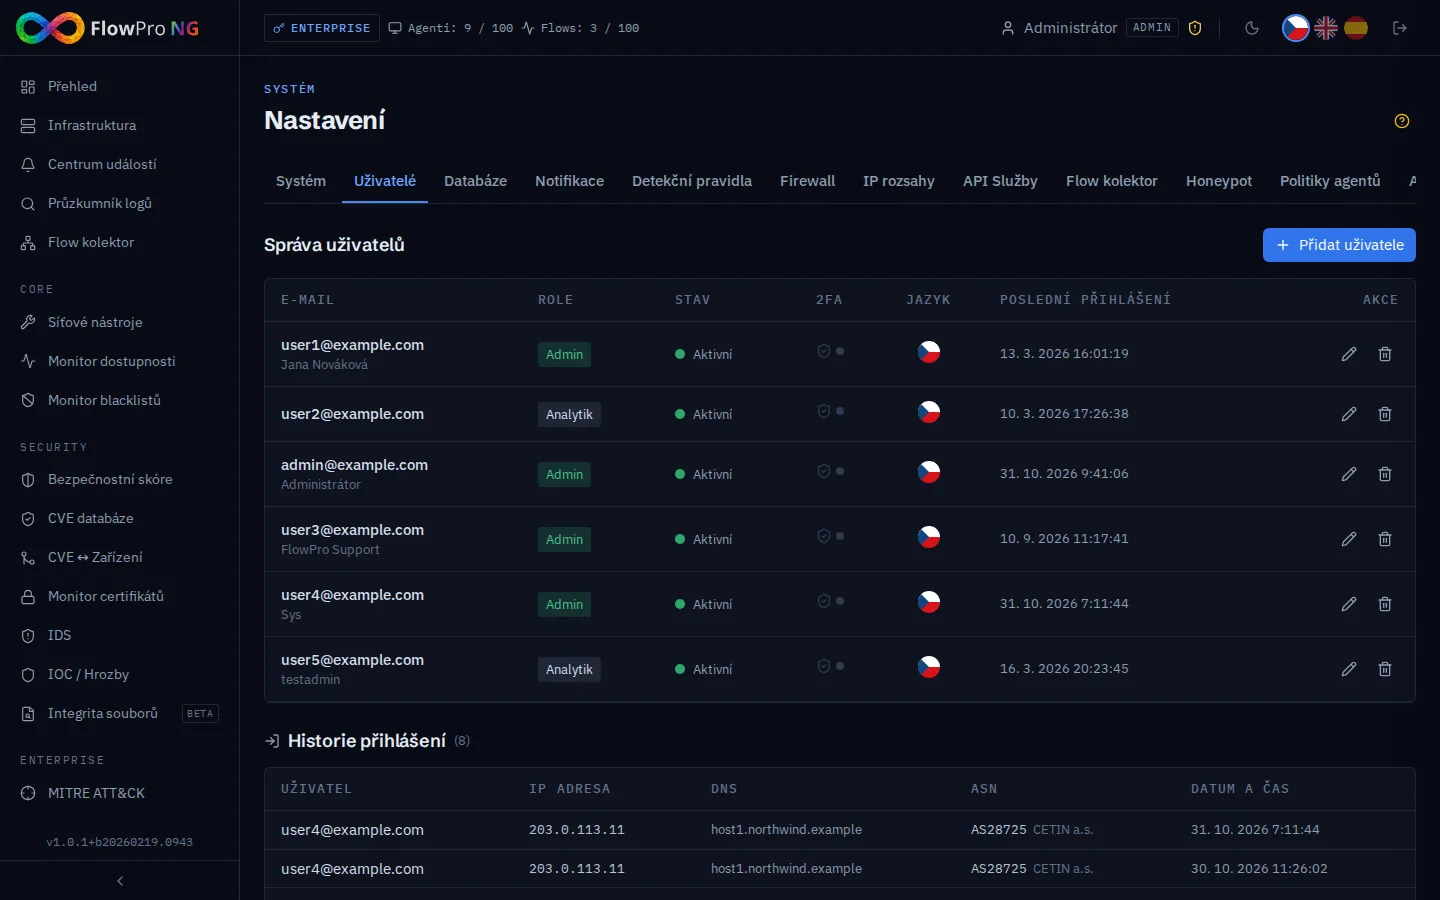
Záložka: Uživatelé
Správa uživatelských účtů FlowPro NG:
- •Vytvoření uživatele — jméno, email, role (admin / analyst / viewer)
- •Dvoufaktorové ověření (2FA) — TOTP přes Google/Microsoft Authenticator
- •Změna hesla — vyžaduje aktuální heslo nebo admin oprávnění
- •Deaktivace / smazání — deaktivovaný uživatel se nemůže přihlásit
| Role | Oprávnění |
|---|---|
| Admin | Plný přístup — nastavení, správa uživatelů, vše |
| Analyst | Čtení + zápis — upozornění, komentáře, analýzy, export |
| Viewer | Pouze čtení — prohlížení dashboardu, logů, upozornění |
Historie přihlášení
V dolní části záložky se zobrazuje tabulka historie přihlášení:
- •Uživatel — kdo se přihlásil
- •IP adresa — odkud se přihlásil
- •Čas — kdy se přihlásil
- •Výsledek — úspěch / neúspěch
- •User agent — prohlížeč a zařízení
Záložka: Notifikace
Konfigurace notifikačních kanálů pro alerting. Podporovaných je 5 typů kanálů:
Telegram
- •Bot token — token z @BotFather
- •Chat ID — ID kanálu nebo skupiny
- •Test — odeslání testovací zprávy
Slack
- •Webhook URL — incoming webhook z Slack workspace
- •Kanál — cílový kanál (nepovinné, závisí na webhooku)
- •SMTP server — adresa a port (465/587)
- •Autentizace — uživatel a heslo
- •Odesílatel — from adresa
- •Příjemci — seznam emailových adres
ntfy.sh
- •Topic URL — URL na ntfy.sh server
- •Push notifikace přímo na mobil
Webhook
- •URL — vlastní HTTP endpoint
- •Metoda — POST (JSON payload s detaily upozornění)
Historie notifikací
V dolní části záložky se zobrazuje historie odeslaných notifikací s výsledkem doručení (úspěch / chyba) a timestampem.
Záložka: Databáze
Přehled stavu databází a konfigurace retence:
| Databáze | Informace |
|---|---|
| PostgreSQL | Verze, počet tabulek, velikost DB, pool stats, test připojení |
| Elasticsearch | Stav clusteru, indexy, velikosti, dokumenty, ILM politiky |
| Flow databáze | Verze, flow tabulky, velikost, počet záznamů |
- •Retention period — jak dlouho uchovávat logy (ILM policy v Elasticsearch)
- •Test připojení — ověření dostupnosti každé databáze
- •Index management — přehled indexů, data streams, velikostí
Záložka: Pravidla
Správa Kibana Detection Engine pravidel pro detekci bezpečnostních hrozeb:
- •Přehled pravidel — seznam všech detekčních pravidel s popisem a stavem
- •Enable / Disable — aktivace a deaktivace jednotlivých pravidel
- •Import pravidel — nahrání vlastních pravidel ve formátu NDJSON
- •Export pravidel — stažení pravidel pro zálohu nebo sdílení
- •Ztlumení (mute) — dočasné potlačení konkrétního pravidla bez deaktivace
Záložka: Firewall
Správa UFW (Uncomplicated Firewall) pravidel přímo z webového rozhraní:
- •Přehled pravidel — aktivní allow/deny pravidla s čísly
- •Přidání pravidla — port, protokol (TCP/UDP/Both), source, akce (allow/deny)
- •Per-rule toggle — dočasné vypnutí pravidla bez smazání (uložení do DB)
- •Smazání pravidla — trvalé odebrání
- •IPv4 / IPv6 — podpora obou verzí (v6 pravidla se mažou jako první)
Záložka: IP rozsahy
Definice interních IP rozsahů pro klasifikaci síťového provozu:
- •CIDR rozsahy — definice pomocí notace CIDR (např. 192.168.1.0/24)
- •Názvy rozsahů — pojmenování pro snadnou identifikaci (LAN, DMZ, servery…)
- •Klasifikace provozu — rozlišení interního a externího provozu v dashboardech
- •Přidání / odebrání — správa rozsahů přes formulář
Záložka: API služby
Konfigurace externích API klíčů pro rozšířenou funkčnost:
| Služba | Použití | Vyžadováno pro |
|---|---|---|
| HIBP API Key | Have I Been Pwned — kontrola úniků emailů | Network Tools → Password / Compromise |
| VirusTotal API Key | Analýza souborů, URL a domén | Network Tools → VulnScan / Compromise |
| OTX API Key | AlienVault OTX — threat intelligence | Network Tools → Compromise |
- •Health check — ověření platnosti a funkčnosti klíče
- •Rate limity — zobrazení zbývajících API volání
- •Uložení — klíče se ukládají šifrovaně v databázi
Záložka: Flow Collector
Konfigurace NetFlow kolektoru (nfacctd / pmacct):
- •Port — číslo UDP portu pro příjem NetFlow dat (výchozí: 12051)
- •Stav služby — zobrazení aktuálního stavu nfacctd (běží / zastaveno)
- •Start / Stop — ovládání služby přímo z rozhraní
- •UFW pravidla — automatická správa firewall pravidel pro NetFlow port
Záložka: Honeypot
Konfigurace T-Pot honeypot agentů pro modul Honeypot:
- •Seznam agentů — tabulka s URL, stavem a počtem událostí
- •Přidání agenta — URL (https://), API klíč, enable/disable
- •Health check — automatické ověření dostupnosti agenta
- •Statistiky — počet událostí a sessions za posledních 24h
- •Odebrání — smazání agenta a jeho dat
Záložka: AI
Konfigurace AI analýzy (viz kapitola AI Analýza):
- •Režim — lokální Ollama nebo cloud proxy (api.net-service.io)
- •Model — výběr LLM modelu (qwen2.5:72b výchozí, gpt-oss:120b)
- •Auto-trigger — automatické spouštění analýz při detekci upozornění
- •Test připojení — ověření dostupnosti Ollama / AI Proxy
Statistiky využití AI
V dolní části záložky se zobrazují statistiky:
- •Celkový počet analýz a nálezů (findings)
- •Rozložení nálezů podle závažnosti (graf)
- •Využití podle modelu a triggeru (tabulka)
- •Denní timeline — trend za zvolené období (7d / 30d / 90d / vše)
Rate limity
| Tier | Za hodinu | Za den | Současně |
|---|---|---|---|
| Security | 30 | 200 | 2 |
| Enterprise | 60 | 500 | 4 |
Záložka: Licence
Přehled a správa licence FlowPro NG:
- •Aktuální licence — zobrazení s barevným odznáčkem (Free / Core / Security / Enterprise)
- •Trial odznáček — oranžový odznáček „Trial" vedle licence, pokud je aktivní zkušební verze
- •Organizace a zákazník — informace z licence
- •Datum platnosti — expirace licence
- •Instance binding — vázanost licence na konkrétní instalaci
Využití agentů
Karta „Využití agentů" zobrazuje detailní přehled zdrojů:
- •Progress bar — vizuální zobrazení využití (zelená → žlutá → červená)
- •Fleet agenti — tabulka s hostnames a stavem
- •Syslog zdroje — tabulka s IP adresami a názvy (z Assets)
- •NetFlow zdroje — tabulka s IP adresami a názvy
- •Celkem — součet všech zdrojů vs. licenční limit
Aktivace / Deaktivace
- •Aktivace licence — vložení JWT licenčního klíče
- •Deaktivace — uvolnění licence (instance binding) pro přenos na jiný server