13
Centrum událostí
Centrum událostí — přehled
Centrum událostí (Event Center) slouží ke správě bezpečnostních upozornění a systémových událostí. Umožňuje sledovat, klasifikovat a řešit bezpečnostní incidenty s kompletním workflow.
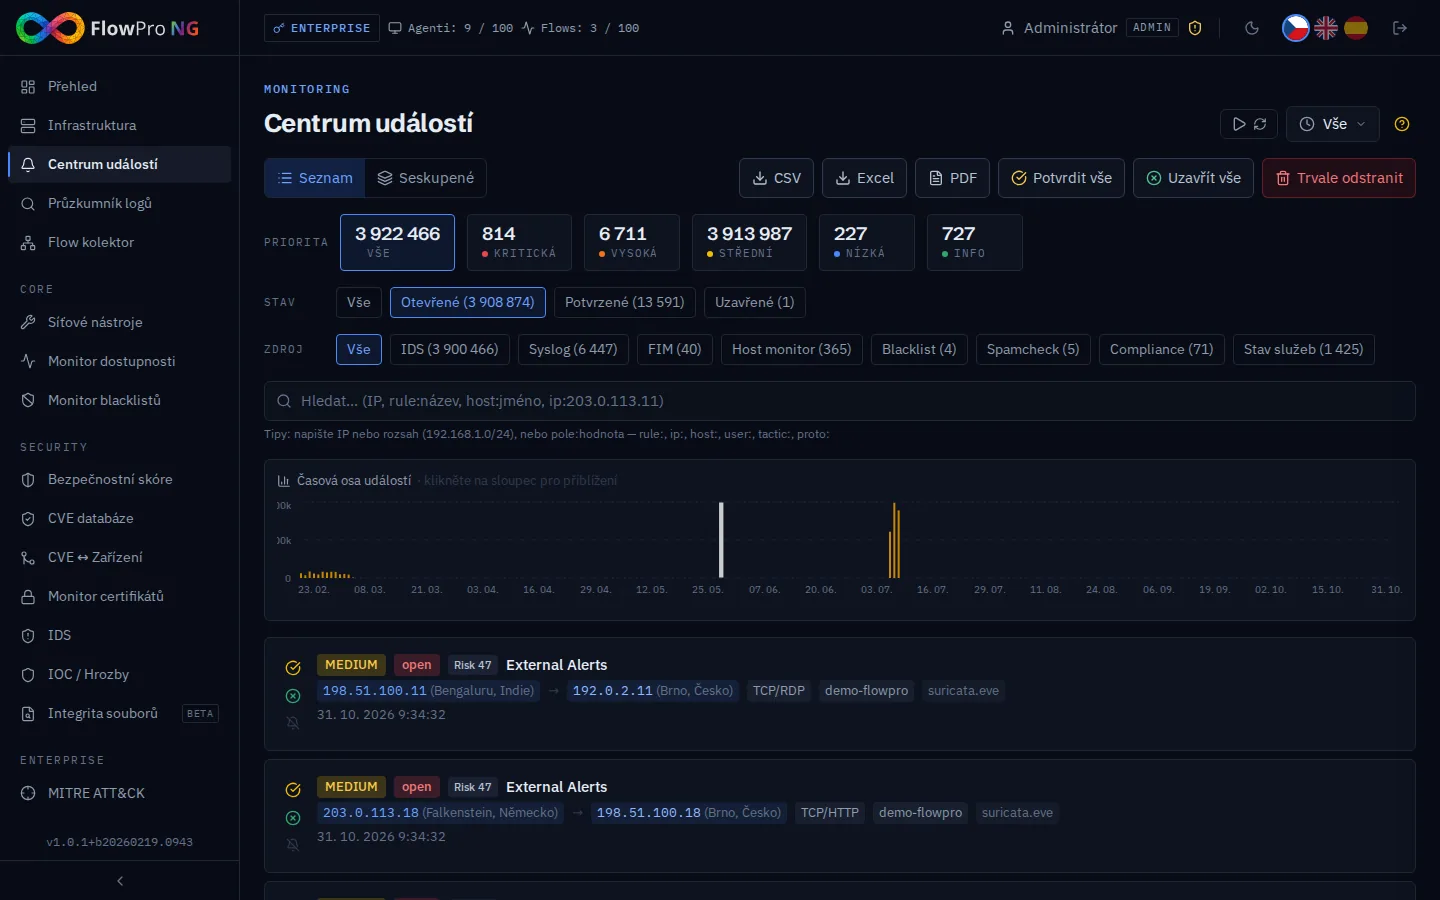
Typy událostí
Bezpečnostní upozornění
Upozornění generovaná Elastic Security detekčními pravidly. Obsahují informace o detekované hrozbě, zdroji, cíli a závažnosti.
| Severity | Popis | Příklad |
|---|---|---|
| Critical | Aktivní útok nebo kompromitace | Ransomware detekován, reverse shell |
| High | Vážná bezpečnostní hrozba | Brute-force útok, privilege escalation |
| Medium | Podezřelá aktivita | Neobvyklý síťový provoz, nový proces |
| Low | Informační upozornění | Změna konfigurace, nové připojení |
Systémové události
Události generované samotným FlowPro NG. Záložka „Systémové události" zobrazuje interní notifikace z různých zdrojů:
| Zdroj | Popis | Příklady |
|---|---|---|
| service_health | Výpadky a obnovy systémových služeb | Elasticsearch DOWN, PostgreSQL RECOVERY |
| compliance | Výsledky compliance kontrol | Pokles NIS2 skóre pod 80 % |
| uptime | Změny stavu monitorovaných služeb | Web server DOWN, DNS monitor UP |
| password_audit | Výsledky kontroly úniků emailů | Email nalezen v databázi úniků |
Systémové události mají vlastní severity (critical, high, medium, low, info) a lze je filtrovat a spravovat stejně jako bezpečnostní upozornění.
Workflow
Každé upozornění prochází lifecycle (stavovým diagramem):
- •Open — nové, neřešené upozornění
- •Acknowledged — upozornění bylo zaznamenáno a je v řešení
- •In Progress — aktivně se řeší
- •Resolved — vyřešeno
- •False Positive — označeno jako falešný poplach
Stav lze změnit jednotlivě nebo hromadně pomocí hromadných operací. Změny stavu se zaznamenávají do auditní stopy.
Kaskádové filtry
Statistické karty v horní části fungují jako kaskádové filtry. Kliknutím na kartu se aktivuje filtr a ostatní karty se přepočítají:
- •Kliknutí na severity kartu (např. Critical) — filtruje upozornění dané závažnosti
- •Kliknutí na status kartu (např. Open) — filtruje upozornění daného stavu
- •Kombinace — lze kombinovat severity + status (např. Critical + Open)
- •Zrušení filtru — opětovné kliknutí na kartu filtr deaktivuje
Hromadné operace
Pro efektivní správu velkého počtu upozornění jsou k dispozici hromadné operace:
- •Hromadná změna stavu — vyberte více upozornění a změňte jejich stav najednou
- •Hromadné mazání — odstranění vybraných upozornění
- •Select All — výběr všech upozornění na aktuální stránce
- •Filtr + bulk — nejprve filtrujte a pak proveďte hromadnou operaci na výsledek
Komentáře
K upozorněním lze přidávat komentáře pro sdílení informací v týmu. Komentáře podporují textový formát a zobrazují autora, datum a čas.
Filtrování a vyhledávání
Upozornění lze filtrovat podle:
- •Severity — závažnost (critical, high, medium, low)
- •Status — stav v workflow (open, acknowledged, in_progress, resolved, false_positive)
- •Časový rozsah — kdy bylo upozornění vytvořeno
- •Zdroj — hostname nebo IP zdroje
- •Fulltext — vyhledávání v popisu upozornění
Ztlumená pravidla
Detekční pravidla, která generují příliš mnoho falešných poplachů, lze ztlumit (mute). Ztlumená pravidla se přestanou zobrazovat v seznamu upozornění, ale dále se zaznamenávají v Elasticsearch pro případný audit.
Notifikace
FlowPro NG může odesílat notifikace o nových upozorněních do externích kanálů. Konfiguraci notifikačních kanálů najdete v Nastavení → Notifikace. Podporované kanály:
- •Telegram — bot zprávy do kanálu nebo skupiny
- •Slack — zprávy přes webhook
- •Email — SMTP notifikace
- •ntfy.sh — push notifikace na mobil
- •Webhook — vlastní HTTP endpoint