Contenido
Un atacante que entra en un servidor casi siempre cambia algo. Añade una clave a authorized_keys para poder volver. Crea una tarea de cron o un servicio de systemd para que su programa sobreviva a un reinicio. Modifica sudoers, sustituye un programa del sistema o reescribe la configuración de un servicio. La versión inocente es casi igual de molesta: un compañero «solo probó algo» y un mes después nadie sabe por qué el servicio se comporta de otra manera.
En ambos casos ayuda lo mismo: saber qué archivo cambió, en qué servidor y cuándo. Eso es el control de integridad de archivos (en inglés File Integrity Monitoring, FIM). Esta guía muestra cómo activarlo en FlowPro NG y cómo trabajar con él sin ahogarse en alertas.
Cómo funciona
El control de integridad no necesita nada nuevo en los servidores. Lo realiza el Elastic Agent que ya envía sus registros y métricas. El despliegue del agente se explica en la guía Elastic Agent: recopilación de registros y métricas.
- Una política define qué archivos y directorios vigila el agente. FlowPro NG la escribe por sí mismo en la configuración de los agentes y estos la adoptan sin reiniciarse.
- En cada cambio el agente envía un evento: qué ocurrió (creación, modificación del contenido, eliminación, traslado, cambio de permisos o de propietario), el nuevo hash SHA-256 del archivo, su propietario y sus permisos.
- Cada minuto FlowPro NG evalúa los eventos nuevos con las reglas de alerta. Lo que coincide con una regla aparece como un cambio por revisar y como un evento en el Centro de eventos.
Activación: políticas
El control de integridad está desactivado tras la instalación. Las políticas preparadas están inactivas y no se envía nada a los servidores hasta que un administrador activa alguna. Los servidores sin política no cuentan como no cubiertos y no bajan la puntuación.
En la pestaña Políticas, active la política preparada para Linux o Windows, o cree la suya a partir de una plantilla.
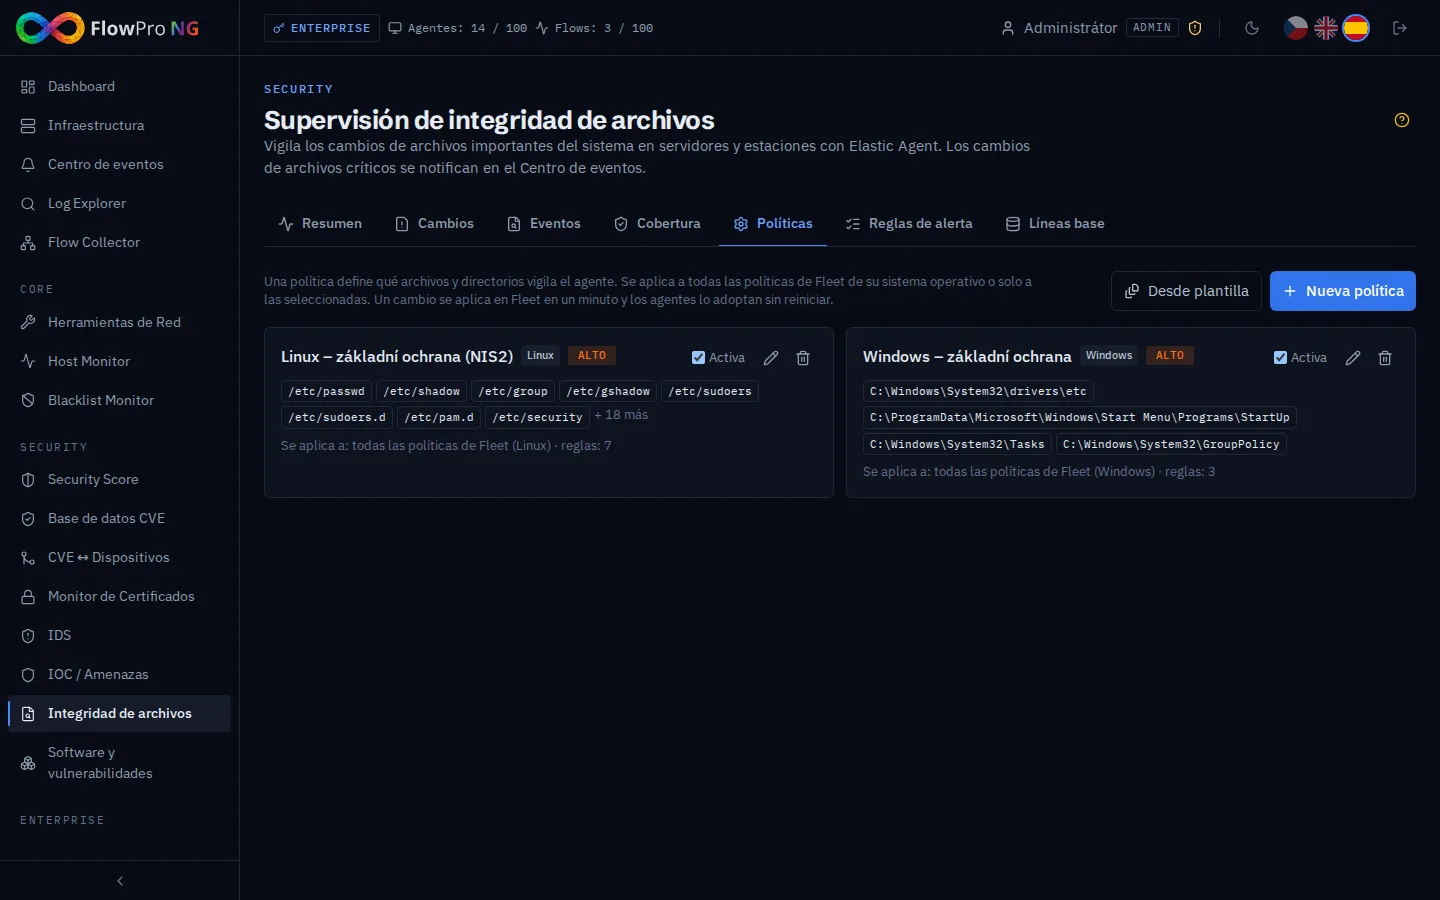
La política predeterminada de Linux vigila cuentas y contraseñas (/etc/passwd, /etc/shadow, /etc/group), sudo y PAM, la configuración y las claves de SSH incluido /root/.ssh, cron, los servicios de systemd, la carga de bibliotecas (ld.so) y los programas del sistema. La política de Windows vigila el archivo hosts, los elementos de inicio, las tareas programadas y las directivas de grupo. Otras plantillas añaden la configuración del servidor web o de auditoría.
Una política se aplica a todos los agentes de ese sistema operativo o solo a los grupos de agentes seleccionados. Para un servidor de aplicaciones puede crear una política propia con las rutas de la configuración del servidor web o de la base de datos.
Reglas de alerta: qué es importante
No todo cambio es una alarma. Una regla indica qué rutas y qué acciones se notifican, con qué gravedad y con qué frecuencia. Cada política predeterminada incluye reglas:
| Regla | Gravedad |
|---|---|
| Archivos de autenticación (passwd, shadow, group) | Crítica |
| sudo y PAM | Crítica |
| Carga de bibliotecas (ld.so) | Crítica |
| Configuración y claves de SSH | Alta |
| Tareas programadas (cron) | Alta |
| Servicios de systemd | Alta |
| Programas del sistema fuera de las actualizaciones | Alta |
| Windows: hosts, elementos de inicio, tareas programadas | Alta |
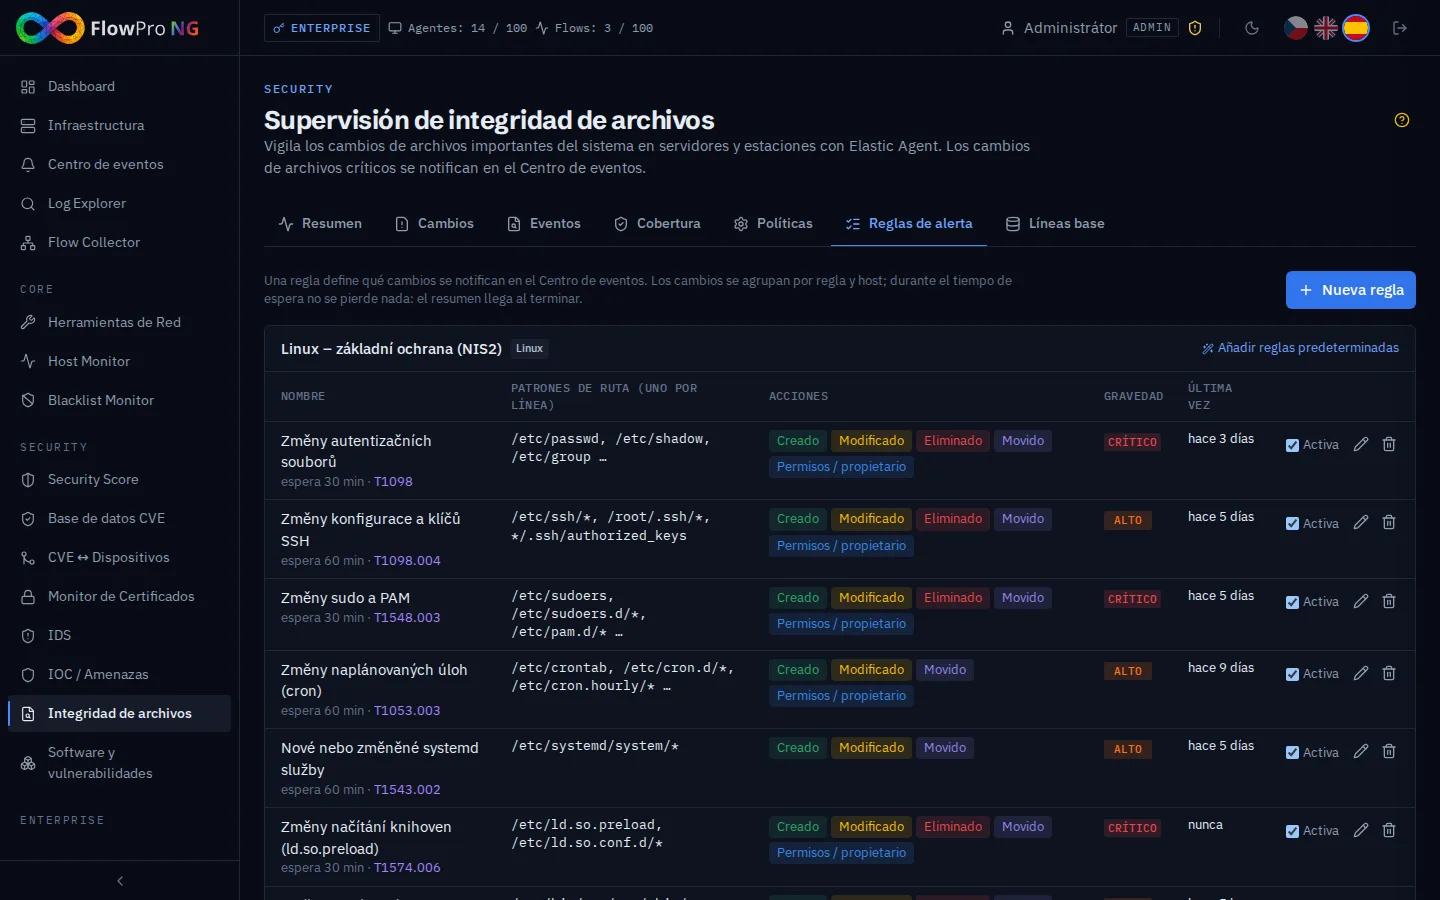
Los patrones de ruta usan * y ?, por ejemplo /etc/ssh/* o */.ssh/authorized_keys. Cada regla tiene un tiempo de espera: durante ese tiempo el mismo servidor no se notifica de nuevo, pero los cambios no se pierden y llegan en el siguiente resumen con el recuento completo. La regla lleva también una técnica MITRE ATT&CK, de modo que un cambio detectado aparece en la matriz de técnicas. El botón de prueba muestra cuántos eventos de los últimos 7 días habría detectado la regla, algo útil antes de activar una regla nueva.
Una actualización de software no es un ataque
El punto débil habitual del control de integridad son las actualizaciones. Un solo apt upgrade cambia cientos de programas del sistema, y una herramienta que avisa de cada uno pronto deja de leerse.
FlowPro NG reconoce los cambios hechos por el gestor de paquetes: por los archivos temporales de dpkg y rpm, por el proceso que cambió el archivo o por una ráfaga repentina de cambios en los directorios del sistema. En lugar de miles de alertas crea un único evento informativo de actualización de software por servidor, como máximo una vez cada 6 horas. Así, un cambio en un programa del sistema fuera de una actualización sigue siendo visible.
Cambios y su confirmación
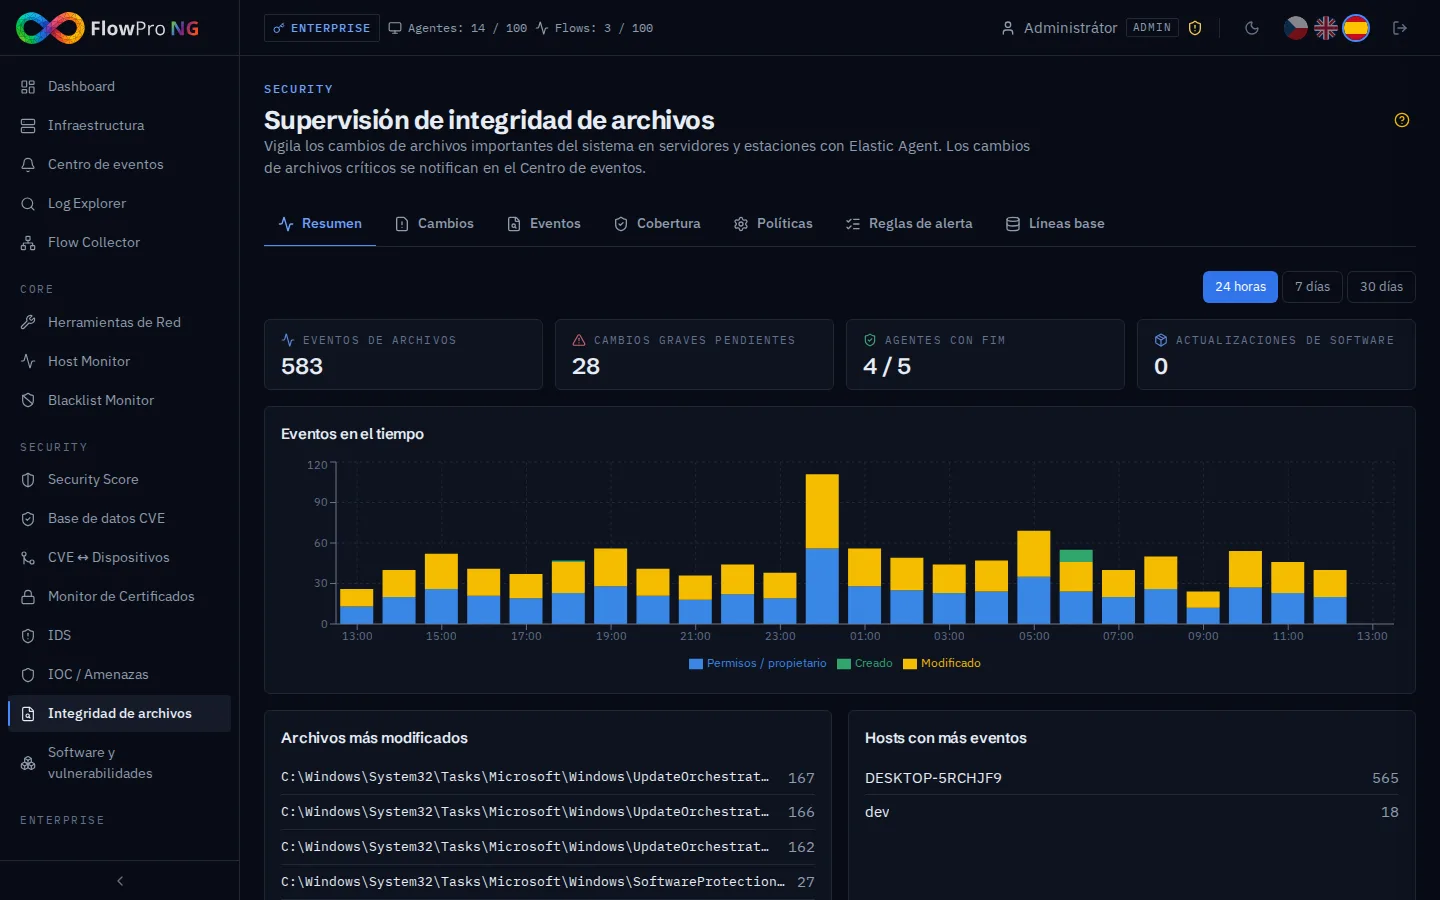
La pestaña Cambios muestra lo que detectaron las reglas. Una fila es una regla en un servidor: el número de cambios y una muestra de archivos con la acción, el hash, la hora y (con la fuente eBPF) el proceso.
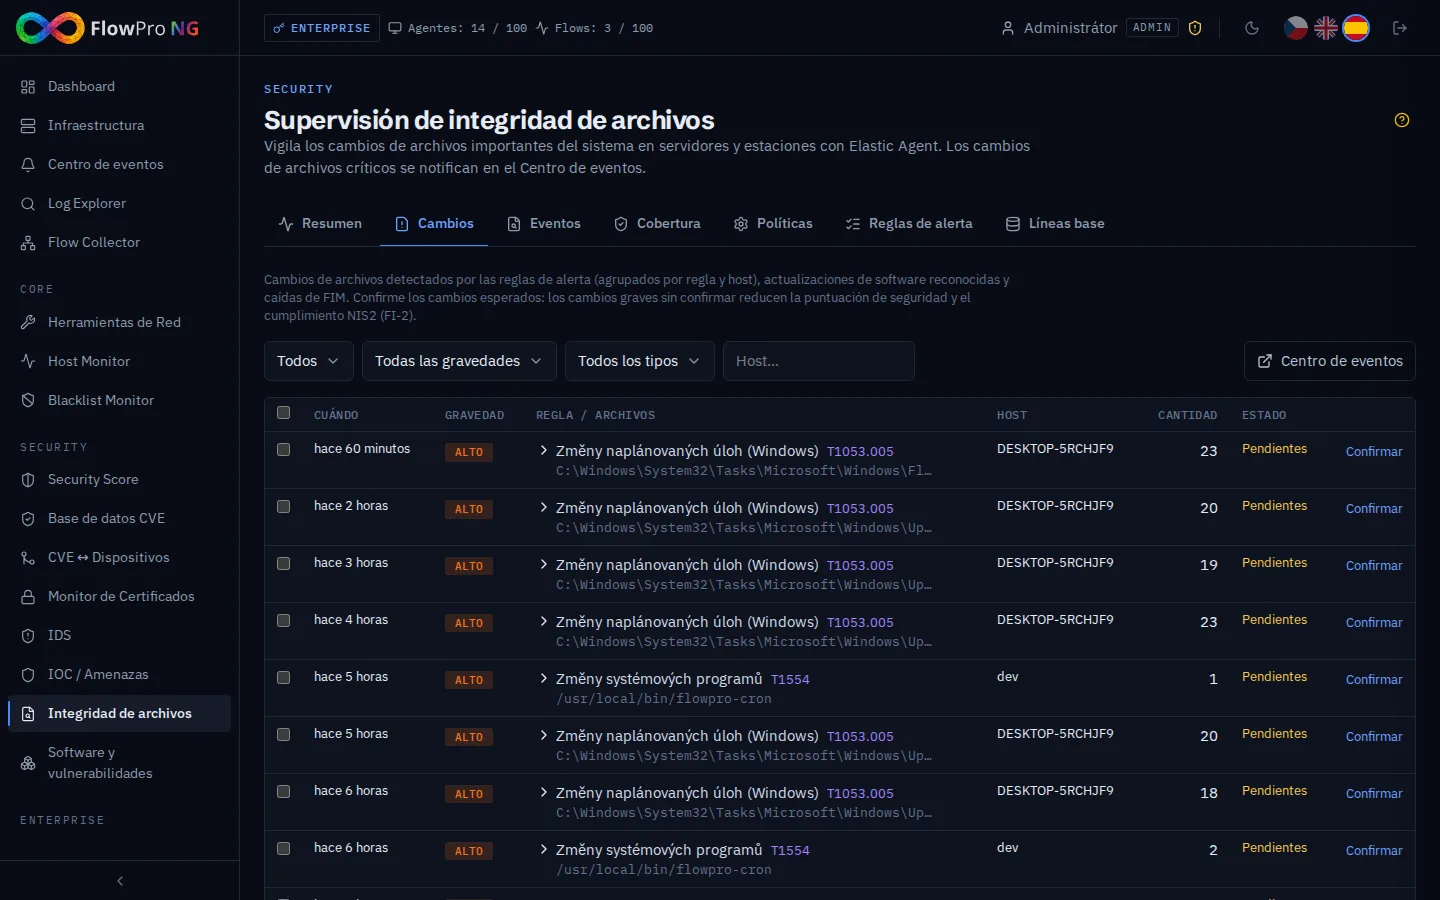
Un analista o un administrador confirma un cambio esperado, opcionalmente con una nota como «cambio planificado de SSH, solicitud de cambio 142». Se pueden confirmar varios cambios a la vez. Así se crea el registro de cambios aprobados que pide la gestión de cambios de NIS2.
Los cambios críticos y altos sin confirmar bajan la puntuación de seguridad. Si esperan más de 7 días, el control NIS2 correspondiente deja de aprobarse. La pestaña Eventos contiene todos los eventos de archivos de los agentes hasta 90 días atrás, con filtros por servidor, ruta y acción. El filtro se guarda en la dirección, así que la vista se puede enviar a un compañero.
Líneas base
Una línea base es una instantánea aprobada de los archivos de un servidor: hash, propietario, grupo y permisos. Se guarda cuando se sabe que el servidor está en orden, por ejemplo tras la instalación o tras una auditoría. Más tarde se compara con el estado actual y se ve qué se añadió, qué desapareció y qué cambió. Es una respuesta rápida a la pregunta «¿difiere este servidor del estado que aprobamos?».
Cobertura: ¿se vigila de verdad en todas partes?
Un control que ha dejado de funcionar en silencio es peor que ninguno. Por eso la pestaña Cobertura muestra para cada agente si la vigilancia funciona realmente. Un servidor tranquilo y sin cambios está bien. Un agente cuya vigilancia desaparece o falla genera un evento, y otro cuando se recupera.
En la misma pestaña hay tres controles NIS2 de integridad de los sistemas. Se evalúan automáticamente:
| Control | Se aprueba cuando |
|---|---|
| FI-1 | todos los agentes conectados tienen la vigilancia en funcionamiento |
| FI-2 | ningún cambio crítico o alto lleva más de 7 días esperando revisión |
| FI-3 | existe al menos una regla activa en una política activa |
Relación con otros módulos
- Centro de eventos: los cambios, las actualizaciones de software y las interrupciones de la vigilancia como eventos, con avisos por correo electrónico, Teams, Slack o webhook.
- Escenarios: un cambio puede iniciar un escenario, por ejemplo avisar al responsable del servidor o abrir una incidencia.
- Puntuación de seguridad: el área Integridad de archivos cuenta los agentes sin vigilancia y los cambios abiertos.
- Detalle del dispositivo: una tarjeta con el estado de la vigilancia, el número de archivos seguidos y los cambios abiertos.
- Retención de datos: los eventos de archivos tienen su propia categoría y período de retención.
Cuando algo no encaja
| Síntoma | Causa y solución |
|---|---|
| El agente aparece como ausente | Ninguna política lo incluye (otro sistema operativo o grupos seleccionados expresamente). Ajuste los destinos de la política y ejecute la sincronización. |
| El agente aparece con error | La vigilancia falló en el agente; el mensaje está en la fila. Normalmente el kernel no admite eBPF: vuelva a la fuente automática. |
| Demasiados eventos | Una ruta vigilada contiene datos cambiantes; exclúyala en la política. Una oleada puntual de eventos de exploración inicial tras cambiar una política es normal. |
| Los eventos no indican proceso ni usuario | La fuente predeterminada no los proporciona; elija eBPF en la política. |
| Una actualización se notifica como cambios | La actualización cambió menos archivos por minuto que el umbral configurado. Redúzcalo en los ajustes de la pestaña Cobertura o use eBPF. |
Lista de comprobación
- Elastic Agent funciona en los servidores.
- Hay una política activa para Linux y Windows, y las aplicaciones importantes tienen una política propia con su configuración.
- Entre las rutas vigiladas no hay registros, cachés ni bases de datos.
- La pestaña Cobertura muestra la vigilancia en funcionamiento en todos los agentes.
- Los cambios tienen avisos configurados y alguien los confirma con regularidad.
- Cada servidor importante tiene una línea base guardada tras la instalación o una auditoría.
El control de integridad de archivos forma parte de la licencia Security y superiores. Puede probar FlowPro NG gratis. Cómo se combinan los datos de FlowPro NG en una imagen completa se describe en la página SIEM y gestión de registros; qué se ejecuta en sus servidores y qué hay que corregir se trata en el artículo Software y vulnerabilidades.
- Integrita souborů
- FIM
- Elastic Agent
- MITRE ATT&CK
- NIS2