Contenido
La directiva NIS2 y la nueva ley checa de ciberseguridad han ampliado el grupo de organizaciones que deben gestionar la ciberseguridad de forma demostrable. Además de bancos y empresas energéticas, las normas alcanzan ahora a fabricantes, proveedores de servicios de TI, ayuntamientos, hospitales y empresas de aguas. La mayoría no tiene equipo de seguridad ni especialista en normativa. Este artículo resume qué piden las normas en la práctica, qué parte verifica FlowPro NG de forma continua y qué sigue dependiendo de las personas.
Qué exigen las normas
NIS2 es la Directiva (UE) 2022/2555. Cada Estado miembro la transpone a su derecho nacional. En la República Checa lo hace la Ley n.º 264/2025, de ciberseguridad, que divide a las organizaciones reguladas en dos regímenes: obligaciones superiores e inferiores. Las medidas del régimen inferior, al que pertenece la mayoría de las empresas recién reguladas, las detalla el Decreto n.º 410/2025.
Las medidas en sí no sorprenden. El artículo 21 de la directiva enumera diez, y aparecen de forma parecida en las normas nacionales:
- gestión de riesgos y política de seguridad,
- gestión de incidentes,
- continuidad del negocio y copias de seguridad,
- seguridad de la cadena de suministro,
- seguridad en la adquisición, el desarrollo y el mantenimiento de sistemas, incluida la gestión de vulnerabilidades,
- evaluación periódica de si las medidas funcionan,
- formación e higiene básica de ciberseguridad,
- cifrado,
- control de acceso y gestión de activos,
- autenticación multifactor.
A esto se suman la responsabilidad de la alta dirección y la obligación de notificar los incidentes significativos en plazos fijos.
Lo difícil no es implantar una medida una vez. Lo difícil es saber que sigue vigente seis meses después y poder demostrarlo. Una cuenta de administrador sin segundo factor, un certificado caducado o una retención de registros acortada aparecen durante el funcionamiento normal y nadie lo nota.
Marcos y controles en FlowPro NG
El módulo Cumplimiento convierte los requisitos en controles agrupados en marcos. Incluye el marco de la Directiva NIS2 (cada control muestra el artículo que cumple) y el marco ZKB (Chequia) – régimen inferior, basado en la Ley checa n.º 264/2025 y el Decreto n.º 410/2025. También están disponibles CIS Controls, ISO 27001:2022, RGPD, SOC 2 y PCI DSS.
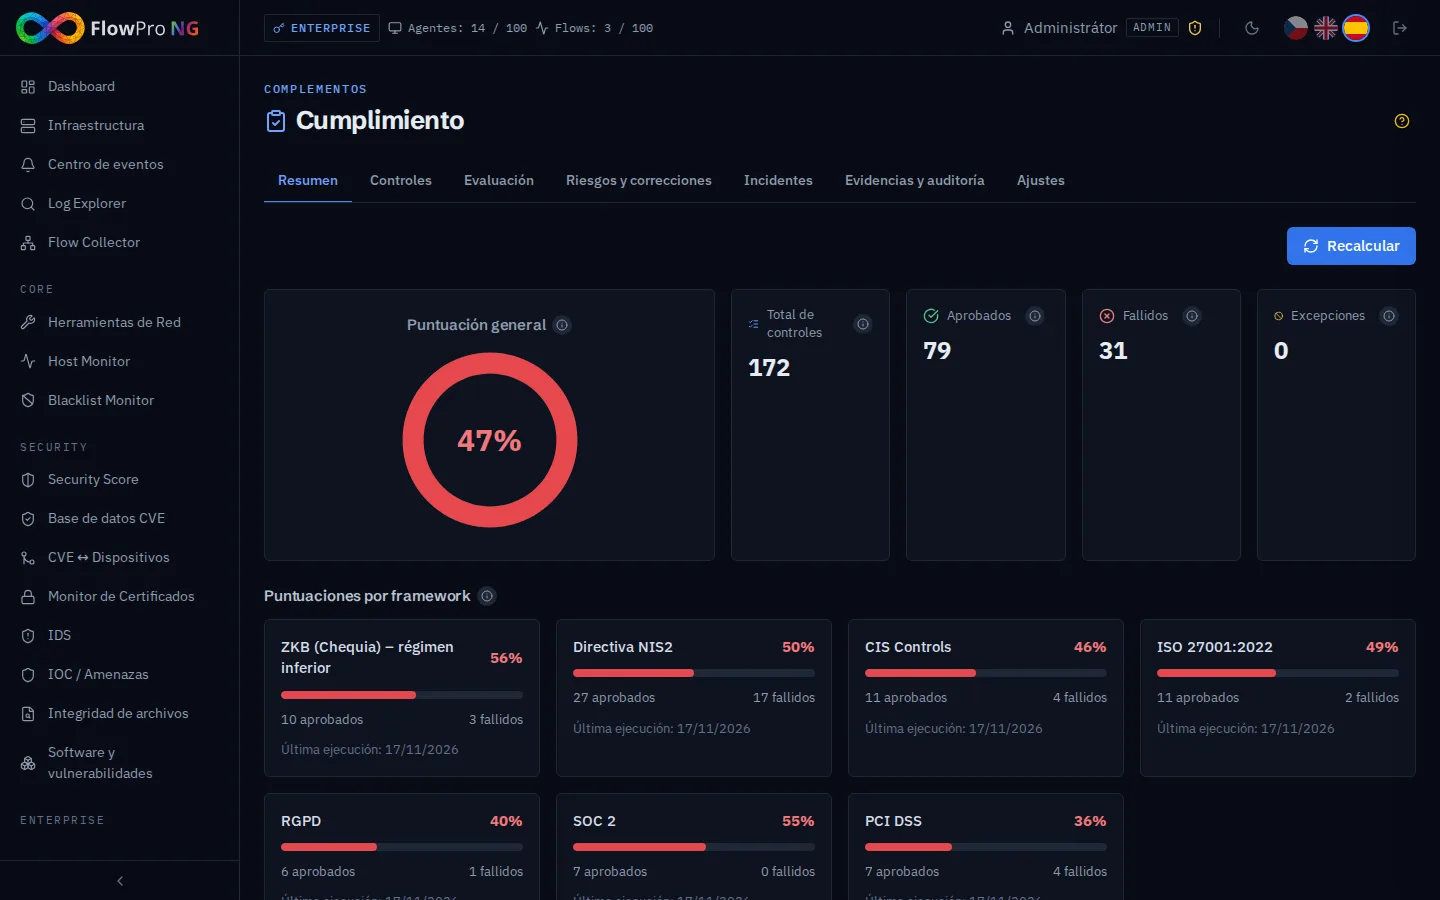
La puntuación de un marco es la proporción ponderada de controles aprobados. Un control crítico pesa 4, uno alto 3, uno medio 2 y uno bajo 1. Los controles que no le aplican y los que tienen una excepción vigente no se cuentan. Una cifra baja tras la primera ejecución no es motivo de alarma: los controles manuales sin verificar cuentan como no aprobados, así que la puntuación sube a medida que los revisa.
Qué se comprueba automáticamente
FlowPro NG evalúa por sí mismo la mayoría de los controles técnicos, cada 6 horas de forma predeterminada, a partir del estado real del sistema y no de las respuestas de un cuestionario:
| Área | Qué comprueba FlowPro NG |
|---|---|
| Control de acceso | cuentas sin segundo factor (TOTP o llave de acceso), los administradores por separado; registro de los cambios administrativos |
| Detección | si llegan eventos de seguridad y si los críticos y altos se resuelven en 72 horas |
| Registros | retención de los registros de seguridad frente al valor exigido |
| Red | firewall activo, supervisión del tráfico de red, estado de los sensores IDS, servicios expuestos a internet |
| Cifrado | HTTPS de la interfaz web, conexión cifrada con la base de datos de registros, estado de los certificados supervisados |
| Vulnerabilidades | vulnerabilidades críticas abiertas en los dispositivos y actualizaciones pendientes |
| Riesgos e incidentes | registro de riesgos mantenido y actualizado, plazos de notificación de incidentes cumplidos |
Cada control muestra el resultado y el motivo, por ejemplo cuántos administradores activos no tienen segundo factor. Queda claro de inmediato qué hay que corregir.
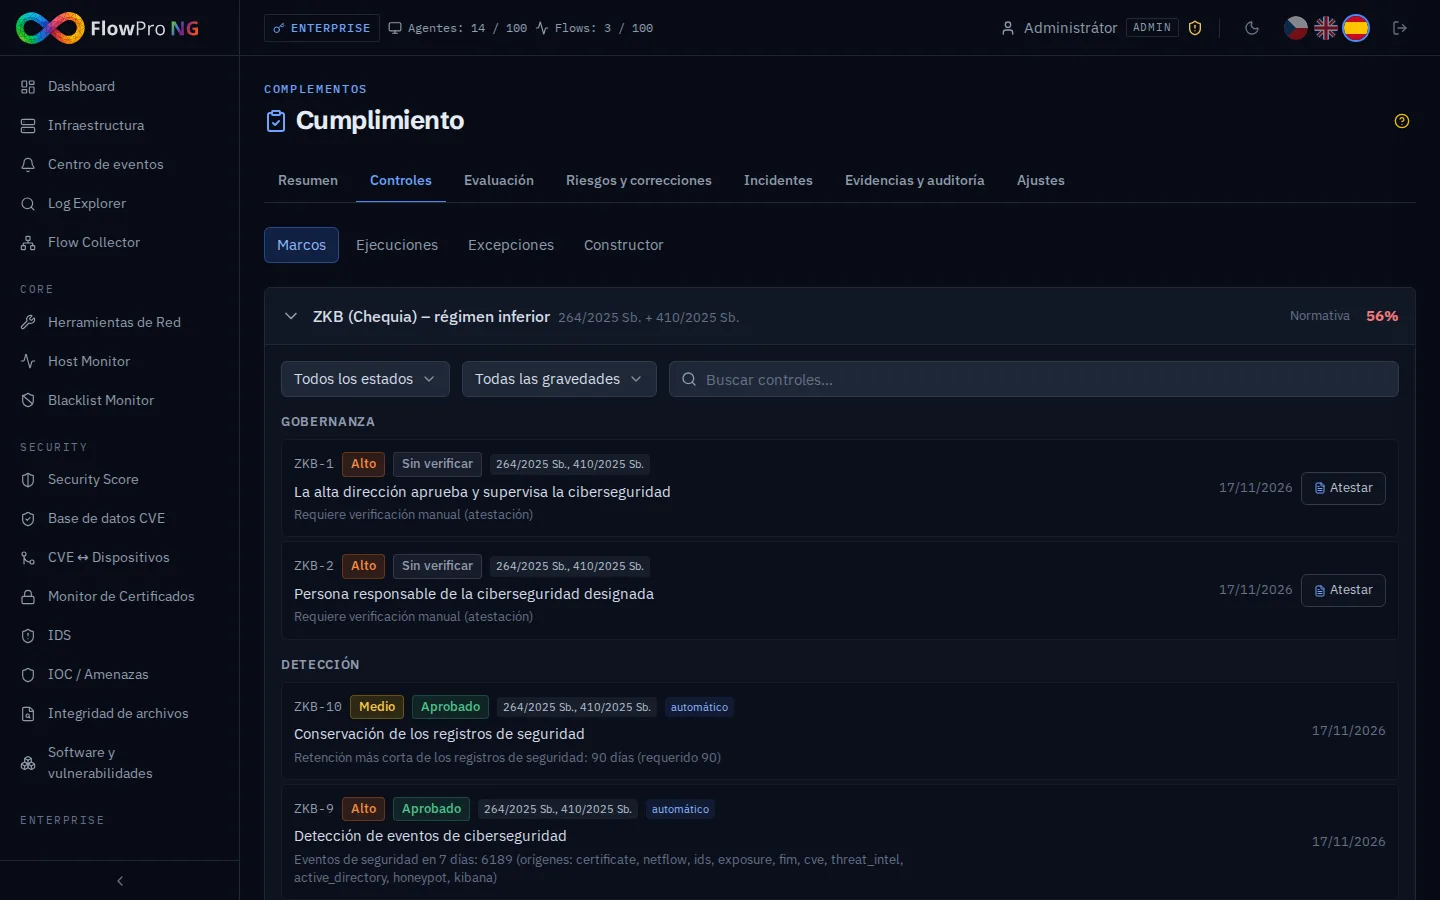
Cuando un control deja de cumplirse, aparece un evento en el Centro de eventos. Una caída de la puntuación por debajo del umbral configurado (80 % de forma predeterminada) crea otro. Ambos pueden enviarse por correo electrónico, a Jira, GitLab, ServiceNow o a un webhook, de modo que usted conoce el empeoramiento antes que el auditor.
Qué debe confirmar una persona
Algunos requisitos no los puede leer ninguna herramienta en los datos: que la dirección aprueba y supervisa la seguridad, que hay una persona responsable designada, que se formó al personal, que se prueba la restauración de las copias de seguridad, que los contratos con proveedores incluyen requisitos de seguridad. Estos controles son manuales. Un analista o un administrador los atesta (aprobado / no aprobado / no aplicable) con una nota y adjunta una evidencia: un archivo, un enlace o un registro.
La atestación es válida 365 días de forma predeterminada. Después el control vuelve al estado «Sin verificar» y hay que revisarlo de nuevo. Así, la revisión periódica que exigen las normas pasa a formar parte del trabajo habitual.
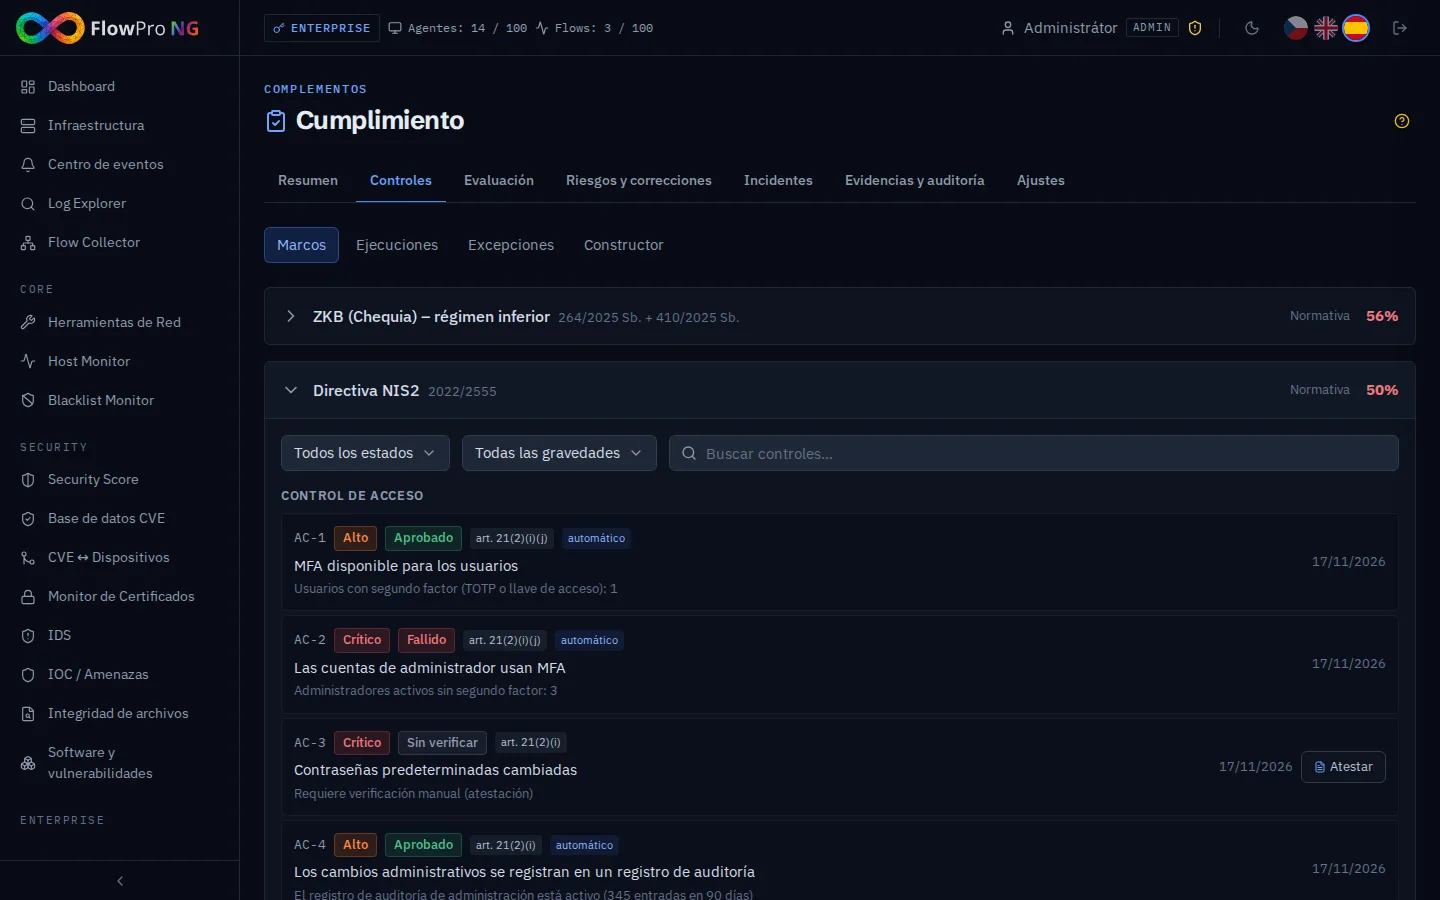
Los controles equivalentes de distintos marcos están enlazados. Una sola atestación puede cubrir a la vez NIS2, el marco checo e ISO 27001, y no hace falta documentar lo mismo tres veces.
Autoevaluación: por dónde empezar
Si está empezando con la normativa, rellene primero el cuestionario de la pestaña Evaluación. Las preguntas del régimen inferior tratan la alta dirección, la persona responsable, los activos, los riesgos, la formación, las copias de seguridad, la autenticación multifactor, la notificación de incidentes, las actualizaciones y los proveedores. Se responde sí / parcialmente / no / no aplicable.
El resultado es un análisis de brechas con recomendaciones que se puede guardar en PDF. Sirve bien como documento para la dirección: muestra qué falta y por dónde empezar.
Riesgos y correcciones
El registro de riesgos valora cada riesgo por probabilidad e impacto en una escala de 1 a 5. Para cada uno se guarda el plan de tratamiento, el riesgo residual y la relación con controles y dispositivos. Un riesgo asociado a un dispositivo se ve también en su detalle, y cada cambio queda en el historial.
Para los controles no aprobados se crean tareas de corrección con responsable, prioridad y fecha límite. Las tareas vencidas se envían cada día a las integraciones configuradas. El propio registro es uno de los controles: solo se aprueba si no está vacío y se actualizó en los últimos 12 meses.
Incidentes y plazos de notificación
El artículo 23 de la directiva NIS2 fija tres pasos para un incidente significativo:
- una alerta temprana en 24 horas desde que se tiene conocimiento,
- una notificación del incidente en 72 horas,
- un informe final en 1 mes.
Los plazos son difíciles de vigilar mientras se resuelve una caída o una intrusión. En FlowPro NG el incidente se crea directamente desde un evento crítico o alto del Centro de eventos, o a mano en la pestaña Incidentes. Usted decide si es significativo y desde ese momento corren los plazos. FlowPro NG crea un evento 4 horas antes de cada plazo y otro cuando se incumple. Mientras haya un plazo incumplido, el control correspondiente de los marcos NIS2 y checo no se aprueba.
Evidencias para la auditoría
En una inspección no basta con decir que una medida está en vigor. Hay que demostrarlo, también hacia atrás en el tiempo:
- Evidencias: archivos de hasta 20 MB, enlaces y notas asociados a controles, evaluaciones, riesgos y correcciones.
- Registro de auditoría: cada creación, cambio (con el valor anterior y el nuevo), eliminación y cada atestación, con el usuario y la dirección IP.
- Historial de evaluaciones: 30 días completos y después un resultado por marco y día durante unos 13 meses, para mostrar la evolución de todo un año.
- Excepciones y aprobaciones: un riesgo aceptado o un control compensatorio tiene fecha de caducidad, y nadie puede aprobar su propia solicitud.
- Informes programados: resumen semanal, mensual o trimestral con la puntuación y los controles no aprobados para la dirección.
Los permisos siguen los roles: un lector solo consulta, un analista atesta controles, rellena cuestionarios y añade evidencias e incidentes, y un administrador gestiona marcos, ajustes e integraciones.
Qué no hará FlowPro NG
Ninguna herramienta «resuelve» el cumplimiento por usted. FlowPro NG no decide si la ley se le aplica ni en qué régimen, no le registra ante la autoridad, no redacta su política de seguridad y no forma a su personal. Hace tres cosas difíciles de hacer sin una herramienta: mide de forma continua el estado técnico, recuerda los plazos y conserva las pruebas.
Lista de comprobación
- Averigüe si la ley de ciberseguridad se le aplica y en qué régimen.
- Rellene la autoevaluación de su marco y revise el análisis de brechas con la dirección.
- Corrija los controles automáticos no aprobados, primero los críticos (normalmente el segundo factor de los administradores).
- Revise los controles manuales, atéstelos y adjunte una evidencia a cada uno.
- Cree un registro de riesgos y tareas de corrección con fecha límite para los controles no aprobados.
- Configure una alerta de caída de la puntuación y un informe programado para la dirección.
- Acuerde quién crea el incidente y quién envía la notificación antes de que ocurra un incidente.
El módulo forma parte del complemento NIS2 Compliance Pack; encontrará los detalles en la página NIS2 y en los precios. Puede probar FlowPro NG gratis. Dos de los controles que más fallan se tratan en los artículos Proteger el acceso a FlowPro NG y Software y vulnerabilidades.
- NIS2
- Zákon o kybernetické bezpečnosti
- Soulad s předpisy
- Incidenty
- Rizika