13
Centro de eventos
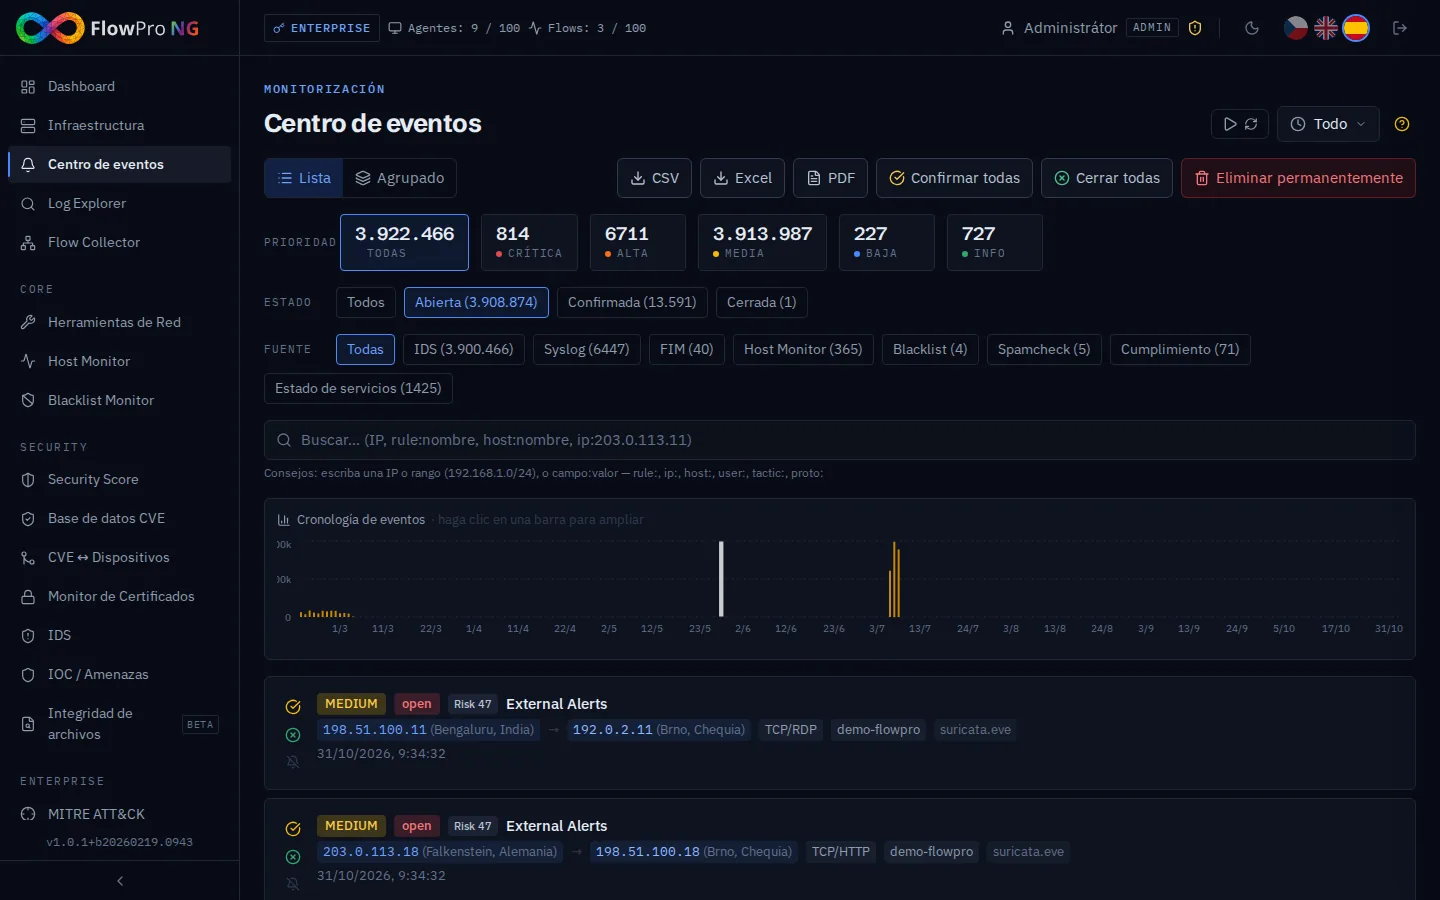
Centro de eventos — vista general
El Centro de eventos se utiliza para gestionar alertas de seguridad y eventos del sistema. Permite rastrear, clasificar y resolver incidentes de seguridad con un flujo de trabajo completo.
Tipos de eventos
Alertas de seguridad
Alertas generadas por las reglas de detección de Elastic Security. Contienen información sobre la amenaza detectada, origen, destino y severidad.
| Severity | Descripción | Ejemplo |
|---|---|---|
| Critical | Ataque activo o compromiso | Ransomware detectado, reverse shell |
| High | Amenaza de seguridad grave | Ataque de fuerza bruta, escalación de privilegios |
| Medium | Actividad sospechosa | Tráfico de red inusual, nuevo proceso |
| Low | Notificación informativa | Cambio de configuración, nueva conexión |
Eventos del sistema
Eventos generados por el propio FlowPro NG. La pestaña "Eventos del sistema" muestra notificaciones internas de varias fuentes:
| Fuente | Descripción | Ejemplos |
|---|---|---|
| service_health | Interrupciones y recuperaciones de servicios del sistema | Elasticsearch DOWN, PostgreSQL RECOVERY |
| compliance | Resultados de verificaciones de cumplimiento | La puntuación NIS2 cayó por debajo del 80% |
| uptime | Cambios de estado de servicios monitorizados | Web server DOWN, DNS monitor UP |
| password_audit | Resultados de verificación de filtraciones de correo electrónico | Correo electrónico encontrado en base de datos de filtraciones |
Los eventos del sistema tienen su propia severidad (critical, high, medium, low, info) y se pueden filtrar y gestionar igual que las alertas de seguridad.
Workflow
Cada alerta pasa por un ciclo de vida (diagrama de estados):
- •Open — alerta nueva, sin resolver
- •Acknowledged — la alerta ha sido registrada y se está gestionando
- •In Progress — se está resolviendo activamente
- •Resolved — resuelta
- •False Positive — marcada como falsa alarma
El estado se puede cambiar individualmente o de forma masiva mediante operaciones masivas. Los cambios de estado se registran en el registro de auditoría.
Filtros en cascada
Los indicadores en la parte superior funcionan como filtros en cascada. Al hacer clic en un indicador se activa el filtro y los demás indicadores se recalculan:
- •Clic en indicador de severidad (ej. Critical) — filtra alertas de esa severidad
- •Clic en indicador de estado (ej. Open) — filtra alertas de ese estado
- •Combinación — se puede combinar severidad + estado (ej. Critical + Open)
- •Cancelar filtro — al hacer clic en el indicador nuevamente se desactiva el filtro
Operaciones masivas
Para una gestión eficiente de un gran número de alertas, están disponibles las operaciones masivas:
- •Cambio de estado masivo — seleccione varias alertas y cambie su estado a la vez
- •Eliminación masiva — eliminar las alertas seleccionadas
- •Seleccionar todo — seleccionar todas las alertas de la página actual
- •Filtro + masivo — primero filtre y luego realice una operación masiva sobre el resultado
Comentarios
Se pueden agregar comentarios a las alertas para compartir información dentro del equipo. Los comentarios admiten formato de texto y muestran el autor, la fecha y la hora.
Filtrado y búsqueda
Las alertas se pueden filtrar por:
- •Severidad — nivel de severidad (critical, high, medium, low)
- •Estado — estado en el flujo de trabajo (open, acknowledged, in_progress, resolved, false_positive)
- •Rango de tiempo — cuándo se creó la alerta
- •Fuente — hostname o IP de origen
- •Texto completo — búsqueda en la descripción de la alerta
Reglas silenciadas
Las reglas de detección que generan demasiadas falsas alarmas se pueden silenciar. Las reglas silenciadas dejan de aparecer en la lista de alertas, pero continúan registrándose en Elasticsearch para posibles auditorías.
Notificaciones
FlowPro NG puede enviar notificaciones sobre nuevas alertas a canales externos. La configuración de canales de notificación se encuentra en Configuración → Notificaciones. Canales soportados:
- •Telegram — mensajes de bot a un canal o grupo
- •Slack — mensajes a través de webhook
- •Email — notificaciones SMTP
- •ntfy.sh — notificaciones push al móvil
- •Webhook — endpoint HTTP personalizado